When I'm Twenty-Eight 第1回 中島明日香
28歳。それは私にとって特別な年だった。「長年の夢が叶った」と言っても過言ではない出来事があったからだ。世界トップレベルのハッカーや研究者達が集まり、最新のハッキング技術等を発表する産業系国際会議「Black Hat」。その舞台に、私の研究が採択されたのだ。しかし、ここに至る道のりは決して順調では無かった。採択が決まった2019年秋の、わずか1年半ほど前を思い出すと、当時の自分は正直目も当てられない状況だった。
ScanNetSecurity は人間の編集者・記者・撮影者・取材対象者の協力によって企画、取材、執筆、報道、所有されているオンラインメディアです。生成 AI には書けない記事を配信します。執筆に関しては毎回ではないですが紙の原稿用紙に 900 円の万年筆で手を動かして原稿を書いています。
そして何よりも ScanNetSecurity の読者は、AI スクレイパーやボット、検索アルゴリズムではなく生身の人間です。人間に向けて記事を書き人間復興(RENAISSANCE! 🍺*🍺)を目指す ScanNetSecurity の一部または全部のコンテンツにアクセスするには、無料または有料の、または法人会員登録をして会員になってください。Security Information Wants To Be Shared.
🎂 11/8 まで ScanNetSecurity 創刊 28 周年キャンペーン早割を実施中です
28歳。それは私にとって特別な年だった。「長年の夢が叶った」と言っても過言ではない出来事があったからだ。世界トップレベルのハッカーや研究者達が集まり、最新のハッキング技術等を発表する産業系国際会議「Black Hat」。その舞台に、私の研究が採択されたのだ。しかし、ここに至る道のりは決して順調では無かった。採択が決まった2019年秋の、わずか1年半ほど前を思い出すと、当時の自分は正直目も当てられない状況だった。
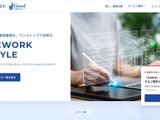
彼らの発表のもうひとつの価値は、MITRE Engage Matrix に沿ったセキュリティ対策を、オープンソースツールで実装および実証したことだ。ツール群は「AXOLOTL(メキシコサンショウウオ、日本では “ウーパールーパー” と呼ばれる)」と名付けられ、オープンソースや市販ツールで構成されている。ちなみに「AXOLOTL」は「Adversary eXposure and Obviation with Living Off The Land」の略である。
同社代表取締役で Maru-Jan 開発責任者でもある栢 孝文 氏は、Maru-Jan 公式サイトに掲載したメッセージで、先日会員にセキュリティ対策についてのメールを送り、安心して利用してほしいと伝えたばかりだったとして、「その言葉を信じてくださった皆様の信頼を裏切る結果となってしまいました」と謝罪した。
同ページには11 月 7 日付で追記があり、栢氏は、多くの激励のメッセージが寄せられたことに謝意を示した。受け取ったメールにはスタッフ全員が目を通し、必ず返信しているという。
報告書はさらに別の脅威も検討している。人間の運用者の制御を離れて動く、自律型の攻撃者だ。英国家サイバーセキュリティセンターは、「そうした存在が自己複製し、明確な動機も歯止めもないまま、思いのままにサイバー攻撃を行うことは、現実的にあり得る」としている。こうした攻撃は、先に触れたとおり攻撃元の特定が難しいことから、地政学的な関係を複雑にする可能性が高い。攻撃を命じた国が、関与を否定しやすくなるためだ。
中国のセキュリティ企業 ThreatBook は、オープンソースの AI ペネトレーションテストプラットフォーム「CyberStrikeAI」の買収を発表しました。AI を活用したセキュリティ企業の買収は、これが初めてではありません。ただし、今回の ThreatBook の事例は、広く公開されてきたオープンソースソフトウェア(OSS)を取得したという点で異なります。
2026 年 7 月に修正された WordPress の脆弱性を悪用するエクスプロイトコードが公開されています。
HENNGE 株式会社は 10 月 30 日、社員の対面コミュニケーションに対する賞与を、10 月 1 日から 1 日 5,000 円に増額したと発表した。新卒総合職に対する手当も、月額 8 万円から月額 10 万円に増額した。
株式会社エーアイセキュリティラボは 11 月 11 日 (水)、「『外注しているのに、なぜか忙しい』を解決する ― 脆弱性診断の"周辺タスク"を削減!診断の自動化体験セミナー」を開催すると発表した。オンラインのライブ配信形式で参加は無料。
DMARC、SPF、DKIM を適切に設定していても、自社ドメインのフィッシングメールが正規のメールとして届いてしまう事例があるとして、その原因となりうる DKIM replay attack の仕組みと対策を解説している。
データ損失の原因としては、悪意のある、または犯罪目的の内部関係者が 53%(世界平均 46%)で最も多く、侵害された内部関係者 49%、不注意な内部関係者 45%が続いた。また、重大なデータ損失を経験した日本の組織の CISO の 98%(同 93%)が、退職する従業員が要因の一つだったと回答した。
Tenable は 10 月 19 日、エイチ・ツー・オー リテイリング株式会社が、マルチクラウドインフラ全体に Tenable One サイバーエクスポージャー管理プラットフォームを導入したと発表した。
GMO サイバーセキュリティ by イエラエ株式会社は 10 月 8 日、9 月 17 日付で厚生労働省東京労働局より、次世代育成支援対策推進法に基づく「子育てサポート企業」に認定され、認定マーク「くるみん」を取得したと発表した。
パスキーは、フィッシング詐欺にも強い認証方式です。サイトごとにパスキーを作り、ログインのたびに、接続先のサイト(実質的にはドメイン名)を確認する仕組みを持つからです。この仕組みを「オリジンバインディング」と呼びます。
セコムトラストシステムズ株式会社は11月17日、18日、19日、25日、26日に、過去に開催したウェビナーの中から反響の大きかった5講演をアーカイブ配信すると発表した。
U.S.M.H における Securify の運用において最も特徴的な点の一つは、ツールがもたらすセキュリティ情報を、情報システム部門だけに閉じず、現業部門の担当者と直接共有する体制を構築したことだ。新川氏はこれを「U.S.M.H が持つプラットフォームの民主化というテーマ」と表現する。
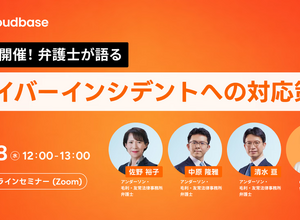
Cloudbase株式会社は11 月 6 日 (金)、アンダーソン・毛利・友常法律事務所との共催ウェビナー「緊急開催!弁護士が語る サイバーインシデントへの対応策」を11 月 18 日 (水) に開催すると発表した。
池袋氏は「しっかりした機能のパスワードマネージャーで、値段がこのぐらい合理的なところはない」と述べた。「安価」でも「リーズナブル」でもなく、あえて「合理的」と表現したところが印象に残った。