アクセスランキング | ScanNetSecurity
2026.11.11(水)

ニュースアクセスランキング

過去1週間に最も読まれた記事1〜10位

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい 画像
    1

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    インシデント・事故

     日本郵政グループ労働組合(JP労組)は10月26日、不正アクセスによる組合員情報の漏えいについて発表した。

  2. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい 画像
    2

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    インシデント・事故

     ソニー生命保険株式会社は10月28日、同社の契約者専用サイト「お客さま WEB サービス」への不正アクセスについて発表した。
  3. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も 画像
    3

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    インシデント・事故

     株式会社良品計画は11月4日、10月30日に公表した無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について、第二報を発表した。
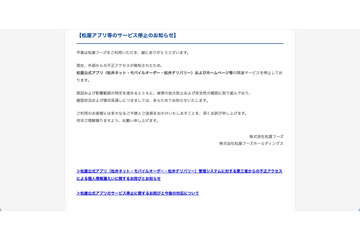
  4. 松屋公式アプリに不正アクセス 会員情報等が漏えい 画像
    4

    松屋公式アプリに不正アクセス 会員情報等が漏えい

    インシデント・事故

     株式会社松屋フーズと株式会社松屋フーズホールディングスは10月30日、松屋公式アプリへの不正アクセスについて発表した。
  5. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス 画像
    5

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    インシデント・事故

     日本郵便株式会社は10月29日、同社がメールマガジンの配信業務を委託している事業者への不正アクセスについて発表した。
  6. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性 画像
    6

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    インシデント・事故

     株式会社ドトールコーヒーは10月26日、同社システムへの不正アクセスについて発表した。
  7. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性 画像
    7

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    インシデント・事故

     GMOペイメントゲートウェイ株式会社は11月2日、顧客情報の一部が窃取された可能性について発表した。
  8. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report) 画像
    8

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    脆弱性と脅威

    2026 年 7 月に修正された WordPress の脆弱性を悪用するエクスプロイトコードが公開されています。
  9. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出 画像
    9

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    インシデント・事故

     株式会社NTTドコモは11月6日、11月5日に公表したドコモオンラインショップおよびMy docomoへの不正アクセスについて、第三報を発表した。
  10. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止 画像
    10

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    インシデント・事故

     総務省消防庁は11月5日、武力攻撃事態等における安否情報収集・提供システムへの不正アクセスについて発表した。
過去1週間に最も読まれた記事11〜20位

  1. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス 画像
    11

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    インシデント・事故

     東京海上ダイレクト損害保険株式会社は11月5日、契約者向け「マイページ」等の同社Webサービスへの不正アクセスについて発表した。
  2. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス 画像
    12

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    インシデント・事故

     株式会社ブシロードは10月27日、同社が運営するスマートフォン向けゲームアプリ「バンドリ!アワーノーツ」の開発業務の委託先への不正アクセスについて発表した。
  3. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性 画像
    13

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    インシデント・事故

     KDDI株式会社は10月30日、ライフネット生命保険株式会社の一部システムへの不正アクセスについて発表した。
  4. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認 画像
    14

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    インシデント・事故

     SMBCコンシューマーファイナンス株式会社は11月5日、同社保証システムへの不正アクセスについて発表した。

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了 画像
    15

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    製品・サービス・業界動向

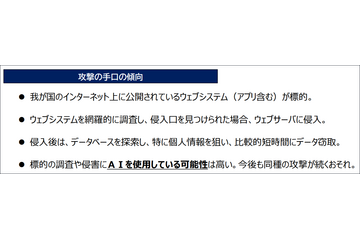
     j.union株式会社は10月30日、同社が提供する「くみあいアプリ」のサービス終了について発表した。
  6. 第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス 画像
    16

    第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス

    インシデント・事故

     株式会社イープラスは10月30日、同社が提供するフェス専用アプリの管理システムへの不正アクセスについて発表した。
  7. クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性 画像
    17

    クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性

    インシデント・事故

     クラブツーリズム株式会社は10月31日、同社サーバへの不正アクセスについて発表した。
  8. ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス 画像
    18

    ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

    インシデント・事故

     ソニー銀行株式会社は11月4日、デジタル証券に関連する外部委託先のSecuritize Japan株式会社への不正アクセスについて発表した。
  9. 能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請 画像
    19

    能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

    製品・サービス・業界動向

     内閣官房国家サイバー統括室(NCO)と内閣府政策統括官(サイバー安全保障担当)は 9 月 30 日、関係省庁会議の説明資料「サイバー対処能力強化法等の施行について」を公開した。
  10. 「アイリスプラザ」に不正アクセス、安全確保のため一時停止 画像
    20

    「アイリスプラザ」に不正アクセス、安全確保のため一時停止

    インシデント・事故

     株式会社アイリスプラザは10月29日、同社が運営する公式通販サイト「アイリスプラザ」への不正アクセスについて発表した。
過去1週間に最も読まれた記事21〜30位

  1. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性 画像
    21

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    インシデント・事故

     株式会社良品計画は10月30日、無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について発表した。
  2. ギフティへの不正アクセスによるeギフトの不正発行、約5.5億円の損失見込み 画像
    22

    ギフティへの不正アクセスによるeギフトの不正発行、約5.5億円の損失見込み

    インシデント・事故

     ギフティグループ株式会社は10月26日、同社連結子会社の株式会社ギフティへの不正アクセスについて発表した。
  3. 「ポイントインカム」と「CoinTrade」で個人情報が流出 画像
    23

    「ポイントインカム」と「CoinTrade」で個人情報が流出

    インシデント・事故

     株式会社セレスは11月6日、同社運営のポイントサイト「ポイントインカム」と同社連結子会社の株式会社マーキュリーが運営する「CoinTrade」での個人情報流出について発表した。
  4. AI SOC に任せて大丈夫? 上野宣が Exaforce を問い詰めた20の質問 画像
    24

    AI SOC に任せて大丈夫? 上野宣が Exaforce を問い詰めた20の質問PR

    製品・サービス・業界動向

     近年「AI SOC」と呼ばれる製品が相次いで登場している。アラートのトリアージから調査、対応までを AI エージェントに任せるという触れ込みで、人手不足の SOC には超魅力的な話だ。一方で「本当に任せて大丈夫なの?」という不安もつきまとう。
     こうした AI SOC にまつわる疑問のありったけを、ScanNetSecurity 編集長の上野宣が Exaforce にぶつけた。
  5. デニーズアプリへ不正アクセス 画像
    25

    デニーズアプリへ不正アクセス

    インシデント・事故

     株式会社デニーズジャパンは11月3日、同社が運営するデニーズアプリへの不正アクセスについて発表した。
  6. Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化 画像
    26

    Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

    国際

     Cisco のチームは、ルールにできることの限界を、自ら明言している。ルールだけでは、推論過程( chain-of-thought )の監視など、人間による監督の代わりにはならないという。ただ、ルールは、不審な動きのパターンを、他のチームにも渡せる形で残す助けになる。受け取ったチームは、それを「レビューし、テストし、自社のエージェントに適用する」ことができる、と彼らは記した。
  7. 外務省のネットワークに不正アクセス、7月27日に検知 画像
    27

    外務省のネットワークに不正アクセス、7月27日に検知

    インシデント・事故

     外務省は10月30日、同省が運用する、外部とのやり取りが可能なネットワークへの不正アクセスについて発表した。
  8. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告 画像
    28

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    国際

     報告書はさらに別の脅威も検討している。人間の運用者の制御を離れて動く、自律型の攻撃者だ。英国家サイバーセキュリティセンターは、「そうした存在が自己複製し、明確な動機も歯止めもないまま、思いのままにサイバー攻撃を行うことは、現実的にあり得る」としている。こうした攻撃は、先に触れたとおり攻撃元の特定が難しいことから、地政学的な関係を複雑にする可能性が高い。攻撃を命じた国が、関与を否定しやすくなるためだ。
  9. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい 画像
    29

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    インシデント・事故

     株式会社アイスタイルは11月2日、同社が運営する「@cosme」への不正アクセスについて発表した。
  10. サントリーグループが利用する外部クラウドサービスに不正アクセス、個人情報が含まれるファイルのダウンロードを確認 画像
    30

    サントリーグループが利用する外部クラウドサービスに不正アクセス、個人情報が含まれるファイルのダウンロードを確認

    インシデント・事故

     サントリーホールディングス株式会社は11月2日、サントリーグループが利用する外部クラウドサービスへの不正アクセスについて発表した。
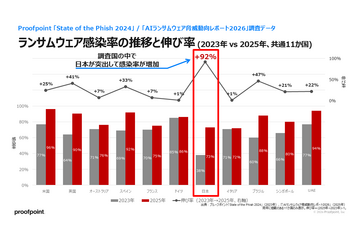
  11. Proofpoint Blog 第60回 日本のランサムウェア感染率が 2 年で約 2 倍に急増 ~ ランサムウェア感染率/身代金支払率 12 か国調査 2026 画像
    31

    Proofpoint Blog 第60回 日本のランサムウェア感染率が 2 年で約 2 倍に急増 ~ ランサムウェア感染率/身代金支払率 12 か国調査 2026

    脆弱性と脅威

     2023 年の 38% から 2025 年には 73% へ。世界 12 か国の比較で日本の感染率の伸び率が最大に。
    ランサムウェア感染率、身代金支払いとサイバー保険の実態から、日本企業が見直すべきランサムウェア対策を考える。
  12. ドン・キホーテ委託先にランサムウェア攻撃、時計修理依頼者の個人情報が漏えいした可能性 画像
    32

    ドン・キホーテ委託先にランサムウェア攻撃、時計修理依頼者の個人情報が漏えいした可能性

    インシデント・事故

     株式会社ドン・キホーテは10月28日、同社及び同社グループ会社が修理に関する業務を委託している株式会社コックスへの不正アクセスについて発表した。
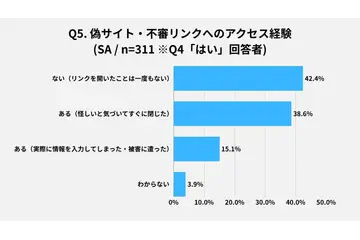
  13. 個人情報を預ける基準は知名度よりも「セキュリティ対策の信頼性」26.2ポイント差 画像
    33

    個人情報を預ける基準は知名度よりも「セキュリティ対策の信頼性」26.2ポイント差

    調査・レポート・白書・ガイドライン

     企業に個人情報を預ける際に最も重視することを尋ねたところ、「セキュリティ対策やプライバシーマークなどの信頼性」が 42.6%で最多となり、「個人情報を入力する機会や項目ができるだけ少ないこと」17.5%、「企業の知名度や評判」16.4%が続いた。
  14. 「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい 画像
    34

    「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

    インシデント・事故

     株式会社ガネーシャは10月30日、同社が運営する「SHOGUN BURGER公式アプリ」への不正アクセスについて発表した。
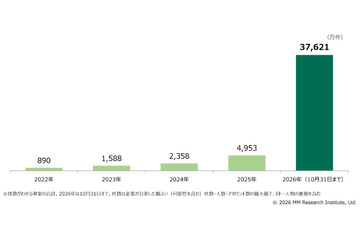
  15. 2026年は438万件のカード情報が漏えい ~ MM総研 画像
    35

    2026年は438万件のカード情報が漏えい ~ MM総研

    調査・レポート・白書・ガイドライン

     株式会社MM総研は11月4日、「国内サイバー攻撃による情報漏えい動向調査」を発表した。
  16. 花キューピットに不正アクセス、423万8,242件の会員情報が漏えい 画像
    36

    花キューピットに不正アクセス、423万8,242件の会員情報が漏えい

    インシデント・事故

      花キューピット株式会社は10月28日、同社が運営する「インターネット花キューピット」・「ビジネス花キューピット」への不正アクセスについて発表した。
  17. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失 画像
    37

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    インシデント・事故

     東京都水道局は10月23日、個人情報を記録した外付けハードディスクの紛失について発表した。
  18. LINE連携基盤「COMSBI エンタープライズ基盤」に不正アクセス 画像
    38

    LINE連携基盤「COMSBI エンタープライズ基盤」に不正アクセス

    インシデント・事故

     株式会社ソニックムーブは10月26日、同社が法人顧客向けに提供しているLINE連携基盤「COMSBI エンタープライズ基盤」への不正アクセスについて発表した。
  19. 障害者支援アプリ運営委託事業者ミラボに不正アクセス、設計段階で想定していなかった不備 画像
    39

    障害者支援アプリ運営委託事業者ミラボに不正アクセス、設計段階で想定していなかった不備

    インシデント・事故

     東京都台東区は10月26日、台東区障害者支援アプリ「ささえ~る」運営委託事業者への不正アクセスについて発表した。

  20. 医療情報漏えい時の報告「システム事業者には求めていない」、セキュリティ開示書の非該当件数「把握していない」 ~ 厚生労働大臣 画像
    40

    医療情報漏えい時の報告「システム事業者には求めていない」、セキュリティ開示書の非該当件数「把握していない」 ~ 厚生労働大臣

    インシデント・事故

     全国保険医団体連合会(保団連)は 10 月 20 日、同日行われた上野賢一郎厚生労働大臣会見での、医療支援システムへの不正アクセスなどに関する質疑の概要を公開した。
  21. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止 画像
    41

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    インシデント・事故

     株式会社NTTデータは10月31日、同社が提供する「STdirectServices」のサービス停止について発表した。
  22. マーケティングプラットフォーム「ferret One」への不正アクセス、内部管理機能に不備 画像
    42

    マーケティングプラットフォーム「ferret One」への不正アクセス、内部管理機能に不備

    インシデント・事故

     株式会社ベーシックは10月27日、同社が提供するマーケティングプラットフォーム「ferret One」への不正アクセスについて発表した。

  23. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付 画像
    43

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    研修・セミナー・カンファレンス

     NRIセキュアテクノロジーズ株式会社は学生向けの CTF 形式ハッキングトーナメント「SANS NetWars トーナメント 2026」を 11 月 21 日(土)にオンラインで開催すると発表し、参加申し込みの受付を開始した。対象はサイバーセキュリティに興味がある 18 歳以上の未就労の学生で、参加費は無料。募集締切は 11 月 13 日(金)17 時。
  24. 2026年のフィッシング動向と対策の現状 ~ Internet Week 2026 画像
    44

    2026年のフィッシング動向と対策の現状 ~ Internet Week 2026

    研修・セミナー・カンファレンス

     現状を把握するためのサイバー脅威情勢、被害を防ぐ対策側の最新動向、そして各々の立場での被害抑制に向けた取り組みを紹介します。(平塚伸世氏)
  25. SNSキャンペーンツール「OWNLY」に不正アクセス、合計1万4,034 件の参加者情報が漏えい 画像
    45

    SNSキャンペーンツール「OWNLY」に不正アクセス、合計1万4,034 件の参加者情報が漏えい

    インシデント・事故

     スマートシェア株式会社は10月27日、同社が提供するSNSキャンペーンツール「OWNLY」への不正アクセスについて発表した。
  26. バリューデザインへの不正アクセス、一部のモスカード番号等が流出 画像
    46

    バリューデザインへの不正アクセス、一部のモスカード番号等が流出

    インシデント・事故

     株式会社モスフードサービスは10月23日、同社がプリペイドカード「モスカード」のサーバ運用・保守業務を委託している株式会社バリューデザインへの不正アクセスについて発表した。
  27. バンダイロジパルに不正アクセス、「一番くじONLINE」の配送情報が漏えいした可能性 画像
    47

    バンダイロジパルに不正アクセス、「一番くじONLINE」の配送情報が漏えいした可能性

    インシデント・事故

     株式会社バンダイナムコホールディングスは10月26日、同社の物流子会社である株式会社バンダイロジパルへの不正アクセスについて発表した。
  28. 「グッドスマイルカンパニー公式ショップ」に不正アクセス 画像
    48

    「グッドスマイルカンパニー公式ショップ」に不正アクセス

    インシデント・事故

     株式会社グッドスマイルカンパニーは10月23日、同社の運営するECサイト「グッドスマイルカンパニー公式ショップ」への不正アクセスについて発表した。
  29. 九州電力送配電に不正アクセス、電力量情報が漏えいした可能性 画像
    49

    九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

    インシデント・事故

     九州電力送配電株式会社は11月5日、同社システムへの不正アクセスによる電力量情報漏えいの可能性について発表した。
  30. オンライン診療サービス「クロンオンライン診療」にリスト型攻撃 画像
    50

    オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

    インシデント・事故

     株式会社MICINは10月27日、同社が提供するオンライン診療サービス「クロンオンライン診療」への不正ログインについて発表した。
  31. 守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数 画像
    51

    守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数PR

    製品・サービス・業界動向

     池袋氏は「しっかりした機能のパスワードマネージャーで、値段がこのぐらい合理的なところはない」と述べた。「安価」でも「リーズナブル」でもなく、あえて「合理的」と表現したところが印象に残った。
  32. 電力・ガス取引監視等委員会ウェブサイトに不正アクセス 画像
    52

    電力・ガス取引監視等委員会ウェブサイトに不正アクセス

    インシデント・事故

     経済産業省は10月28日、電力・ガス取引監視等委員会ウェブサイトへの不正アクセスについて発表した。

  33. ヤマハ製 YMS-VPN8 および YMS-VPN8-CP に引用符で囲まれていないファイルパスの脆弱性 画像
    53

    ヤマハ製 YMS-VPN8 および YMS-VPN8-CP に引用符で囲まれていないファイルパスの脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、ヤマハ製YMS-VPN8およびYMS-VPN8-CPにおける引用符で囲まれていないファイルパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  34. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得 画像
    54

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    インシデント・事故

     日本郵政株式会社と日本郵便株式会社は9月29日、両社が提供する「郵便局アプリ」への不正アクセスについて発表した。

  35. ヤマハ製 NWR100 に複数の脆弱性 画像
    55

    ヤマハ製 NWR100 に複数の脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、ヤマハ製NWR100における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  36. ISM CloudOne に不正アクセス 画像
    56

    ISM CloudOne に不正アクセス

    インシデント・事故

     クオリティソフト株式会社は10月20日、ISM CloudOne 第2サーバへの不審なアクセスについて発表した。
  37. CNポイントのサテライトシステムに不正アクセス 画像
    57

    CNポイントのサテライトシステムに不正アクセス

    インシデント・事故

     株式会社クラブネッツは10月29日、CNポイントのサテライトシステムへの不正アクセスについて発表した。
  38. JETROが利用する国際ビジネスマッチングサイトに不正アクセス 画像
    58

    JETROが利用する国際ビジネスマッチングサイトに不正アクセス

    インシデント・事故

     独立行政法人日本貿易振興機構(JETRO)は10月27日、ビジネスマッチングサービスで利用しているシステム「e-Venue」への不正アクセスについて発表した。
  39. 徳間書店のニュースサイト「GoodsPress Web」のテスト環境に不正アクセス 画像
    59

    徳間書店のニュースサイト「GoodsPress Web」のテスト環境に不正アクセス

    インシデント・事故

     株式会社徳間書店は10月26日、同社運営のニュースサイト「GoodsPress Web」のテスト環境への不正アクセスについて発表した。
  40. 黒金化成にランサムウェア攻撃 調査結果公表1年後 画像
    60

    黒金化成にランサムウェア攻撃 調査結果公表1年後

    インシデント・事故

     黒金化成株式会社は10月28日、2025年10月24日に公表した同社サーバへの不正アクセスについて、続報を発表した。
  41. 創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい 画像
    61

    創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい

    おしらせ

     本誌 ScanNetSecurity が日本社会に今後も継続して存在してほしいと思っている方がもしいらしたら、是非キャンペーンの利用をご検討ください。国内外ともにメディア全般を巡る環境は逆風で、結講まともだったはずのメディアでも Yahoo! ニュースをクリックして写真や記事などを見に行くと嫌がらせか拷問のように広告にまみれていたりします。メディア体験をズタズタに破壊するようなこんなこと、まともな編集者はあまりやりたくないはずで、要はメディアは超絶ヤバいということです。
  42. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出 画像
    62

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    インシデント・事故

     ユミルリンク株式会社は10月27日、10月19日に公表した同社システムへの不正アクセスについて、第二報を発表した。
  43. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止 画像
    63

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    インシデント・事故

     日本郵政株式会社は10月16日、同社が運営する「ゆうゆうポイントサイト」の緊急サービス停止について発表した。
  44. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も 画像
    64

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    インシデント・事故

     宮城県山元町は10月20日、同町職員の懲戒処分について発表した。

  45. 求む セキュリティ以外の専門分野を持つ人材 ~ IPA「セキュリティ・キャンプ2027コネクト」12月2日までエントリー受付 画像
    65

    求む セキュリティ以外の専門分野を持つ人材 ~ IPA「セキュリティ・キャンプ2027コネクト」12月2日までエントリー受付

    研修・セミナー・カンファレンス

     セキュリティ・キャンプコネクトは、ネットワーク、AI、法律など他分野からサイバーセキュリティにつなげ、セキュリティを多面的に検討できる人材の発掘・育成を目的としている。異なる分野のバックグラウンドを持つ受講者がセキュリティの考え方や視点に触れることで、従来の枠にとらわれない新しいセキュリティ人材層の発掘・育成を行う。
  46. 「au PAYの使えるお店」個人氏名と推測される店舗名を最大4,417名分掲載、8月下旬から停止し再開未定 画像
    66

    「au PAYの使えるお店」個人氏名と推測される店舗名を最大4,417名分掲載、8月下旬から停止し再開未定

    インシデント・事故

     KDDI株式会社は10 月 20 日 (火)、Webサイト「au PAYの使えるお店」で、一部加盟店の店舗情報を、加盟店が掲載を明確に認識していないまま掲載していた可能性があると発表した。加盟店はau PAY加盟店規約に同意しているが、規約への同意だけでは同サイトへの掲載を必ずしも明確に認識していない可能性があることが判明した。

  47. JPCERT/CC 創立 30周年、初代代表理事 山口英が掲げた「機動性・独立性・中立性」の原則を今も継承 画像
    67

    JPCERT/CC 創立 30周年、初代代表理事 山口英が掲げた「機動性・独立性・中立性」の原則を今も継承

    製品・サービス・業界動向

     一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は 10 月 1 日、同日をもって創立 30 周年を迎えたことを発表し、代表理事の菊池浩明のメッセージを公開した。
  48. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認 画像
    68

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    インシデント・事故

     株式会社電通総研は11月4日、同社が開発・提供する「FACERE」を利用する特定企業の環境下における個人情報流出の可能性について発表した。
  49. 高速道路情報サイト「ドラとら」に不正アクセス、登録情報が閲覧された可能性 画像
    69

    高速道路情報サイト「ドラとら」に不正アクセス、登録情報が閲覧された可能性

    インシデント・事故

     東日本高速道路株式会社(NEXCO東日本)は10月23日、高速道路情報サイト「ドラとら」(ドライブトラフィック)への不正アクセスについて発表した。

  50. Hinemos に不適切な権限の割り当ての脆弱性 画像
    70

    Hinemos に不適切な権限の割り当ての脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、Hinemosにおける不適切な権限の割り当ての脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  51. Vookにデータ分析ツールの脆弱性を悪用した不正アクセス、会員情報等が漏えいした可能性 画像
    71

    Vookにデータ分析ツールの脆弱性を悪用した不正アクセス、会員情報等が漏えいした可能性

    インシデント・事故

     株式会社Vookは10月30日、同社への不正アクセスによる個人情報漏えいの可能性について発表した。
  52. PQC 移行の現在地とこれから TLS 1.3 から学ぶ移行戦略 ~ Internet Week 2026 画像
    72

    PQC 移行の現在地とこれから TLS 1.3 から学ぶ移行戦略 ~ Internet Week 2026

    研修・セミナー・カンファレンス

     「PQC は今後の動向を注視しておこう」というところから一歩進んで、「では、自分たちの組織では何を調べればよいのか」と考え始めるきっかけになればと思っています。聞いた翌日にすぐ移行できるわけではありませんし、対応製品がまだ存在しない領域もあります。それでも、自分たちがどこで暗号を使っているのか、どこが重要なのか、将来どのような順番で移行するのかといった点は、今の段階から整理できます。(吉川知輝氏)

  53. ヤマハ製の複数の無線LANルーターにデバッグ機能を有効化される脆弱性 画像
    73

    ヤマハ製の複数の無線LANルーターにデバッグ機能を有効化される脆弱性

    脆弱性と脅威

    IPAおよびJPCERT/CCは、ヤマハ製無線LANアクセスポイントに利用可能なデバッグ機能が存在している脆弱性が存在すると「JVN」で発表した。
  54. ハウス電子マネー発行サービス「Value Card」に不正アクセス、ID番号等が流出 画像
    74

    ハウス電子マネー発行サービス「Value Card」に不正アクセス、ID番号等が流出

    インシデント・事故

     ペイクラウドホールディングス株式会社は10月23日、同社連結子会社である株式会社バリューデザインが提供するシステムへの不正アクセスについて発表した。
  55. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス 画像
    75

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    インシデント・事故

     デジタルアーツ株式会社は 10 月 21 日、同社クラウドサービスの運用環境および社内環境への不正アクセスについて発表した。

  56. DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説 画像
    76

    DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説

    調査・レポート・白書・ガイドライン

     DMARC、SPF、DKIM を適切に設定していても、自社ドメインのフィッシングメールが正規のメールとして届いてしまう事例があるとして、その原因となりうる DKIM replay attack の仕組みと対策を解説している。

  57. 年一回の脆弱性診断から継続監視へ ~ エイチ・ツー・オー リテイリングが Tenable One 導入 画像
    77

    年一回の脆弱性診断から継続監視へ ~ エイチ・ツー・オー リテイリングが Tenable One 導入

    製品・サービス・業界動向

     Tenable は 10 月 19 日、エイチ・ツー・オー リテイリング株式会社が、マルチクラウドインフラ全体に Tenable One サイバーエクスポージャー管理プラットフォームを導入したと発表した。
  58. 「投資のコンシェルジュ」に不正アクセス 画像
    78

    「投資のコンシェルジュ」に不正アクセス

    インシデント・事故

     株式会社MONO Investmentは10月29日、同社が運営する「投資のコンシェルジュ」への不正アクセスについて発表した。
  59. 今後も同種のサイバー攻撃続く恐れ 標的調査や侵害にAI使用の可能性 ~ 国家サイバー統括室 画像
    79

    今後も同種のサイバー攻撃続く恐れ 標的調査や侵害にAI使用の可能性 ~ 国家サイバー統括室

    調査・レポート・白書・ガイドライン

     国家サイバー統括室は 10 月 26 日 (月)、資料「サイバー攻撃による情報漏えい等について」を公表した。サイバー攻撃による情報漏えい事案は 2026 年に大幅に増加しており、100 万件以上の大規模事案数も大きく増加しているという。

  60. SHIRASAGI に複数の脆弱性 画像
    80

    SHIRASAGI に複数の脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月5日、SHIRASAGIにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  61. JAL 委託先 Amadeus社に不正アクセス、予約情報の一部が外部から参照された形跡 画像
    81

    JAL 委託先 Amadeus社に不正アクセス、予約情報の一部が外部から参照された形跡

    インシデント・事故

     日本航空株式会社(JAL)は10月30日、Amadeus社が提供する旅客サービスシステムへの不正アクセスについて発表した。
  62. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード 画像
    82

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    インシデント・事故

     パナソニック オペレーショナルエクセレンス株式会社は10月23日、外部生成AIサービスへの個人情報のアップロードについて発表した。
  63. 台東区のウェブサイト管理者トラベルジップに不正アクセス 画像
    83

    台東区のウェブサイト管理者トラベルジップに不正アクセス

    インシデント・事故

     東京都台東区は10月23日、同区のウェブサイト管理者である株式会社トラベルジップへの不正アクセスによる個人情報流出ついて発表した。

  64. ヤマハ製 VOCALOID6 Editor に複数の脆弱性 画像
    84

    ヤマハ製 VOCALOID6 Editor に複数の脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、ヤマハ製VOCALOID6 Editorにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  65. 競輪・オートレース投票サービス「チャリロト」に不正アクセス、点検で不審なログを発見 画像
    85

    競輪・オートレース投票サービス「チャリロト」に不正アクセス、点検で不審なログを発見

    インシデント・事故

     株式会社チャリ・ロトは10月24日、同社が運営する競輪・オートレースの投票サービス「チャリロト」への不正アクセスについて発表した。
  66. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず 画像
    86

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    インシデント・事故

     株式会社ビジュアルアーツは10月30日、6月4日に公表した同社への不正アクセスによる社内情報と個人情報漏えいの可能性について、第3報を発表した。

  67. Yamaha LAN Monitor for Windows のインストーラにDLL読み込みに関する脆弱性 画像
    87

    Yamaha LAN Monitor for Windows のインストーラにDLL読み込みに関する脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、Yamaha LAN Monitor for WindowsのインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
  68. ELESTYLEのシステムに不正アクセス、加盟店の登録情報が外部に取得された可能性 画像
    88

    ELESTYLEのシステムに不正アクセス、加盟店の登録情報が外部に取得された可能性

    インシデント・事故

     ELESTYLE株式会社は10月29日、同社システムへの不正アクセスについて発表した。
  69. 今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像 画像
    89

    今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

    特集

    9 月に最も件数換算の被害規模が大きかったのは、株式会社イエローハットによる「イエローハットWEB作業予約システムへの不正プログラムによる攻撃、最大1,801,499名の会員情報が漏えいした可能性」の最大 1,801,499 名であった。

  70. 役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用 画像
    90

    役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用

    インシデント・事故

     日本郵政株式会社は3月18日、日本郵政グループにおける非公開金融情報の適切な取り扱いの確保に向けた取組等について発表した。

  71. SANS InfoSec Report 第1回  「情報セキュリティ人材の育成を考える −最も有望な20の職種−」 画像
    91

    SANS InfoSec Report 第1回 「情報セキュリティ人材の育成を考える −最も有望な20の職種−」

    特集

     2009年6月にセキュアジャパン2009がまとまったが、その中の重点テーマの1つに「情報セキュリティ人材の育成・確保」が掲げられている。その中で述べられている現状の課題に、「現在情報セキュリティに携わる人材の一部からは、自らのキャリアパスを明確に描くことがで
  72. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026 画像
    92

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    研修・セミナー・カンファレンス

     「AIの進化が脆弱性対応にどう影響するのか分からない」「これまでの対応方法で十分なのか不安」という方にも、ぜひ参加していただきたい内容です。「AIと脆弱性対応に関心はあるけれど、詳しい知識はない」という方も、気軽にご参加ください。

  73. HA8000V 対応 HAモニタオプション(管理サーバーレス)にローカルアクセスによりOSコマンドインジェクションの攻撃を受ける恐れがある脆弱性 画像
    93

    HA8000V 対応 HAモニタオプション(管理サーバーレス)にローカルアクセスによりOSコマンドインジェクションの攻撃を受ける恐れがある脆弱性

    脆弱性と脅威

     株式会社日立製作所は10月30日、サーバ製品におけるHAモニタオプション(管理サーバーレス)の脆弱性(CVE-2026-84726)について発表した。対象製品は以下の通り。
  74. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報 画像
    94

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    インシデント・事故

     佐川急便株式会社は10月9日、9月30日に公表した「お荷物問い合わせサービス」への不正アクセスについて、第4報を発表した。

  75. Ikotas Labs、Pwn2Own Ireland 2026で総合1位 日本企業初「Master of Pwn」獲得 画像
    95

    Ikotas Labs、Pwn2Own Ireland 2026で総合1位 日本企業初「Master of Pwn」獲得

    インシデント・事故

     株式会社Ikotas Labs は 10 月 12 日、10 月 6 日から 9 日までアイルランド・コークで開催されたハッキングコンテスト「Pwn2Own Ireland 2026」で総合 1 位となり、「Master of Pwn」の称号を獲得したと発表した。同社によると日本企業による同称号の獲得は初。

  76. Core TempのカーネルドライバにIOCTLインタフェースに対するアクセス制御が不十分な脆弱性 画像
    96

    Core TempのカーネルドライバにIOCTLインタフェースに対するアクセス制御が不十分な脆弱性

    脆弱性と脅威

    独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月2日、Core TempのカーネルドライバにおけるIOCTLインタフェースに対するアクセス制御が不十分な脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

  77. 首相官邸、個人情報流出の被害者への相談窓口を案内 画像
    97

    首相官邸、個人情報流出の被害者への相談窓口を案内

    製品・サービス・業界動向

     首相官邸は10月30日、個人情報流出の被害者への相談窓口についての案内を発表した。
  78. 「料理王国ウェブマガジン」の有料・無料会員の情報が漏えい 画像
    98

    「料理王国ウェブマガジン」の有料・無料会員の情報が漏えい

    インシデント・事故

     株式会社JFLAホールディングスは10月29日、同社が運営する「料理王国」への不正アクセスについて発表した。
  79. ティンパンアレイに不正アクセス、延べ約120万件の会員情報が流出した可能性 画像
    99

    ティンパンアレイに不正アクセス、延べ約120万件の会員情報が流出した可能性

    インシデント・事故

     株式会社ワールドは10月30日、同社の連結子会社である株式会社ティンパンアレイへの不正アクセスについて発表した。

  80. Oracle Java に脆弱性 画像
    100

    Oracle Java に脆弱性

    脆弱性と脅威

     独立行政法人情報処理推進機構(IPA)は10月21日、Oracle Javaの脆弱性対策について発表した。対象となるのは、サポートされている以下の Oracle 製品。

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×