
2026.11.05(木)
- 注目検索ワード

Chrysler が、このワイヤレスの脆弱性について伝えられたのは約 7 か月前のことだった。そして同社は修正の調整をしたのち、今月(2015 年 7 月)初頭に、広報活動を行うこともないまま、サービスパックの中にパッチを入れた。
それらの車は、Fiat Chrysler のセルラーネットワーク uConnect を経由してインターネットに接続するため、その車のパブリック IP アドレスを知っていれば、誰でも数マイル離れた場所からアクセス、改ざんを行うことができる。
高等裁判所が、議会で可決した法律を覆したのは、(英国の)歴史上、わずか 2 回目のことだろう。Financial Times の法律ブロガー David Allen Green は、それについて「歴史的意義が非常に大きいこと」だと みなしている。
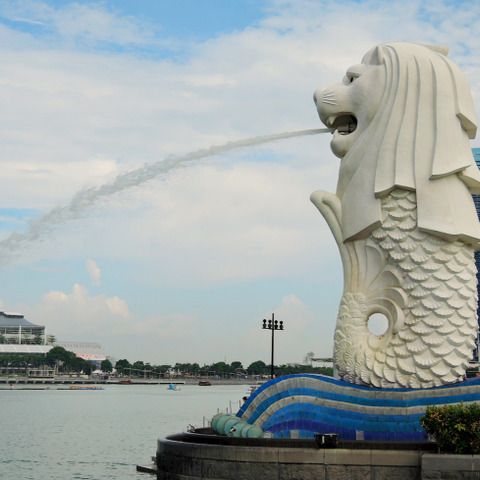
開催最終日には、以前シンガポールに住んでいたという “自称国際派” 編集部の Y に案内させて、マーライオンも尋ねたんだニャー。
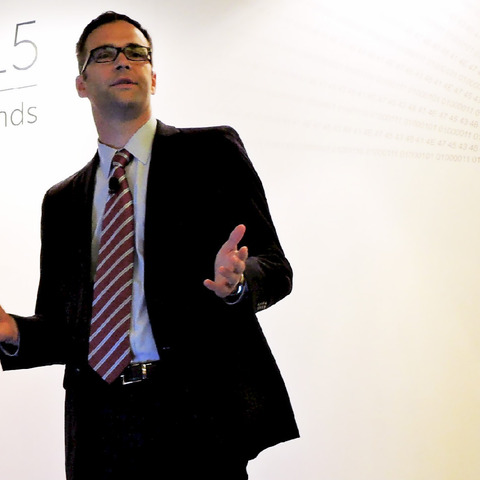
FireEyeのシニアVP Grady Summers氏は7月23日、RSA Conference APJ 2015にて講演を行い、同社が観測、調査、分析を行った日本を含むアジア地域のAPT攻撃について発表した。
病院の役員たちは、攻撃者がネットワークから情報をコピーできたとは考えておらず、また「ハッカーが、その医療記録を閲覧しなかった可能性もある」と主張している。それは希望的観測だ、と The Register は考えている。
株式会社文化放送と株式会社文化放送エクステンドは7月17日、同社主催公演のチケット販売会社であるぴあ株式会社においてチケット購入者の個人情報が含まれたノートパソコンの紛失事故が発生したと発表した。
大阪府立大学は7月17日、同大学羽曳野キャンパスの事務所内において学生等の個人情報が保存されたUSBメモリ1個を紛失したと発表した。
「サイトが再開される際に、あなたのパスワードはリセットされます。もしもあなたが、このサイトと同じパスワードを他のサイトでも利用している場合は、直ちにそれらのサイトのパスワードも変更されることをお勧めします」
「このリコールは賢明な判断だ。自動車企業が、犯罪の脅威の進化に対処するべく適切な措置を講じているのは良い傾向である。他の多くのことと同様に、車両犯罪にもデジタル化が起きている」
ハッキングを受けたと主張しているCloudminr.ioのウェブサイトはオフラインになっている。しかし、これはポンジ・スキームだった可能性が高いように見られる。彼らがオンラインに復帰することは決してないだろう。
株式会社ディノス・セシールは7月16日、同社通販サイトへの不正アクセスにより顧客情報を悪用した不正受注被害が発生し、更にその際に一部顧客情報が改ざんされ、また流出した可能性があると発表した。
摂南大学は7月14日、同大学のホームページがサイバー攻撃を受け一部のデータが外部に流出したと発表した。
Archuleta は昨晩、辞任の意思はなく、この混乱を整理するため現職に留まる意向であるということを伝えたばかりだった。周囲の同意を得られなかった彼女が、解任されるよりは辞任することを決断したのは明らかだ。
捜査の間、他の逮捕者たちが出ているため、それが Nolan-Mcdonagh の単独犯行でなかったことは明白である。ウェブサイトのテイクダウンに携わるハッカー軍団の一員に加わったとき、Nolan-Mcdonagh はまだ 13 歳だった。
「ほとんどの場合、そのトークンは、500 ドル(編集部註:約 6 万 2 千円)ほどで購入できる最新の GPU 上で、特別なブルートフォース用のプログラムを用いれば、1 日とかけずに解読できる」
さらに、そのデバイスは「自壊機能」や、「それが壊れる直前の、周囲の音声をキャプチャする機能」を持つようアップグレードされる。その機能は、ユーザーが自分の追っ手を特定するのに役立つものだ。
この問題の機能は、バージョン 8.1 の頃から Windows Phones に存在していたが、Windows Phone の貧弱なインストールドベースを考慮すれば、それは大きな脅威ではなかった――これまでは。
「OS の種類に関わらず、私の保護(Vegan)を簡単に配備し、HTTP と HTTPS をシームレスに処理し、この難所から問題に取り組むことができるようにするため、それ(Vegan)を Chrome に構築しようと私は決断した」
ホテルグランドヒル市ヶ谷は6月19日、職員が使用しているパソコンがウイルス感染していたことが判明したと発表した。
その盗まれた文書は、FBI でさえ Hacking Team のスパイウェアの購入に 70 万ドル(編集部註:約 8 千万円)以上を費やしていたことも示している。すべての購入者たちは現在、間違った選択をしたのではないかと疑問に思っているだろう。
「ネットワーク基盤の信頼性が高いこと」、および「西洋の多くの組織において、米国への接続は一般的であること」から考えると、米国は C&C サーバにとって良い国だと、The Level 3 の研究論文は語っている。
アカウントの乗っ取りは最も分かりやすいリスクだが、さらにペテン師たちは、制御下に置いたアカウントに送られたメールを転送するよう、自動的に設定できる可能性がある。
「残念ながら、それはデバイスにサードパーティのアプリケーションをプレインストールするキャリアと OEM にとって典型的な話だ」と、NowSecure の研究者 Ryan Welton はブログに記した。
機能拡張に伴うシステムメンテナンスのため、2015年7月6日(月)午前11時から、7月中~下旬まで、メールの送信者(From アドレス)が「scan@netsecurity.ne.jp」である読者様は、「新規登録」「削除」「アドレス変更」がシステム上から行えません。
重要なのは「国家の安全保障の重要な役職」に申し込んだ一人一人が、これらの質問に正直に答えたと考えられていることだ。それらの全ての情報は、Standard Form 86 のデータベースファイルにある。
もしも現在、このフォームの情報のすべてが、外国政府の手に渡っているのだとするなら、それは事実上、米国の諜報や国家安全保障に取り組んでいるすべての人物が「恐喝、威圧、あるいはさらに悪いこと」の対象となるかもしれない。
「どういうわけだか、Snowden は『エージェントの情報を晒した』ことにおいて、OPM の侵害事件よりも多くの責任を問われている」と Errata Security の Rob Graham は Twitter に記した。
「『ミレニアル世代の 64 %は定常的に、絵文字だけを用いた通信を行う』ということを、我々の研究結果は示している」と Webber は語っている。
「iOS の WhatsApp はエンドツーエンドで暗号化されていないということ、また Android のグループチャットがエンドツーエンドで暗号化されているかどうかは不明瞭だということをお忘れなく」
「この業務は、脆弱性のインテリジェンスへのアクセス、エクスプロイトの報告、そして実践的なエクスプロイトのプログラム(広く利用され、また信頼されている商用のソフトウェアに影響を与えるもの)に関与することが要求される」
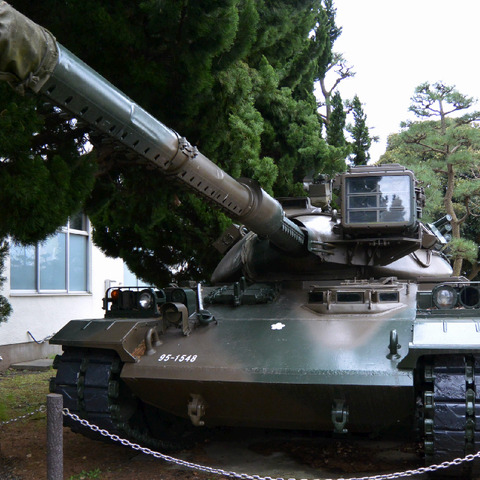
先週本誌で掲載した、「見えない脅威を検知する~防衛大学校中村康弘教授」取材のため、ScanNetSecurity編集部は、まだ肌寒い3月上旬に、神奈川県横須賀市にある防衛大学を訪れました。
「オンラインにおけるクレジットカードの詐欺、フィッシング、そしてサイバー犯罪はすべて『他の人物のアイデンティティを不正に利用すること』で成功している。ユーザーが個人情報にアクセスされることを不安視するのは当然だ」
「HDD や SSD のファームウェアがいったんリプログラムされると、それは起動の度に関連したマルウェアをリロードできる。たとえドライブを再フォーマットしてもOSを再インストールしても、そのマルウェアは残存する」
「スキル、資金、そして動機を充分に持った攻撃者であれば、決して侵入に失敗することはない。基本的に、我々のうちの誰一人として、このタイプの攻撃に耐えることはできないだろう」
Pynnonen は、このプラグインをFacebookが積極的に推奨していることを指摘した。また我々は、BBCのCBeebies(子供向けポータルサイト)でも、それを利用する必要があることを発見した。
長野県上田市は6月17日、市役所の庁内ネットワークが標的型サイバー攻撃を受けウイルスに感染していたと発表した。
一部の LastPass ユーザーたちは、「そのセキュリティ違反を知らせた方法」に満足していない。同社のウェブサイトに投稿されたコメントの多くは「Reddit や Twitterなどを介して、彼らがその事件を知った」ことへの失望を表している。
「もしもあなたが Duqu 2.0 スタイルの長期的な活動から身を守れないのならば、『国家的なサイバー攻撃の組織が侵害を考慮しそうなデータやリソース』は何も持たないほうが良い」と Beardsley は語った。
彼は、(敵が)自身の強さを自慢するために同社を攻撃した可能性があると示唆している。「彼らは自分自身がクールであり、セキュリティ業界をリードする IT 企業さえ感染させられるということを証明したかったのだ」
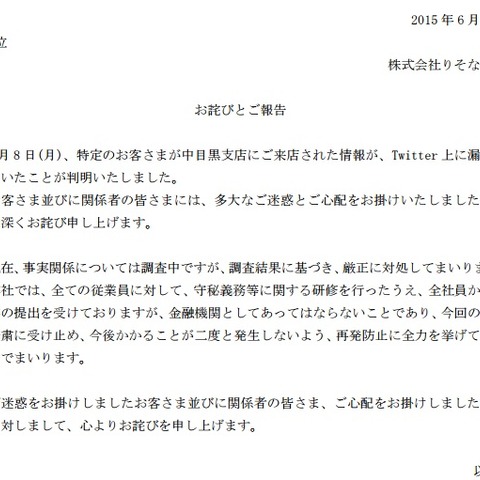
株式会社りそな銀行は6月8日、特定の顧客が中目黒支店に来店した情報がTwitter上に漏えいしていたことが判明したと発表した。
昨年 11 月には、米国の高官たちが、携帯電話の追跡システムを搭載した航空機を飛ばしていた事実が浮上した。これらの航空機は、モバイル機器から発せられる一意的な IMEI 番号を記録し、追跡することができる。
検察は、Silk Roadから購入した薬物に関連づけられる「薬物の過剰摂取」で、少なくとも 6 人が死亡しているとニューヨークの裁判所で語った。そのうち 2 人の両親は、金曜日の量刑公聴会で証言を行っている。
「それは常識的に考えられることと大きく反するので、人々はそれについて知っておくべきだと我々は考えた。ただし『誰でも特定できるようにする』ためには、(この手法だけではなく)接続の『入口』側の何かを制御する必要がある」
千葉県船橋市教育委員会は6月1日、市内中学校教諭が帰宅途中に車上荒らしに遭い、生徒の個人情報が流出したと発表した。
奈良県にある社会福祉法人恩賜財団済生会御所病院は6月6日、個人情報を含むハードディスクを紛失したと発表した。
「我々のリーダーシップ、および文化の移り変わりを考慮し、我々は今回そこに再びチャンスを設けることを決断しました。なぜなら我々は、明快で説得力のある顧客価値を示すことができており、また会社も非常に協力的であるからです」
このコンピュータ違反に関しては、警視庁も捜査を行っている。政府は攻撃を軽減するため、関係省庁やセキュリティ機関の専門家を集めた緊急首脳会議を開くものと考えられている。
さらに彼は加えて述べた。「セキュリティは『ゴール』と見なされるものの一つであるが、洗練された監視技術に抵抗することよりも、むしろ『検閲への抵抗とパフォーマンス』を優先するユーザーも非常に多い」
Murdochは語った。「少なくとも一部の Tor ユーザーは諜報機関によって非匿名化できる、ということは常に想定されていたので、どちらかと言えば Tor は、多くの人々が予想していたより順調に持ちこたえてきたことが示されている」
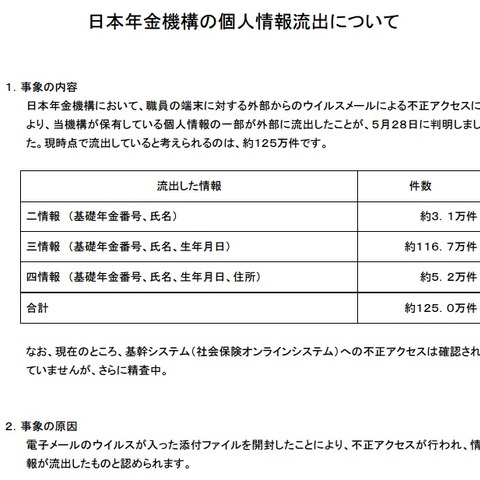
日本年金機構は6月1日、職員の端末に対して外部からウイルスメールによる不正アクセスが行われ、同機構が保有している個人情報の一部が外部に流出したことが判明したと発表した。
以前の彼は、機内のエンターテイメントシステム、あるいは IFE におけるセキュリティの欠陥に関する懸念を提起していた。しかし現在、Roberts は、それらのシステムを改ざんし、侵害したとして告発されている。
このツールキットは CryptoLocker、TeslaCrypt、CoinVault のバリアントに有効である。これらは、世に出回っているランサムウェアのうち、最も厄介で、最も一般的な 3 つのランサムウェアだ。
小規模な商店は、ハッカーからの攻撃を特に受けやすい。通常、彼らが自由に利用できるリソースや技術的な専門知識は非常に限られており、防御や復旧に必要なツールや情報、教育が、しばしば不足している。
「『マクロを利用したマルウェアは過去のものだ』とあなたが考えている間にも、我々は過去数か月間に渡って、マクロダウンローダの増加の傾向を確認してきた。それは約 501,240 台のマシンを世界中で感染させている」
「この攻撃は、DHE_EXPORT 暗号をサポートする全てのサーバと、近代的な全てのウェブブラウザに影響を与える。『Top 1 Million』のドメインの 8.4%は、もとより脆弱だ」と、Green は Logjam のサイトに記している。
さらに Munro は、以下のように付け加えている。「世の中には、SHA-2 を受け入れそうにないシステムが溢れている。SCADA や、その他の産業用制御システム用のウェブインターフェイスはどうなるだろう?」
「この製品には、そのような設定のオプションがあるものの、大多数のユーザーは設定を変更していない。多くのテストは、最も『現実の世界における利用』を再現するために、製品のデフォルトの設定にこだわっている」
感心なことに Google は、この件を取り上げた The Register にコメントを求められた数時間後には迅速な回答をしており、またその技術(Password Alert)のアップデートも済ませている。
犠牲者たちが追加のソフトウェアをインストールする必要は一切なく、ただ単に、いくつかの悪質な JavaScript を含んだページを訪問するだけで良い。したがって、それはハッキングの実用性を上げるものだ。
彼らは、このパスワードがライバル社のベンダーの PoS にさえも適用されていると語った。なぜなら、顧客たちは自分のコードが(自分の PoS を動かす)独自のスイッチであると考えているからだ。
「たとえば米軍は、米国の合意の下、継続的な紛争を終了する目的で、あるいは米国の利益に対する武力の行使を防止する目的で、敵の軍事システムを破壊するためのサイバー作戦を行使する可能性がある」
ここで問題となるのは MAC である。この暗号学者たちが、そのシステムによって生成されるキーを取り出すのに必要とされたのは、「OMA ダイジェストオラクル」のほんの一握りのクエリだけだった。



