
2026.11.05(木)
- 注目検索ワード

三菱東京UFJ銀行は11月30日、会員制サイトのサービス運営者の預金口座入出金明細が漏えいし、記載されていた顧客の電話番号が架空請求詐欺に利用されていたことが判明したと発表した。
愛知県教育委員会は11月12日、あま市の県立五条高等学校の男性教諭が模擬試験成績等のデータをUSBメモリに入れて校外に持ち出し紛失したと発表した。
11月18日から11月21日にかけて、一般社団法人日本ネットワークインフォメーションセンター(JPNIC)主催の「Internet Week 2015 ~手を取り合って、垣根を越えて。~」が、秋葉原の富士ソフトアキバプラザで開催される。
セキュリティ担当者と経営の立場の間では、同じインシデントに対しても捉え方が大きく異なります。IT部門でリスクをなくすことを考えているときに、経営の立場ではシステムやサービスそのものを置き換えたりする「リスクトランスファー」といった考え方が入ってきます。
11月18日から11月21日にかけて、一般社団法人日本ネットワークインフォメーションセンター(JPNIC)主催の「Internet Week 2015 ~手を取り合って、垣根を越えて。~」が、秋葉原の富士ソフトアキバプラザで開催される。
「国内でもIPv6トラフィックがインターネット総トラフィックの10%を超えようとしています。しかしIPv6の利用が広まる一方で、IPv6に関連するセキュリティ対策までは気がいっておらず、後手に回っている組織が多いようです。」
「DNSSECを利用し、機能させるためには二つの要素が必要です。「名前を管理する人が対応すべきもの」「名前を参照する人が対応するもの」です。今回のチュートリアルは、後者の「名前を参照する人が対応するもの」にフォーカスを当てています。」
岡田:以前は、IPアドレスやASの乗っ取りのほとんどが日常のオペレーションに付随して発生する設定ミスなどが原因でしたが、最近は、明らかに何らかに悪意、しかも強い悪意が疑われる経路ハイジャックが際立っていますね。
「話者の方のハードルをあげるつもりはないのですが(笑)、質疑の時間に、法律や制度に関する疑問に的確に答えてもらえると思います。質問を沢山してもらえれば、持ち帰ってもらえるものも増えるのではないでしょうか。」
「潜在的な可能性が十分にあり、検討・研究を重ねるべきであるのに、国内ではネガティブな議論が先行されているように見えます。そこでこのセッションでは、きちんと技術・法律・制度を理解し分析したのちに、この可能性について議論してしていきたいと企画しました。」
「身近な攻撃をいくつも例として取り上げ、解説するセッションというのは、なかなか巷にはないのではないかと思います。調査を実施した一つの事例に絞って話をしたり、何かのカテゴリに絞って話されることが一般的で、俯瞰するような内容は少ないですね。」
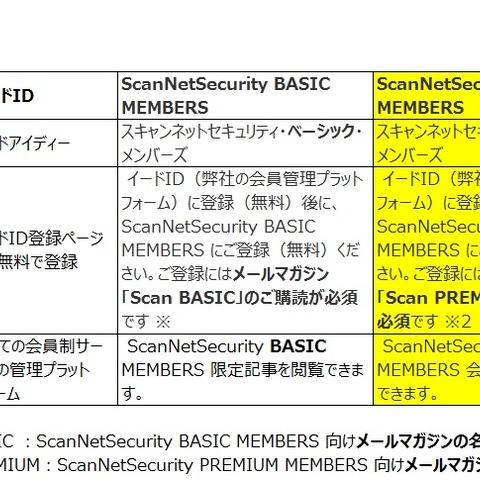
このおしらせは、2015 年 10 月 14 日 より前に【有料】メルマガ「Scan PREMIUM」の読者であったみなさまだけに向けております。
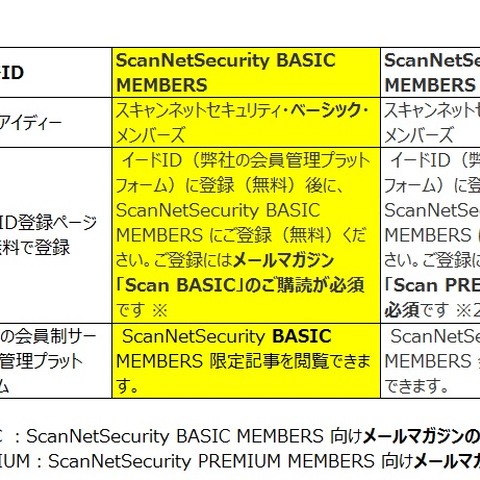
このおしらせは、2015 年 7 月 15 日 より前に無料メルマガ「Scan BASIC」の読者であったみなさまだけに向けております。
11月17日から11月20日にかけて、一般社団法人日本ネットワークインフォメーションセンター(JPNIC)主催の「Internet Week 2015 ~手を取り合って、垣根を越えて。~」が、秋葉原の富士ソフトアキバプラザで開催される。
「セキュリティに対する脅威の高まりや省庁の通達などによって、CSIRTの構築が大流行しても、「名ばかりのCSIRT」ができてしまい、どうやって運用したらいいのか戸惑っている方も多いのではないかと感じています。」
「SOC 事業者と、企業内でセキュリティ活動を行う CSIRT、そしてネットワークを運用する NOC部門、そして情報システム部門がどう連携してサイバーセキュリティを守っていけばいいのか。」
およそ 125 万人分の高齢者の機密データが危殆化された、日本年金機構の大規模なデータ侵害事件が起きた直後で、これほど多くの個人データを集中させることに対する懸念が持ち上がっている。
「ジェイルブレイクした iOS デバイスだけがマルウェアに脅かされていた世界は、過去のものだ。YiSpecter は、その技術が現実社会で、多くのiOSデバイスを感染させるのに用いられていることを明らかにした」
Wallach は、現在も FBI が才能のある人材を補充するのに苦労していると指摘した。FBI の 56 の現地オフィスのうち 5 つには、1 人のコンピュータ科学者すらも割り当てられていない。
Wallach によれば、現在 FBI の Seattle Field Office でサイバータスクフォースの指導にあたっている人物が、「2013 年から 2014 年の間で、違反行為は 55 %増加した」と報告しているという。
「標的型攻撃対応の大まかな流れは次のようになります。「第三者が攻撃を認知・被害組織へ報告」「被害組織が被害について認識」「緊急対応と踏み台となっている事業者等との調整」この一連の過程だけでも、いろんな関係者が絡んできます。」
その記事は「シリアのジハード主義者たちが、洗練されたスパイ作戦で閣僚のアカウントをハッキングしていることがGCHQによって暴かれた」と主張している。悲しいことに英国の他メディアは、それをそっくりそのまま伝えた。
この攻撃の影響を受けたサイトには ebay.co.uk、drudgereport.com、answers.com、そして少数のアダルトサイトなどが含まれている。影響を受けた広告ネットワークには、DoubleClick や AppNexus などがある。
それは必要に応じて、あなたの作業用 PC を、吟味されたソフトウェアしか実行できないものに変える。コード整合性のポリシーを利用する企業は、ユーザーモードとカーネルモードの両方で、どのバイナリの実行を許すのかを指定することができる
ルータを侵害する戦術は現在のところ珍しいが、今後はより一般的になるかもしれないと FireEye は警告している。「SYNful Knock の発見は、ルータのイメージを利用した攻撃の、まさに氷山の一角だ」
「もしも Tor がシャットダウンされたなら、犯罪者たちは他の方法を見つけて活動するだろう。しかしオンラインのプライバシーを求める人々は、そのようにいかない」と彼女は主張した。
大統領は「自発的な協力」という言葉を使うことで、大手テクノロジー企業から「政府は退却した」と言われることを望んでいるのだろう。そうでないなら、全てはライバシーを愛するオタクたちを黙らせておくための政治工作だ。
このような動きは業界のさらなる協力を奨励し、それは社会の安全と国家の安全保障を改善するだろう。たとえば米政府は先日、ソフトウェアのセキュリティホールに関する詳細情報を共有する取り組みを発表したばかりだ。
.pw は、Pacific island nation of Palauの国コードのTLDとして誕生したのち、そのブランドを「Professional Web」に変更した。そしてSymantecは .pwのサイトを「ジャンクメールの重要なソース」と評価した。
XcodeGhost を利用すれば、あなたの i デバイスからデバイス名、国名、一意的な識別子などのデータをキャプチャできると考えられている。それはデバイスのスクリーンにダイアログボックスを表示できる可能性もある。
さらに深刻なのは、攻撃者が任意のコードを実行するために作り出すパケットによって、そのネットワーク通信のプロセスがクラッシュさせられる可能性もあるということだ。
Ristic は、Let's Encrypt が無料でありながら自動的に更新されることも称賛した。「私は『完全なるウェブの暗号化』を長年に渡って支持した。これは大きな前進である」
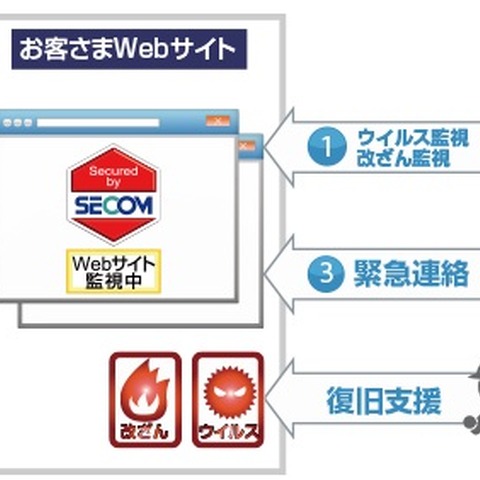
本サービスは、金融機関やクレジットカード業界のセキュリティ基準である「金融機関等コンピュータシステムの安全対策基準」や「PCIDSS」のガイドライン要件を満たしている。
韓国は攻撃される面が大きいのに対し、北朝鮮はインターネットのインフラが非常に小さいので、多くの観察者は北朝鮮が有利だと語る。また北朝鮮政府は「Bureau 121」部隊のハッカーに多額の報酬を与えていると示唆されている。
それらの鍵がシンプルであり、また3Dファイルや3Dプリンターが入手しやすくなったため、これまでの小さな努力は吹き飛ばされ、一般市民が利用する 3億のロックにアクセスできるようになった。
bcrypt のインストールは、Cheater Capital のセキュリティ研究者たちにより運営されている。そこにはクラッキングのプロセスを失敗させる 12 の要素がある。CynoSure Primeは、このパスワードを現実的に破るプロセスを作った初期の数人目となる。
Scan 読者の皆様はもうお気づきだと思いますが、Black Hat だけでなく多くの国内外のセキュリティカンファレンス参加者は男性が大半を占める。昨年の Black Hat USA 2014 での女性参加者はたったの 9 %だった。
Ashley Madison のハッキングは市民の莫大な関心を集めており、また同社が、ハッカーの起訴に繋がる情報提供に 50 万ドルの報酬を申し出たことも、その勢いに拍車をかけている。
その決断が下されたのは「RC4で暗号化した cookie を52 時間以内に復号できる RC4攻撃」が、また新たに発見された2か月後のことだ。3社で異なる点は、そのリリースのサイクルだけになる予定だと Mozilla は語った。
FBIが政府の機関としてAP のブランドを偽装するという行為は、同通信社の報道機関としての信憑性を蝕むものだと彼らは主張している。政府の監視行為と関連付けられることで同社の事業が傷つけられているとAPは訴えた。
このハニーポットは、攻撃者を侵入させて、彼らが起こす行動の一つ一つを記録する。それにより管理者やセキュリティ研究者は、新たな脅威がどのように機能するのかを理解することができる。
Eggshell型の運用は素晴らしく間抜けだが、我々はそれにに没頭し、「悪者」に焦点を当てている。そして組織の内部で悪意を持って行動する人々や、操作ミスでデリートキーを押す人々の脅威を無視している。
しかし「警察が映像を改ざんしたと非難される先例」、あるいは「警官がデバイスを身につけていなかった、電源をオフにしていたという理由で批判される先例」が、そのカメラによって生まれるかもしれないと彼女は語っている。
ファイアウォールを利用して、インターネットに接続されている Portmap サービスを無効にする、あるいはブロックすることは簡単だが、多くのネット管理者がその慣行を見過ごし、ハッカーが悪用できるリソースを作り上げている。
DNSSEC は新しい基準となったので、(いまでは)そのキーや祭典で起こるいかなる些細なミスも、「システム全体が自分自身を信用しなくなる」という事態を生み、広範囲に渡る甚大な影響を世界中に与えることになる。
ScanNetSecurity 読者のみなさま。
「2011 年、すでに同社は Ethiopian Information Network Security Agency に監視システム、トレーニング、サポートを販売しており、その契約には100 万ドルの値がついていた」ということが、漏洩したメールによって確認された。
「Shifu の内部構造は、『他のバンキングマルウェアに詳しい、非常に知識の豊富な開発者たち』に組み立てられている。彼らは、それら(のマルウェア)から選り抜いた、より邪悪な機能を Shifu に搭載した」
しかし小規模な認証局を狙ったハッキングが、メールやその他の機密データの傍受をもたらしてきた。あなたのデータが、あなたの認証局のセキュリティよりも安全化されることはなかった。
同社は述べた。「Sophos は米国や EU、その他の管轄区の輸出規則を厳守し、すべての必要条件を満たしている。それに従わない企業には、厳しい罰金が科せられる可能性がある」
第二段階のスクリーニング・チェックでは「生年月日とパスポート番号を Sophos にメールで返信すること」が要求された。他の大勢の「Hasan Alis」氏たちは、そのセキュリティ企業の要求に応じたようだ。
「我々の探査の第一段階には、ZigBee 対応のスマートデバイスとネットワークを発見し、そのフィンガープリンティングを行うことが必然的に含まれている。我々は地元で(探査を)開始し、ここから拡大していこうとしている」
FireEye によれば、この攻撃は、これまでスマートフォンやタブレットに対して行われてきた攻撃の中で最も先進的なもののひとつであり、同一の、または類似したアプローチが他のハッキンググループに試みられている可能性も高い。
つまり幸運にも「秘匿サービスをホスティングするコンピュータの番人」という立場になれた敵であれば、88%の確信を持って、それをサービスのホストとして識別できるということになる。
その改定には「ゼロデイのエクスプロイトを発見し、それを利用できる侵入ソフトウェア(intrusion software)やコード、および IP 監視プログラムの禁止」が含まれた。その大雑把な言い回しにより研究が冷え込むことを、彼らは懸念している。
「世の中には、修復できない数億台のコンピュータが存在している」と、DomasはBlack Hatで語った。「これまでIntel はファームウェアのアップデートを行ってきた。しかし実際、一部のシステムにはパッチを当てることができない」
WRMSR 命令を利用すれば、OS の開発者は、ローカル APIC をメモリ内の任意の場所に移動するため、プロセッサコアを構成することができる。プロセッサの MSR 0x001b に、新しい物理メモリアドレスを書き込むだけだ。
この SMM コードは、自身の変数や他のプライベートデータを保存するため、PC の RAM の少量のチャンクを占領している。他のすべてのリングは、マザーボードのハードウェアによって、そこへアクセスすることを禁じられている。
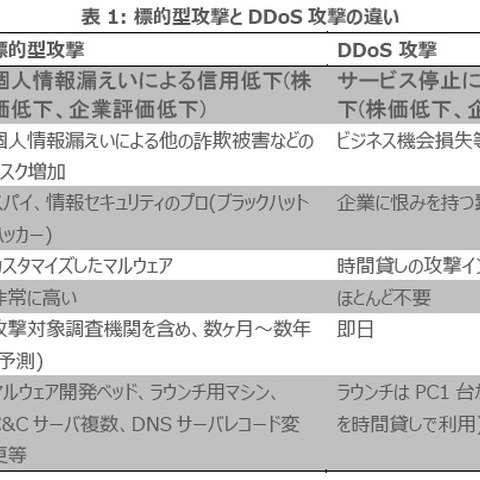
被害者としては、自分が攻撃の対象になるかどうか、攻撃された際、どのような被害が発生するのか、という点に注目するだろう。攻撃者としては、特定のターゲットを攻撃する動機、攻撃に要する労力(コスト)、得られるものが重要になる。
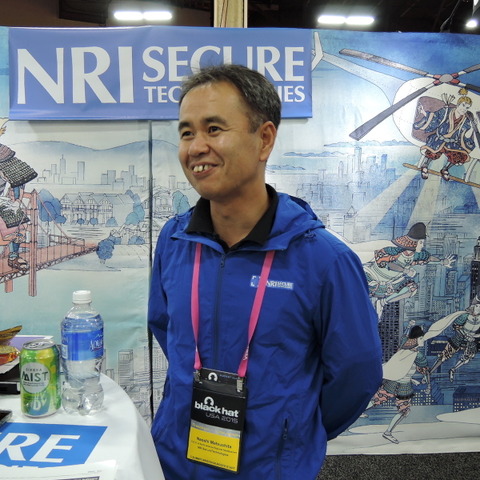
NRIセキュアテクノロジーズ株式会社は、ラスベガスで開催されている 「Black Hat USA 2015」に出展し、SOCを含めたグローバルに展開しているセキュリティサービスを紹介している。
つまり、多くの確実な情報があるわけではなく、企業は自社のネットワークで何が起こっているのかを伝えていない。それなら「実際に起こっているセキュリティ侵害の数」は、ほぼ確実に、はるかに多くなる。
ボットネットはサイバーセキュリティで蛇蝎のごとく嫌われてきたものだが、Jardine によれば「明確な下り坂の傾向」で、絶対数を見ても減少しており、オンラインに参加している人々の数を考慮するなら、それはさらに大幅な減少傾向にあるのだという。
株式会社シャトレーゼは7月30日、同社の運営するWebサーバーに外部からの不正アクセスがあり顧客情報の一部が流出した可能性があることが判明したと発表した。



