
2026.11.06(金)
- 注目検索ワード

Defcon 22にて、航空機のハッキングにまつわる神話に、2人のベテランパイロットが一石を投じた。うち1人は著作のあるハッキングの専門家だ。
セキュリティ管理者のみなさん、こんにちわだにゃー。Scan名誉編集長のりく君だよ。
ブルームバーグ大学のデジタルフォレンジックの教授(なおかつ資格をもつ職業パイロット兼飛行教官)のPhil Polstra博士と、ダビューク大学の航空学の教授「Polly機長」は、飛行機がデジタル的にハイジャックされ得ない、非常に単純な理由があることを説明した。
セキュリティ管理者のみなさん、こんにちわだにゃー。Scan名誉編集長のりく君だよ。
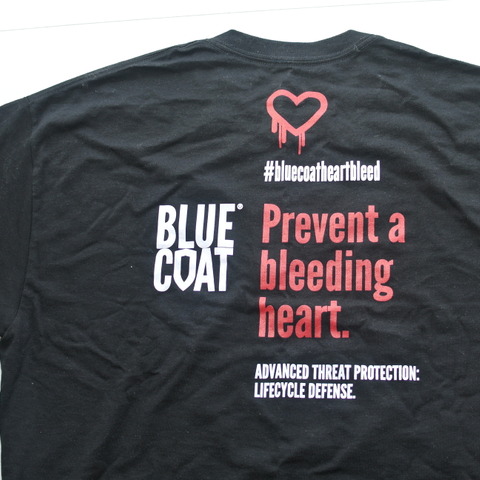
先々週の8月7日(木)に、Scanメルマガが通算1000号を迎えたので、Black Hat ノベルティを、メルマガ読者のみんなに特別プレゼントをすることにしたんだにゃー。ノベルティのうち、今日はTシャツを紹介するよ。
こういった種類の攻撃が可能であるということは、数年前から知られていた:情報セキュリティ関係者たちが、このような悪意ある USB を「plug and prey(プラグ&餌食)」と呼ぶことすらあった。そして現在、我々はそれが現実であることを知らされた。
Signal は、鍵交換に ZRTP プロトコルを使用しており、会話には AES 128ビット暗号化が利用される。2 人のユーザーが会話しようとするとき、そのアプリは2 人のユーザーのスクリーン上にお互いが確認できるメッセージを表示する。
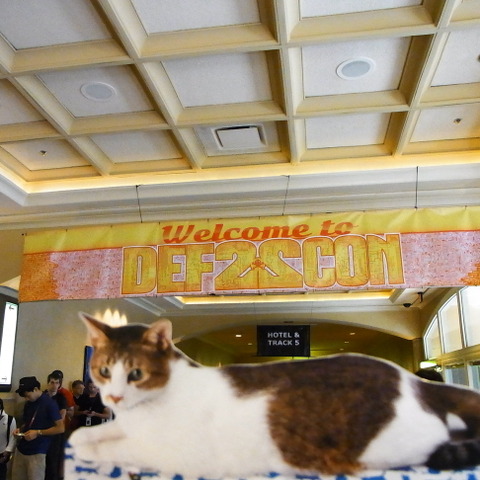
Black Hat USA 2014 の二日間のしゅざいが終わって、編集部は同じラスベガスで開催される DEF CON 22 に来たよ。 Black Hat よりもDEF CON の方が歴史が古いんだニャー。
「多くの機器が、その情報を暗号化しないままホームネットワーク上で送信するため、たった 1 件のネットワークのミスコンフィギュレーションが起こるだけで、ユーザーはワイヤレスネットワークを介し、世界中にそのデータを露出してしまう」
これらは先着順に配布される予定で、配布物の価値が 600 万ドル(編集部註:約 6 億円)に達したとき、Sony は PlayStation Plus の 1 か月分の無料メンバーシップの提供のみに切り替える予定を立てている。
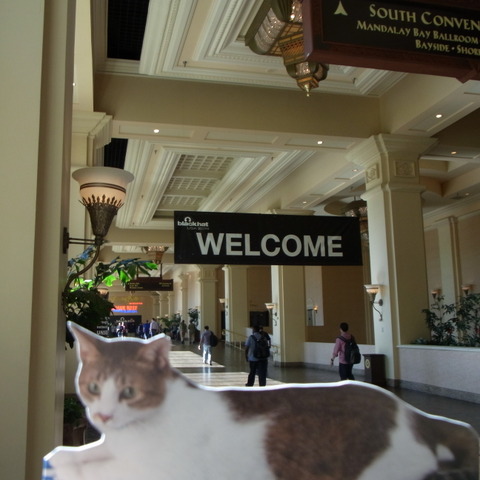
いよいよ8月6日から、Black Hat USA 2014 がはじまったよ。世界中からせんもんかの人が集まるカンファレンスなんだにゃー。Scanの読者のみんなもいるのかな。
「この I2P の脆弱性はデフォルトで、完全にパッチされた Tails で悪用することができる。エクスプロイトを行うためにセッティングやコンフィグを変更する必要はない」
Codenomicon社を聞いたことがなくても、 Heartbleed はみんな知ってると思うんだにゃー。OpenSSL のバグに、そもそも「Heartbleed」という名前をつけて、ロゴまで作ったのがこの会社だよ。
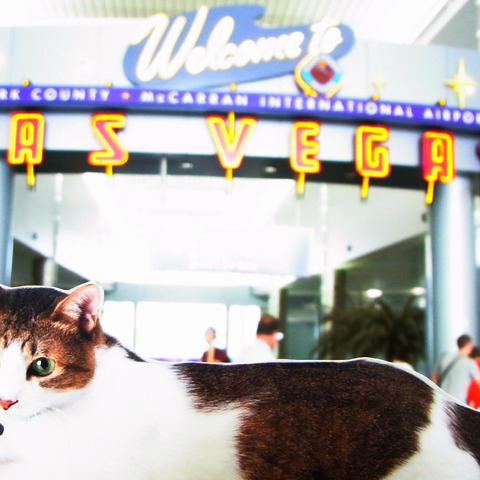
Scan編集部のみんなが、アメリカのラスベガスで開催されるセキュリティカンファレンスのしゅざいに行くので、そのようすの一部をぼくがお届けするよ。
「お粗末なデータ消去」は、eBay で販売されている中古の PC や携帯電話の間では一般的な問題だが、それよりは目立たないケースとして、第三者に売却される POS 端末にも同じ問題が当てはまるということを、その研究結果は示している。
さらに、ホテルの部屋に設置されている金庫の磁気カードリーダーは、「カード上のデータにアクセスするためのスキミングを行うオプション」をも犯罪者に提供する(のちに彼らは、その情報を地下フォーラムで売ることができる)。
大学の研究者である Alexander Volynkin と Michael McCord は、何千もの秘匿サービス、および数十万の Tor クライアントを、数ヶ月以内に「匿名解除」する方法を示すことを計画していた。
「すべてのデバイスの一台一台で、これらの機能が有効化されており、それをオフにする方法は存在せず、また、こういった個人データをデバイスが送信することについて同意を求めるメッセージも、ユーザーには表示されていない」
Canvas の攻撃によって監視されたユーザーは、「ブラウザの(履歴の)消去で追跡のメカニズムをクリアする」といった一般的な方法では身を守ることができない。また AdBlock Plus のようなアプリを利用し、その影響を警戒することもできない。
そのマルウェアは IE、Firefox、Chrome からバンキングのクレデンシャル情報をリッピングすることが可能であり、アンチウイルスや不特定のサンドボックスを回避し、暗号化されたコマンドアンドコントロールの通信を確立すると書かれている。
ファイルリレーシステムについて、Zdziarskiは、「データ診断のためだけに必要なものである」という Apple の主張を嘲笑している。そのソフトウェアは診断を行う技術者が決して必要としないものをダウンロードできると彼は論じている。
伝えられるところによると、犯罪者たちは USB スティックや CD を利用してマルウェアを運ぶ必要すらなかった。彼らはマルウェアをクラウドに保管し、それをホテルのコンピュータへ単純にダウンロードしていた。
LibreSSL プロジェクトのゴールは、安全で気軽に乗り換えられる OpenSSL の代替物を作り上げることだが、同プロジェクトの開発者たちは、さらに「OpenSSL の開発者たちによる無分別な設計上の決定」の一部を元に戻すための努力もしてきた。
これは犠牲者に、脆弱なエンドポイントの領域で任意のリクエストを行うように仕向け、機密情報である可能性のあるデータを敵陣へ(JSONP 応答に限定することなく、攻撃者がコントロールするサイトへと)密かに持ち出すものだ。
悪党たちは最新世代のマクロを送りつける際、ソフトウェアのバグやビルトインのセキュリティの弱点を悪用するのではなく、むしろソーシャルエンジニアリングの手法を利用している。
「これは『違法なものを送りつけた』という理由で郵政省を非難すること、あるいは『あなたのネットワーク上で著作権侵害に当たる行為が行われた』という理由で ISP の責任を問うことに等しい」という意見が数多く寄せられている。
「確かに EMET は良いユーティリティであり、エクスプロイトの開発者に対して(攻撃の)ハードルを引き上げるものであるが、それは『この種の攻撃を食い止められる万全の解決策』ではないということが示されている」
Brian Stokesは、「内部告発者たちを録音、撮影するために利用された音声や映像のデバイス」を特定することは可能かもしれないと語っている。彼やその他の技術者たちは、Appleby の意見に同意している。
だが、ここで問題となるのは、特定のデバイスがその動作を起こすかどうか、テストを行わずに知る方法がないことだ。たとえば HTC One が Wi-Fi のデータを漏らすことは判明しているが、HTC One Mini は漏えいしていない。
その他の監視対象として我々が聞かされているサイトには、HotSpotShield、FreeNet、Centurian、FreeProxies.org、MegaProxy、privacy.li、そして MixMinion と呼ばれる匿名のメールサービスが含まれている。
「PlugX variant II」は、アンチウィルスシステムに手を加えるアンチフォレンジックの機能を持っており、また 5 月 5 日に攻撃を開始するまでの間は、偽のパークドメインの裏に隠れていた。
NSA の新しい長官は、信用していたインサイダーによって何千もの機密書類を持ち去られる漏えい事件から身を守るため、NSAがこれまでよりも様々な形の厳格な規制を適所に配置してきたと付け加えた。
このロードマップでは、それらの問題の大部分に対する解決策が提供されていない。しかしプロジェクトのプラットフォームポリシーはすでに融合を始めている。今後の OpenSSL の主要なプライマリ・プラットフォームは、Linux と FreeBSD になる。
No-IP は DDoS 攻撃を受けたものの、Microsoft の主張に反論している。「それらのサービスは午前 6 時に復旧されていなかった。彼らは是正の手段を講じようとしている様子だが、DNS は困難で、彼らの得意な分野ではないように思われる」
NSA は 2013 年、外国情報監視法(FISA)702 節の下、わずか一度の指令を発しただけで 89,138 の標的――それが個人であろうが企業であろうが国家であろうが――の監視を可能とした。
この動きは、米国の諜報機関がドイツの通信ネットワークを監視し、さらにはドイツのアンゲラ・メルケル首相の携帯電話の盗聴すらも行ってきた、という報告に続くものである。
それは、さらにあらゆるファイルや画像を入手し、カレンダーを傍受し、ユーザーの所在地を調べ、任意のタイミングでスクリーンショットを取り、 Facebook などのサードパーティのアプリケーションからもデータを収穫できる。
Bransfield は仲間のハッカーにより、一連の「軍用猫」の最初の概念を得て、その概念実証を展開した。それは「Wi-Fi スニッフィングキット搭載の Android の携帯電話を仕込んだスーツを身につけた生物」だ。
さらに Ossmann は、NSA のカタログを元にして、別の 2 つのデバイスを構築できたと述べた。そこで使われたもののほとんどは少数のトランジスタと、2 インチのワイヤだけであるという。そのコストは、NSAが提示している額よりも非常に安価だ。
推定 3296 件は、ハードウェアのデフォルトのパスワードでアクセスすることができた。その世界最悪のコード「password」は、(アクセス権を持たない)その他大勢の人々にアクセスを許可するだろう。
「残念ながら、電話とメールには技術的な違いがある。その違いのおかげで、インターネットセキュリティの戦術を、ロボコールとの戦いに利用することは困難だった。我々は、この状況を変えたいと望んでいる」
今回は、このゲームで題材とされている都市インフラのハッキングの危険性や、ゲーム内で起こるハッキングシーンの実現可能性などを専門家の方に語っていただきたいということでお話をお聞きします。
今回の出来事が Krebs On Security によって最初に報告されても、それが波及効果を起こすことはなかったほど、この類の事件は「しばしば」と言うには充分すぎるほどの頻度で起こっている。
「我々のシステムで、ここに記述された悪用を行うことは可能であるものの、同じアカウント、および(あるいは)リンクされたアカウントによる繰り返しの悪用は対応される」と、PayPal は Cernaianu に語ったと伝えられている。
こういった詮索の手法として最も有名なものは、昨年、実際に使われた。Renew London と呼ばれる企業が、週に 50 万台のデバイスのログを管理するWi-Fi 対応のゴミ箱を、ロンドンの金融街全域に設置した。
この事件に関して、同軍は米国および韓国の高官と協議を行い、影響を受けたマシンをネットワークから隔離し、また求職に関する作業を取り扱う際のシステムを、異なるシステムへと切り替えた。
「今日の攻撃から身を守るのに効果的となる唯一のアプローチは、即座に攻撃を発見して無効化することが可能な、完全に自動化されたシステムへと移行することだ」
Googleはソースコードを提供しているだけだ。それは Google のバグ報奨金プログラムを通して、このツールに存在するかもしれないセキュリティの欠陥を見つけ出すよう、研究者たちを奮励させるという考えである。
こういった手法の商業的サービスへと早急に技術を押し進めることが、プライバシーに対する懸念の潜在力を生み出すことは明らかだ。「正当であると認められた一企業のみが所有する自動販売機の艦隊」は、酷評される監視のシナリオである。
量子効果を利用する魅力は単純だ:量子化ノイズは完全にランダムで、また、それらは「すでに利用されたランダムの数字の生成器」(PRNG)と異なり、どのようにして PRNG が数学的に働いているのかによって弱められることがない。
たとえコールドブートアタックが現実の世界では有効でないとしても、いずれにせよ Centry Panic は、悪漢、あるいはハクティビストには、それに打ち勝つ方法があるということを示している。
その文書は、「衰弱しつつある皇威が、新たな超大国として彼らに取って変わりそうな有望な国を不当に扱おうとしている」という形で米国を描き出している。地元の観衆にとっても、それは気持ちよく受け入れられるだろう。
諸刃の剣として、この新しいアップローダは、詐欺師たちが「彼らの作った Mac のマルウェア検出率(おそらく現在は低い)をテストする」ことを可能にするかもしれない。
「地上の全てのコンピュータを利用しても、宇宙の年齢の 4 万倍の時間がかかると信じられていたにも関わらず」、そのクラッキングは、実際には 24 コアのクラスタを利用しても、たった 2 時間しかかからなかった。
修復されたばかりのバグを悪用する攻撃者に対抗するため、多種多様なサーバや、その他のインターネット接続したシステムをアップデートする必要があると、脆弱性管理会社 Rapid7 の Nicholas J. Percoco は語った。
Snowden による情報開示の後、NIST は「NSA の要請で、意図的に暗号化標準を弱体化している」という疑惑を否定してきたが、Dual_EC_DRBG の脆弱性が、意図的な NSA による考案であったのではないかといった疑いが晴れることはなかった。
ScanNetSecurityが公開するホワイトペーパーコーナーから、先週一週間で、もっともダウンロードされた資料を紹介します。
eBay の滅茶苦茶なパスワードシステムは、LastPass で生成されたランダム性の高いパスワードに対して「弱い」というフラグ付けをし、よりリスクの高い、ありがちなパスワードを「より強力」なオプションとして昇降している。
彼女は、そのウェブサイトが「パスワードを保護するため、洗練された独自のハッシュとソルトの技術」を使用していたと強く主張した。そしてユーザーは、念のためログインの認証情報を変更するようにと伝えられた。
「しかし我々は、より多くの専門的なサイバー犯罪グループが、この製品への支払いを続け、アップデートや技術的サポート、新たな機能のサービスを受けるようになるだろうと確信している」
TrueCrypt のコード監査プロジェクトに携わっている Kenn White は、その改ざんについて何も説明を受けていないと説明し、「我々は、いくつかの『大きな』アナウンスを今週中に発表したいと考えているので、乞うご期待」とツイートした。
それらの値は、特にランダムではないため、犠牲者をプリプレイ攻撃に晒してしまう。この攻撃は、銀行の記録を見たとき、「物質として完全にコピーしたカードを利用した状態」と区別がつかない。
「脅威をもたらす人物たちが、互いにコードをコピーしあい、アップデートをリリースすることにより、このエクスプロイトが他のエクスプロイトパック一族の間でも近い将来に急増するということを、我々は予期しなければならない」



