日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい | ScanNetSecurity
2026.11.07(土)

日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

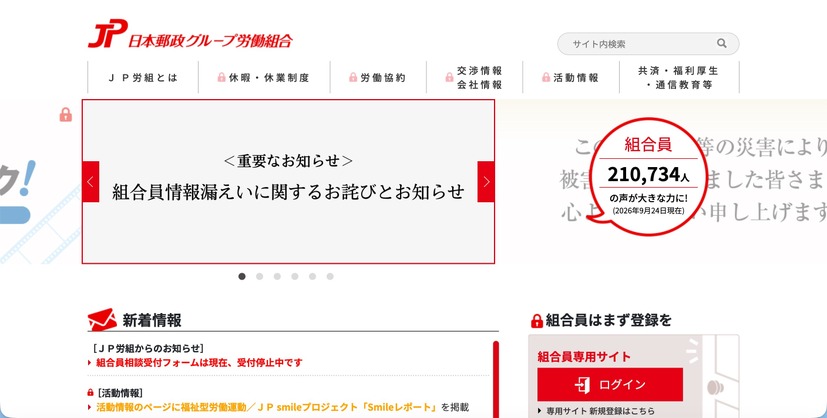
 日本郵政グループ労働組合(JP労組)は10月26日、不正アクセスによる組合員情報の漏えいについて発表した。

インシデント・事故
トップページ
  • トップページ
  • リリース(組合員情報漏えいに関するお詫びとお知らせ)
  • リリース(当面の対策と今後の対処)

 日本郵政グループ労働組合(JP労組)は10月26日、不正アクセスによる組合員情報の漏えいについて発表した。

 これはJP労組が2019年頃まで運用していたメールマガジンのシステムに第三者から不正アクセスがあり、当時のメールマガジンを利用していた組合員の情報が漏えいしたというもの。ホームページの運営を委託している業者から報告があり、発覚した。

 委託業者では現在、精査を行っているが、4万件以上のメールマガジン配信先のリストが漏えいした可能性があるという。なお、組合員情報のうち、メールマガジン登録者の地方本部名、組合員氏名、組合員番号、性別、メールアドレスが含まれる。

 JP労組では、メールマガジンを配信できないように設定したうえで、組合員からのID申請時におけるメールマガジン配信有無の希望聴取を停止している。

 また、JP労組のホームページ自体はPHPを利用していないが、外部サイトにリンクしている一部内容を順次、安全性が確認できるまでの間、公開停止するとのこと。
《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×