
2026.11.05(木)
- 注目検索ワード
バリュエンスジャパン株式会社は6月9日、同社が運営するスポーツオークション「HATTRICK」からの登録者への多量のメール配信について発表した。
株式会社ドロームは6月7日、同社が運営するリキッド・電子タバコ情報のソーシャルレビューサイト「ベプログ」に第三者からの不正アクセスがあり、会員情報流出の可能性が判明したと発表した。
食品原材料や化粧品原料、医薬医療材を販売するカネダ株式会社は6月7日、同社社内システムが6月2日早朝にランサムウェアによる不正アクセスがあった旨を発表した。
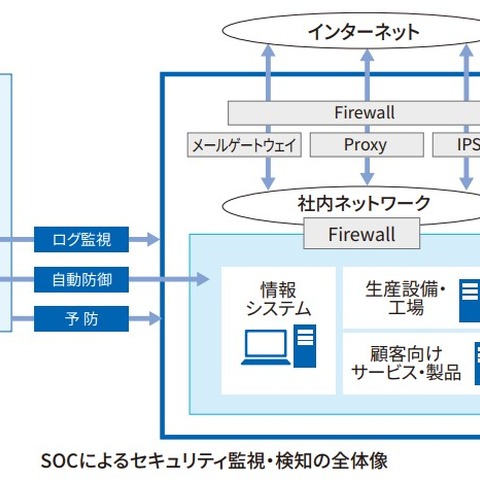
株式会社東芝は6月7日、同社グループの2020年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2021」を発行した。
株式会社NTTデータは6月7日、同社に関する週刊誌の報道を受けて設置した特別調査委員会の調査結果と社内処分について発表した。
大阪市は6月3日、大阪市市民活動総合ポータルサイトにて団体登録情報の漏えいが判明したと発表した。
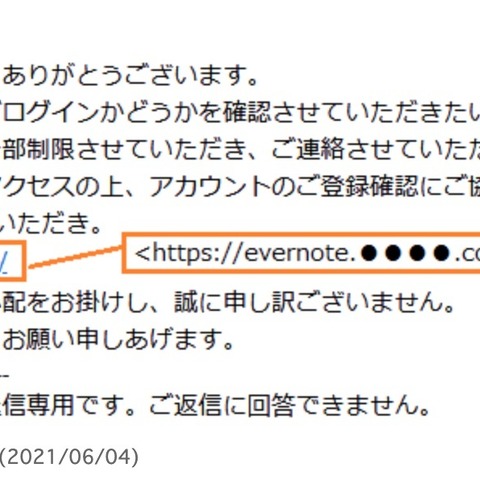
フィッシング対策協議会は6月4日、Evernoteをかたるフィッシングについて発表した。

ファイア・アイ株式会社は6月3日、米国FireEye, Inc.が同日にFireEyeの名称を含む製品事業をSymphony Technology Group(STG)が率いるコンソーシアムに、税金及び取引関連費用控除前の全額を現金12億ドルで売却する正式契約を締結したことを発表した。
株式会社エヌ・ティ・ティ・データ・イントラマートは6月3日、同社が提供したドキュメントに含まれる一部のファイルから、同社製品とは関係のないサイトへ誘導される事象が発生したと発表した。
株式会社KADOKAWAは6月4日、海外連結子会社である台灣角川股份有限公司が利用するサーバーに外部からの不正アクセスを確認したと発表した。
株式会社サンリオエンターテイメントは6月5日、同社WebサイトにSQLインジェクションを利用した外部からの不正アクセスがあり、同社保有のピューロランドファンクラブ会員もしくは仮会員登録者の一部のメールアドレスが流出した可能性を確認したと発表した。
株式会社Progateは5月25日、同社が提供するオンラインプログラミング学習サービス「Progate」へのパスワードリスト型攻撃を確認したと発表した。
東証一部上場の大手技術系人材サービスであるテクノプロ・ホールディングス株式会社は、全社員2万人を対象に多要素認証を導入した。
三井物産セキュアディレクション株式会社(MBSD)は6月2日、コンテンツデリバリーネットワーク(CDN)、セキュリティサービスを提供する米国Cloudflare社と業務提携し、「Cloudflare WAF(Web Application Firewall)」のマネージドセキュリティサービスの開始を発表した。
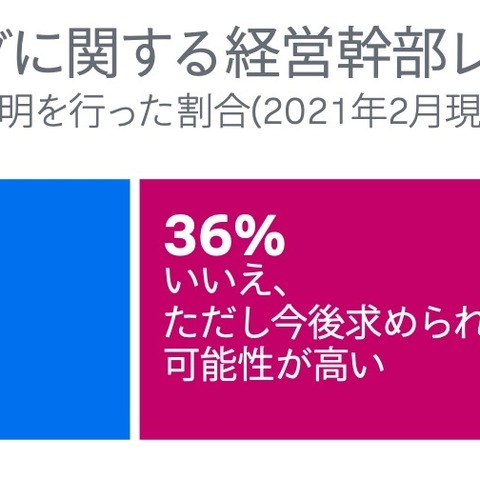
Splunk Inc.は6月3日、「2021 State of Security~2021年のセキュリティの現状~」を発表した。
経済産業省は6月2日、同日開催した「第7回営業秘密官民フォーラム」にて、官民の実務者間において営業秘密の漏えいに関する最新手口やその対応策に係る情報交換を行ったと発表した。
学校法人尚絅学院は5月27日、職員のアカウントに不正アクセスがあり、多数の迷惑メール送信が判明したと発表した。
鳥取県は6月3日、原子爆弾被爆者への健康診断の案内文書を、同姓の別の被爆者の住所へ誤送付したことが判明したと発表した。
「洋服の青山」を展開する青山商事株式会社は6月2日、同社を装った迷惑メールに関する注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月2日、スマートフォンアプリ「goo blog(gooブログ)」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
LINE株式会社は6月2日、3月23日に公表した同社の個人情報の取り扱いに係る「LINE社としての今後の方針」のうちデータの国内移転について、改めて発表した。
フィッシング対策協議会の技術・制度検討ワーキンググループは6月1日、フィッシングの被害状況や攻撃技術・手法などをとりまとめた「フィッシングレポート 2021」を公開した。
株式会社ディアイティは6月1日、企業ネットワークやテレワーク環境等で発生したサイバー攻撃を遠隔からインシデント・レスポンスの支援をするクラウドサービス 「CSIRT Cloud」を同日から提供開始すると発表した。
内閣サイバーセキュリティセンター(NISC)は6月2日、5月26日に公表した富士通株式会社が管理・運営するプロジェクト情報共有ツールへの不正アクセスについて第2報を発表した。
富士フイルム株式会社は6月2日、同社サーバへの不正アクセスについて発表した。
総務省は5月31日、「テレワークセキュリティガイドライン(第5版)」(案)に対する意見募集の結果と当該ガイドラインを公表した。
トレンドマイクロ株式会社は5月31日、Mac向けマルウェア「XCSSET」の攻撃手口について同社のブログで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月31日、複数のトレンドマイクロ株式会社製品の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。
情報技術開発株式会社は5月31日、働く場所を問わずPCでの作業内容を把握できるソリューション「Virtual Manager」を同日から提供開始すると発表した。
沖縄県宜野湾市は5月31日、市職員の懲戒処分について発表した。
東証1部上場企業の日東電工株式会社の子会社で日用家庭用品、文具などの企画・製造・加工・販売を行う株式会社ニトムズは5月12日、スミッシングによる同社保有の個人情報漏えいの可能性について発表した。
三井住友海上火災保険株式会社は5月31日、同社子会社のMSIG Insurance(Singapore)Pte.Ltd が業務を委託する一般社団法人日本海事検定協会 シンガポール事務所に対し、第三者からのサイバー攻撃が判明したと発表した。
日本サブウェイ合同会社は5月27日、4月14日に発生した同社サーバへの不正アクセスについて、追加情報を発表した。
大阪府は5月25日、事業者に委託している第1期大阪府営業時間短縮協力金の審査業務において、申請者Aに書類不備の連絡を行う際に、誤って別の申請者Bの情報を記載し送信したことを発表した。
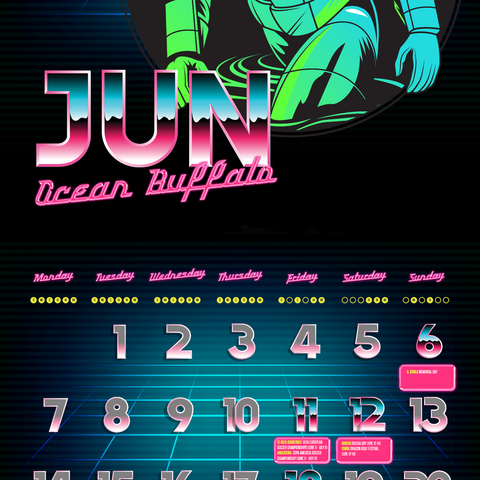
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
テクマトリックス株式会社は6月16日に、オンラインセミナー「外からも内からも狙われる”人”をまもる3つのポイント」を日本プルーフポイント株式会社協賛で開催すると発表した。
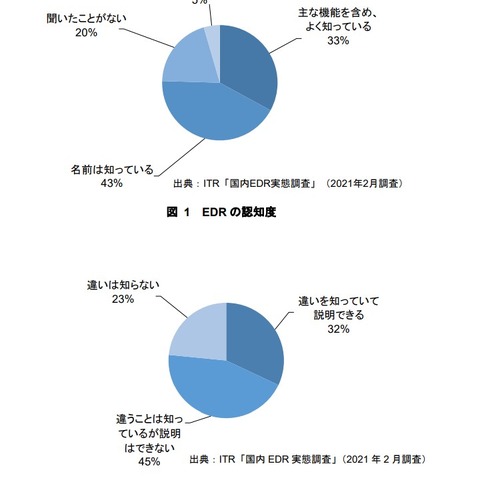
タニウム合同会社は5月27日、「国内EDR実態調査」の結果を発表した。同調査は2月3日から2月4日に、主に大企業のIT管理者と担当者5,563名を対象に株式会社アイ・ティ・アールに委託しWebアンケートを実施、644件の有効回答があった。
外務省は5月26日、情報システム関係業務を委託する富士通株式会社が管理・運営するプロジェクト情報共有ツールに第三者から不正にアクセスがあり、同省が提供した資料を含む情報の外部流出について発表した。
株式会社理経は5月27日、米国Apposite Technologies社の新製品で数千規模のネットワークトラフィックのシミュレーションを可能にする「Netropy Traffic Generation」の販売開始を発表した。
IDC Japan株式会社は5月27日、2020年下半期までの実績に基づいた国内の情報セキュリティ製品市場とセキュリティサービス市場の2021年から2025年までの予測を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月27日、Checkbox Survey の安全でないデシリアライゼーションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
東証1部上場企業の株式会社ネットマーケティングは5月23日、同社コーポレートサイトの不具合でお問い合わせフォーム内の個人情報が他者から閲覧できたことが判明したと発表した。
横浜市立大学附属病院は5月24日、2019年8月5日に公表した臨床研究におけるメール誤送信による患者情報の漏えいについて、再発防止策をまとめ5月12日に厚生労働大臣に報告したと発表した。
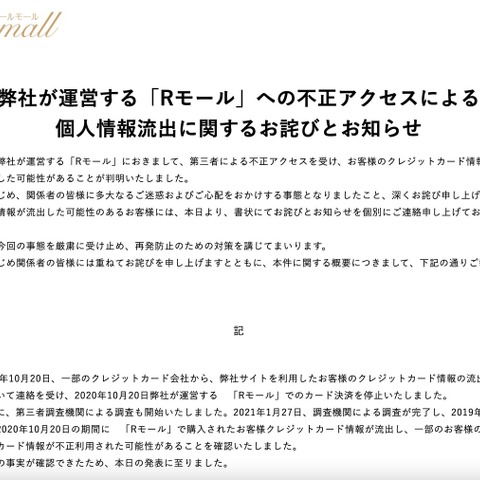
株式会社黎明は5月27日、同社が運営する美容・健康用品のECサイト「Rモール」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
北海道芽室町は5月24日、業務用ノートパソコン及び個別台帳の盗難事件が発生したと発表した。
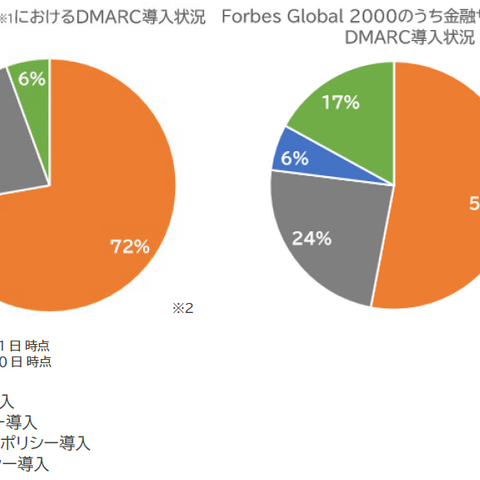
日本プルーフポイント株式会社は5月25日、日本の主要銀行におけるEメールの安全性に関して現状と課題、考察をまとめ発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月26日、VMware vCenter Serverの複数の脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月26日、Pulse Secure 製 Pulse Connect Secure のバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
富士通株式会社は5月25日、同社がプロジェクト運営に社内外の関係者と情報共有するためのツール「ProjectWEB」を利用する一部プロジェクトに第三者から不正アクセスがあり、保存されている顧客から預った情報の一部が不正に窃取されたことが判明したと発表した。
国立大学法人茨城大学は5月26日、多賀工業会が管理するWebサーバに外部から不正アクセスがあり、国外のWebサーバへの攻撃の踏み台として利用されたことが判明したと発表した。
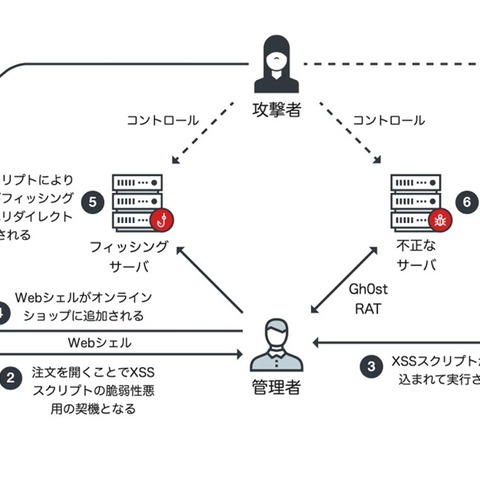
トレンドマイクロ株式会社は5月24日、「不正注文」で国内オンラインショップサイトを侵害する攻撃キャンペーン「Water Pamola」について同社のブログで発表した。
株式会社セキュアヴェイルは5月25日、公共、民間向けに幅広く情報処理サービスを提供する株式会社両備システムズと提携し、ネットワーク・システム全体のセキュリティを総合的にサポートするセキュリティ運用サービス「Netstare」の販売を強化すると発表した。
ホーユー株式会社は5月24日、同社が2月26日に公表したクラウド型顧客管理システムへの不正アクセスについて調査結果を発表した。
東京都福祉保健局は5月24日、4月27日に公表したワクチン接種予約システムの不具合について、調査結果を発表した。
西日本電信電話株式会社(NTT西日本)は5月24日、5月11日から実施している社内システムメンテナンスについて、作業時間延長に伴う顧客からの注文受付の延期と具体的な見通しについて発表した。
大阪市は5月24日、大阪市立小学校で以前、勤務していた教員の私的アカウントへ不正アクセスがあり、個人情報を含む写真データが閲覧可能な状態であることが判明したと発表した。
株式会社ブルークレールは5月24日、同社が運営する化粧品販売サイト「ブルークレールWebサイト」に第三者からの不正アクセスがあり、顧客のカード情報流出の可能性が判明したと発表した。
コクヨ株式会社は5月20日、同社の「取扱い販売店検索サイト」の改ざんについて発表した。
国立大学法人大阪教育大学は5月24日、同学教員の私的アカウントへの不正アクセスによる情報漏えいについて発表した。
大阪府は5月21日、新型コロナウイルス陽性者の個人情報が記載されたメールの誤送信について発表した。
株式会社メルカリは5月21日、同社が利用する外部のコードカバレッジツール「Codecov」に第三者からの不正アクセスがあり、同社のソースコードの一部および一部顧客情報の外部流出が判明したと発表した。
情報セキュリティ教育事業者連絡会(ISEPA)は5月20日、「セキュリティ業務職種のキャリア展望について」を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月21日、ScanSnap Manager のインストーラにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。



