
2026.11.06(金)
- 注目検索ワード

クラウドストライク株式会社は5月18日、新たなポストエクスプロイトフレームワーク「IceApple」に関する詳細情報をブログで発表した。
株式会社ディスコは5月20日、同社が運営する「キャリタス資格検定」のサーバへの不正アクセスについて発表した。
東証プライム上場企業の株式会社クイックは5月19日、同社が運営する看護師及び看護学生向けコミュニティサイト「看護roo!」でのなりすましによる不正アクセスについて発表した。
サエラ薬局を運営する株式会社サエラは5月18日、5月6日に公表した同社メールアカウントへの不正アクセスへの対応が完了したと発表した。
株式会社日本経済新聞社は5月19日、同社の海外現地法人でシンガポールに拠点を置く日経グループアジア本社でのランサムウェア感染について発表した。
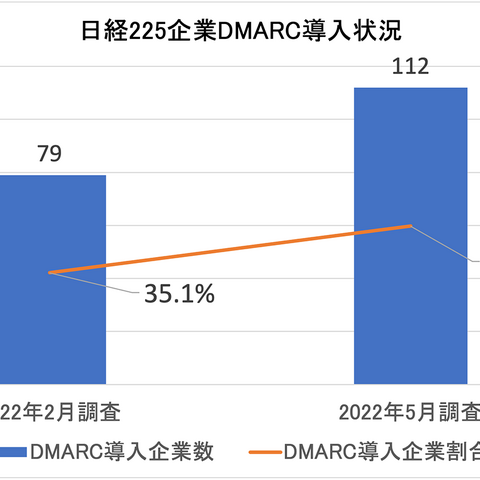
株式会社TwoFiveは5月19日、日経225企業のDMARC導入についての調査結果を発表した。
日本プルーフポイント株式会社は5月18日、米国で5月17日から開催されている年次カンファレンス「Protect 2022」について発表した。
公益財団法人大阪産業局は5月12日、同財団が事務局を担当する「大阪パビリオン『展示・出展ゾーン』事業企画案募集説明会」での個人情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月19日、Rakuten Casa における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
クラウドストライク株式会社は5月17日、ウクライナ側を支持する DoS 攻撃に使用された侵害された Docker ハニーポットに関する詳細情報をブログで発表した。
富士通クラウドテクノロジーズ株式会社は5月16日、FJcloud-V及び国産パブリッククラウド「ニフクラ」の一部のロードバランサーへの不正アクセスについて発表した。
PayPayカード株式会社は5月13日、指定信用情報機関への信用情報の誤登録について発表した。
京都を中心不動産業を行う東証スタンダード上場企業の株式会社長栄は5月18日、同社サーバへの不正アクセスについて発表した。
株式会社machattは5月18日、同社が運営するアパレル取り扱い「MACHATT ONLINE STORE」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
医師職業紹介等を行う株式会社メディカル・プリンシプル社は5月18日、同社が運営する会員専用のWebサイト「レジナビ」での個人情報の漏えいについて発表した。
株式会社TRiCERAは5月10日、同社が運営するアート専門のEC「TRiCERA.NET」での顧客情報の流出について発表した。
デジタル庁は5月17日、通信暗号化方式「SSL3.0」及び「TLS1.0」「TLS1.1」の無効化について発表した。
国立研究開発法人情報通信研究機構(NICT)は5月17日、2022年度の実践的サイバー防御演習「CYDER」の年間開催日程と同日からの受講申込み受付を発表した。
比較情報サイト運営等を行う東証プライム上場企業の株式会社エイチームは5月16日、採用活動における個人情報漏えいの可能性について発表した。
順天堂大学医学部附属順天堂医院は5月2日、同院所属の医師が個人所有していたパソコンの紛失について発表した。
インテル株式会社は5月11日、同社の新しいサービス(開発コード名:Project Amber)について発表した。
株式会社ラックは5月13日、2022年3月期 通期決算を発表した。
AIを用いたソリューションを提供する東証グロース上場企業の株式会社FRONTEOは5月16日、同社の米国子会社であるFRONTEO USA, Inc.への不正アクセスについて発表した。
南三陸まなびの里いりやどは5月13日、同社の一部のパソコンがEmotetに感染したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月13日、EC-CUBE 用プラグイン「簡単ブログ for EC-CUBE4」におけるクロスサイトリクエストフォージェリの脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月16日、サイボウズ Garoon における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ピアトゥーは5月10日、同社が運営する公式サイト検索予約サービス「STAYNAVI」でのソーシャルログインにおけるシステム障害について発表した。
株式会社サカイ引越センターは5月7日、同社で引っ越しを行った顧客の情報漏えいについて発表した。
理研農産化工株式会社は5月12日、同社ネットワークへの不正アクセスについて発表した。
経済産業省は5月10日、「OSSの利活用及びそのセキュリティ確保に向けた管理手法に関する事例集」を拡充し、公開した。
ダイカスト製品を製造する東証プライム上場企業のリョービ株式会社は5月11日、海外グループ会社サーバへの不正アクセスについて発表した。
株式会社しまむらは5月11日、同社ネットワークへの不正アクセスについて発表した。
医療法人社団医仁会ふくやま病院は5月9日、患者情報流出の可能性について発表した。
株式会社LogStareは5月11日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョンとなる2.3.0のリリースを発表した。
クラウドストライク株式会社は5月2日、Dockerを標的にしたクリプトマイニングオペレーション「LemonDuck」に関する詳細情報をブログで解説している。
独立行政法人 情報処理推進機構(IPA)は5月11日、「Microsoft 製品の脆弱性対策について(2022年5月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2022年5月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
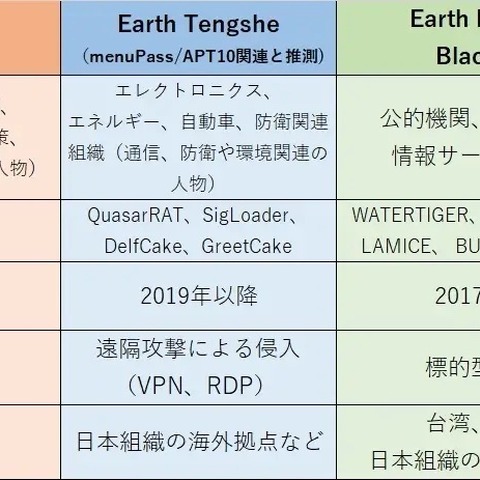
トレンドマイクロ株式会社は5月10日、2021年の国内に対する標的型攻撃を分析した「国内標的型攻撃分析レポート2022年版」を公開した。同レポートでは、攻撃主体として国家が背景にあると推測される攻撃者グループを中心に取り上げている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月11日、Intel製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
デジタル・フォレンジック研究会は5月9日、同会の理事・顧問で東京電機大学 研究推進社会連携センター顧問・客員教授 兼 サイバーセキュリティ研究所所長の佐々木良一氏によるコラム「メタバースとセキュリティ」を発表した。
さくらインターネット株式会社は5月10日、なりすまし・フィッシングメールと偽サイトへの注意喚起を発表した。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは5月10日、公的機関が提供する情報処理安全確保支援士向け特定講習「実践サイバー演習 RPCI」の2022年度受講受付の開始を発表した。
アトラシアン株式会社は5月6日、2022年4月に発生した同社のサービス停止について、インシデント事後レビューを発表した。
神奈川県真鶴町は5月9日、選挙人名簿流出に係る刑事告発及び損害賠償請求について発表した。
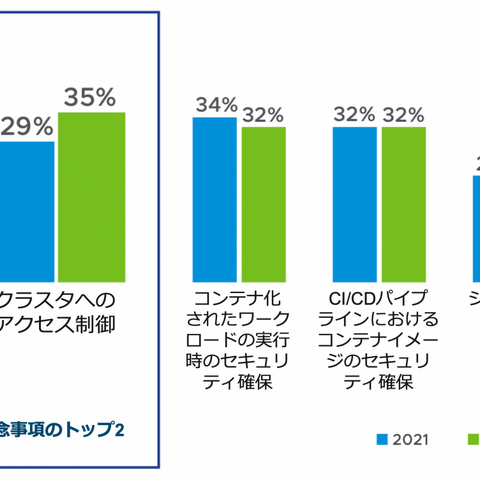
ヴイエムウェア株式会社(VMware)は5月9日、Kubernetes の現状に関する調査結果を発表した。
JPEA(太陽光発電協会)代行申請センターは4月15日、Emotet感染への対策と業務再開について発表した。
日本航空株式会社(JAL)の100%子会社である株式会社ZIPAIR Tokyoは4月29日、誤送信によるメールアドレス流出について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、FUJITSU Network IPCOM の運用管理インタフェースにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
クラウドストライク株式会社(CrowdStrike)は5月9日、攻撃者特化型の新たなクラウドネイティブ・アプリケーション・プロテクション・プラットフォーム(CNAPP)機能の導入を発表した。
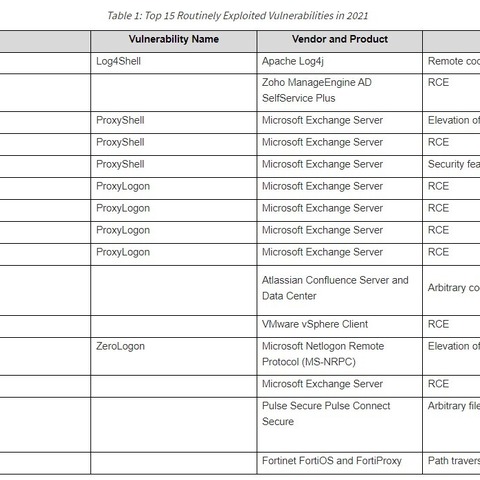
サイバーセキュリティおよびインフラセキュリティ局(CISA)は現地時間4月27日、2021年に最も悪用された15件を含む、悪質なサイバー攻撃者に頻繁に利用された共通の脆弱性について共同サイバーセキュリティアドバイザリを発表した。
ブラザー販売株式会社は5月6日、同社が運営するブラザーオンラインへの不正アクセスの可能性について発表した。
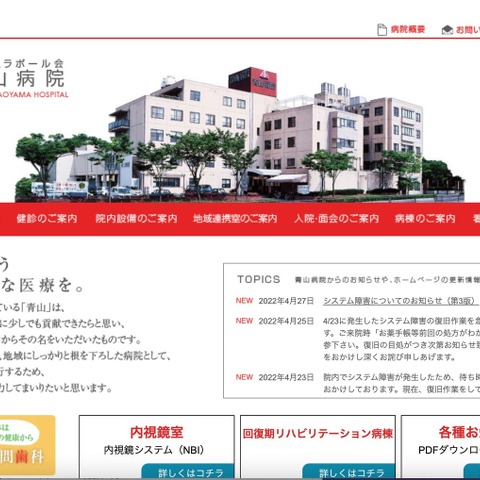
医療法人ラポール会青山病院は4月27日、同院のシステム障害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月6日、OpenSSLにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
フィッシング対策協議会は5月6日、フィッシング対策協議会をかたるフィッシングに注意を呼びかけている。
警視庁は5月2日、「マルウェア「ランサムウェア」の脅威と対策(脅威編)」を公表した。
情報セキュリティ大学院大学は5月28日に、2022春季オープンキャンパスを開催する。
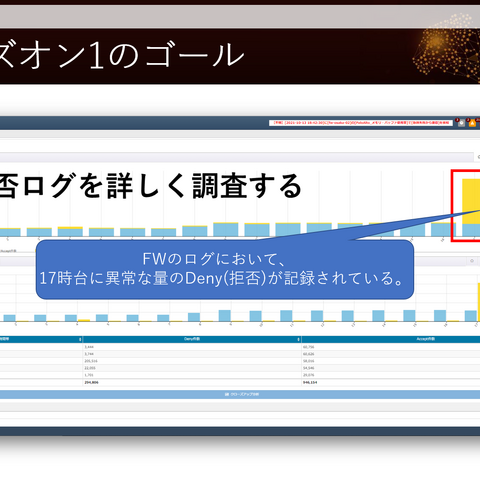
株式会社LogStareは4月26日、親会社である株式会社セキュアヴェイルと共催で「セキュリティリスクを分析する“実践型” ログ分析ウェビナー」の開催を発表した。
大阪市は4月27日、新型コロナウイルス感染者等情報把握・管理システム(HER‐SYS)のID・パスワードの漏えいについて発表した。
大阪市は4月25日、生野区役所でのメール誤送信による個人情報等の漏えいについて発表した。
サエラ薬局を運営する株式会社サエラは5月2日、同社メールアカウントへの不正アクセスについて発表した。
厚生労働省東京労働局は4月28日、Emotet感染による個人情報の漏えいについて発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月28日、同社のトップエンジニアが「Interop カンファレンス」に講師として登壇すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月28日、複数の Microsoft Windows 製品における権限を昇格される脆弱性について「JVN iPedia」で発表した。影響を受けるシステムは以下の通り。
警察庁は4月28日、Emotetの新たな手口への注意喚起を発表した。



