ScanNetSecurity記事一覧(116 ページ目) | ScanNetSecurity
2026.11.05(木)

ScanNetSecurityの記事一覧(116 ページ目)

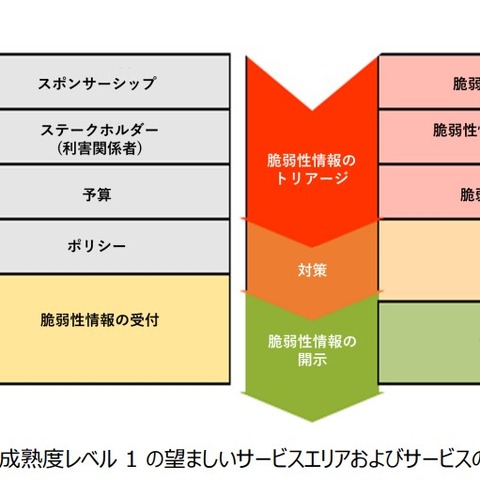
日本シーサート協議会、「PSIRT 成熟度ドキュメント」日本語版公開 画像
調査・レポート・白書・ガイドライン

日本シーサート協議会、「PSIRT 成熟度ドキュメント」日本語版公開

 一般社団法人日本コンピュータセキュリティインシデント対応チーム協議会(日本シーサート協議会)は7月13日、「PSIRT Maturity Document」の日本語版を公開した。
水道給水管口径と水栓番号は個人情報に該当 ~ 水道局で不適切な取り扱い 画像
インシデント・事故

水道給水管口径と水栓番号は個人情報に該当 ~ 水道局で不適切な取り扱い

 大阪市は7月20日、大阪市水道局東部水道センターでの個人情報の不適切な取扱いについて発表した。

高専機構とNEC、サイバーセキュリティ分野の人材育成強化で連携 画像
製品・サービス・業界動向

高専機構とNEC、サイバーセキュリティ分野の人材育成強化で連携

 独立行政法人国立高等専門学校機構と日本電気株式会社(NEC)は7月22日、サイバーセキュリティ分野における人材育成強化を目的とした包括連携協定の締結を発表した。
TwoFiveとデジサート、なりすましメール対策セミナー開催 ~ DMARCとVMCの導入と運用 画像
研修・セミナー・カンファレンス

TwoFiveとデジサート、なりすましメール対策セミナー開催 ~ DMARCとVMCの導入と運用PR

 株式会社TwoFiveは7月15日、ウェビナー「それは偽物の送信者から届いたメールかも~DMARC/BIMI/VMCの運用~」の開催を発表した。
サーバ障害の影響でネット脅威ブロッカープレミアムの一部機能が利用できず、現在は復旧 画像
インシデント・事故

サーバ障害の影響でネット脅威ブロッカープレミアムの一部機能が利用できず、現在は復旧

 株式会社バッファローは7月21日、「ネット脅威ブロッカー」プレミアム版での一部サービスの障害について発表した。
婦人服販売のクロスプラスサーバへの不正アクセス、ECサイトでの販売や取引先への配送にも影響 画像
インシデント・事故

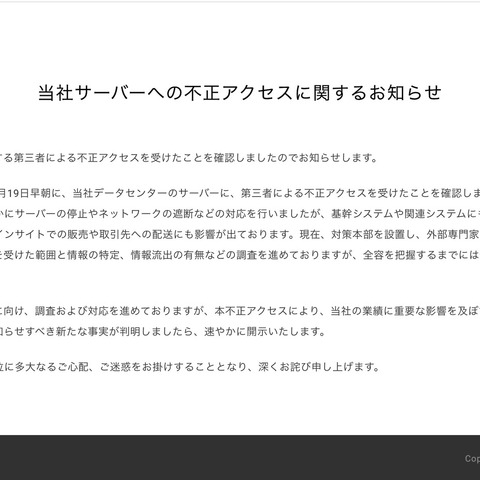
婦人服販売のクロスプラスサーバへの不正アクセス、ECサイトでの販売や取引先への配送にも影響

 婦人服や子供服の企画、製造と販売を行うクロスプラス株式会社は7月21日、同社サーバへの不正アクセスについて発表した。
クリーンテックスへの不正アクセス、「たのめーる」に影響の可能性 画像
インシデント・事故

クリーンテックスへの不正アクセス、「たのめーる」に影響の可能性

 株式会社大塚商会は7月20日、クリーンテックス・ジャパン株式会社への不正アクセスの同社への影響について発表した。

Oracle Java に攻撃された際の影響が大きい脆弱性、早急な修正プログラム適用を呼びかけ 画像
脆弱性と脅威

Oracle Java に攻撃された際の影響が大きい脆弱性、早急な修正プログラム適用を呼びかけ

 独立行政法人情報処理推進機構(IPA)は7月20日、Oracle Java の脆弱性について発表した。影響を受けるシステムは以下の通り。
ディスクユニオンのオンラインショップでの個人情報漏えい、脆弱性診断を開始 画像
インシデント・事故

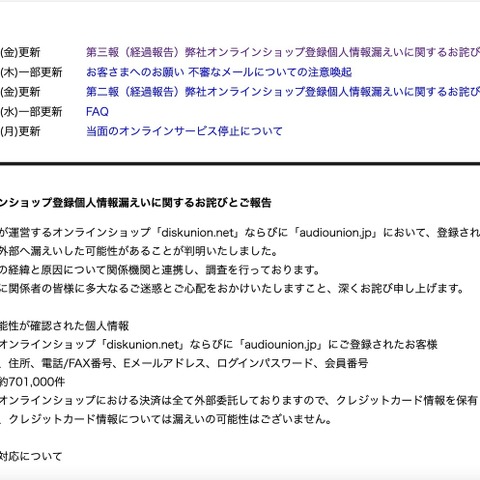
ディスクユニオンのオンラインショップでの個人情報漏えい、脆弱性診断を開始

 株式会社ディスクユニオンは7月15日、6月29日に公表した同社運営のオンラインショップ「diskunion.net」「audiounion.jp」での個人情報の漏えいについて、続報を発表した。
玄関マット販売クリーンテックス・ジャパンに不正アクセス、自社サイトに加え楽天やAmazon、Yahoo!ショッピング注文分の配送先情報が流出の可能性 画像
インシデント・事故

玄関マット販売クリーンテックス・ジャパンに不正アクセス、自社サイトに加え楽天やAmazon、Yahoo!ショッピング注文分の配送先情報が流出の可能性

 レンタルマットや玄関マットを販売するクリーンテックス・ジャパン株式会社は7月15日、社内サーバへの不正アクセスによる個人情報流出の可能性について発表した。
正規サイトにアクセスしても「偽装サイト」の警告文、Google Chromeの機能に起因 画像
インシデント・事故

正規サイトにアクセスしても「偽装サイト」の警告文、Google Chromeの機能に起因

 一般社団法人日本ヘルシーフード協会は7月21日、Google Chromeから同協会ショッピングサイトへアクセスした際の一部アラートについてアナウンスを行っている。
リケンのサーバにランサムウェア攻撃、攻撃範囲が広範に及び復旧に時間を要す 画像
インシデント・事故

リケンのサーバにランサムウェア攻撃、攻撃範囲が広範に及び復旧に時間を要す

 東証プライム上場企業の株式会社リケンは7月19日、同社サーバへの不正アクセスについて発表した。
イベント参加者の募集に使ったGoogleフォームの設定ミスで申込者の個人情報が閲覧可能に 画像
インシデント・事故

イベント参加者の募集に使ったGoogleフォームの設定ミスで申込者の個人情報が閲覧可能に

 一般社団法人シェアリングエコノミー協会は7月20日、同協会が主催する「四国支部及び四国わかちあいネットワーク設立記念イベント『With Share 四国』」(2022年7月22日開催予定)での個人情報漏えいについて発表した。
取引先を騙る不審メールの添付ファイルを開封しEmotet感染、メール情報が窃取された可能性 画像
インシデント・事故

取引先を騙る不審メールの添付ファイルを開封しEmotet感染、メール情報が窃取された可能性

 都築電気株式会社は6月17日、Emotet感染による情報漏えいの可能性について発表した。
権限の誤設定が原因で登録フォームで個人情報が閲覧可能に 画像
インシデント・事故

権限の誤設定が原因で登録フォームで個人情報が閲覧可能に

 DGSHAPE株式会社は6月17日、ユーザー登録フォームで個人情報が閲覧可能な状態であったことが判明したと発表した。
Emotet感染で学士会館を装った不審メールの発信を確認 画像
インシデント・事故

Emotet感染で学士会館を装った不審メールの発信を確認

 株式会社学士会館精養軒は6月11日、同会・同館職員を装った不審メールの発信について発表した。

2022年第2四半期の「JVN iPedia」登録状況、Spring Framework における不適切なデータバインディング処理による任意コード実行の脆弱性 他 画像
調査・レポート・白書・ガイドライン

2022年第2四半期の「JVN iPedia」登録状況、Spring Framework における不適切なデータバインディング処理による任意コード実行の脆弱性 他

独立行政法人情報処理推進機構(IPA)は7月20日、2022年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

サイバー傭兵グループ「Void Balaur」追跡調査レポート公表 画像
調査・レポート・白書・ガイドライン

サイバー傭兵グループ「Void Balaur」追跡調査レポート公表

 トレンドマイクロ株式会社は7月15日、代表的なサイバー傭兵グループ「Void Balaur」を追跡調査した結果をレポートとして公開した。「サイバー傭兵」は、報酬を得る代わりに誰にでもサイバー攻撃サービスを提供し、攻撃を行う。
小堀酒造店の販売管理システムサーバに不正アクセス、個人情報流出の可能性を否定できず 画像
インシデント・事故

小堀酒造店の販売管理システムサーバに不正アクセス、個人情報流出の可能性を否定できず

 株式会社小堀酒造店は7月15日、同社販売管理システムサーバへの不正アクセスについて発表した。
農研機構運営の「イネ QTL 遺伝子情報データベース」が改ざん被害 画像
インシデント・事故

農研機構運営の「イネ QTL 遺伝子情報データベース」が改ざん被害

 国立研究開発法人農業・食品産業技術総合研究機構(農研機構)は7月15日、同法人が運営する「イネ QTL 遺伝子情報データベース」Webサイトの改ざんについて発表した。
キンコーズのサーバへの不正アクセス、パートナー企業のパソコンがアクセス元であることを特定 画像
インシデント・事故

キンコーズのサーバへの不正アクセス、パートナー企業のパソコンがアクセス元であることを特定

 キンコーズ・ジャパン株式会社は7月15日、7月4日に公表した同社が管理運用するサーバへの外部からの不正アクセスについて、第二報を発表した。
市立中学校の教頭がアプリのメッセージを誤送信、生徒と保護者のデータを添付 画像
インシデント・事故

市立中学校の教頭がアプリのメッセージを誤送信、生徒と保護者のデータを添付

 福岡県福岡市は7月13日、市立中学校でのメッセージ誤送信について発表した。
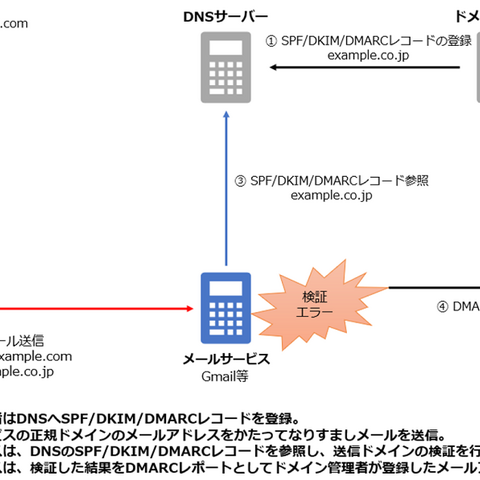
フィッシング対策協議会、サービス事業者に向けなりすまし送信メール対策を呼びかけ 画像
製品・サービス・業界動向

フィッシング対策協議会、サービス事業者に向けなりすまし送信メール対策を呼びかけ

 フィッシング対策協議会は7月14日、サービス事業者に向け「なりすまし送信メール対策について」の記事を公開した。
CrowdStrike 初の日本人レッドチームクルー登壇、攻撃者視点の AD 侵害解説 画像
研修・セミナー・カンファレンス

CrowdStrike 初の日本人レッドチームクルー登壇、攻撃者視点の AD 侵害解説PR

 クラウドストライク株式会社は7月、「クラウドストライクサービス ウェビナー ACTIVE DIRECTORYの侵害につながる問題点/クラウドストライクのMDR」を7月22日に開催すると発表した。
選挙で1票を行使する機会を奪った福岡市の誤送付 画像
インシデント・事故

選挙で1票を行使する機会を奪った福岡市の誤送付

 福岡県福岡市は7月10日、参議院議員選挙における不在者投票の誤送付について発表した。
上司のグループウェアへの不正アクセスと監査報告書の偽造で懲戒処分 画像
インシデント・事故

上司のグループウェアへの不正アクセスと監査報告書の偽造で懲戒処分

 宮城県登米市は7月15日、同市職員への2件の懲戒処分について発表した。

尼崎市のUSBメモリ紛失事案を受け個人情報保護委員会が注意喚起 画像
製品・サービス・業界動向

尼崎市のUSBメモリ紛失事案を受け個人情報保護委員会が注意喚起

個人情報保護委員会は7月13日、地方公共団体から委託を受けた事業者でのUSBメモリ紛失事案を受け、個人データの適正な取扱いについて注意喚起を発表した。
バンダイナムコ、アジア地域の複数のグループ会社に不正アクセス 画像
インシデント・事故

バンダイナムコ、アジア地域の複数のグループ会社に不正アクセス

 株式会社バンダイナムコホールディングスは7月13日、アジア地域のグループ会社への不正アクセスについて発表した。
航空機への電力供給を行うAGPがEmotet感染、不審メールの発信を確認 画像
インシデント・事故

航空機への電力供給を行うAGPがEmotet感染、不審メールの発信を確認

 航空機への電力供給を行う東証スタンダード上場企業の株式会社エージーピーは7月14日、Emotet感染による不審メールについて発表した。
愛媛大学教員の自宅用パソコンがEmotet感染、1,700件の不審メールを送信 画像
インシデント・事故

愛媛大学教員の自宅用パソコンがEmotet感染、1,700件の不審メールを送信

 国立大学法人愛媛大学は7月14日、Emotet感染が原因と考えられる大量のメール送信について発表した。

JPCERT/CC「インシデント報告対応レポート」公開、確認された標的型攻撃を紹介 画像
調査・レポート・白書・ガイドライン

JPCERT/CC「インシデント報告対応レポート」公開、確認された標的型攻撃を紹介

 一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月14日、2022年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。

サイボウズ「kintone ガバナンスガイドライン」公開 画像
調査・レポート・白書・ガイドライン

サイボウズ「kintone ガバナンスガイドライン」公開

 サイボウズ株式会社は7月15日、「kintone ガバナンスガイドライン」を公開した。

Windows DNSサーバーにリモートでコードが実行される脆弱性 画像
脆弱性と脅威

Windows DNSサーバーにリモートでコードが実行される脆弱性

 株式会社日本レジストリサービス(JPRS)は7月15日、Windows DNSサーバーにおけるリモートでコードが実行される脆弱性(CVE-2022-30214)が公開されたと発表した。
メタップスペイメントに個人情報保護委員会が指導、規程の外形のみ整備するも内部監査が機能せず 画像
インシデント・事故

メタップスペイメントに個人情報保護委員会が指導、規程の外形のみ整備するも内部監査が機能せず

 個人情報保護委員会は7月13日、株式会社メタップスペイメントに対する個人情報の保護に関する法律に基づく行政上の対応について発表した。
「なんぼやWEBサイト」で個人情報が閲覧可能に、キャッシュ設定の不備が要因 画像
インシデント・事故

「なんぼやWEBサイト」で個人情報が閲覧可能に、キャッシュ設定の不備が要因

 買取やオークション事業などを行うバリュエンスホールディングス株式会社は6月27日、同社が運営する「なんぼやWEBサイト」を利用した一部顧客の個人情報が他者から閲覧できる状態になっていた可能性が判明したと発表した。
カタログギフト販売ECサイトに不正アクセス、最大28,700名のカード情報が流出した可能性 画像
インシデント・事故

カタログギフト販売ECサイトに不正アクセス、最大28,700名のカード情報が流出した可能性

 株式会社ハーモニックはは7月13日、同社が運営するカタログギフト販売ECサイト「カタログギフトのハーモニック( https://www.harmonick.co.jp )」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性について発表した。

マイクロソフトが7月のセキュリティ情報公開、Windows CSRSS の特権の昇格は悪用の事実を確認済み 画像
脆弱性と脅威

マイクロソフトが7月のセキュリティ情報公開、Windows CSRSS の特権の昇格は悪用の事実を確認済み

独立行政法人 情報処理推進機構(IPA)は7月13日、「Microsoft 製品の脆弱性対策について(2022年7月)」を発表した。

セキュアヴェイル「NetStare」がSonicWall UTMに対応 画像
製品・サービス・業界動向

セキュアヴェイル「NetStare」がSonicWall UTMに対応

 株式会社セキュアヴェイルは7月14日、統合セキュリティ運用サービス「NetStare」がSonicWall次世代ファイアウォールGen7 UTM「TZシリーズ」「NSAシリーズ」に対応したと発表した。
河村電器及び子会社へのランサムウェア「CryptXXX」による攻撃、従業員情報の復旧を断念 画像
インシデント・事故

河村電器及び子会社へのランサムウェア「CryptXXX」による攻撃、従業員情報の復旧を断念

受配電設備や屋内外配線器具の製造販売を行う河村電器産業株式会社は7月11日、4月27日に公表した同社及び子会社への第三者からのランサムウェアによる不正アクセスについて、続報を発表した。
サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性 画像
インシデント・事故

サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性

 株式会社サンドラッグは7月11日、同社が運営するオンラインECサイト「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」への海外IPからの不正アクセスについて発表した。
「読売新聞オンライン」への不正アクセス、最大7,441件の個人情報が閲覧された可能性 画像
インシデント・事故

「読売新聞オンライン」への不正アクセス、最大7,441件の個人情報が閲覧された可能性

 読売新聞東京本社は7月8日、7月4日にニュース記事で発表した同社が運営する「読売新聞オンライン」の会員情報を管理するシステムへの不正アクセスについて、続報を発表した。
自治体等向け電子申請サービス受託のNTTデータ関西でEmotet感染、新潟県の被害を公表 画像
インシデント・事故

自治体等向け電子申請サービス受託のNTTデータ関西でEmotet感染、新潟県の被害を公表

 新潟県は7月5日、新潟県電子申請システムを委託した株式会社NTTデータ関西でのEmotet感染によるメール情報の流出と不審メールの送信について、最終報を発表した。
「えらい人ほど狙われる」は本当だった ~ NICT が実際に届いたフィッシングメール分析、役職有無で件数 約 3 倍差 画像
調査・レポート・白書・ガイドライン

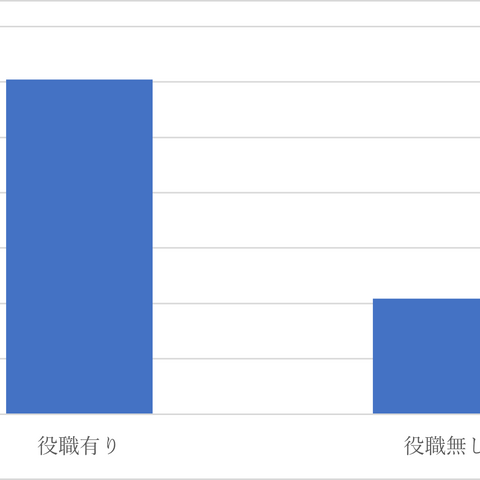
「えらい人ほど狙われる」は本当だった ~ NICT が実際に届いたフィッシングメール分析、役職有無で件数 約 3 倍差

 国立研究開発法人情報通信研究機構(NICT)は7月12日、フィッシングメールのターゲットの傾向を分析した結果をNICTER Blogで発表した。

IPA「ゼロトラスト移行のすゝめ」を公開 画像
調査・レポート・白書・ガイドライン

IPA「ゼロトラスト移行のすゝめ」を公開

 独立行政法人情報処理推進機構(IPA)は7月11日、「ゼロトラスト移行のすゝめ」を公開した。

Django の Extract 関数および Trunc 関数にSQLインジェクションの脆弱性 画像
脆弱性と脅威

Django の Extract 関数および Trunc 関数にSQLインジェクションの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月12日、Django の Extract 関数および Trunc 関数における SQLインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
販促物問合せフォームのメール本文を流用した迷惑メールの送信を確認 画像
インシデント・事故

販促物問合せフォームのメール本文を流用した迷惑メールの送信を確認

 濵田酒造株式会社は7月8日、同社を装った迷惑メールへの注意喚起を発表した。
不動産取り扱いショウインホームでEmotet感染、不審メールの送信を確認 画像
インシデント・事故

不動産取り扱いショウインホームでEmotet感染、不審メールの送信を確認

 不動産を取り扱う株式会社ショウインホームは7月7日、Emotet感染による同社を装った不審メールへの注意喚起を発表した。
県立高校に「高野連」を名乗ったなりすましメール、添付ファイル開封しEmotet感染 画像
インシデント・事故

県立高校に「高野連」を名乗ったなりすましメール、添付ファイル開封しEmotet感染

 新潟県は7月8日、県立高校のパソコンがEmotetに感染したと発表した。

日経のシンガポール現地法人でのランサムウェア感染、痕跡からは個人情報が流出した可能性を完全には否定できず 画像
インシデント・事故

日経のシンガポール現地法人でのランサムウェア感染、痕跡からは個人情報が流出した可能性を完全には否定できず

 株式会社日本経済新聞社は7月7日、5月19日に公表した同社の海外現地法人でシンガポールに拠点を置く日経グループアジア本社へのランサムウェア感染について、続報を発表した。
靴販売「PATRICKオンラインショップ」旧サイトに不正アクセス、カード情報が漏えいした可能性 画像
インシデント・事故

靴販売「PATRICKオンラインショップ」旧サイトに不正アクセス、カード情報が漏えいした可能性

 カメイ・プロアクト株式会社は7月7日、同社が運営する靴販売サイト「(旧)PATRICKオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード等情報が漏えいした可能性が判明したと発表した。
「インフィニット WEB SHOP」への不正アクセスでカード情報が漏えい、閉鎖し再開の見込みなし 画像
インシデント・事故

「インフィニット WEB SHOP」への不正アクセスでカード情報が漏えい、閉鎖し再開の見込みなし

 アニメーションの企画・制作を行う株式会社インフィニットは7月8日、同社が運営する「インフィニット WEB SHOP」に第三者からの不正アクセスがあり、顧客のクレジットカード情報と個人情報が漏えいした可能性が判明したと発表した。
ユナイテッド・アーバンの資産運用委託先に悪意ある攻撃、個人情報含むデータが暗号化 画像
インシデント・事故

ユナイテッド・アーバンの資産運用委託先に悪意ある攻撃、個人情報含むデータが暗号化

 ユナイテッド・アーバン投資法人は7月8日、同社委託先のジャパン・リート・アドバイザーズ株式会社の外部サーバへの悪意ある攻撃について発表した。
IPA、2023年1月の「Windows 8.1」サポート終了に注意を呼びかけ 画像
脆弱性と脅威

IPA、2023年1月の「Windows 8.1」サポート終了に注意を呼びかけ

 独立行政法人情報処理推進機構(IPA)は7月8日、Windows 8.1 のサポート終了に伴う注意喚起を発表した。

Apple、高度な標的型サイバー攻撃の調査や摘発等を行なう団体を支援 画像
製品・サービス・業界動向

Apple、高度な標的型サイバー攻撃の調査や摘発等を行なう団体を支援

 Apple Japan合同会社は7月6日、金銭目当ての高度な標的型スパイウェアからユーザーを保護するための取り組みを拡大すると発表した。
「看護roo!」へのパスワードリスト型攻撃、652,004ポイントの不正使用を確認 画像
インシデント・事故

「看護roo!」へのパスワードリスト型攻撃、652,004ポイントの不正使用を確認

 東証プライム上場企業の株式会社クイックは7月6日、5月19日に公表した同社が運営する看護師及び看護学生向けコミュニティサイト「看護roo!」でのなりすましによる不正アクセスについて、続報を発表した。
名古屋商工会議所にサイバー攻撃、サーバの一部へのウイルス感染を確認 画像
インシデント・事故

名古屋商工会議所にサイバー攻撃、サーバの一部へのウイルス感染を確認

 名古屋商工会議所は7月5日、同所内のネットワークへの不正アクセスについて発表した。
福岡県小竹町職員が不正アクセス禁止法で逮捕、有給休暇取得情報の改ざんや他職員の人事情報を閲覧 画像
インシデント・事故

福岡県小竹町職員が不正アクセス禁止法で逮捕、有給休暇取得情報の改ざんや他職員の人事情報を閲覧

 福岡県小竹町は7月6日、同町職員が不正アクセス行為の禁止等に関する法律違反、電磁的記録不正作出及び同行為の容疑で福岡県警察に逮捕されたと発表した。
「読売新聞オンライン」に不正アクセス、正規のアクセスを含め約3万件のログインを確認 画像
インシデント・事故

「読売新聞オンライン」に不正アクセス、正規のアクセスを含め約3万件のログインを確認

 読売新聞東京本社は7月4日、同社が運営する「読売新聞オンライン」の会員情報を管理するシステムへの不正アクセスについて、ニュース記事で発表した。
室蘭工業大学でEmotetと推測されるウイルスに感染、メールサーバから不審メールを送信 画像
インシデント・事故

室蘭工業大学でEmotetと推測されるウイルスに感染、メールサーバから不審メールを送信

 国立大学法人室蘭工業大学は6月24日、Emotetと推測されるウイルス感染による不審メールの送信について発表した。
京都で不動産業を行う長栄のサーバに不正アクセス、情報流出の痕跡は確認されず 画像
インシデント・事故

京都で不動産業を行う長栄のサーバに不正アクセス、情報流出の痕跡は確認されず

 京都を中心に不動産業を行う東証スタンダード上場企業の株式会社長栄は6月21日、5月18日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。
JR東日本グループ「VIEW’s NET」に不正ログイン被害 画像
インシデント・事故

JR東日本グループ「VIEW’s NET」に不正ログイン被害

 JR東日本グループの株式会社ビューカードは6月24日、ビューカード会員限定のインターネットサービス「VIEW’s NET」への不正ログインについて発表した。
キンコーズのサーバに不正アクセス、名刺や年賀状等の印字内容が流出した可能性 画像
インシデント・事故

キンコーズのサーバに不正アクセス、名刺や年賀状等の印字内容が流出した可能性

 キンコーズ・ジャパン株式会社は7月4日、同社が管理運用するサーバに外部から不正アクセスがあり、顧客の個人情報が消失した可能性が判明したと発表した。
尼崎市でのUSBメモリ紛失、委託先BIPROGYで第三者委員会を設置 画像
インシデント・事故

尼崎市でのUSBメモリ紛失、委託先BIPROGYで第三者委員会を設置

 東証プライム上場企業のBIPROGY株式会社は7月1日、兵庫県尼崎市における個人情報を含むUSBメモリの紛失事故を受け、外部の専門家から構成される第三者委員会を設置したと発表した。

  1. 先頭
  2. 前
  3. 60
  4. 70
  5. 80
  6. 90
  7. 100
  8. …
  9. 111
  10. 112
  11. 113
  12. 114
  13. 115
  14. 116
  15. 117
  16. 118
  17. 119
  18. 120
  19. 121
  20. …
  21. 130
  22. 140
  23. 次
  24. 最後
Page 116 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×