ScanNetSecurity記事一覧(121 ページ目) | ScanNetSecurity
2026.11.06(金)

ScanNetSecurityの記事一覧(121 ページ目)

ショートカットファイルを悪用したEmotet感染手口に注意を呼びかけ 画像
脆弱性と脅威

ショートカットファイルを悪用したEmotet感染手口に注意を呼びかけ

 独立行政法人情報処理推進機構(IPA)は4月26日、ショートカットファイルを悪用したEmotet感染手口について発表した。

テレワーク「施設」のセキュリティガイドライン公開 ~ 日本テレワーク協会ほか 画像
製品・サービス・業界動向

テレワーク「施設」のセキュリティガイドライン公開 ~ 日本テレワーク協会ほか

 一般社団法人日本テレワーク協会と一般社団法人セキュア IoT プラットフォーム協議会は4月25日、協同で策定した「安心安全テレワーク施設ガイドライン(第1版)を公開した。

金融庁、大型連休に向けたサイバーセキュリティ対策の実施を要請 画像
製品・サービス・業界動向

金融庁、大型連休に向けたサイバーセキュリティ対策の実施を要請

 金融庁は4月26日、春の大型連休に向けたサイバーセキュリティ対策の実施について発表した。

基本情報技術者試験と情報セキュリティマネジメント試験を通年化、午後問題もコンパクト化し試験時間を短縮 画像
製品・サービス・業界動向

基本情報技術者試験と情報セキュリティマネジメント試験を通年化、午後問題もコンパクト化し試験時間を短縮

 独立行政法人情報処理推進機構(IPA)は4月25日、基本情報技術者試験と情報セキュリティマネジメント試験の通年試験化について発表した。
外部スタッフの過失行為で議事録を公開、派遣会社への民事責任の追及を検討 画像
インシデント・事故

外部スタッフの過失行為で議事録を公開、派遣会社への民事責任の追及を検討

 クリエイターエコノミープラットフォーム「Mechu」を運営するミーチュー株式会社は4月25日、同社Webサイト上で社内情報が閲覧できる状態であったと発表した。

サイボウズ リモートサービスの「利用端末データの読み込み」機能にパス・トラバーサルの脆弱性 画像
脆弱性と脅威

サイボウズ リモートサービスの「利用端末データの読み込み」機能にパス・トラバーサルの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月25日、サイボウズ リモートサービスの「利用端末データの読み込み」機能におけるパス・トラバーサルの脆弱性について「JVN」で発表した。

サイバー攻撃被害組織が「お詫び」「謝罪」、JPCERT/CCが情報共有の論点整理と提言 画像
製品・サービス・業界動向

サイバー攻撃被害組織が「お詫び」「謝罪」、JPCERT/CCが情報共有の論点整理と提言

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月21日、4月20日に総務省、経済産業省、警察庁、NISCの連名で公表した「サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会の開催について」の検討に際し行った論点整理や提言について発表した。

職員PCがEmotet感染、35件のアドレス帳と3,265通のメールが漏えいした可能性 画像
インシデント・事故

職員PCがEmotet感染、35件のアドレス帳と3,265通のメールが漏えいした可能性

 公益社団法人緑の安全推進協会は4月15日、同協会のPCがEmotetに感染したと発表した。
日邦産業グループ会社のマレーシア工場に不正アクセス、VPN 機器の脆弱性を悪用 画像
インシデント・事故

日邦産業グループ会社のマレーシア工場に不正アクセス、VPN 機器の脆弱性を悪用

 電子部品商社で東証スタンダード上場企業の日邦産業株式会社は4月22日、4月8日に公表した同社グループ会社の NIPPO MECHATRONICS(M)SDN. BHD.(マレーシア工場)への不正アクセスについて、システムが復旧し全業務を再開したと発表した。

ウクライナ侵攻とサイバー攻撃、トレンドマイクロが日本記者クラブ講演 画像
国際

ウクライナ侵攻とサイバー攻撃、トレンドマイクロが日本記者クラブ講演

 トレンドマイクロ株式会社は4月21日、日本記者クラブで同社セキュリティエバンジェリスト岡本勝之氏が「ウクライナ侵攻にまつわるサイバー攻撃について」の講演を行った。日本記者クラブが講演をYouTubeで公開している。

トレンドマイクロ、Spring4Shell を悪用したボットネット「Mirai」の攻撃を観測 画像
脆弱性と脅威

トレンドマイクロ、Spring4Shell を悪用したボットネット「Mirai」の攻撃を観測

 トレンドマイクロ株式会社は4月21日、Spring4Shell(CVE-2022-22965)を悪用したボットネット「Mirai」の攻撃について、同社ブログで発表した。

IIJ「Web改ざん検知」にセキュアブレインの「GRED Web 改ざんチェック」を採用 画像
製品・サービス・業界動向

IIJ「Web改ざん検知」にセキュアブレインの「GRED Web 改ざんチェック」を採用

株式会社セキュアブレインは4月21日、「IIJクラウドWebホスティングサービス」のオプションサービス「Web改ざん検知」に、セキュアブレインのWeb改ざん対策ソリューション「GRED Web 改ざんチェック」が採用されたと発表した。
ホームページ再掲時に非公開情報を公表、修正作業後の削除を失念 画像
インシデント・事故

ホームページ再掲時に非公開情報を公表、修正作業後の削除を失念

 大阪府は4月20日、感染症対策企画課ホームページでの非公開情報の流出について発表した。

メール誤送信後の取消作業でも誤送信、職員のパソコンに注意喚起シールを貼り付ける再発防止策 画像
インシデント・事故

メール誤送信後の取消作業でも誤送信、職員のパソコンに注意喚起シールを貼り付ける再発防止策

 東京都は4月13日、生活文化スポーツ局でのメールアドレスの漏えいについて発表した。

サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会を開催 画像
製品・サービス・業界動向

サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会を開催

 総務省、経済産業省、警察庁、内閣官房内閣サイバーセキュリティセンター(NISC)は4月20日、サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会の開催について発表した。

AssetView に重要な機能に対する認証の欠如の脆弱性 画像
脆弱性と脅威

AssetView に重要な機能に対する認証の欠如の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、AssetView における重要な機能に対する認証の欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

ICT-ISAC「法人向けIoT機器の悪用によるサイバー攻撃防止ページ」公開 画像
製品・サービス・業界動向

ICT-ISAC「法人向けIoT機器の悪用によるサイバー攻撃防止ページ」公開

 一般社団法人ICT-ISACは4月20日、「法人向けIoT機器の悪用によるサイバー攻撃防止ページ」の公開について発表した。

2022年第1四半期の「JVN iPedia」登録状況、Samba における境界外読み取りやApache Log4jの脆弱性 他 画像
調査・レポート・白書・ガイドライン

2022年第1四半期の「JVN iPedia」登録状況、Samba における境界外読み取りやApache Log4jの脆弱性 他

独立行政法人情報処理推進機構(IPA)は4月20日、2022年第1四半期(1月から3月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

外務英連邦省でスパイウェア「Pegasus」感染の疑い、Citizen Lab’sが観測 画像
脆弱性と脅威

外務英連邦省でスパイウェア「Pegasus」感染の疑い、Citizen Lab’sが観測

 カナダのCitizen Lab’sは現地時間4月18日、英国の公式ネットワーク内でのスパイウェア「Pegasus」感染の疑いについて発表した。

Oracle Java に攻撃された場合の影響が大きい脆弱性、修正プログラム適用を呼びかけ 画像
脆弱性と脅威

Oracle Java に攻撃された場合の影響が大きい脆弱性、修正プログラム適用を呼びかけ

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、Oracle Java の脆弱性について発表した。影響を受けるシステムは以下の通り。

若手セキュリティイノベーター育成、2022年度「SecHack365」受講生を募集 画像
研修・セミナー・カンファレンス

若手セキュリティイノベーター育成、2022年度「SecHack365」受講生を募集

 国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは4月19日、若手セキュリティイノベーターの育成を目的としたプログラム「SecHack365」の2022年度受講生の募集を発表した。

茂岩祐樹氏、freeeのCISO就任 画像
製品・サービス・業界動向

茂岩祐樹氏、freeeのCISO就任

 freee株式会社は4月19日、情報セキュリティ向上を目指し、CISO(Chief Information Security Officer:最高情報セキュリティ責任者) に茂岩祐樹氏が就任したと発表した。

NISC、セキュリティ関連の人材育成プログラム実施団体へ 厚労省の教育訓練給付講座指定の活用呼びかけ 画像
製品・サービス・業界動向

NISC、セキュリティ関連の人材育成プログラム実施団体へ 厚労省の教育訓練給付講座指定の活用呼びかけ

 内閣サイバーセキュリティセンター(NISC)は4月19日、厚生労働省が行う2022年10月1日からの教育訓練給付の講座指定の活用について、twitterアカウントで発表した。
SMSを1名に誤送信、3つの特定条件が重なったことで自動送信プログラムに障害発生 画像
インシデント・事故

SMSを1名に誤送信、3つの特定条件が重なったことで自動送信プログラムに障害発生

 株式会社大塚商会は4月13日、SMS誤送信について発表した。

千葉市中央図書館でメール誤送信するも報告せず、外部からの指摘で1ヶ月後に上長が把握 画像
インシデント・事故

千葉市中央図書館でメール誤送信するも報告せず、外部からの指摘で1ヶ月後に上長が把握

 千葉県千葉市は4月10日、中央図書館情報資料課でのメール誤送信について発表した。
京成建設サーバにランサムウェア攻撃、データの一部が暗号化 画像
インシデント・事故

京成建設サーバにランサムウェア攻撃、データの一部が暗号化

 京成建設株式会社は4月18日、同社サーバへの不正アクセスについて発表した。

金融庁Webサイトを模倣したサイトに注意喚起 画像
脆弱性と脅威

金融庁Webサイトを模倣したサイトに注意喚起

 金融庁は4月18日、金融庁Webサイトを模倣したサイトへの注意喚起を発表した。

東京計器を騙るBECに注意呼びかけ、Emotet感染は確認されず 画像
脆弱性と脅威

東京計器を騙るBECに注意呼びかけ、Emotet感染は確認されず

 東京計器株式会社は4月15日、同社社員を騙った詐欺メール(BEC)への注意喚起を発表した。

PCI DSS v4.0の要件と移行スケジュールを整理、6月以降審査可能 画像
調査・レポート・白書・ガイドライン

PCI DSS v4.0の要件と移行スケジュールを整理、6月以降審査可能

 fjコンサルティング株式会社は4月15日、PCI DSS v4.0公開と移行のスケジュールについて発表した。

キングソフトのWPS Office for Windows のインストーラにACL設定不備の脆弱性 画像
脆弱性と脅威

キングソフトのWPS Office for Windows のインストーラにACL設定不備の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、WPS Office for Windows のインストーラにおけるACL設定不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
GMOサイバーセキュリティ byイエラエのエンジニア4名がセキュリティ・キャンプの講師に 画像
研修・セミナー・カンファレンス

GMOサイバーセキュリティ byイエラエのエンジニア4名がセキュリティ・キャンプの講師に

 GMOサイバーセキュリティ byイエラエ株式会社は4月15日、同社のエンジニア4名が「セキュリティ・キャンプ全国大会2022 オンライン」に講師として登壇すると発表した。
京都駅ビル開発のクラウドサーバへ不正アクセス、個人情報流出の可能性 画像
インシデント・事故

京都駅ビル開発のクラウドサーバへ不正アクセス、個人情報流出の可能性

 京都駅ビル開発株式会社は4月15日、同社サーバへの不正アクセスによる個人情報流出の可能性について発表した。
ATMの取引情報を記録したCD-ROM1枚を紛失、データは暗号化 画像
インシデント・事故

ATMの取引情報を記録したCD-ROM1枚を紛失、データは暗号化

 敦賀信用金庫は4月1日、顧客情報の紛失について発表した。

自宅でチェックするために許可を得ずに資料をメール送信、宛先入力間違いで別人に 画像
インシデント・事故

自宅でチェックするために許可を得ずに資料をメール送信、宛先入力間違いで別人に

 新潟県は4月16日、文化課でのメール誤送信による個人情報の流出について発表した。

マイクロソフトのバグバウンティプログラムにシナリオベースの報奨金追加、最大30%増額 画像
製品・サービス・業界動向

マイクロソフトのバグバウンティプログラムにシナリオベースの報奨金追加、最大30%増額

 日本マイクロソフト株式会社は4月14日、影響の大きいシナリオにおけるマイクロソフトのバグ報奨金プログラムの拡大について同社ブログで発表した。同ブログはExpanding High Impact Scenario Awards for Microsoft Bug Bounty Programsの抄訳となっている。

デジタル庁「デジタル社会の実現に向けた重点計画」改定に向けて意見募集 画像
製品・サービス・業界動向

デジタル庁「デジタル社会の実現に向けた重点計画」改定に向けて意見募集

 デジタル庁は4月15日、デジタル庁アイデアボックスで「デジタル社会の実現に向けた重点計画」の改定に向けての意見募集を発表した。
REvil 研究レポート、その台頭からブランド失墜まで 画像
調査・レポート・白書・ガイドライン

REvil 研究レポート、その台頭からブランド失墜まで

 トレンドマイクロ株式会社は4月14日、REvilが用いたテクニックの分析を同社ブログで発表した。

公安調査庁サイバー脅威概況2022公開、中露北のAPTアトリビューションより詳細に 画像
調査・レポート・白書・ガイドライン

公安調査庁サイバー脅威概況2022公開、中露北のAPTアトリビューションより詳細に

 公安調査庁は4月14日、「サイバー空間における脅威の概況2022」を公表した。同庁では、サイバー空間における脅威の概況等について広く周知するために同資料を公表している。

Mandiant が CrowdStrike のツールを採用、戦略的パートナーシップ締結 画像
製品・サービス・業界動向

Mandiant が CrowdStrike のツールを採用、戦略的パートナーシップ締結

 クラウドストライク株式会社は4月14日、CrowdStrike Holdings, Inc.とMandiantの戦略的パートナーシップの締結を発表した。
キッチン用品販売の下村企販でもEmotet感染、不審メールに注意を呼びかけ 画像
インシデント・事故

キッチン用品販売の下村企販でもEmotet感染、不審メールに注意を呼びかけ

キッチン用品などの生活雑貨を販売する下村企販株式会社は3月30日、同社の一部のパソコンがEmotetに感染したと発表した。
ネット印刷のプリントオンもEmotet感染、顧客から不審メールについて連絡があり発覚 画像
インシデント・事故

ネット印刷のプリントオンもEmotet感染、顧客から不審メールについて連絡があり発覚

 印刷関連事業を行うプリントオン株式会社は3月17日、同社のパソコンがEmotetに感染したと発表した。

国内で優先的に対処すべきリスク、サイバー攻撃・ウイルス感染による情報漏えいが3位に 画像
調査・レポート・白書・ガイドライン

国内で優先的に対処すべきリスク、サイバー攻撃・ウイルス感染による情報漏えいが3位に

 デロイト トーマツ グループは4月13日、日本の上場企業を対象とした「企業のリスクマネジメントおよびクライシスマネジメント実態調査」2021年版を公表した。

マイクロソフトが4月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性1件も対象 画像
脆弱性と脅威

マイクロソフトが4月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性1件も対象

独立行政法人 情報処理推進機構(IPA)は4月13日、「Microsoft 製品の脆弱性対策について(2022年4月)」を発表した。

Apache Struts 2に任意のコードを実行される脆弱性 画像
脆弱性と脅威

Apache Struts 2に任意のコードを実行される脆弱性

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月13日、Apache Struts 2において任意のコードを実行される脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
「 Doctors Me」の画像投稿、130字以上のURLを機械的手法でマッチングさせURLを取得か 画像
インシデント・事故

「 Doctors Me」の画像投稿、130字以上のURLを機械的手法でマッチングさせURLを取得か

 株式会社アドメディカは4月1日、同社が運営する総合ヘルスケアメディア「 Doctors Me」の健康相談における画像投稿機能のセキュリティ強化について発表した。
新卒採用活動でメール誤送信、システムに手作業工程を追加したことが原因 画像
インシデント・事故

新卒採用活動でメール誤送信、システムに手作業工程を追加したことが原因

 住友ゴム工業株式会社は4月12日、新卒採用活動におけるメール誤送信について発表した。

サイバーセキュリティイニシアティブジャパン設立、対策と人材のフレームワーク提供 画像
製品・サービス・業界動向

サイバーセキュリティイニシアティブジャパン設立、対策と人材のフレームワーク提供

株式会社ラック、NRIセキュアテクノロジーズ株式会社、グローバルセキュリティエキスパート株式会社(GSX)の3社は4月12日、「サイバーセキュリティイニシアティブジャパン」を、2022年4月1日に設立したと発表した。

東京都が中小企業のサイバーセキュリティ自立支援、オンラインセミナーも開催 画像
研修・セミナー・カンファレンス

東京都が中小企業のサイバーセキュリティ自立支援、オンラインセミナーも開催

 東京都は4月12日、サイバーセキュリティ対策の支援対象企業の募集について発表した。
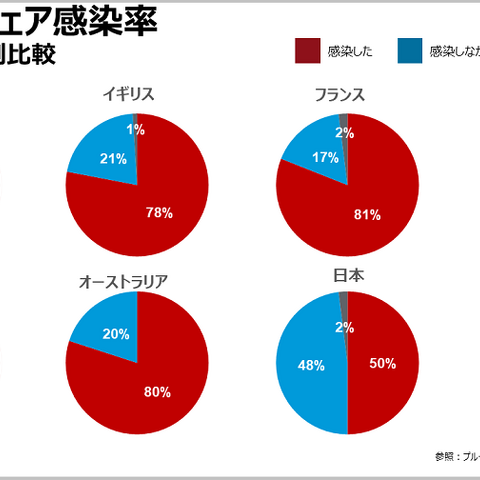
Proofpoint「フィッシング脅威の全容」公開、ランサムウェア感染者の58%が身代金支払い 画像
調査・レポート・白書・ガイドライン

Proofpoint「フィッシング脅威の全容」公開、ランサムウェア感染者の58%が身代金支払い

日本プルーフポイント株式会社は4月12日、フィッシング攻撃の現状を明らかにした年次レポート「2022 State of the Phish(フィッシング脅威の全容)」の日本語版を発表した。
大和証券グループ本社の英国子会社に不正アクセス、情報流出状況は調査中 画像
インシデント・事故

大和証券グループ本社の英国子会社に不正アクセス、情報流出状況は調査中

 株式会社大和証券グループ本社は4月8日、同社の英国子会社であるDaiwa Corporate Advisory Limitedが保有・運用するサーバ及びネットワークシステムへの不正アクセスについて発表した。
エディオングループ会社に不正アクセス、エアコン等の配送設置情報が削除される 画像
インシデント・事故

エディオングループ会社に不正アクセス、エアコン等の配送設置情報が削除される

 株式会社エディオンは4月11日、同社グループが運用するサーバへの不正アクセスによる個人情報流出の可能性について発表した。
相模原市の業務委託先でEmotet感染、消去していなかった過去のメール情報が流出 画像
インシデント・事故

相模原市の業務委託先でEmotet感染、消去していなかった過去のメール情報が流出

 神奈川県相模原市は3月25日、同市の業務委託先での個人情報流出について発表した。
園芸情報サイト「Gadenet」に不正アクセス、悪意あるサイトへ誘導する改ざん 画像
インシデント・事故

園芸情報サイト「Gadenet」に不正アクセス、悪意あるサイトへ誘導する改ざん

 一般社団法人ジャパン・ガーデナーズ・ネットワークは3月25日、同会が運営する園芸情報サイト「Gadenet」への不正アクセスについて発表した。
LogStareと古河ネットワークソリューションが技術提携、FITELnetにLogStareを搭載しサーバ不要でネットワーク管理 画像
製品・サービス・業界動向

LogStareと古河ネットワークソリューションが技術提携、FITELnetにLogStareを搭載しサーバ不要でネットワーク管理

 株式会社LogStareは4月12日、古河ネットワークソリューション株式会社と技術提携し、マネージド・セキュリティ・プラットフォーム「LogStare」での古河ネットワークソリューションのアクセスVPNルータ FITELnet F220 及び F221への対応を発表した。

複数の京セラドキュメントソリューションズ製プリンタおよび複合機に認証情報の不十分な保護の脆弱性 画像
脆弱性と脅威

複数の京セラドキュメントソリューションズ製プリンタおよび複合機に認証情報の不十分な保護の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月11日、複数の京セラドキュメントソリューションズ製プリンタおよび複合機における認証情報の不十分な保護の脆弱性について「JVN」で発表した。

セキュリティ・キャンプ全国大会2022オンライン、新たに「共通講義」を設定 画像
研修・セミナー・カンファレンス

セキュリティ・キャンプ全国大会2022オンライン、新たに「共通講義」を設定

  独立行政法人情報処理推進機構(IPA)は4月11日、「セキュリティ・キャンプ全国大会2022 オンライン」について発表した。

インシデントの初動対応に適したWindowsイベントログの解析ツール「Chainsawnew」を解説 画像
調査・レポート・白書・ガイドライン

インシデントの初動対応に適したWindowsイベントログの解析ツール「Chainsawnew」を解説

 日本電気株式会社(NEC)は4月8日、Windowsイベントログの解析ツール「Chainsawnew」について同社セキュリティブログにて紹介している。

ICT-ISAC「ローカル5Gセキュリティガイドライン」公開、リスク内容と対策例を記載 画像
調査・レポート・白書・ガイドライン

ICT-ISAC「ローカル5Gセキュリティガイドライン」公開、リスク内容と対策例を記載

 一般社団法人ICT-ISACは3月31日、「ローカル5Gセキュリティガイドライン」を公開した。
TSS LINKの情報漏えい対策ソフト「コプリガード」Ver.6.0リリース、ファイル持ち出し申請機能追加 画像
製品・サービス・業界動向

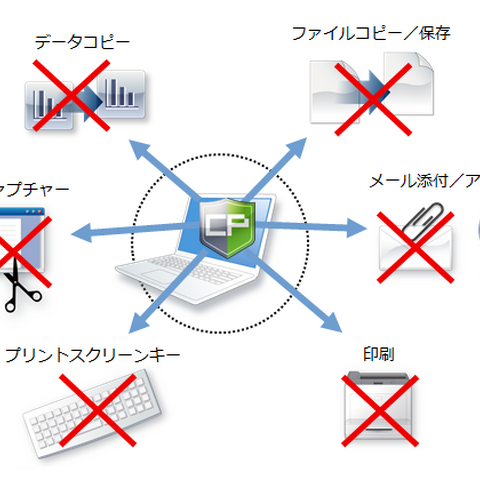
TSS LINKの情報漏えい対策ソフト「コプリガード」Ver.6.0リリース、ファイル持ち出し申請機能追加

 株式会社ティエスエスリンクは4月11日、サーバやパソコンから共有ファイルのコピーを禁止する、情報漏えい対策ソフト「コプリガード Ver.6.0 スタンダード版」を同日から発売すると発表した。
羽田空港のFace Expressシステム運用再委託先の元社員が個人情報を社外に持ち出し 画像
インシデント・事故

羽田空港のFace Expressシステム運用再委託先の元社員が個人情報を社外に持ち出し

 日本空港ビルデング株式会社は4月8日、社外への個人情報の不正持ち出しについて発表した。
誤って「@gmaiul.com」と入力しメール送信、スプレッドシートを共有 画像
インシデント・事故

誤って「@gmaiul.com」と入力しメール送信、スプレッドシートを共有

 学校法人瓜生山学園京都芸術大学は3月30日、メールアドレス入力ミスによる誤送信について発表した。

2021年の不正アクセス禁止法違反事件の検挙人員は235人、「不正アクセス行為」が全体の9割を占める 画像
調査・レポート・白書・ガイドライン

2021年の不正アクセス禁止法違反事件の検挙人員は235人、「不正アクセス行為」が全体の9割を占める

 総務省と経済産業省、警察庁の3省庁は4月7日、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況を公表した。

警察庁、2021年のサイバー攻撃の背景に中国関与の可能性を指摘 画像
調査・レポート・白書・ガイドライン

警察庁、2021年のサイバー攻撃の背景に中国関与の可能性を指摘

 警察庁は4月7日、「令和3年におけるサイバー空間をめぐる脅威の情勢等について」を公表した。

  1. 先頭
  2. 前
  3. 70
  4. 80
  5. 90
  6. 100
  7. 110
  8. …
  9. 116
  10. 117
  11. 118
  12. 119
  13. 120
  14. 121
  15. 122
  16. 123
  17. 124
  18. 125
  19. 126
  20. …
  21. 130
  22. 140
  23. 次
  24. 最後
Page 121 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×