ScanNetSecurity記事一覧(124 ページ目) | ScanNetSecurity
2026.11.06(金)

ScanNetSecurityの記事一覧(124 ページ目)

NICTに届いたEmotetメールを分析、日本のワーキングタイムを狙った配信傾向 画像
調査・レポート・白書・ガイドライン

NICTに届いたEmotetメールを分析、日本のワーキングタイムを狙った配信傾向

 情報通信研究機構(NICT)は3月4日、NICTが受信したEmotetへの感染を狙ったメールについての分析結果をNICTER Blogで公開した。

SHIFT SECURITYがEmotet被害の無償フォレンジック調査開始、最短翌営業日 調査結果報告 画像
製品・サービス・業界動向

SHIFT SECURITYがEmotet被害の無償フォレンジック調査開始、最短翌営業日 調査結果報告

 株式会社SHIFT SECURITYは3月7日、Emotet感染被害拡大を受け、「Emotet無償フォレンジック調査」の開始を発表した。

Emotet感染確認ツール「EmoCheck」の新バージョン2.1を公開 画像
製品・サービス・業界動向

Emotet感染確認ツール「EmoCheck」の新バージョン2.1を公開

 警視庁は3月5日、Emotet感染確認ツール「EmoCheck」の新バージョン2.1の公開について発表した。

「教育情報セキュリティポリシーに関するガイドライン」改訂、リスクベース認証やふるまい検知などの記述が充実 画像
調査・レポート・白書・ガイドライン

「教育情報セキュリティポリシーに関するガイドライン」改訂、リスクベース認証やふるまい検知などの記述が充実

 文部科学省は3月3日、「教育情報セキュリティポリシーに関するガイドライン」の改訂について発表した。
神奈川県と横浜市でWebサイト閲覧不可の障害発生、サーバ内の設定情報破損とクラウドの誤動作が原因 画像
インシデント・事故

神奈川県と横浜市でWebサイト閲覧不可の障害発生、サーバ内の設定情報破損とクラウドの誤動作が原因

 神奈川県は2月28日、同県Webサイトにアクセスできない事象が発生したと発表した。
後期高齢者医療制度「医療費通知」誤送付、送付先を別人に設定 画像
インシデント・事故

後期高齢者医療制度「医療費通知」誤送付、送付先を別人に設定

 神奈川県川崎市は2月28日、後期高齢者医療制度「医療費通知」の誤送付について発表した。

開催 3/10:DMARC検討中企業へ向け、EU圏の状況を報告 ~ TwoFive セキュリティウェビナー2022春 画像
研修・セミナー・カンファレンス

開催 3/10:DMARC検討中企業へ向け、EU圏の状況を報告 ~ TwoFive セキュリティウェビナー2022春PR

 株式会社TwoFiveは「TwoFive セキュリティウェビナー 2022 春」を3月10日に開催する。「EUでのDMARC、日本でのDMARC導入事例」をテーマに講演する。
JNSA主催「Network Security Forum2022」にイエラエセキュリティ社長 牧田誠氏 登壇 画像
研修・セミナー・カンファレンス

JNSA主催「Network Security Forum2022」にイエラエセキュリティ社長 牧田誠氏 登壇

 株式会社イエラエセキュリティは3月3日、JNSA主催の「Network Security Forum2022」のパネルディスカッションに、同社代表取締役社長の牧田誠 氏が登壇すると発表した。
Emotet感染拡大、日本気象協会や行政書士法人はじめ全19件の法人・団体で注意喚起 画像
インシデント・事故

Emotet感染拡大、日本気象協会や行政書士法人はじめ全19件の法人・団体で注意喚起

 2021年11月中旬に活動再開したEmotetについて、各社でEmotet感染による不審メールへの注意喚起を発表している。
エスビー食品子会社のヒガシヤデリカにランサムウェア攻撃、社内サーバでシステム異常 画像
インシデント・事故

エスビー食品子会社のヒガシヤデリカにランサムウェア攻撃、社内サーバでシステム異常

 エスビー食品株式会社の100%子会社の株式会社ヒガシヤデリカは3月2日、同社システムサーバへのランサムウェアとみられる不正アクセスについて発表した。

i-FILTER に失効したサーバ証明書の検証不備の脆弱性 画像
脆弱性と脅威

i-FILTER に失効したサーバ証明書の検証不備の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月4日、i-FILTER における失効したサーバ証明書の検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

ドコモ騙る不正アプリインストール誘導SMS確認~「2月のフィッシング報告状況」 画像
調査・レポート・白書・ガイドライン

ドコモ騙る不正アプリインストール誘導SMS確認~「2月のフィッシング報告状況」

フィッシング対策協議会は3月3日、2022年2月の「フィッシング報告状況」を発表した。

pfSense-pkg-WireGuard にディレクトリトラバーサルの脆弱性 画像
脆弱性と脅威

pfSense-pkg-WireGuard にディレクトリトラバーサルの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月3日、pfSense-pkg-WireGuard におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
シリコンウェーハ製造 グローバルウェーハズ・ジャパンに不正アクセス、システム停止に 画像
インシデント・事故

シリコンウェーハ製造 グローバルウェーハズ・ジャパンに不正アクセス、システム停止に

 シリコンウェーハの製造と販売を行うグローバルウェーハズ・ジャパン株式会社は3月2日、不正アクセスによるシステム停止について発表した。
Emotet 感染続々、東北海道いすゞはじめ多数 画像
インシデント・事故

Emotet 感染続々、東北海道いすゞはじめ多数

 2021年11月中旬に活動再開したEmotetについて、2月下旬から3月にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。
「君津市新型コロナワクチン接種特設サイト」に不正アクセス、予約受付を一時停止 画像
インシデント・事故

「君津市新型コロナワクチン接種特設サイト」に不正アクセス、予約受付を一時停止

 千葉県君津市は3月2日、「君津市新型コロナワクチン接種特設サイト」への不正アクセスについて発表した。
朝日大学の教員4名のメールアカウントに不正アクセス、フィッシングサイトへの入力が原因 画像
インシデント・事故

朝日大学の教員4名のメールアカウントに不正アクセス、フィッシングサイトへの入力が原因

 朝日大学は3月2日、同学教員のメールアカウントに第三者から不正アクセスがあり、個人情報が閲覧されたことが判明したと発表した。
トヨタのコネクティッドサービス利用申込書を紛失、運用ルールの不徹底が原因 画像
インシデント・事故

トヨタのコネクティッドサービス利用申込書を紛失、運用ルールの不徹底が原因

 トヨタ自動車株式会社は3月1日、同社のコネクティッドサービス「T-Connect」及び「G-Link」での利用申込書の紛失・破棄について発表した。

Microsoftによるウクライナのサイバー脅威、その潜在的リスクと調査方針 画像
調査・レポート・白書・ガイドライン

Microsoftによるウクライナのサイバー脅威、その潜在的リスクと調査方針

 Microsoftは現地時間2月28日、ウクライナにおけるサイバー脅威の活動について同社ブログで発表した。潜在的な攻撃に対する調査の指針となる最新のインテリジェンスと、今後の攻撃に対する積極的な防御を実施するための情報を組織に提供することが目的。

JIPDEC「プライバシーマーク制度運営要領」を一部改訂、4月1日施行 画像
調査・レポート・白書・ガイドライン

JIPDEC「プライバシーマーク制度運営要領」を一部改訂、4月1日施行

 一般財団法人日本情報経済社会推進協会(JIPDEC)は2月28日、「プライバシーマーク制度運営要領」の一部改訂について発表した。施行は2022年4月1日となる。
研磨材製造のフジミインコーポレーテッドへのサイバー攻撃、出荷を再開 画像
インシデント・事故

研磨材製造のフジミインコーポレーテッドへのサイバー攻撃、出荷を再開

 研磨材等の製造販売を行う東証1部上場企業の株式会社フジミインコーポレーテッドは3月2日、2月22日に公表した同社及び同社子会社であるFUJIMI Taiwan Limitedへの不正アクセスについて第2報を発表した。
「ワコムストア」の物流業務担当のパートナー企業にサイバー攻撃、出荷業務に影響 画像
インシデント・事故

「ワコムストア」の物流業務担当のパートナー企業にサイバー攻撃、出荷業務に影響

 株式会社ワコムは3月1日、同社が運営する「ワコムストア」の物流業務を担うパートナー企業へのサイバー攻撃について発表した。
自動車部品製造のGMBにランサムウェアとみられる不正アクセス、サーバ全体に被害が及ぶ 画像
インシデント・事故

自動車部品製造のGMBにランサムウェアとみられる不正アクセス、サーバ全体に被害が及ぶ

 自動車部品の製造と販売を行う東証1部上場企業のGMB株式会社は3月1日、同社サーバへの不正アクセスについて発表した。

トレンドマイクロ製企業向けエンドポイントセキュリティ製品に脆弱性 画像
脆弱性と脅威

トレンドマイクロ製企業向けエンドポイントセキュリティ製品に脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、トレンドマイクロ製企業向けエンドポイントセキュリティ製品における脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

「Webアプリケーション脆弱性診断ガイドライン 第1.2版」を公開、CSSiはじめ脆弱性項目を追加 画像
調査・レポート・白書・ガイドライン

「Webアプリケーション脆弱性診断ガイドライン 第1.2版」を公開、CSSiはじめ脆弱性項目を追加

 脆弱性診断士スキルマッププロジェクトは3月2日、「Webアプリケーション脆弱性診断ガイドライン 第1.2版」を公開した。

「サイバーセキュリティに関する総務大臣奨励賞」の受賞者が決定、NECネクサソリューションズ中西克彦氏他 画像
製品・サービス・業界動向

「サイバーセキュリティに関する総務大臣奨励賞」の受賞者が決定、NECネクサソリューションズ中西克彦氏他

 総務省は2月28日、2022年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。
琉球大学移転事業Webサイトが改ざん被害 画像
インシデント・事故

琉球大学移転事業Webサイトが改ざん被害

 国立大学法人琉球大学は2月28日、琉球大学移転事業Webサイトの改ざんについて発表した。
琉球大学Webサーバに不正アクセス、卒業生の個人情報が流出した可能性 画像
インシデント・事故

琉球大学Webサーバに不正アクセス、卒業生の個人情報が流出した可能性

 国立大学法人琉球大学は2月28日、不正アクセスによる個人情報の漏えいについて発表した。
ブランド製品企画開発のビーズにSQLインジェクション、23,000件のメールアドレス流出 画像
インシデント・事故

ブランド製品企画開発のビーズにSQLインジェクション、23,000件のメールアドレス流出

 自社ブランド製品の企画や開発を行うビーズ株式会社は2月28日、不正アクセスによるメールアドレス流出の可能性について発表した。
春日井市スポーツ・ふれあい財団のパソコンがEmotet感染、不審メールの特徴を示し注意喚起 画像
インシデント・事故

春日井市スポーツ・ふれあい財団のパソコンがEmotet感染、不審メールの特徴を示し注意喚起

 公益財団法人春日井市スポーツ・ふれあい財団は2月25日、同財団のパソコン1台がEmotetに感染したと発表した。
医療費公費負担通知書の誤送付、複数職員で作業するも内容物確認が不十分 画像
インシデント・事故

医療費公費負担通知書の誤送付、複数職員で作業するも内容物確認が不十分

 大阪府は2月21日、藤井寺保健所にて個人情報が記載された「宿泊療養・自宅療養における医療費公費負担通知書」の誤送付が発生したと発表した。

日本プルーフポイント、Emotetの猛威受け「無料Eメールセキュリティ簡易アセスメント」を先着10社に提供 画像
製品・サービス・業界動向

日本プルーフポイント、Emotetの猛威受け「無料Eメールセキュリティ簡易アセスメント」を先着10社に提供PR

 日本プルーフポイント株式会社は2月1日、Emotetの猛威を受け「無料Eメールセキュリティ簡易アセスメント」を先着10社限定でサービス開始した。

2021年下半期のウイルス・不正アクセスの届出事例を公開、3件の侵入型ランサムウェア攻撃について詳説 画像
調査・レポート・白書・ガイドライン

2021年下半期のウイルス・不正アクセスの届出事例を公開、3件の侵入型ランサムウェア攻撃について詳説

独立行政法人情報処理推進機構(IPA)は2月28日、「コンピュータウイルス・不正アクセスの届出事例[2021年下半期(7月~12月)]」を公開した。
開催 3/3:Moqhaoなどモバイルマルウェア最新傾向をカスペルスキー石丸氏が解説 ~ TwoFive セキュリティウェビナー2022春 画像
研修・セミナー・カンファレンス

開催 3/3:Moqhaoなどモバイルマルウェア最新傾向をカスペルスキー石丸氏が解説 ~ TwoFive セキュリティウェビナー2022春PR

 株式会社TwoFiveは2月17日、「TwoFive セキュリティウェビナー 2022 春」を3月3日と3月10日に開催すると発表した。
メタップスペイメントへの不正アクセス、半年間にわたる複合的な攻撃で460,395件のカード情報他が流出 画像
インシデント・事故

メタップスペイメントへの不正アクセス、半年間にわたる複合的な攻撃で460,395件のカード情報他が流出

 株式会社メタップスペイメントは2月28日、1月25日に公表した不正アクセスによる情報流出について調査結果を発表した。同社の「会費ペイ」「イベントペイ」を利用する団体からは昨年末から年初にかけて、不正アクセスによるサービス停止について発表していた。
上智大学の学内Webサイトが改ざん被害、不正サイトへ誘導 画像
インシデント・事故

上智大学の学内Webサイトが改ざん被害、不正サイトへ誘導

 上智大学は2月24日、学内Webサイトのサーバ停止について発表した。

紀伊國屋書店の一部パソコンがEmotet感染、不審メールを確認 画像
インシデント・事故

紀伊國屋書店の一部パソコンがEmotet感染、不審メールを確認

 株式会社紀伊國屋書店は2月24日、同社の一部のパソコンがEmotetに感染したと発表した。
日本アレルギー学会事務局のパソコンがウイルス感染、不審メールの送信も確認 画像
インシデント・事故

日本アレルギー学会事務局のパソコンがウイルス感染、不審メールの送信も確認

 一般社団法人日本アレルギー学会は2月25日、事務局のパソコンへのウイルス感染について発表した。
日本医師会がEmotetに注意喚起、2020年9月に感染した際の流出データを再利用 画像
インシデント・事故

日本医師会がEmotetに注意喚起、2020年9月に感染した際の流出データを再利用

 公益社団法人日本医師会は2月24日、Emotetが添付されたメールへの注意喚起を発表した。
名古屋大学医学部附属病院の教職員メールアカウントにブルートフォース攻撃、個人情報が記載されたメールを閲覧された可能性 画像
インシデント・事故

名古屋大学医学部附属病院の教職員メールアカウントにブルートフォース攻撃、個人情報が記載されたメールを閲覧された可能性

 国立大学法人東海国立大学機構名古屋大学医学部附属病院は2月24日、教職員のメールアカウントに第三者からの不正アクセスがあり、個人情報が含まれるメールが閲覧された可能性が判明したと発表した。
新潟県立近代美術館の業務用メールに不正アクセス、不正メール送信を確認 画像
インシデント・事故

新潟県立近代美術館の業務用メールに不正アクセス、不正メール送信を確認

 新潟県は2月22日、県立近代美術館の業務用メールへの不正アクセスについて発表した。

CrowdStrike、ウクライナ関係機関への破壊的オペレーションについて予測 画像
調査・レポート・白書・ガイドライン

CrowdStrike、ウクライナ関係機関への破壊的オペレーションについて予測

 クラウドストライク株式会社(CrowdStrike)は2月16日、ウクライナの関係機関へ実行された主要な破壊的オペレーションについて評価し、今後発生する可能性の高い攻撃形態や結果の予測を発表した。

経済産業省と金融庁、昨今の情勢を踏まえセキュリティ対策の強化について注意喚起 画像
脆弱性と脅威

経済産業省と金融庁、昨今の情勢を踏まえセキュリティ対策の強化について注意喚起

経済産業省は2月23日、昨今の情勢を踏まえたサイバーセキュリティ対策の強化について注意喚起を発表した。
CrowdStrike Adversary Calender 2022 年 3 月「サーキット・パンダ」 画像
調査・レポート・白書・ガイドライン

CrowdStrike Adversary Calender 2022 年 3 月「サーキット・パンダ」

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
ポーラグループのACRO運営の2サイトで合計10万超のカード情報が流出 画像
インシデント・事故

ポーラグループのACRO運営の2サイトで合計10万超のカード情報が流出

株式会社ACROは2月24日、同社が運営する「THREE公式オンラインショップ」及び「Amplitude公式オンラインショップ」に第三者からの不正アクセスがあり、クレジットカード情報が漏えいした可能性について発表した。
OA機器販売クラブンに不正アクセス、システム障害が発生 画像
インシデント・事故

OA機器販売クラブンに不正アクセス、システム障害が発生

 オフィス家具やOA機器、事務用品の販売を行うクラブン株式会社は2月22日、不正アクセスによるシステム障害について発表した。
所属長の許可を得ずにエルが欠落した「gmai.com」に誤送信、システム改修で送信停止 画像
インシデント・事故

所属長の許可を得ずにエルが欠落した「gmai.com」に誤送信、システム改修で送信停止

 福岡県は2月22日、所属長の許可なく持ち出した個人情報を含む資料の誤送信について発表した。
東芝ライフスタイル従業員を装った不審メールに注意喚起 画像
インシデント・事故

東芝ライフスタイル従業員を装った不審メールに注意喚起

 東芝ライフスタイル株式会社は2月17日、同社グループの従業員を装った不審メールについて発表した。
クラシエグループの一部パソコンがEmotet感染、従業員を装った不審メールを確認 画像
インシデント・事故

クラシエグループの一部パソコンがEmotet感染、従業員を装った不審メールを確認

 クラシエホールディングス株式会社は2月9日、同社グループの一部のパソコンがEmotetに感染したと発表した。Emotet感染による、同社グループの従業員を装った第三者からの不審メールが複数の発信を確認している。
かがわ物産館「栗林庵」Webサイトへの不正アクセス、ブログ管理ソフトの脆弱性が原因に 画像
インシデント・事故

かがわ物産館「栗林庵」Webサイトへの不正アクセス、ブログ管理ソフトの脆弱性が原因に

 香川県は2月24日、不正アクセスで閉鎖していたかがわ物産館「栗林庵」Webサイトの運用再開を発表した。

Chrome 98 で TLS1.0/1.1 が完全無効化、適切な対策を 画像
脆弱性と脅威

Chrome 98 で TLS1.0/1.1 が完全無効化、適切な対策を

 フィッシング対策協議会は2月22日、主要ブラウザのセキュリティ強化に対する施策について発表した。

キヤノン製レーザープリンターとスモールオフィス向け複合機にバッファオーバーフローの脆弱性 画像
脆弱性と脅威

キヤノン製レーザープリンターとスモールオフィス向け複合機にバッファオーバーフローの脆弱性

 キヤノン株式会社とキヤノンマーケティングジャパン株式会社は2月25日、レーザープリンター及びスモールオフィス向け複合機におけるバッファオーバーフローの脆弱性について発表した。
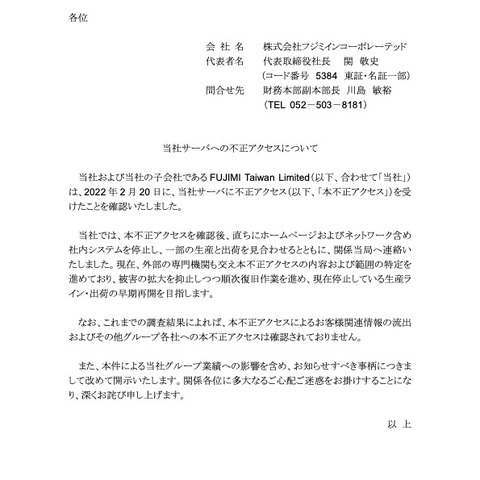
研磨材製造のフジミインコーポレーテッドに不正アクセス、社内システム停止し生産と出荷を見合わせ 画像
インシデント・事故

研磨材製造のフジミインコーポレーテッドに不正アクセス、社内システム停止し生産と出荷を見合わせ

 研磨材等の製造販売を行う東証1部上場企業の株式会社フジミインコーポレーテッドは2月22日、同社及び同社子会社であるFUJIMI Taiwan Limitedへの不正アクセスについて発表した。
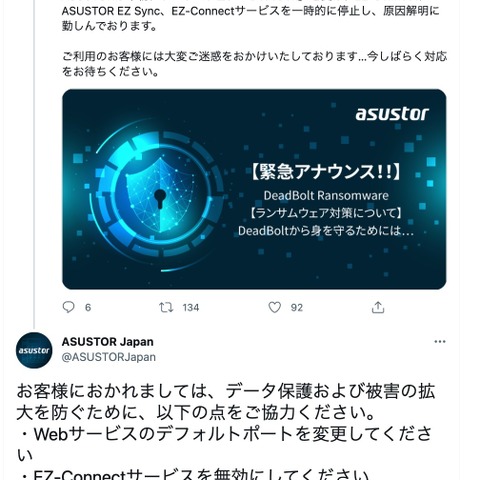
ASUSグループのNASがランサムウェア「DeadBolt」感染被害、緊急パッチを配布開始 画像
インシデント・事故

ASUSグループのNASがランサムウェア「DeadBolt」感染被害、緊急パッチを配布開始

 ASUSグループのNASメーカーASUSTORは2月22日、ランサムウェア「DeadBolt」に感染し、同社サービスを一時的に停止していると同社Twitterアカウントで発表した。

4月1日付でKCCSのセキュリティ事業をMOTEXに統合、代表取締役はKCCS社長の黒瀬善仁氏 画像
製品・サービス・業界動向

4月1日付でKCCSのセキュリティ事業をMOTEXに統合、代表取締役はKCCS社長の黒瀬善仁氏

 京セラコミュニケーションシステム株式会社(KCCS)と100%子会社のエムオーテックス株式会社(MOTEX)は2月22日、KCCSのセキュリティ事業を2022年4月1日付けでMOTEXに統合すると発表した。
セキュアヴェイルグループが那覇市にカスタマーサービスセンター開設、働く女性を積極採用 画像
製品・サービス・業界動向

セキュアヴェイルグループが那覇市にカスタマーサービスセンター開設、働く女性を積極採用

 株式会社セキュアヴェイルは2月21日、株式会社キャリアヴェイル、株式会社LogStareらグループ3社のサービス向上や営業強化を目指し、那覇市久米にカスタマーサービスセンターを開設すると発表した。

EC-CUBEとEC-CUBE 用プラグイン「メルマガ管理プラグイン」に脆弱性 画像
脆弱性と脅威

EC-CUBEとEC-CUBE 用プラグイン「メルマガ管理プラグイン」に脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月22日、EC-CUBE並びにEC-CUBE 用プラグイン「メルマガ管理プラグイン」における脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
イエラエセキュリティ、日本語で米国Offensive Security社との共同資格取得コースを提供 画像
製品・サービス・業界動向

イエラエセキュリティ、日本語で米国Offensive Security社との共同資格取得コースを提供

 株式会社イエラエセキュリティは2月22日、サイバーセキュリティ人材育成プログラム「イエラエアカデミー【日本語版】オフェンシブセキュリティ資格取得コース」の提供を発表した。米国Offensive Security社との共同資格取得コースとして提供する。

JPCERT/CC「制御システムセキュリティカンファレンス 2022」資料公開、米国パイプラインへのランサムウェア感染事例も解説 画像
調査・レポート・白書・ガイドライン

JPCERT/CC「制御システムセキュリティカンファレンス 2022」資料公開、米国パイプラインへのランサムウェア感染事例も解説

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月21日、「制御システムセキュリティカンファレンス 2022」の資料を公開した。
化粧品・化粧用具製造のタイキにサイバー攻撃、ファイルサーバに不具合を発見 画像
インシデント・事故

化粧品・化粧用具製造のタイキにサイバー攻撃、ファイルサーバに不具合を発見

 化粧品・化粧用具の製造販売を行う株式会社タイキは2月17日、同社へのサイバー攻撃について発表した。
マット販売「マット&ラグファクトリー本店」に不正アクセス、購入者のカード情報と個人情報が流出 画像
インシデント・事故

マット販売「マット&ラグファクトリー本店」に不正アクセス、購入者のカード情報と個人情報が流出

 バス、トイレタリー、キッチン商品の製造販売を行うオカ株式会社は2月21日、同社が運営する「マット&ラグファクトリー本店」に第三者からの不正アクセスがあり、顧客のクレジットカード情報等が漏えいした可能性が判明したと発表した。

a-blog cms に複数の脆弱性 画像
脆弱性と脅威

a-blog cms に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月18日、a-blog cms における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

内部脅威の影響を受けた企業は年間1,540万ドルの支出、日本プルーフポイント調査 画像
調査・レポート・白書・ガイドライン

内部脅威の影響を受けた企業は年間1,540万ドルの支出、日本プルーフポイント調査

 日本プルーフポイント株式会社は2月17日、「内部脅威による損失グローバルレポート2022」を発表した。

  1. 先頭
  2. 前
  3. 70
  4. 80
  5. 90
  6. 100
  7. 110
  8. …
  9. 119
  10. 120
  11. 121
  12. 122
  13. 123
  14. 124
  15. 125
  16. 126
  17. 127
  18. 128
  19. 129
  20. …
  21. 130
  22. 140
  23. 次
  24. 最後
Page 124 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×