
2026.11.06(金)
- 注目検索ワード

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は12月23日、2021年10月から12月の振り返りを発表した。
東洋インキSCホールディングス株式会社は12月23日、同社オウンドメディア「TOYO INK 1050+」( https://www.toyoink1050plus.com )が外部からの不正アクセスによるサイトの一部改ざんについて発表した。
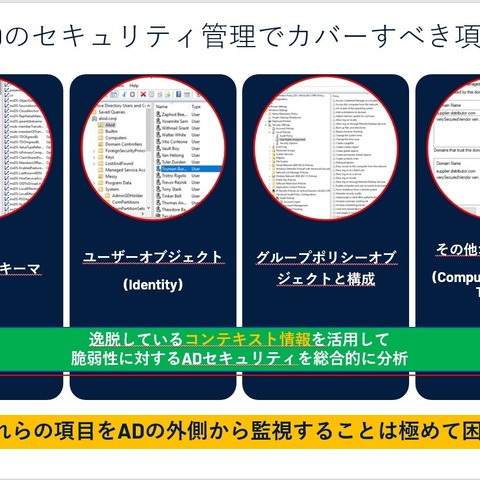
Active Directory の中のオブジェクトは日々、瞬間ごとに変化していきます。その中で、いつ弱点が発生するかは予測できません。今日検査をして大丈夫だったからといって、明日もそうとは限らないのです。
セキュリティに関わる技術や製品の有効性を、客観的定量的に評価できたら最高以外の何ものでもないが、そこには「どんな事業で」「何を守るために」「どのように運用するか」といった変数が多数存在し、各社千差万別である。
東証マザーズ上場企業の株式会社メディア工房は12月22日、10月6日に公表した同社運営の「きゃらデン」に登録するキャストの個人情報流出について、調査結果を発表した。
植彌加藤造園株式会社は12月21日、同社が管理する無鄰菴及び国指定史跡岩倉具視幽棲旧宅でのメール誤送信について発表した。
宮崎県日向市は12月20日、国民健康保険税の還付者の個人情報を市のWebサイトに誤掲載したと発表した。
株式会社北洋銀行は12月10日、同行が発行するクレジットカード「cloverDC」の一部の顧客情報を委託先である三菱 UFJ ニコス株式会社が他金融機関に誤ってメール送信したことが判明したと発表した。
株式会社 日本HPは12月20日、HPセキュリティエキスパート及びアドバイザーによる「2022年に注目すべきサイバーセキュリティの予測」を発表した。
株式会社NTTドコモは12月22日、「ネットワークセキュリティ」の迷惑メール対策機能の終了について発表した。
ヤフー株式会社は12月22日、誤った内容のプッシュ通知の配信について発表した。
はくさん信用金庫は12月20日、同金庫のWebサイトへの不正アクセスによる一時閉鎖について発表した。
自動車用オイルシールなどを製作する東証1部上場企業のNOK株式会社は12月21日、同社サーバへの不正アクセスによるシステム障害について発表した。
株式会社コーカスは12月20日、同社が運営する「SuiSavon-首里石鹸-オンラインショップ」への不正アクセスによる個人情報漏えいについて発表した。
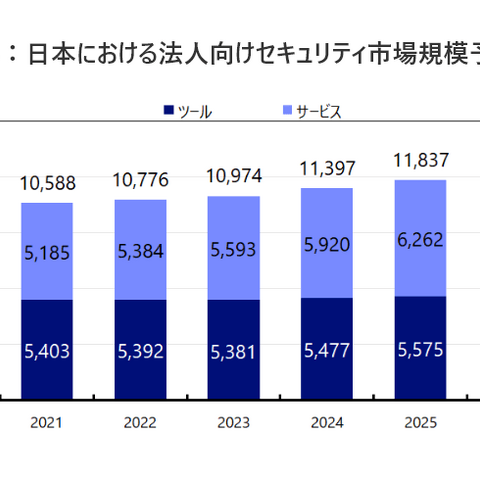
株式会社野村総合研究所は12月17日、2027年度までのICT(情報通信技術)とメディアに関連するデバイス、ネットワーク、コンテンツ配信、xTech(B2C)、xTech(B2B)の主要5市場を取り上げ、国内市場における動向分析と市場規模の予測結果を発表した。
株式会社セキュアヴェイルは12月21日、100%子会社である株式会社キャリアヴェイルが提供する「CustomerStare」にて死活監視・性能監視に必要な機能を1つの物理サーバに集約するアプライアンス版の提供を2022年1月から開始すると発表した。
トレンドマイクロ株式会社は12月15日、Apache Log4jの脆弱性「Log4Shell」を悪用する攻撃手口について、同社ブログで解説している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月21日、Apache HTTP Server 2.4における複数の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。
「業務スーパー」をFC展開する東証1部上場企業の株式会社神戸物産は12月20日、同社サーバに第三者から不正アクセスがあり、個人情報と一部の企業情報が流出したと発表した。
クラウドERPの開発と販売を行う株式会社ビーブレイクシステムズは12月17日、同社のメールアカウントへの第三者からの不正アクセスによるフィッシングメール送信について発表した。
大和ハウスグループの大和リビング株式会社は12月2日、郵便事故による顧客情報の紛失について発表した。
砺波信用金庫は12月18日、第三者からの不正アクセスによる同金庫のWebサイト改ざんについて発表した。
株式会社SHIFT SECURITYは12月20日、「Log4j向け無償セキュリティ診断・フォレンジック調査」の同日からの提供開始を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月17日、Apache Log4j2のRCE脆弱性(CVE-2021-44228)を狙う攻撃の観測について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月20日、GroupSession における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社カスペルスキーは12月16日、同社のグローバル調査分析チーム(GReAT)による年次のサイバー脅威動向レポート「2022年高度なサイバー脅威の予測」を発表した。本レポートでは、2022年のグローバルと日本の脅威動向の主な予測についてまとめている。
インシデントや情報漏えい、各種事件事故に関連する記事のうち、2021 年に最も読まれた記事を、ランキング形式で上位 10 件、ページビュー件数とあわせて紹介します。セキュリティ管理者や管理層の方の、年次報告書作成時の参考情報として活用ください。
株式会社LogStareは12月16日、企業が受けるサイバー攻撃の現状と対策の実態をまとめたホワイトペーパー「サイバー攻撃は13秒に1回! あらゆる企業に、今なぜSOCが必要なのか」を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月17日、サイボウズ Office における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、OpenSSLのlibsslにおけるX509_verify_cert()内部エラーの不正な処理について「Japan Vulnerability Notes(JVN)」で発表した。
東京都公立大学法人は12月16日、東京都立大学都市環境学部都市政策科学科Webサイトへの不正アクセスについて発表した。
建設コンサルタント等を行うパシフィックコンサルタンツ株式会社は12月16日、鳥取県からシステム保守管理を受託したう「鳥取県森林クラウドシステム」へのサイバー攻撃について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、Movable Type の XMLRPC API における OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社サーバーワークスは12月16日、fjコンサルティング株式会社、株式会社琉球銀行、株式会社GRCS、株式会社リンクと共同で、「PCI DSS AWS Users Consortium Japan 」の発足を発表した。
日本マイクロソフト株式会社は12月14日、IT管理者向けにActive Directoryのセキュリティ強化への対応の確認を発表した。
看護やリハビリテーション事業を行う株式会社シンクハピネスは12月9日、同社メールサーバへの外部からの不正アクセスについて発表した。
大和証券株式会社は12月1日、顧客情報を社外へ不正に持ち出した同社元社員の逮捕について発表した。
独立行政法人 情報処理推進機構(IPA)は12月15日、「Microsoft 製品の脆弱性対策について(2021年12月)」を発表した。
株式会社日本レジストリサービス(JPRS)は12月15日、ドメイン名ニュース担当者が2021年のニュースの中から選んだ大きな話題を5つを発表した。選ばれたニュースは下記の通り。
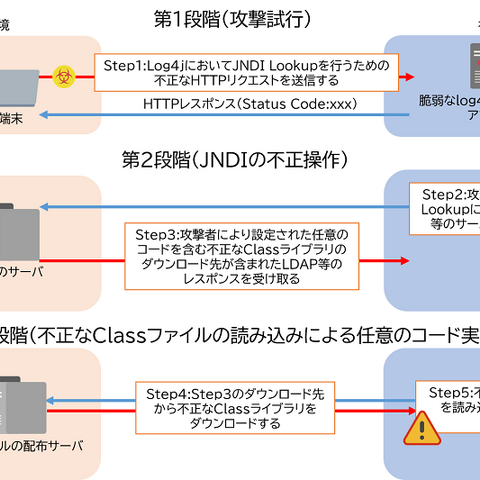
NTTデータ先端技術株式会社は12月15日、Apache Software Foundationにより修正されたLog4j に存在するリモートコード実行の脆弱性(CVE-2021-44228)について検証を実施した結果を発表した。
日本年金機構は12月3日、令和3年10月定期支払の「年金振込通知書」の印刷誤りに係わる検証状況についての調査報告書を公表した。
クラウドストライク株式会社は12月、Webセミナー「進化するランサムウェアに苦しむ組織を保護する:クラウドストライクの技術」を2022年1月21日に開催すると発表した。
マカフィー株式会社は12月14日、2021年の10大セキュリティ事件ランキングを発表した。
ホビー通販サイト「あみあみ」を運営する大網株式会社は11月19日、同社商品企画部門のTwitterアカウント乗っ取りについて発表した。
内閣サイバーセキュリティセンター(NISC)は12月13日、ApacheLog4j の脆弱性(CVE-2021-44228)に関する注意喚起を発表した。
警察庁は12月14日、「Javaライブラリ「Apache Log4j」の脆弱性(CVE-2021-44228)を標的とした攻撃の観測について」とする注意喚起を「@police」において公開した。
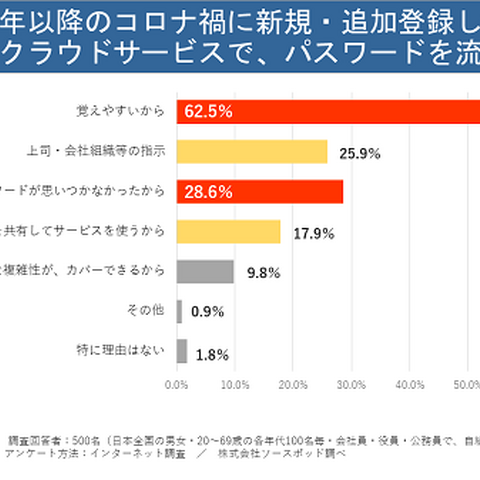
株式会社ソースポッドは12月13日、自組織固有ドメインのメールアドレスを付与された全国の会社員・役員・公務員を対象に実施した「コロナ禍以降のアカウント情報管理に関する意識調査」の結果を発表した。
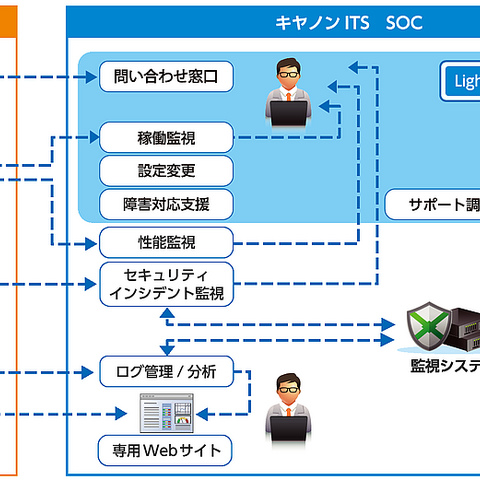
株式会社セキュアヴェイルは12月14日、キヤノンIT ソリューションズ株式会社(キヤノンITS)と提携しセキュリティ脅威の監視や分析によりインシデント対応を行うSOC(Security Operation Center)サービスを同日からリリースすると発表した。
株式会社セキュアヴェイルと株式会社LogStareは12月13日、同社及び同社グループ製品におけるLog4jの影響について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月13日、Apache Log4jにおける任意のコードが実行可能な脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社ドワンゴは12月10日、同社が提供する動画サービス「ニコニコ(niconico)」アカウントへの他社流出パスワードを用いた不正ログインについて発表した。
一般社団法人日本野球機構(NPB)は12月10日、同社が運営する「NPBオフィシャルオンラインショップ」で保有する顧客情報の一部を誤ってメール送信したことが判明したと発表した。
埼玉県は12月6日、埼玉県立総合教育センターにて個人情報を含む動画のYouTube上への掲載を発表した。
トレンドマイクロ株式会社は12月11日、「Apache Log4j」ライブラリに深刻なゼロデイ脆弱性が発覚したと同社ブログで発表した。影響を受けるシステムは下記の通り。
トレンドマイクロ株式会社は12月8日、2021年第3四半期(7~9月)におけるランサムウェアの脅威動向を分析しブログで発表した。
アクロニス・ジャパン株式会社は12月9日、世界各地のサイバーセキュリティの傾向と脅威についてまとめた年次の「Acronis Cyberthreats Report 2022(アクロニス サイバー脅威レポート2022年版)」を公開した。
富士通株式会社は12月9日、5月25日に公表した同社プロジェクト情報共有ツール「ProjectWEB」への不正アクセスについての第4報を発表した。
国立大学法人広島大学附属東雲中学校は12月10日、同校の生徒及び教職員の個人情報を保存していた教員用パソコン1台の盗難被害が判明したと発表した。
株式会社建設システムは12月8日、同社を装った迷惑メールへの注意喚起を発表した。
大阪府は12月7日、地方公務員災害補償基金大阪府支部のWebサイト用サーバへの不正アクセスについて発表した。
ヤフー株式会社は12月9日、WindowsやMacなどのパソコンからのアクセスでの指紋・顔認証を利用した生体認証への対応を発表した。
株式会社ノートンライフロックは12月9日、「ノートン」ブランドのセキュリティ製品で検知したサイバー攻撃のデータを元に、2021年のサイバー犯罪トレンドの振り返りと2022年のサイバー犯罪トレンド予測を発表した。
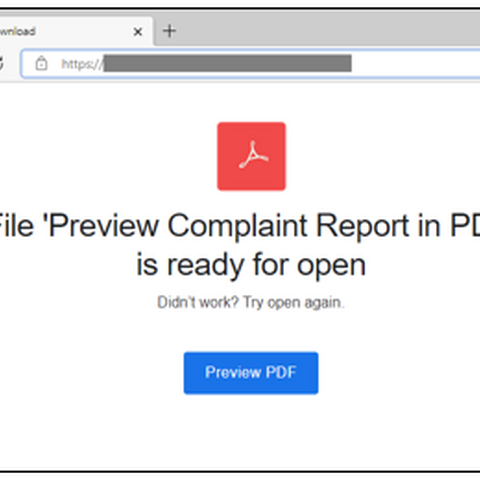
独立行政法人情報処理推進機構(IPA)は12月9日、Emotetの攻撃活動再開後の状況について発表した。



