ScanNetSecurity記事一覧(133 ページ目) | ScanNetSecurity
2026.11.06(金)

ScanNetSecurityの記事一覧(133 ページ目)

ドコモで全国的な通信障害、ネットワーク工事の切り戻しで信号量増大しネットワーク輻輳 画像
インシデント・事故

ドコモで全国的な通信障害、ネットワーク工事の切り戻しで信号量増大しネットワーク輻輳

株式会社NTTドコモは10月14日、ドコモの音声通話やデータ通信サービスが利用しづらい事象について発表した。

Apache Tomcatにサービス運用妨害(DoS)の脆弱性、アップデートを公開 画像
脆弱性と脅威

Apache Tomcatにサービス運用妨害(DoS)の脆弱性、アップデートを公開

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月15日、Apache Tomcatにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

技術提携で次世代ファイアウォールSonicWall UTMに「LogStare」が正式対応 画像
製品・サービス・業界動向

技術提携で次世代ファイアウォールSonicWall UTMに「LogStare」が正式対応

株式会社LogStareは10月14日、ソニックウォール・ジャパン株式会社と技術提携し、SonicWall次世代ファイアウォールGen7 UTM「TZシリーズ」「NSAシリーズ」への「LogStare」の正式対応を発表した。

複数の ESET 製品に不適切なデフォルトパーミッションに関する脆弱性 画像
脆弱性と脅威

複数の ESET 製品に不適切なデフォルトパーミッションに関する脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月13日、複数の ESET 製品における不適切なデフォルトパーミッションに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
NFT マーケットプレイス「nanakusa」に不正アクセス、一部NFTが外部流出 画像
インシデント・事故

NFT マーケットプレイス「nanakusa」に不正アクセス、一部NFTが外部流出

SBINFT株式会社は10月8日、同社が運営するNFT マーケットプレイス「nanakusa」で利用者のウォレットアドレスで所有する一部NFTの外部流出について発表した。
オリンパス、EMEA地域に続き今度は米州で不正アクセス被害 画像
インシデント・事故

オリンパス、EMEA地域に続き今度は米州で不正アクセス被害

オリンパス株式会社は10月12日、米州における同社ITシステムへの不正アクセスについて発表した。
ちばシティポイント業務委託先の管理サーバに不正アクセス、利用者の情報が流出の可能性 画像
インシデント・事故

ちばシティポイント業務委託先の管理サーバに不正アクセス、利用者の情報が流出の可能性

千葉県千葉市は10月12日、同市がちばシティポイント実証実験運営業務を委託するフェリカポケットマーケティング株式会社の管理サーバ上のデータベースへの不正アクセスについて発表した。

NISC「ランサムウェア特設ページ STOP! RANSOMWARE」を開設、関係機関での取組と紹介 画像
製品・サービス・業界動向

NISC「ランサムウェア特設ページ STOP! RANSOMWARE」を開設、関係機関での取組と紹介

内閣サイバーセキュリティセンター(NISC)は10月13日、「ランサムウェア特設ページ STOP! RANSOMWARE」を開設した。
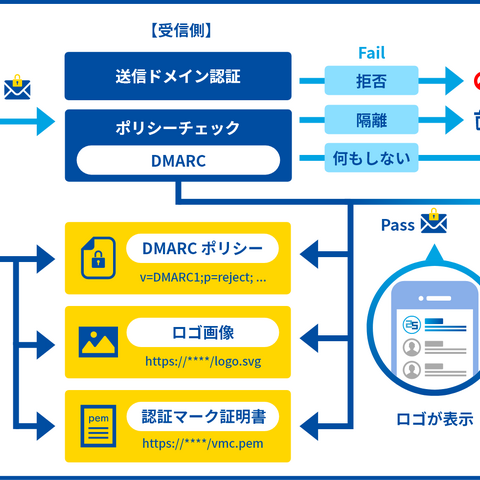
TwoFiveとデジサート、BIMI規格に準拠した認証マーク証明書の販売代理店契約を締結 画像
製品・サービス・業界動向

TwoFiveとデジサート、BIMI規格に準拠した認証マーク証明書の販売代理店契約を締結

株式会社TwoFiveは10月13日、デジサート・ジャパン合同会社と新しいメール認証技術であるBIMI規格に準拠した認証マーク証明書の販売代理店契約を締結したと発表した。
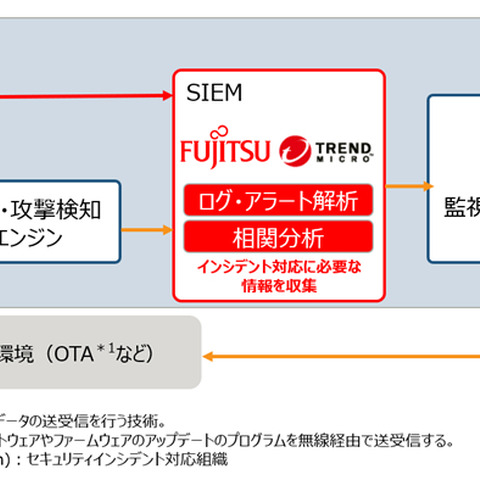
トレンドマイクロと富士通がコネクテッドカーのセキュリティ対策強化を目指し協業 画像
製品・サービス・業界動向

トレンドマイクロと富士通がコネクテッドカーのセキュリティ対策強化を目指し協業

富士通株式会社とトレンドマイクロ株式会社は10月13日、自動車関連メーカーに向けたコネクテッドカーのセキュリティ対策強化を目指した協業への合意を発表した。

マイクロソフトが10月のセキュリティ情報公開、悪用の事実確認済の「Windows(Win32k)の脆弱性」含む 画像
脆弱性と脅威

マイクロソフトが10月のセキュリティ情報公開、悪用の事実確認済の「Windows(Win32k)の脆弱性」含む

独立行政法人 情報処理推進機構(IPA)は10月13日、「Microsoft 製品の脆弱性対策について(2021年10月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2021年10月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している
秋田県横手市で職員が住民基本台帳システムを不正閲覧、職員7名を訓告処分に 画像
インシデント・事故

秋田県横手市で職員が住民基本台帳システムを不正閲覧、職員7名を訓告処分に

秋田県横手市は9月29日、同市職員による住民基本台帳システムの不正閲覧について発表した。市長である髙橋大の名前で公表を行っている。
「LOHACO」にシステム不具合、「商品発送のお知らせ」メールが別人に届く 画像
インシデント・事故

「LOHACO」にシステム不具合、「商品発送のお知らせ」メールが別人に届く

オフィス用品配達等を行う東証1部上場企業のアスクル株式会社は10月11日、同社が運営する個人向けECサービス「LOHACO」にシステムの不具合があり、一部顧客の個人情報が他の顧客に漏えいしたことが判明したと発表した。
JVCケンウッドの欧州販売会社サーバへの不正アクセス、続報を発表 画像
インシデント・事故

JVCケンウッドの欧州販売会社サーバへの不正アクセス、続報を発表

株式会社JVCケンウッドは10月8日、9月29日に公表した欧州販売会社サーバへの不正アクセスについて続報を発表した。

GSX「情報セキュリティアセスメントクイック」に「SecurityScorecard Ratings」の機能を追加 画像
製品・サービス・業界動向

GSX「情報セキュリティアセスメントクイック」に「SecurityScorecard Ratings」の機能を追加

グローバルセキュリティエキスパート株式会社(GSX)は10月12日、「情報セキュリティアセスメントクイック」に、新たにSecurityScorecard社が提供する「SecurityScorecard Ratings」の機能を追加したと発表した。
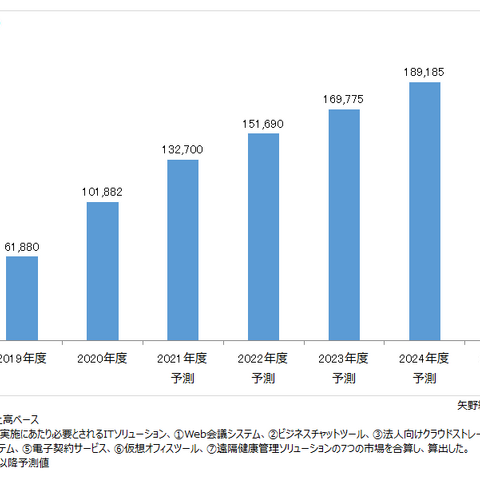
2020年度 国内テレワーク関連業務アプリ市場 前年度比164.6%増 1,018億8,200万円 画像
調査・レポート・白書・ガイドライン

2020年度 国内テレワーク関連業務アプリ市場 前年度比164.6%増 1,018億8,200万円

株式会社矢野経済研究所は10月7日、国内のテレワーク関連業務アプリケーション市場(7市場計)を調査し、参入企業やユーザ企業の動向、将来展望について公表した。
台帳システムの入力誤りに気付かず誤送付、変更前情報を出力し手書き修正したものを複数人で突合 画像
インシデント・事故

台帳システムの入力誤りに気付かず誤送付、変更前情報を出力し手書き修正したものを複数人で突合

大阪府は10月8日、個人情報が記載された書類の誤送付について発表した。

GSXとCrowdStrike、10/21にウェビナー「なぜゼロトラストにEDRが必要なのか?」開催 画像
研修・セミナー・カンファレンス

GSXとCrowdStrike、10/21にウェビナー「なぜゼロトラストにEDRが必要なのか?」開催

クラウドストライク株式会社とグローバルセキュリティエキスパート株式会社(GSX)は10月7日、ウェビナー「なぜゼロトラストにEDRが必要なのか?」の開催を発表した。

日立グループが2021年12月にPPAP廃止、12/13以降送受信不可 画像
製品・サービス・業界動向

日立グループが2021年12月にPPAP廃止、12/13以降送受信不可

株式会社日立製作所は10月8日、日立グループの2021年12月13日以降の全てのメール送受信で、パスワード付きZIPファイルの利用を廃止すると発表した。

Apache HTTP Server にディレクトリトラバーサルの脆弱性、悪用する攻撃を確認済み 画像
脆弱性と脅威

Apache HTTP Server にディレクトリトラバーサルの脆弱性、悪用する攻撃を確認済み

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月8日、Apache HTTP Server におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
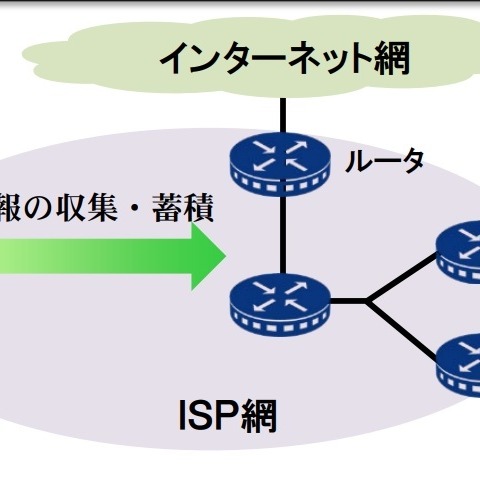
総務省「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」第四次とりまとめ(案)」公表 画像
調査・レポート・白書・ガイドライン

総務省「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」第四次とりまとめ(案)」公表

総務省は10月5日、「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」における議論を取りまとめた「第四次とりまとめ(案)」を公表し、10月6日から11月4日までの間、意見を募集している。

フィッシング対策協議会、新たにDMARC解説を追加した送信ドメイン認証技術導入マニュアル第3版を公開 画像
調査・レポート・白書・ガイドライン

フィッシング対策協議会、新たにDMARC解説を追加した送信ドメイン認証技術導入マニュアル第3版を公開

フィッシング対策協議会は10月5日、送信ドメイン認証技術導入マニュアル第3版を公開した。
科研製薬で講演会案内メールを誤送信、医療関係者のメールアドレスが流出 画像
インシデント・事故

科研製薬で講演会案内メールを誤送信、医療関係者のメールアドレスが流出

東証1部上場企業の科研製薬株式会社は10月5日、同社から医療関係者へ講演会の案内をする際に、誤って講演会登録者のリストを添付したメールを送信したと発表した。
応用地質「土地情報レポートサービス」使用サーバにランサムウェア攻撃、サービスが一部停止に 画像
インシデント・事故

応用地質「土地情報レポートサービス」使用サーバにランサムウェア攻撃、サービスが一部停止に

東証1部上場企業の応用地質株式会社は10月7日、同社が提供する「土地情報レポートサービス」で使用するサーバの一部に対するランサムウェア攻撃について発表した。
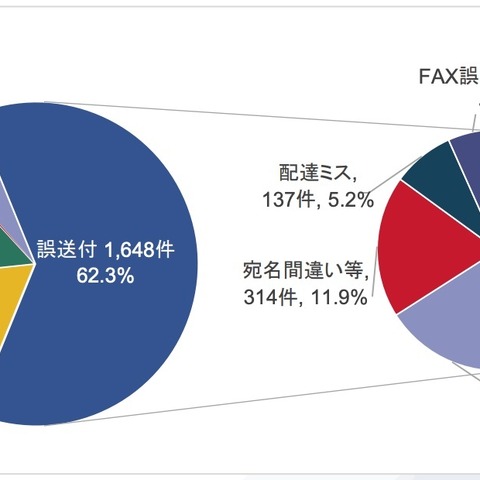
テレワーク導入で紙媒体の誤送付が減少、2020年度「個人情報の取扱いにおける事故報告集計結果」~JIPDEC調べ 画像
調査・レポート・白書・ガイドライン

テレワーク導入で紙媒体の誤送付が減少、2020年度「個人情報の取扱いにおける事故報告集計結果」~JIPDEC調べ

 一般財団法人日本情報経済社会推進協会(JIPDEC)は10月5日、2020年度「個人情報の取扱いにおける事故報告集計結果」について発表した。

サイバー攻撃に1年近く気付かず、発生から発覚・公表までの期間をサイバーセキュリティクラウドが調査 画像
調査・レポート・白書・ガイドライン

サイバー攻撃に1年近く気付かず、発生から発覚・公表までの期間をサイバーセキュリティクラウドが調査

株式会社サイバーセキュリティクラウドは10月7日、過去1年間に公表された不正アクセスに関する漏えい数1,000件以上の個人情報流出事案に基づき、サイバー攻撃の発生から発覚・公表までの期間に関する調査レポートを発表した。

キャリアヴェイル、システム監視の有効性や導入・運用時のポイントを解説 画像
調査・レポート・白書・ガイドライン

キャリアヴェイル、システム監視の有効性や導入・運用時のポイントを解説

株式会社セキュアヴェイルは10月7日、同社100%子会社の株式会社キャリアヴェイルがDX時代のITインフラ運用におけるシステム監視の有効性や導入・運用時のポイントを解説するホワイトペーパーを公開したと発表した。
年金振込通知書に誤って別人情報を印刷、対象は愛知県と三重県と福岡県の一部地域 画像
インシデント・事故

年金振込通知書に誤って別人情報を印刷、対象は愛知県と三重県と福岡県の一部地域

日本年金機構は10月6日、年金振込通知書の印刷誤りについて発表した。

国立成育医療研究センターWebサイトへの不正アクセス、WordPressのID・パスワードが類推しやすいことが原因 画像
インシデント・事故

国立成育医療研究センターWebサイトへの不正アクセス、WordPressのID・パスワードが類推しやすいことが原因

国立研究開発法人国立成育医療研究センターは10月6日、1月13日に公表した「小児医療情報収集システム」web サイトへの不正アクセスについて、詳細な事象と調査経過、今後の対応策について発表した。

NTTドコモ「母子健康手帳アプリ」をNPO法人ひまわりの会に資産譲渡 画像
製品・サービス・業界動向

NTTドコモ「母子健康手帳アプリ」をNPO法人ひまわりの会に資産譲渡

株式会社NTTドコモは10月1日、同社の「母子健康手帳アプリ」について、2022年3月31日にアプリの提供元である「NPO法人ひまわりの会」に資産譲渡すると発表した。

CrowdStrike、2021年版「脅威ハンティング報告書」を公表 画像
調査・レポート・白書・ガイドライン

CrowdStrike、2021年版「脅威ハンティング報告書」を公表

クラウドストライク 株式会社は10月5日、年次報告書「Nowhere To Hide, 2021 Threat Hunting Report: Insights from the CrowdStrike Falcon OverWatch Team(敵に逃げ場なし、2021年版脅威ハンティング報告書:CrowdStrike Falcon OverWatchチームによる洞察)」を公開した

イエラエセキュリティとBSIグループがデジタルフォレンジック分野で戦略的協業 画像
製品・サービス・業界動向

イエラエセキュリティとBSIグループがデジタルフォレンジック分野で戦略的協業

株式会社イエラエセキュリティは10月6日、BSIグループジャパン株式会社、 BSI Professional Services Japan 株式会社とデジタルフォレンジック分野にて戦略的協業の開始を発表した。

Apache HTTP Server 2.4に複数の脆弱性、悪用した攻撃も確認 画像
脆弱性と脅威

Apache HTTP Server 2.4に複数の脆弱性、悪用した攻撃も確認

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月6日、Apache HTTP Server 2.4における複数の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。
CrowdStrike、5回目となるコーポレートイベント「fal.con」を10/14バーチャル開催 画像
研修・セミナー・カンファレンス

CrowdStrike、5回目となるコーポレートイベント「fal.con」を10/14バーチャル開催

クラウドストライク株式会社は10月、今年で第5回目となるCrowdStrikeのコーポレートイベント「fal.con」の開催を発表した。昨年に引き続きバーチャルでの開催となる。
新潟県立精神医療センターで個人情報流出、私用パソコン持ち込みが原因 画像
インシデント・事故

新潟県立精神医療センターで個人情報流出、私用パソコン持ち込みが原因

新潟県は10月5日、県立精神医療センターでの個人情報漏えいについて発表した。
癒し系通話SNS「きゃらデン」登録のキャスト氏名が流出の可能性 画像
インシデント・事故

癒し系通話SNS「きゃらデン」登録のキャスト氏名が流出の可能性

東証マザーズ上場企業の株式会社メディア工房は10月6日、同社が運営する「きゃらデン」に登録するキャストの個人情報流出の可能性について発表した。
ITエンジニア限定のeスポーツ大会「LogStare eSports Series」第2回のエントリー受付開始 画像
研修・セミナー・カンファレンス

ITエンジニア限定のeスポーツ大会「LogStare eSports Series」第2回のエントリー受付開始

株式会社LogStareは10月6日、同社が主催するITエンジニア限定のeスポーツ大会「LogStare eSports Series」の第2回大会となる『Pokémon UNITE』トーナメントのエントリーを同日から開始した。

Salesforce Developer Experience Command Line Interfaceにアクセス制限不備 画像
脆弱性と脅威

Salesforce Developer Experience Command Line Interfaceにアクセス制限不備

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月5日、Salesforce Developer Experience Command Line Interfaceにおけるアクセス制限不備の問題について「Japan Vulnerability Notes(JVN)」で発表した。

ガートナーが考えるSaaSセキュリティ3つの課題 画像
調査・レポート・白書・ガイドライン

ガートナーが考えるSaaSセキュリティ3つの課題

ガートナージャパン株式会社は10月1日、SaaSセキュリティへの取り組みについて、アイデンティティ保護とデータ・セキュリティの見直しが重要であるとの見解を発表した。
教員がWebフォームの閲覧権限を誤設定、さらに編集用URLをメール送信したことで個人情報流出 画像
インシデント・事故

教員がWebフォームの閲覧権限を誤設定、さらに編集用URLをメール送信したことで個人情報流出

大阪府は10月1日、府立泉北高等学校でのWebフォームからの個人情報流出について発表した。
西日本メディカルリンクに不正アクセス、ファイルサーバが破損 画像
インシデント・事故

西日本メディカルリンクに不正アクセス、ファイルサーバが破損

セイエイ・エル・サンテ ホールディング株式会社のグループ会社である西日本メディカルリンク株式会社は9月30日、9月1日に公表した同社ネットワークへの外部からの不正アクセスについて調査概要を発表した。

SonicWall 製の SMA100シリーズに脆弱性、早急な修正プログラムの適用を呼びかけ 画像
脆弱性と脅威

SonicWall 製の SMA100シリーズに脆弱性、早急な修正プログラムの適用を呼びかけ

独立行政法人情報処理推進機構(IPA)は10月1日、SonicWall 製の SMA100シリーズの脆弱性について発表した。影響を受けるシステムは以下の通り。

植込み型パルスジェネレータに使用される過般型CRMシステムに複数の脆弱性 画像
脆弱性と脅威

植込み型パルスジェネレータに使用される過般型CRMシステムに複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月1日、Boston Scientific製ZOOM LATITUDEにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
新型コロナ用の緊急連絡メールの内容が閲覧可能状態に、閲覧権限に関する設定誤り 画像
インシデント・事故

新型コロナ用の緊急連絡メールの内容が閲覧可能状態に、閲覧権限に関する設定誤り

大阪府は10月1日、府立茨木高等学校での個人情報を含むメールの流出について発表した。
ジーアールの共用サーバへの不正アクセス、新たに天満屋ストアとグラントマトの被害も発覚 画像
インシデント・事故

ジーアールの共用サーバへの不正アクセス、新たに天満屋ストアとグラントマトの被害も発覚

スーパーマーケットを運営する株式会社天満屋ストアは9月15日、同社が利用するギフトカタログの受注システムに不正アクセスがあり、保有する個人情報の一部流出した可能性が判明したと発表した。

ドコモを装ったフィッシングSMSや不正アプリに注意喚起、10月1日時点で1,200人の被害を確認 画像
脆弱性と脅威

ドコモを装ったフィッシングSMSや不正アプリに注意喚起、10月1日時点で1,200人の被害を確認

株式会社NTTドコモは10月2日、同社を装ったフィッシングSMSや不正アプリに注意喚起を発表した。

トレンドマイクロ製ServerProtectに認証回避の脆弱性 画像
脆弱性と脅威

トレンドマイクロ製ServerProtectに認証回避の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月30日、トレンドマイクロ製ServerProtectにおける認証回避の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
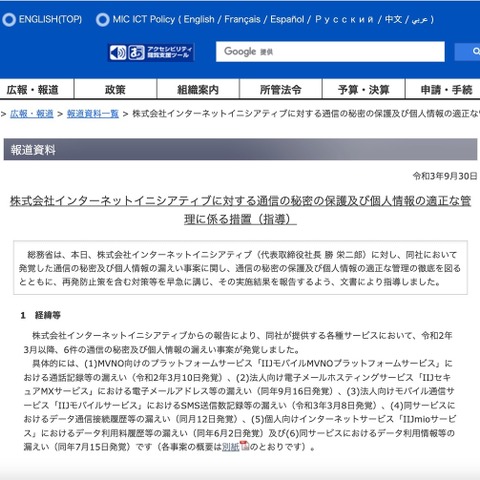
総務省、IIJで発覚した通信の秘密及び個人情報の漏えい事案に文書で指導 画像
インシデント・事故

総務省、IIJで発覚した通信の秘密及び個人情報の漏えい事案に文書で指導

総務省は9月30日、株式会社インターネットイニシアティブ(IIJ)に対し、同社で発覚した通信の秘密及び個人情報の漏えい事案に関し、文書で指導したと発表した。

3回目となる新たなサイバーセキュリティ戦略を報告、近年の脅威に対抗する3つの方向性を提示 画像
調査・レポート・白書・ガイドライン

3回目となる新たなサイバーセキュリティ戦略を報告、近年の脅威に対抗する3つの方向性を提示

内閣サイバーセキュリティセンター(NISC)は9月28日、新たなサイバーセキュリティ戦略が閣議決定されたと発表した。

物流のあるべき将来像描く、第1回フィジカルインターネット実現会議をオンライン開催 画像
研修・セミナー・カンファレンス

物流のあるべき将来像描く、第1回フィジカルインターネット実現会議をオンライン開催

経済産業省と国土交通省は9月29日、2040年を目標とした物流のあるべき将来像として、日本における「フィジカルインターネット」実現に向けたロードマップ策定のための第1回フィジカルインターネット実現会議を10月6日に開催すると発表した。
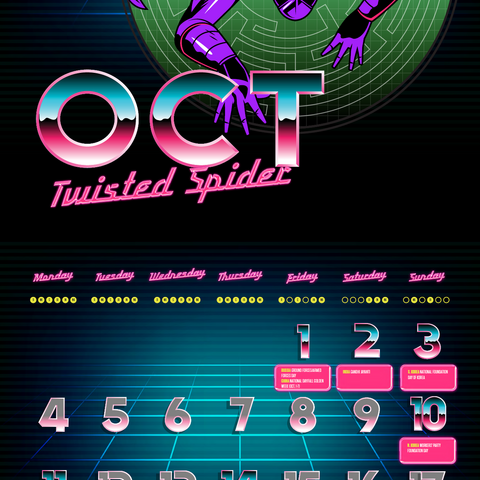
CrowdStrike Adversary Calender 2021 年 10 月( Twisted Spider ) 画像
調査・レポート・白書・ガイドライン

CrowdStrike Adversary Calender 2021 年 10 月( Twisted Spider )

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
弥生の認証連携サービスへの不正アクセス、最終報告を公表 画像
インシデント・事故

弥生の認証連携サービスへの不正アクセス、最終報告を公表

弥生株式会社は9月27日、6月22日に公表した第三者からの不正アクセス事象について、最終報告を発表した。
サプリ通販「リポカプセルビタミンC公式通販サイト」に不正アクセス、ログイン情報とカード情報が流出 画像
インシデント・事故

サプリ通販「リポカプセルビタミンC公式通販サイト」に不正アクセス、ログイン情報とカード情報が流出

株式会社スピックは9月29日、同社が運営する「リポカプセルビタミンC公式通販サイト」に第三者からの不正アクセスがあり、クレジットカード情報が漏えいした可能性が判明したと発表した。
マンション分譲タカラレーベン、資料請求のあった顧客にキャンペーンメールを誤送信 画像
インシデント・事故

マンション分譲タカラレーベン、資料請求のあった顧客にキャンペーンメールを誤送信

マンション分譲を行う東証1部上場企業の株式会社タカラレーベンは9月28日、販売キャンペーンメールの誤送信によるメールアドレス流出について発表した。
JVCケンウッドの欧州販売会社サーバに第三者が不正アクセス 画像
インシデント・事故

JVCケンウッドの欧州販売会社サーバに第三者が不正アクセス

株式会社JVCケンウッドは9月29日、欧州販売会社サーバへの不正アクセスについて発表した。

カスペルスキーを騙った第三者が「JCN Newswire」にプレスリリース配信 画像
脆弱性と脅威

カスペルスキーを騙った第三者が「JCN Newswire」にプレスリリース配信

株式会社カスペルスキーは9月29日、第三者による同社名でのプレスリリース配信について見解を発表した。
岐阜県の自治体「メールアドレスは個人情報にあたらない」と判断するも1ヶ月後に撤回し公表 画像
インシデント・事故

岐阜県の自治体「メールアドレスは個人情報にあたらない」と判断するも1ヶ月後に撤回し公表

岐阜県恵那市は9月21日、誤送信によるワクチン接種登録者のメールアドレス流出について発表した。

Ghostscriptに任意のコマンド実行が可能な脆弱性、悪用する実証コードも確認済み 画像
脆弱性と脅威

Ghostscriptに任意のコマンド実行が可能な脆弱性、悪用する実証コードも確認済み

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月29日、Ghostscriptに任意のコマンド実行が可能な脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。

トレンドマイクロ製スマートホームスキャナー(Windows版)に権限昇格の脆弱性 画像
脆弱性と脅威

トレンドマイクロ製スマートホームスキャナー(Windows版)に権限昇格の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月29日、トレンドマイクロ製スマートホームスキャナー(Windows版)における権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
主要メール S/MIME 対応状況調査、送受信とも対応は Outlook ほか 6 つ 画像
調査・レポート・白書・ガイドライン

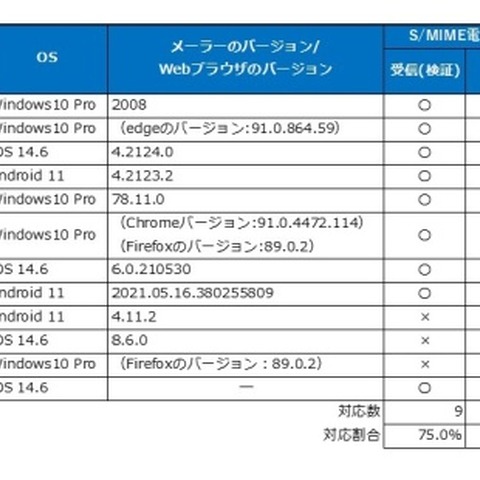
主要メール S/MIME 対応状況調査、送受信とも対応は Outlook ほか 6 つ

一般財団法人日本情報経済社会推進協会(JIPDEC)は9月28日、フィッシング対策協議会の証明書普及促進WGと協力し、主要なメールソフト・サービスのS/MIME対応状況を調査し、結果を公表した。
CADシステム設計開発行う上場企業、メルマガを常時BCC運用 画像
インシデント・事故

CADシステム設計開発行う上場企業、メルマガを常時BCC運用

測量や土木建設業向けのCADシステムの設計・開発等を行う東証JASDAQ上場企業のアイサンテクノロジー株式会社は9月21日、同社が配信するメールマガジンで誤送信によるメールアドレスの流出が発生したと発表した。
新生銀行と新生フィナンシャル、業務委託先に誤って顧客の個人情報を提供 画像
インシデント・事故

新生銀行と新生フィナンシャル、業務委託先に誤って顧客の個人情報を提供

株式会社新生銀行と新生フィナンシャル株式会社は9月27日、同行らの複数の業務委託先等にWeb 解析や広告媒体事業に関するデータ提供をするにあたり、一部顧客の個人情報が含まれることが判明したと発表した。

スマートフォンアプリ「InBody」に情報漏えいの脆弱性、体組成計 InBody Dial と連動する場合に発生 画像
脆弱性と脅威

スマートフォンアプリ「InBody」に情報漏えいの脆弱性、体組成計 InBody Dial と連動する場合に発生

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月28日、スマートフォンアプリ「InBody」における情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。


  1. 先頭
  2. 前
  3. 80
  4. 90
  5. 100
  6. 110
  7. 120
  8. …
  9. 128
  10. 129
  11. 130
  12. 131
  13. 132
  14. 133
  15. 134
  16. 135
  17. 136
  18. 137
  19. 138
  20. …
  21. 140
  22. 150
  23. 次
  24. 最後
Page 133 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×