
ScanNetSecurity記事一覧(137 ページ目) | ScanNetSecurity
2026.11.05(木)

ScanNetSecurityの記事一覧(137 ページ目)

IPA「情報セキュリティ白書2021」公開、テレワークのセキュリティや米国政策なども紹介 画像
調査・レポート・白書・ガイドライン

IPA「情報セキュリティ白書2021」公開、テレワークのセキュリティや米国政策なども紹介

独立行政法人情報処理推進機構(IPA)は7月30日、「情報セキュリティ白書2021」を同日から販売開始すると発表した。IPAでは、「情報セキュリティ白書」を2008年から毎年発行している。

Microsoft Windows 10にシステムフォルダーのACL設定不備による権限昇格の脆弱性 画像
脆弱性と脅威

Microsoft Windows 10にシステムフォルダーのACL設定不備による権限昇格の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月30日、Microsoft Windows 10におけるシステムフォルダーのACL設定不備による権限昇格の脆弱性について発表した。影響を受けるシステムは以下の通り。
精神医療関係書類が行方不明、今後は埼玉県庁内サーバで書類やり取り 画像
インシデント・事故

精神医療関係書類が行方不明、今後は埼玉県庁内サーバで書類やり取り

所在不明となったのは、「令和3年7月5日付け埼玉県精神医療審査会の審査結果について(通知)」及び「審査結果等通知書の写し」2名分で、患者氏名、生年月日、入院先医療機関名、入院形態、家族等氏名、審査結果等が記載されていた。
CrowdStrike Adversary Calender 2021 年 8 月( PIONEER KITTEN ) 画像
調査・レポート・白書・ガイドライン

CrowdStrike Adversary Calender 2021 年 8 月( PIONEER KITTEN )

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。

2021年第2四半期 J-CSIPレポート、問い合わせフォームに身代金を要求する脅迫文 ほか 画像
調査・レポート・白書・ガイドライン

2021年第2四半期 J-CSIPレポート、問い合わせフォームに身代金を要求する脅迫文 ほか

独立行政法人情報処理推進機構(IPA)は7月29日、2021年4月から6月の第2四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。

複数のトレンドマイクロ製企業向けエンドポイントセキュリティ製品に複数の脆弱性 画像
脆弱性と脅威

複数のトレンドマイクロ製企業向けエンドポイントセキュリティ製品に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月29日、複数のトレンドマイクロ製企業向けエンドポイントセキュリティ製品における複数の脆弱性について発表した。影響を受けるシステムは以下の通り。

JPRS、PowerDNS Authoritative Server の脆弱性情報を公開 画像
脆弱性と脅威

JPRS、PowerDNS Authoritative Server の脆弱性情報を公開

株式会社日本レジストリサービス(JPRS)は7月29日、PowerDNS Authoritative Serverの脆弱性情報を公開した。
PHPMailer を使用したシステムで不具合、メール連続送信時に「CC」欄のアドレスがクリアされず 画像
インシデント・事故

PHPMailer を使用したシステムで不具合、メール連続送信時に「CC」欄のアドレスがクリアされず

京都大学学生総合支援センターは7月29日、システムの不具合によるメールの誤送信での個人情報流出について発表した。
「ノミダニフィラリアサイト」登録ユーザーと獣医師の個人情報流出、警視庁の連絡で発覚 画像
インシデント・事故

「ノミダニフィラリアサイト」登録ユーザーと獣医師の個人情報流出、警視庁の連絡で発覚

動物用医薬品を研究・開発するベーリンガーインゲルハイム アニマルヘルス ジャパン株式会社は7月30日、同社の「ノミダニフィラリアサイト」の登録ユーザー及び獣医師の個人情報等が、当該サイトの管理、運営等を委託する企業のサーバからの流出が判明したと発表した。
ログ収集・監視ソフトウェア「LogStare Collector」の新バージョンリリース、METRICS監視を拡張しログ収集が可能に 画像
製品・サービス・業界動向

ログ収集・監視ソフトウェア「LogStare Collector」の新バージョンリリース、METRICS監視を拡張しログ収集が可能に

株式会社LogStareは7月28日、ログ収集・監視ソフトウェア「LogStare Collector」の新バージョンとなる2.1.2のリリースを発表した。

オープンソースソフトウェアのセキュリティリスクを測定「Scorecards V2」をリリース 画像
製品・サービス・業界動向

オープンソースソフトウェアのセキュリティリスクを測定「Scorecards V2」をリリース

グーグル合同会社は7月27日、オープンソースソフトウェアのセキュリティリスクを測定する「Scorecards V2」のリリースを同社のDevelopers blogで発表した。

個人情報保護委員会、マイナンバーのヒヤリハット・漏えい事例をまとめた資料を公表 画像
調査・レポート・白書・ガイドライン

個人情報保護委員会、マイナンバーのヒヤリハット・漏えい事例をまとめた資料を公表

個人情報保護委員会(PPC)は7月28日、「特定個人情報を取り扱う際の注意ポイント」を公表した。
時事通信社記者がUSBメモリ紛失、だんまりを決め込むも一年後警察からの連絡で発覚 画像
インシデント・事故

時事通信社記者がUSBメモリ紛失、だんまりを決め込むも一年後警察からの連絡で発覚

株式会社時事通信社は7月28日、同社福島支局の記者による個人情報を記録したUSBメモリの紛失が判明したと発表した。
KLab IDに外部から大量の不正アクセス、約52万件の確認メールを送信 画像
インシデント・事故

KLab IDに外部から大量の不正アクセス、約52万件の確認メールを送信

スマホ向けゲームの開発や運営を行う東証1部上場企業のKLab株式会社は7月23日、同社が提供するKLab IDに外部から不正アクセスがあり、KLab IDから不特定多数のメールアドレスに迷惑メールが送信されたことが判明したと発表した。

キャリアヴェイル、「CustomerStare」を使用した不調やトラブルの無料調査を先着5社へ 画像
製品・サービス・業界動向

キャリアヴェイル、「CustomerStare」を使用した不調やトラブルの無料調査を先着5社へ

株式会社セキュアヴェイルは7月27日、同社の100%子会社の株式会社キャリアヴェイルが提供する「CustomerStare」において、情報システム環境の不調やトラブルを無料で調査するキャンペーンを8月1日から開始すると発表した。
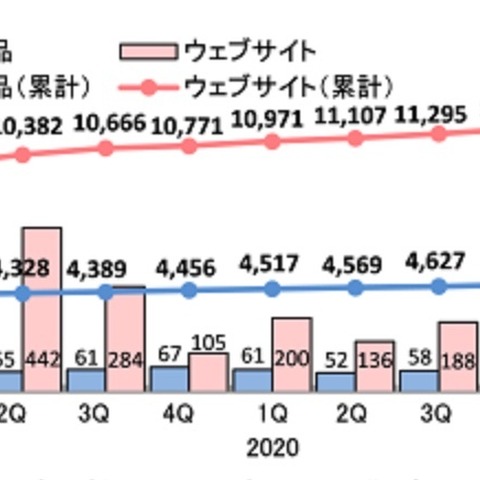
IPA脆弱性届出、製品別は「Webアプリ」が最多に -- 四半期レポート 画像
調査・レポート・白書・ガイドライン

IPA脆弱性届出、製品別は「Webアプリ」が最多に -- 四半期レポート

独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月27日、「ソフトウェア等の脆弱性関連情報に関する届出状況[2021年第2四半期(4月~6月)]を発表した。
コロナ対策リーダーへのワクチン接種案内メール、約44,000名に誤送信 画像
インシデント・事故

コロナ対策リーダーへのワクチン接種案内メール、約44,000名に誤送信

東京都は7月2日、コロナ対策リーダーを対象としたワクチン接種日時の案内メールの誤送信について発表した。
チャットサポートから顧客情報不正入手し無断契約変更:東京電力から東京ガスへ 画像
インシデント・事故

チャットサポートから顧客情報不正入手し無断契約変更:東京電力から東京ガスへ

 調査したところ、東京ガスライフバル湘南の営業担当者が、同社が保有する当該顧客のガス小売契約の情報(氏名、住所、電話番号、支払方法)を使用し、顧客の承諾を得ずに顧客情報サービスから電気使用量実績を取得したことが判明した。
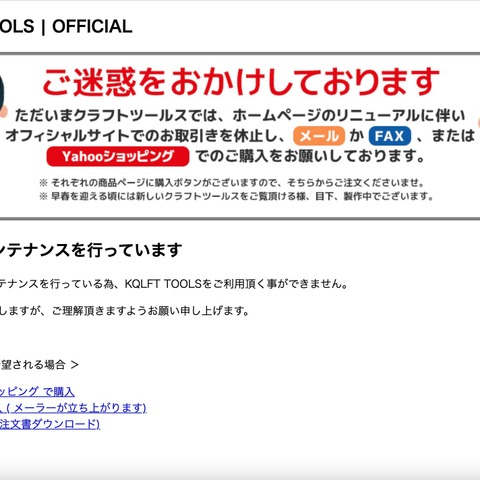
木工用工具専門店「KQLFT TOOLS」利用者のカード情報流出、不正アクセスの痕跡も改ざん 画像
インシデント・事故

木工用工具専門店「KQLFT TOOLS」利用者のカード情報流出、不正アクセスの痕跡も改ざん

株式会社SONS-MARKETは7月26日、同社が運営する木工用工具専門店「KQLFT TOOLS」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
ライブサービス「LINE Face2Face」に不正アクセス、オンライン握手会動画が動画共有サイトへアップロード 画像
インシデント・事故

ライブサービス「LINE Face2Face」に不正アクセス、オンライン握手会動画が動画共有サイトへアップロード

LINE株式会社は7月21日、同社が運営するチケット制ライブサービス「LINE Face2Face」にて、本サービスによるすべての配信動画が不正アクセスの可能性がある環境にあったことが判明したと発表した。

NISC、2020年東京オリンピック・パラリンピック競技大会に乗じたサイバー攻撃に警戒 画像
脆弱性と脅威

NISC、2020年東京オリンピック・パラリンピック競技大会に乗じたサイバー攻撃に警戒

内閣サイバーセキュリティセンター(NISC)は7月21日、重要インフラ事業者等に向けて夏季休暇等に伴うセキュリティ上の留意点について注意喚起を行った。
イエラエセキュリティ、テレワーク環境におけるセキュリティ対策状況をホワイトハッカーの視点で評価 画像
製品・サービス・業界動向

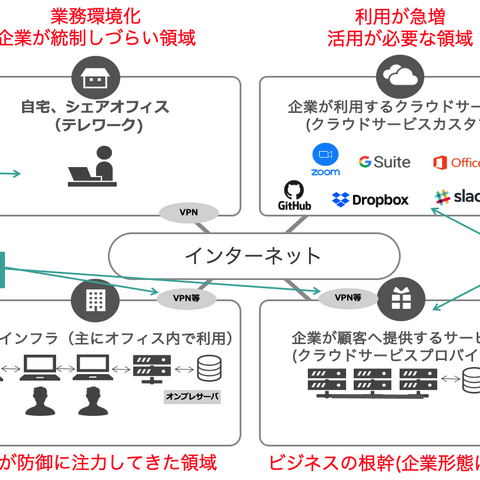
イエラエセキュリティ、テレワーク環境におけるセキュリティ対策状況をホワイトハッカーの視点で評価

株式会社イエラエセキュリティは7月21日、テレワーク環境におけるセキュリティ評価サービスを7月26日から提供開始すると発表した。
4~6月で最も注目された脆弱性とは?「JVN iPedia」登録状況を公開 画像
調査・レポート・白書・ガイドライン

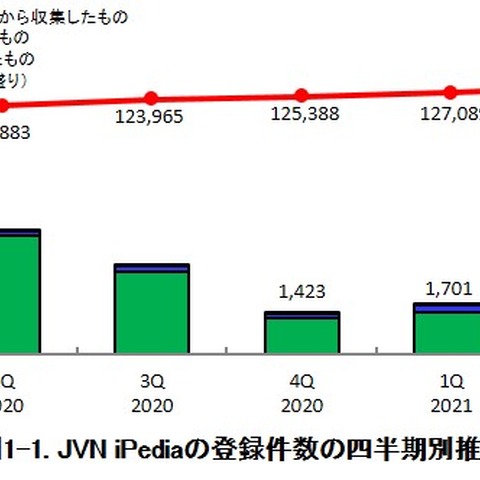
4~6月で最も注目された脆弱性とは?「JVN iPedia」登録状況を公開

独立行政法人情報処理推進機構(IPA)は7月21日、2021年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

複数のOracle製品のクリティカルパッチアップデートについて注意喚起 画像
脆弱性と脅威

複数のOracle製品のクリティカルパッチアップデートについて注意喚起

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、複数のOracle製品のクリティカルパッチアップデートについて発表した。影響を受けるシステムは以下の通り。

Minecraft Java Edition にディレクトリトラバーサルの脆弱性 画像
脆弱性と脅威

Minecraft Java Edition にディレクトリトラバーサルの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、Minecraft Java Edition におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
健康食品販売ECサイトに不正アクセス、約1年3ヶ月間 決済情報流出に気付けず 画像
インシデント・事故

健康食品販売ECサイトに不正アクセス、約1年3ヶ月間 決済情報流出に気付けず

健康食品を販売する有限会社毎日元気は7月21日、同社が運営する「毎日元気公式ショッピングサイト」に第三者からの不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。
平日なのに大阪市保健所の代表電話が繋がらず、オリンピック開催に伴う祝日変更を設定し忘れ 画像
インシデント・事故

平日なのに大阪市保健所の代表電話が繋がらず、オリンピック開催に伴う祝日変更を設定し忘れ

大阪市は7月19日、大阪市保健所における電話の切り替え漏れについて発表した。
KADOKAWAの台湾子会社へのランサムウェア攻撃、情報流出の痕跡は確認されず 画像
インシデント・事故

KADOKAWAの台湾子会社へのランサムウェア攻撃、情報流出の痕跡は確認されず

株式会社KADOKAWAは7月16日、6月4日に公表した同社の海外連結子会社である台灣角川股份有限公司(台湾角川)が利用するサーバへの不正アクセスについて、調査結果と復旧に向けた対応を発表した。
CrowdStrikeの考えるインシデント対応のポイント解説 Webセミナー開催 画像
研修・セミナー・カンファレンス

CrowdStrikeの考えるインシデント対応のポイント解説 Webセミナー開催PR

クラウドストライク株式会社は7月、Webセミナー「最新サイバーインシデントに対抗し、進化する対応体制」の開催を発表した。

経産省と総務省、DX時代の企業のプライバシーガバナンスガイドブック公開 画像
調査・レポート・白書・ガイドライン

経産省と総務省、DX時代の企業のプライバシーガバナンスガイドブック公開

経済産業省と総務省は7月19日、「DX時代における企業のプライバシーガバナンスガイドブックver1.1」を策定し公表した。

中国政府を背景に持つAPT40によるサイバー攻撃について日本の見解を発表 画像
脆弱性と脅威

中国政府を背景に持つAPT40によるサイバー攻撃について日本の見解を発表

外務省は7月19日、中国政府を背景に持つAPT40によるサイバー攻撃等について日本の見解を発表した。APT40は中国政府を背景に持つ可能性が高いと日本でも評価しており、APT40等の攻撃を強い懸念をもって注視している。

GroupSession にXSSはじめ複数の脆弱性 画像
脆弱性と脅威

GroupSession にXSSはじめ複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月19日、GroupSession における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
補修材専門店「ECサイトプロショップ匠」に不正アクセス、約2年半分の決済情報流出 画像
インシデント・事故

補修材専門店「ECサイトプロショップ匠」に不正アクセス、約2年半分の決済情報流出

東証1部上場企業の株式会社キャンディルの子会社である株式会社キャンディルデザインは7月20日、同社が運営する補修材専門店「ECサイトプロショップ匠」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
メール誤送信の再発防止策「BCC の利用を徹底」 画像
インシデント・事故

メール誤送信の再発防止策「BCC の利用を徹底」

福井県立大学は7月15日、メール誤送信によるメールアドレスの流出について発表した。
ファッションECサイト「jiggys-shop.jp」「crazy-ferret.jp」に不正アクセス、618名分 カード不正利用確認 画像
インシデント・事故

ファッションECサイト「jiggys-shop.jp」「crazy-ferret.jp」に不正アクセス、618名分 カード不正利用確認

株式会社FLAVAは7月19日、同社が運営するファッションのオンラインショップ「jiggys-shop.jp」「crazy-ferret.jp」に第三者からの不正アクセスがあり、クレジットカード情報漏えいの可能性が判明したと発表した。

「Gmail」での BIMI の一般サポート、今後数週間以内にリリース 画像
製品・サービス・業界動向

「Gmail」での BIMI の一般サポート、今後数週間以内にリリース

グーグル合同会社は7月16日、同社が提供する「Gmail」でのBIMIの一般サポートが数週間以内にリリースすると同社ブログで発表した。同社では2020年に、「Gmail」のBrand Indicators for Message Identification(BIMI)のパイロット版を初めて紹介していた。
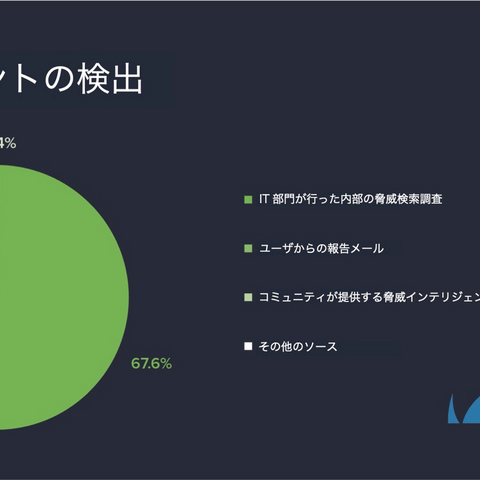
従業員1,100人の企業で1ヶ月約15件のメール関連インシデント発生 ~ バラクーダ調査 画像
調査・レポート・白書・ガイドライン

従業員1,100人の企業で1ヶ月約15件のメール関連インシデント発生 ~ バラクーダ調査

バラクーダネットワークスジャパン株式会社は7月16日、「バラクーダの注目する脅威:メール攻撃と受信の防御」についての調査結果を発表した。約3,500社の企業を対象に、脅威のパターンと対策を詳細に調査している。

JPRS、Windows DNSの複数の脆弱性情報を公開 画像
脆弱性と脅威

JPRS、Windows DNSの複数の脆弱性情報を公開

株式会社日本レジストリサービス(JPRS)は7月16日、Windows DNSの脆弱性情報を公開した。

トレンドマイクロ製 InterScan Web Security シリーズにXSSの脆弱性 画像
脆弱性と脅威

トレンドマイクロ製 InterScan Web Security シリーズにXSSの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は7月16日、トレンドマイクロ製InterScan Web Securityシリーズにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
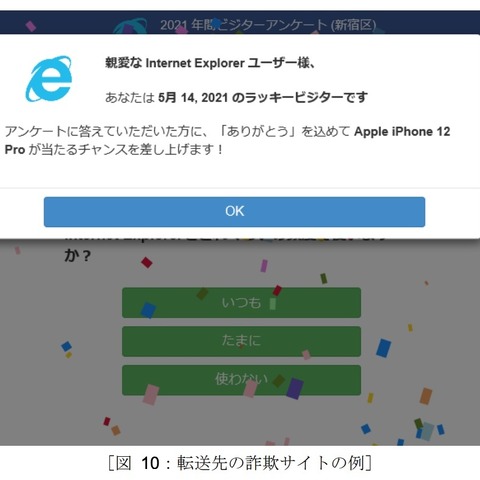
JPCERT/CC 2021年第2四半期インシデント報告、改ざんサイトから詐欺サイトへの誘導 多数確認 画像
調査・レポート・白書・ガイドライン

JPCERT/CC 2021年第2四半期インシデント報告、改ざんサイトから詐欺サイトへの誘導 多数確認

一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月15日、2021年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。
「My IIJmio」で別の顧客情報表示、 改修完了までサービス停止 画像
インシデント・事故

「My IIJmio」で別の顧客情報表示、 改修完了までサービス停止

株式会社インターネットイニシアティブ(IIJ)は7月16日、同社が提供する「IIJmioモバイルサービス ギガプラン」専用アプリ「My IIJmio」にて、別の顧客情報が表示されたことが判明した。
東証一部上場企業 特別損失9,600万円計上 ~ 不正アクセスによる会員情報流出の対応費用 画像
インシデント・事故

東証一部上場企業 特別損失9,600万円計上 ~ 不正アクセスによる会員情報流出の対応費用

東証1部上場企業の株式会社ネットマーケティングは7月16日、特別損失の計上及び通期業績予想の修正について発表した。
CrowdStrike、運用負荷を軽減するエンドポイント保護への移行について解説 Webセミナー開催 画像
研修・セミナー・カンファレンス

CrowdStrike、運用負荷を軽減するエンドポイント保護への移行について解説 Webセミナー開催PR

クラウドストライク株式会社は7月、Webセミナー「強固なエンドポイント保護を運用の手間をかけずに実現する方法~多くの企業が既存アンチウイルスから移行した先とは」の開催を発表した。

さくらインターネットとアントアント提携、セキュリティに特化CMS提供 画像
製品・サービス・業界動向

さくらインターネットとアントアント提携、セキュリティに特化CMS提供

さくらインターネット株式会社は7月15日、クラウド型CMSを提供する株式会社アントアントと提携し、セキュリティに特化した多機能CMS「Secure CMS」を同日から提供開始すると発表した。
「スタンドマイヒーローズ」コラボ商品の販売委託先でメール誤送信 画像
インシデント・事故

「スタンドマイヒーローズ」コラボ商品の販売委託先でメール誤送信

モバイルゲーム開発・運営を行う東証マザーズ上場企業の株式会社colyは7月7日、同社コラボ商品販売店におけるメール誤送信について発表した。
福岡市の業務委託先、個人情報管理不備で宣伝メール送信 ~ 作業PCフリーズが原因 画像
インシデント・事故

福岡市の業務委託先、個人情報管理不備で宣伝メール送信 ~ 作業PCフリーズが原因

福岡市は7月16日、同市が業務を委託する業者にて、個人情報が委託業務以外の目的で使用されたことが判明したと発表した。
Mobility Technologies、「Codecov」への不正アクセスで従業員と取引先の個人情報が流出 画像
インシデント・事故

Mobility Technologies、「Codecov」への不正アクセスで従業員と取引先の個人情報が流出

タクシー事業者等に向けた配車システムなどを提供する株式会社Mobility Technologiesは7月14日、「Codecov」への不正アクセスに関する同社への影響について発表した。
「ヤオコーネットスーパー」で他の顧客の個人情報表示される事象、調査でも再現できず 極めてまれな事象 画像
インシデント・事故

「ヤオコーネットスーパー」で他の顧客の個人情報表示される事象、調査でも再現できず 極めてまれな事象

株式会社ヤオコーは7月1日、同社が運営する「ヤオコーネットスーパー」にて他の顧客の個人情報が表示された事象について最終報告を公表した。
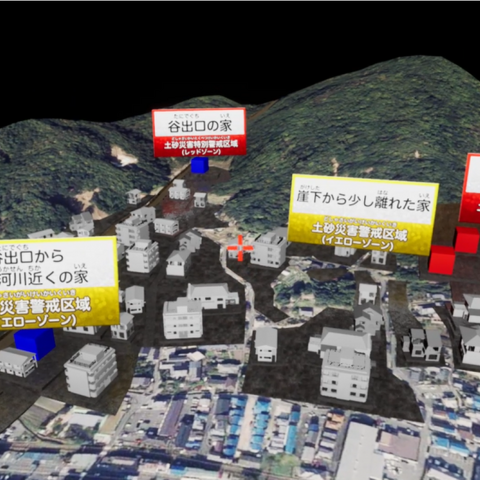
理経、災害の予兆や避難のタイミングを学べる「ひろしま土砂災害体験VR」を開発 画像
製品・サービス・業界動向

理経、災害の予兆や避難のタイミングを学べる「ひろしま土砂災害体験VR」を開発

株式会社理経は7月14日、土石流・がけ崩れなどの土砂災害の知識と避難の必要性を理解するためのコンテンツとして「ひろしま土砂災害体験VR」の開発を発表した。広島県からの受託で、同県内の学校などにて教育用途で使用される。

マイクロソフトが7月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が4件 画像
脆弱性と脅威

マイクロソフトが7月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が4件

独立行政法人 情報処理推進機構(IPA)は7月14日、「Microsoft 製品の脆弱性対策について(2021年7月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2021年7月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。

ソフトバンク光BBユニット E-WMTA2.3 にクロスサイトリクエストフォージェリの脆弱性 画像
脆弱性と脅威

ソフトバンク光BBユニット E-WMTA2.3 にクロスサイトリクエストフォージェリの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月14日、光BBユニット E-WMTA2.3 におけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
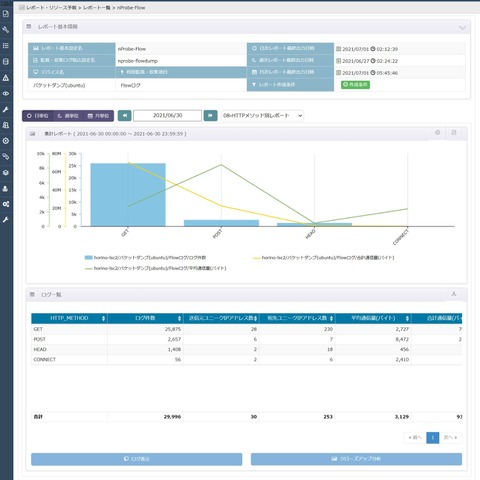
LogStareとジュピターテクノロジーが技術提携、NetFlowプローブ製品「nProbe」に対応 画像
製品・サービス・業界動向

LogStareとジュピターテクノロジーが技術提携、NetFlowプローブ製品「nProbe」に対応

株式会社LogStareは7月15日、システム製品の販売・構築事業を展開するジュピターテクノロジー株式会社と技術提携し、「LogStare」のNetFlowのデータ収集、分析、レポート作成への対応を発表した。
日本ケミカルデータベースにSQLインジェクション攻撃、個人情報1,652件が流出 画像
インシデント・事故

日本ケミカルデータベースにSQLインジェクション攻撃、個人情報1,652件が流出

日本ケミカルデータベース株式会社は7月13日、第三者からの不正アクセスがあり、同社が保有する顧客の個人情報が流出したと発表した。
CrowdStrike、MITRE ATT&CK評価プログラム第3ラウンドの結果を読み解くWebセミナー開催 画像
研修・セミナー・カンファレンス

CrowdStrike、MITRE ATT&CK評価プログラム第3ラウンドの結果を読み解くWebセミナー開催PR

クラウドストライク株式会社は7月、Webセミナー「MITRE ATT&CK評価プログラムの第3ラウンド~数字の背後を読み解く~」の開催を発表した。

Apache Tomcatに複数の脆弱性 画像
脆弱性と脅威

Apache Tomcatに複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月13日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

スマートフォンアプリ「Retty」に複数の脆弱性 画像
脆弱性と脅威

スマートフォンアプリ「Retty」に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月13日、スマートフォンアプリ「Retty」における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
「よみファねっと」へ不正アクセスでカード情報流出、767万円分の不正利用確認 画像
インシデント・事故

「よみファねっと」へ不正アクセスでカード情報流出、767万円分の不正利用確認

株式会社読売情報開発大阪は7月14日、同社が運営するオンラインショップ「よみファねっと」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
サイト更新用アプリケーションに不正ログイン、フィッシング目的のページ設置の改ざん被害 画像
インシデント・事故

サイト更新用アプリケーションに不正ログイン、フィッシング目的のページ設置の改ざん被害

東証1部上場企業の日本信号株式会社の100%子会社の札幌日信電子株式会社は7月12日、第三者からの不正アクセスによる同社Webサイトの改ざんと復旧について発表した。
バッグ・革小物のECサイト「TRANSIC」に不正アクセス、1,074名分のカード情報流出 画像
インシデント・事故

バッグ・革小物のECサイト「TRANSIC」に不正アクセス、1,074名分のカード情報流出

TRANSIC株式会社とファーストトレード株式会社は7月13日、同社が運営するバッグや革小物のECサイト「TRANSIC」に第三者からの不正アクセスがあり、顧客のカード情報流出の可能性が判明したと発表した。
台湾塩野義製薬へのサイバー攻撃、従業員情報をダークウェブで確認 画像
インシデント・事故

台湾塩野義製薬へのサイバー攻撃、従業員情報をダークウェブで確認

塩野義製薬株式会社は7月12日、同社の100%子会社である台湾塩野義製薬へのサイバー攻撃による一部の情報流出について発表した。
摂津金属工業へランサムウェア「Avaddon」による攻撃、ログも感染し感染経路特定できず 画像
インシデント・事故

摂津金属工業へランサムウェア「Avaddon」による攻撃、ログも感染し感染経路特定できず

摂津金属工業株式会社は6月28日、5月10日に発生した同社へのサイバー攻撃についての調査が完了したと発表した。
「コスモスオンラインストア」に不正アクセス、25,484件のカード情報が流出 画像
インシデント・事故

「コスモスオンラインストア」に不正アクセス、25,484件のカード情報が流出

株式会社コスモス薬品は7月12日、同社が運営する「コスモスオンラインストア」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
佐賀県で誤送信、職員は庁外宛メール送信が自動ですべてBCC設定になると誤認 画像
インシデント・事故

佐賀県で誤送信、職員は庁外宛メール送信が自動ですべてBCC設定になると誤認

佐賀県は7月6日、メール誤送信によるメールアドレスの流出が発生したと発表した。

  1. 先頭
  2. 前
  3. 80
  4. 90
  5. 100
  6. 110
  7. 120
  8. …
  9. 132
  10. 133
  11. 134
  12. 135
  13. 136
  14. 137
  15. 138
  16. 139
  17. 140
  18. 141
  19. 142
  20. …
  21. 150
  22. 160
  23. 次
  24. 最後
Page 137 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×
