ScanNetSecurity記事一覧(135 ページ目) | ScanNetSecurity
2026.11.06(金)

ScanNetSecurityの記事一覧(135 ページ目)

ラネクシーPrizmDocのプロダクトサイトが改ざん被害、アクセスすると海外サイトへ移動 画像
インシデント・事故

ラネクシーPrizmDocのプロダクトサイトが改ざん被害、アクセスすると海外サイトへ移動

株式会社ラネクシーは9月7日、同社が運営するPrizmDocのプロダクトサイトの第三者からの一部改ざんが判明したと発表した。

「Firebase」についての調査結果を公表、約1割にアプリ開発者の誤設定を確認 画像
調査・レポート・白書・ガイドライン

「Firebase」についての調査結果を公表、約1割にアプリ開発者の誤設定を確認

Avast Softwareは9月1日、Googleのモバイル及びWebアプリ開発プラットフォームである「Firebase」についての調査結果を同社ブログで発表した。同社では2021年7月末に、オープンなFirebaseの実証調査を行っている。

Ghostscriptに任意のコマンド実行が可能な脆弱性 画像
脆弱性と脅威

Ghostscriptに任意のコマンド実行が可能な脆弱性

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月13日、Ghostscriptにおける任意のコマンド実行が可能な脆弱性について注意喚起を発表した。影響を受けるシステムは以下の通り。

EC-CUBE 用プラグイン「一覧画面(受注管理)項目変更プラグイン」にXSSの脆弱性 画像
脆弱性と脅威

EC-CUBE 用プラグイン「一覧画面(受注管理)項目変更プラグイン」にXSSの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月13日、EC-CUBE 用プラグイン「一覧画面(受注管理)項目変更プラグイン」におけるXSSの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

LogStareとセキュアヴェイル、セキュリティリスクを分析する実践型のログ分析ウェビナーを開催 画像
研修・セミナー・カンファレンス

LogStareとセキュアヴェイル、セキュリティリスクを分析する実践型のログ分析ウェビナーを開催PR

株式会社LogStareは9月14日、同社の親会社である株式会社セキュアヴェイルと共催で「セキュリティリスクを分析する“実践型” ログ分析ウェビナー」の開催を発表した。ハンズオン環境はクラウド上に構築し、受講者はどこからでもアクセスできる。

RevoWorks Browser に複数の脆弱性 画像
脆弱性と脅威

RevoWorks Browser に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月10日、RevoWorks Browser における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
オリンパスのヨーロッパ、中東、アフリカ地域のITシステムに不正アクセス 画像
インシデント・事故

オリンパスのヨーロッパ、中東、アフリカ地域のITシステムに不正アクセス

オリンパス株式会社は9月11日、同社一部地域のITシステムへの不正アクセスについて発表した。
児童生徒用タブレット端末アプリで誤設定、特定URL入力で個人情報が閲覧可能に 画像
インシデント・事故

児童生徒用タブレット端末アプリで誤設定、特定URL入力で個人情報が閲覧可能に

愛知県名古屋市教育委員会事務局は9月7日、タブレット端末アプリにおける設定誤りで個人情報が閲覧可能であったことが判明したと発表した。

メールはサイバー攻撃の元凶、SAJが政策要望をとりまとめ提出 画像
製品・サービス・業界動向

メールはサイバー攻撃の元凶、SAJが政策要望をとりまとめ提出

一般社団法人ソフトウェア協会(SAJ)は9月9日、同協会としての政策要望をとりまとめ、8月24日に日本IT団体連盟へ提出したと発表した。
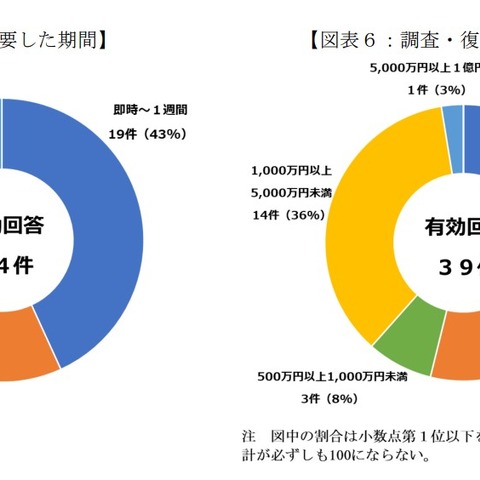
警察庁が2021年上半期のランサムウェア被害状況を調査、感染経路はVPN機器からの侵入が最多 画像
調査・レポート・白書・ガイドライン

警察庁が2021年上半期のランサムウェア被害状況を調査、感染経路はVPN機器からの侵入が最多

警察庁は9月9日、令和3年(2021年)上半期におけるサイバー空間をめぐる脅威の情勢等について発表した。

ランサムウェア攻撃で悪用される正規ツールについてトレンドマイクロが解説 画像
調査・レポート・白書・ガイドライン

ランサムウェア攻撃で悪用される正規ツールについてトレンドマイクロが解説

トレンドマイクロ株式会社は9月8日、ランサムウェア攻撃で悪用された正規ツールについて同社ブログで解説している。
オリエンタルコンサルタンツへのランサムウェア攻撃、群馬県と滋賀県の委託業務も被害 画像
インシデント・事故

オリエンタルコンサルタンツへのランサムウェア攻撃、群馬県と滋賀県の委託業務も被害

群馬県と滋賀県は9月3日、業務委託先へのサイバー攻撃について発表した。東京都も同日、9月1日公表分以外の業務委託先へのサイバー攻撃について発表している。

第1回「SECCONCON(SECCON Contests)」開催、独自制ある競技やコンテストをオンラインで実施 画像
研修・セミナー・カンファレンス

第1回「SECCONCON(SECCON Contests)」開催、独自制ある競技やコンテストをオンラインで実施

SECCON2021運営事務局は9月5日、第1回「SECCONCON(SECCON Contests)」の開催を発表した。
和洋陶磁器取扱い「たち吉オンラインショップ」に不正アクセス、677名のカード情報流出 画像
インシデント・事故

和洋陶磁器取扱い「たち吉オンラインショップ」に不正アクセス、677名のカード情報流出

和洋陶磁器を扱う株式会社たち吉は9月7日、同社が運営する「たち吉オンラインショップ」に第三者からの不正アクセスがありクレジットカード情報漏えいの可能性が判明したと発表した。
愛知県がんセンター医師のOffice365アカウントへ不正アクセス、個人情報含むメールが漏えい 画像
インシデント・事故

愛知県がんセンター医師のOffice365アカウントへ不正アクセス、個人情報含むメールが漏えい

愛知県がんセンターは9月8日、同センター医師のクラウドサービスのアカウント情報が窃取され、個人情報漏えいの可能性が判明したと発表した。同センターでは、Microsoft社のOffice365を情報共有、外部への連絡のために使用している。

法務省の商業・法人登記のオンライン申請に「セコムあんしんエコ文書サービス」が対応 画像
製品・サービス・業界動向

法務省の商業・法人登記のオンライン申請に「セコムあんしんエコ文書サービス」が対応

セコムトラストシステムズ株式会社は9月8日、同社が提供するトラストサービスのプラットフォームを活用した電子契約サービスの法務省「商業・法人登記のオンライン申請」への対応を発表した。

Microsoft Windows 製品に Microsoft MSHTML の脆弱性、悪用の事実を確認済み 画像
脆弱性と脅威

Microsoft Windows 製品に Microsoft MSHTML の脆弱性、悪用の事実を確認済み

独立行政法人情報処理推進機構(IPA)は9月8日、Microsoft Windows 製品の Microsoft MSHTML の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
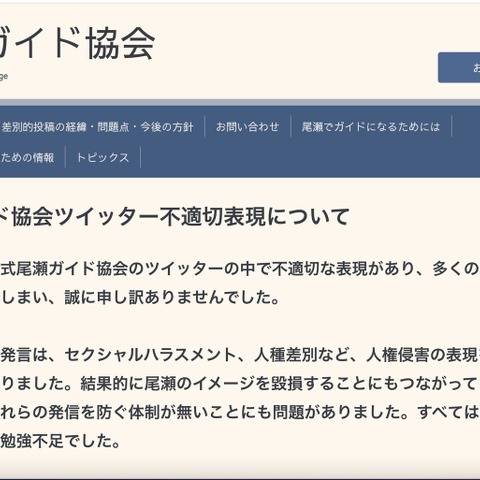
不適切投稿とその事後対応のワーストプラクティス、尾瀬ガイド協会がツイッター投稿を謝罪 会長・専務理事・投稿者辞任 画像
インシデント・事故

不適切投稿とその事後対応のワーストプラクティス、尾瀬ガイド協会がツイッター投稿を謝罪 会長・専務理事・投稿者辞任

「現在、たくさんのお花が開花中!まるで、女性専用車です たくさんの『とってもいい香り』思わず、息を吸い込みます」
「婚姻届製作所」に不正アクセス、1,131名のカード情報流出 画像
インシデント・事故

「婚姻届製作所」に不正アクセス、1,131名のカード情報流出

株式会社ユナイテッドは9月7日、同社が運営する「婚姻届製作所」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
明知鉄道Webサイトへ不正アクセス、食堂車予約情報などが流出の可能性 画像
インシデント・事故

明知鉄道Webサイトへ不正アクセス、食堂車予約情報などが流出の可能性

明知鉄道株式会社は9月7日、同社Webサイトに第三者からの不正アクセスがあり、当該サイトの改ざん及び個人情報流出の可能性が判明したと発表した。

文部科学省、デジタル教科書のワーキンググループでシングルサインオン機能について検討 画像
調査・レポート・白書・ガイドライン

文部科学省、デジタル教科書のワーキンググループでシングルサインオン機能について検討

文部科学省は9月3日、「デジタル教科書の普及促進に向けた技術的な課題に関するワーキンググループ(第1回)」の議事録を公開した。本会は7月15日午後2時30分から4時30分にWeb会議で開催された。
阿部長商店へランサムウェア攻撃、業務関連データや個人情報が暗号化 画像
インシデント・事故

阿部長商店へランサムウェア攻撃、業務関連データや個人情報が暗号化

水産事業などを行う株式会社阿部長商店は8月30日、同社社内ネットワークへの不正アクセスについて発表した。
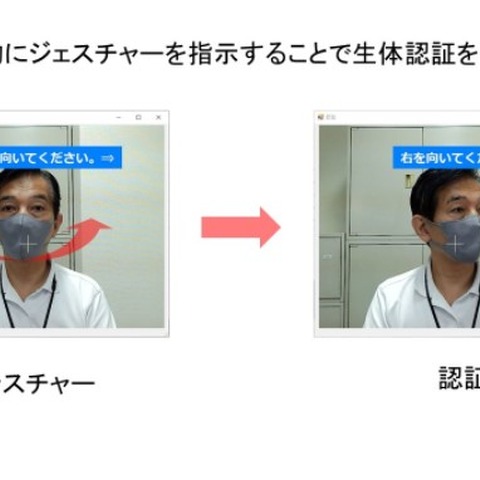
理経、既存アプリに顔認証を追加し二要素認証実現 ~ 顔写真を用いたなりすましも防止 画像
製品・サービス・業界動向

理経、既存アプリに顔認証を追加し二要素認証実現 ~ 顔写真を用いたなりすましも防止

株式会社理経は9月3日、顔認証技術を利用し既存アプリケーションのユーザ認証を二要素で行うための、なりすまし防止に有効なプラットフォームの開発・販売の開始を発表した。
自治体がクラウドファンディングサービスを利用、アクセス集中し他人の個人情報を誤表示 画像
インシデント・事故

自治体がクラウドファンディングサービスを利用、アクセス集中し他人の個人情報を誤表示

山口県は8月31日、県事業の「頑張るお店応援プロジェクト」委託事業者のWebサイトでの個人情報の誤表示について発表した。
横浜市の住基ネットで障害発生、マイナンバーカード手続き等に影響 画像
インシデント・事故

横浜市の住基ネットで障害発生、マイナンバーカード手続き等に影響

神奈川県横浜市は9月1日、住民基本台帳ネットワークシステムにおける障害発生について発表した。

Sensormatic Electronics製Illustraに境界条件の判定に関する脆弱性 画像
脆弱性と脅威

Sensormatic Electronics製Illustraに境界条件の判定に関する脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月3日、Sensormatic Electronics製Illustraに境界条件の判定に関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
九州歯科大学教員のメールアカウントを踏み台利用、約4万件送信し半数が成功 画像
インシデント・事故

九州歯科大学教員のメールアカウントを踏み台利用、約4万件送信し半数が成功

公立大学法人九州歯科大学は8月24日、教員のメールアカウントからの不審メール送信について発表した。
医療機器取扱い八神製作所にランサムウェア攻撃、サーバ全停止し復旧作業を進める 画像
インシデント・事故

医療機器取扱い八神製作所にランサムウェア攻撃、サーバ全停止し復旧作業を進める

医療機器を取り扱う株式会社八神製作所は9月1日、同社サーバへの不正アクセスについて発表した。

Confluence Server及びData Centerの脆弱性に注意喚起 画像
脆弱性と脅威

Confluence Server及びData Centerの脆弱性に注意喚起

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月2日、Confluence Server及びData Centerの脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。

トレンドマイクロ製ウイルスバスター クラウドにディレクトリジャンクションの取り扱い不備の脆弱性 画像
脆弱性と脅威

トレンドマイクロ製ウイルスバスター クラウドにディレクトリジャンクションの取り扱い不備の脆弱性

独立行政法人情報処理推進機構(IPA)及び一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月2日、トレンドマイクロ製ウイルスバスター クラウドにおけるディレクトリジャンクションの取り扱い不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した

IEEE802.11 規格のフレームアグリゲーションやフラグメンテーションに関する複数の脆弱性 画像
脆弱性と脅威

IEEE802.11 規格のフレームアグリゲーションやフラグメンテーションに関する複数の脆弱性

独立行政法人情報処理推進機構(IPA)及び一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月2日、IEEE802.11規格のフレームアグリゲーションやフラグメンテーションに関する複数の問題(FragAttack)について「Japan Vulnerability Notes(JVN)」で発表した
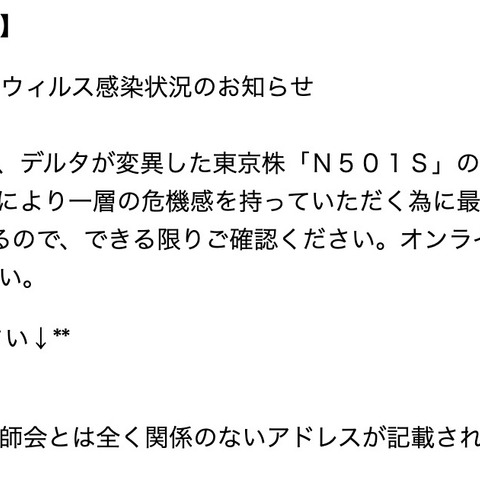
日本医師会を騙る不審メール、新型コロナ感染状況のExcelファイルダウンロードを促す 画像
脆弱性と脅威

日本医師会を騙る不審メール、新型コロナ感染状況のExcelファイルダウンロードを促す

日本医師会は9月2日、同会を騙る不審メールへの注意喚起を発表した。

創業100年を超えるムトウにランサムウェア攻撃、現在は復旧に取り組む 画像
インシデント・事故

創業100年を超えるムトウにランサムウェア攻撃、現在は復旧に取り組む

医療関連事業を手がけ創業100年を超える株式会社ムトウは8月31日、同社サーバへの不正アクセスについて発表した。
オリエンタルコンサルタンツへのランサムウェア攻撃、新たに東京都の委託業務の被害も発覚 画像
インシデント・事故

オリエンタルコンサルタンツへのランサムウェア攻撃、新たに東京都の委託業務の被害も発覚

 東京都が業務を委託する株式会社オリエンタルコンサルタンツの同社グループの複数サーバにランサムウェア攻撃があり、サーバ内に保管された業務関連データの多くが暗号化され、外部流出した可能性が判明した。

東京地方裁判所、オークションサイトへの不正出品者に関する発信者情報開示請求を認める判決 画像
製品・サービス・業界動向

東京地方裁判所、オークションサイトへの不正出品者に関する発信者情報開示請求を認める判決

一般社団法人コンピュータソフトウェア著作権協会(ACCS)は9月1日、オークションサイトへの不正出品者に関する発信者情報開示が認められたと発表した。
ユービーセキュア、OSINTを活用し脅威を可視化 画像
製品・サービス・業界動向

ユービーセキュア、OSINTを活用し脅威を可視化

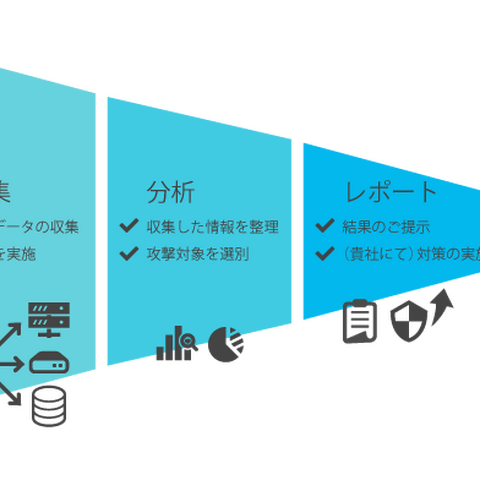
株式会社ユービーセキュアは9月1日、企業を取り巻く脅威情報を「OSINT」を活用して調査・報告し、セキュリティリスクの把握と早期対策を支援する「脅威インテリジェンスAttack Surface調査サービス」のリリースを発表した。

トビラシステムズ、開発者が闘病中の280blockerを完全子会社化 画像
製品・サービス・業界動向

トビラシステムズ、開発者が闘病中の280blockerを完全子会社化

トビラシステムズ株式会社は8月31日、合同会社280blockerと譲渡契約を同日に締結し、280blockerの完全子会社化を発表した。
JTB USAへの不正アクセス、個人情報流出は確認されず 画像
インシデント・事故

JTB USAへの不正アクセス、個人情報流出は確認されず

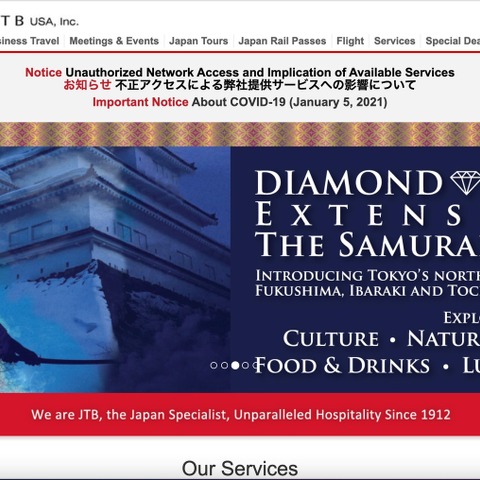
株式会社JTBの海外グループ会社であるJTB USA, Inc.は8月26日、JTBが8月18日に公表した海外グループ会社への不正アクセスについて調査結果を発表した。
お問合せ管理システムへの不正アクセスで個人情報が流出、白崎コーポレーションを騙る不審メールも確認 画像
インシデント・事故

お問合せ管理システムへの不正アクセスで個人情報が流出、白崎コーポレーションを騙る不審メールも確認

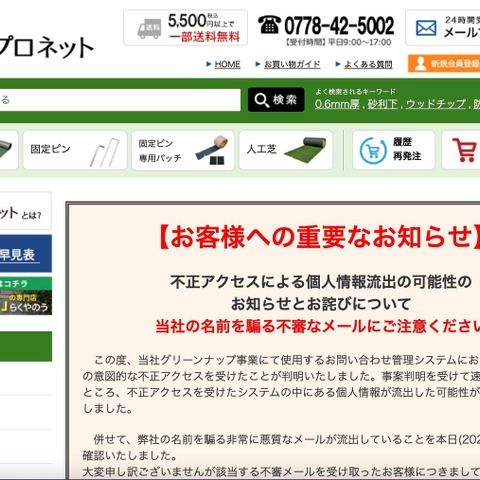
雑草対策のショップを運営する株式会社白崎コーポレーションは8月30日、不正アクセスによる個人情報流出の可能性について発表した。
佐賀県業務委託先でセミナー講演資料と間違え参加者の個人情報を誤送信 画像
インシデント・事故

佐賀県業務委託先でセミナー講演資料と間違え参加者の個人情報を誤送信

佐賀県は8月30日、業務委託先での個人情報が記載された資料の誤送付について発表した。

東芝データ、新たな3つのプライバシーステートメントを策定 画像
製品・サービス・業界動向

東芝データ、新たな3つのプライバシーステートメントを策定

東芝データ株式会社は8月31日、プライバシーに関わる情報保護の実現に向けた取り組みの基本方針を定め、より信頼できるデータ社会の確立を目指した、新たなプライバシーステートメントの策定を発表した。

「Trend Micro CTF 2021 - Raimund Genes Cup」をオンライン開催、優勝チームには賞金100万円 画像
研修・セミナー・カンファレンス

「Trend Micro CTF 2021 - Raimund Genes Cup」をオンライン開催、優勝チームには賞金100万円

トレンドマイクロ株式会社は8月30日、セキュリティ技術の知識や実践力を競い合う競技大会「Trend Micro CTF 2021 - Raimund Genes Cup」の開催を発表した。
CrowdStrike Adversary Calender 2021 年 9 月( Wicked Panda ) 画像
調査・レポート・白書・ガイドライン

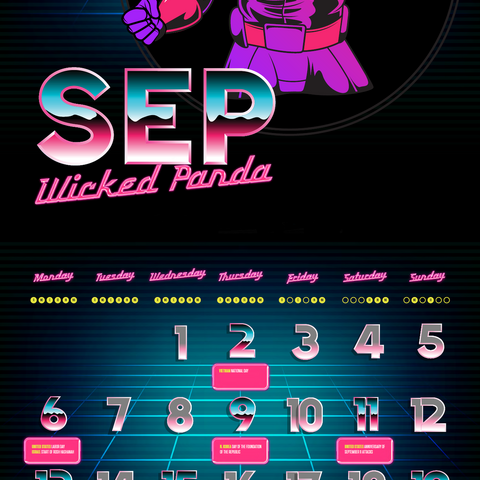
CrowdStrike Adversary Calender 2021 年 9 月( Wicked Panda )

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
オリエンタルコンサルタンツへのランサムウェア攻撃、千葉県市川市と埼玉県に次いで葛飾区も被害に 画像
インシデント・事故

オリエンタルコンサルタンツへのランサムウェア攻撃、千葉県市川市と埼玉県に次いで葛飾区も被害に

東京都葛飾区は8月23日、同区の業務委託事業者へのランサムウェアによるサイバー攻撃について発表した。
沿岸技術研究センター職員のメールへ不正アクセス、5月に続き再び 画像
インシデント・事故

沿岸技術研究センター職員のメールへ不正アクセス、5月に続き再び

一般財団法人沿岸技術研究センターは8月27日、8月13日に公表した同財団への不正アクセスについて続報を発表した。

日本シーサート協議会「倫理規範 ethicsfIRST」日本語訳公開 画像
調査・レポート・白書・ガイドライン

日本シーサート協議会「倫理規範 ethicsfIRST」日本語訳公開

一般社団法人日本シーサート協議会は8月27日、FIRSTのEthics SIG(Special Interest Group)が作成した「インシデント対応およびセキュリティチームのための倫理規範 ethicsfIRST」の日本語訳を公開した。
HTTP/3で暗号化されていない通信は存在しなくなる、フィッシング対策協議会が解説 画像
調査・レポート・白書・ガイドライン

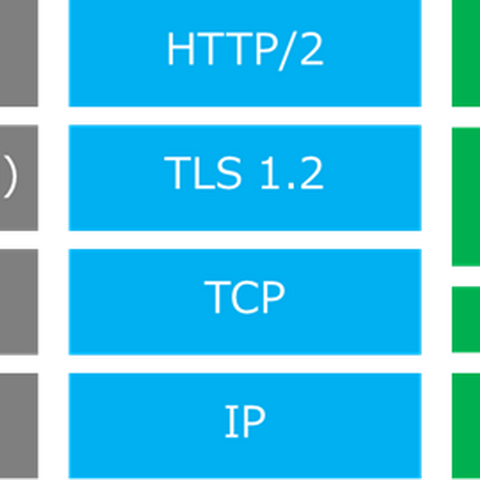
HTTP/3で暗号化されていない通信は存在しなくなる、フィッシング対策協議会が解説

フィッシング対策協議会は8月27日、通信プロトコル「QUIC」の標準化とHTTP/3によるWebサイト表示速度の更なる高速化ついて案内を行った。
フィッシングは添付ファイルが効果的、5人に1人がクリック:Proofpoint調査 画像
調査・レポート・白書・ガイドライン

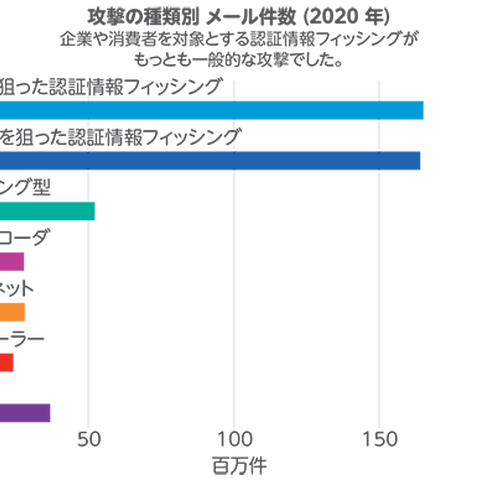
フィッシングは添付ファイルが効果的、5人に1人がクリック:Proofpoint調査

日本プルーフポイント株式会社は8月26日、年次レポート「Human Factor 2021(サイバーセキュリティにおける人的要因分析)レポート」の日本語版を発表した。
セキュアブレイン、モバイルアプリに不正ログインや不正利用の検知機能を組み込み可能なSDKを開発 画像
製品・サービス・業界動向

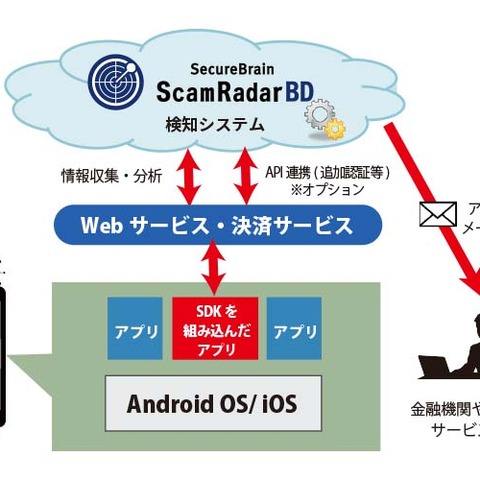
セキュアブレイン、モバイルアプリに不正ログインや不正利用の検知機能を組み込み可能なSDKを開発

株式会社セキュアブレインは8月27日、Webサービスや決済サービスを伴うAndroid・iOS用モバイルアプリに、なりすましによる不正ログインや不正利用を検知する機能を組み込むことが可能なSDK「Scam Radar Mobile SDK」を開発し、同日から販売開始すると発表した。
過去メールをテンプレに新規メール作成、宛先をそのままで誤送信 画像
インシデント・事故

過去メールをテンプレに新規メール作成、宛先をそのままで誤送信

兵庫県西宮市は8月28日、新型コロナウイルス感染症対策業務におけるメールの誤送信について発表した。
「セシールオンラインショップ」にパスワードリスト型攻撃、不正ログイン成功 1 件のセシールクオリティ 画像
インシデント・事故

「セシールオンラインショップ」にパスワードリスト型攻撃、不正ログイン成功 1 件のセシールクオリティ

これは8月23日に、「セシールオンラインショップ」に国内のIPアドレスからID(メールアドレス)、パスワードを使用して21回にわたる「なりすまし」による不正アクセスがあり、そのうち1件が不正ログインされたというもの。
「LogStare Collector」をAWSマーケットプレイスへ出品、AWS上で稼働するシステムとの連携が容易に 画像
製品・サービス・業界動向

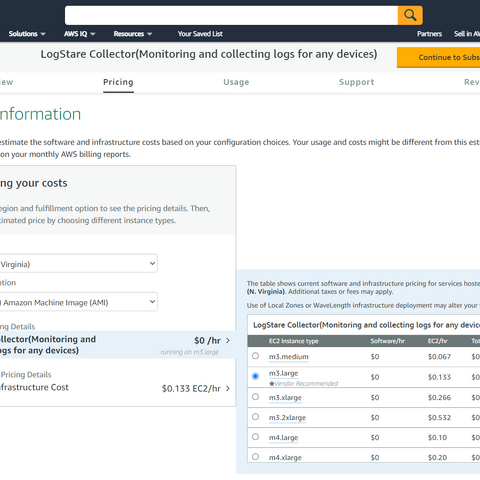
「LogStare Collector」をAWSマーケットプレイスへ出品、AWS上で稼働するシステムとの連携が容易に

株式会社LogStareは8月26日、「LogStare Collector」のAWSマーケットプレイスへの出品を発表した。

baserCMS にXSSの脆弱性 画像
脆弱性と脅威

baserCMS にXSSの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月25日、baserCMS におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

Advantech 製 WebAccess/SCADA に複数の脆弱性 画像
脆弱性と脅威

Advantech 製 WebAccess/SCADA に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月26日、Advantech 製 WebAccess/SCADA における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
厚生労働省委託先の大原学園で仕様書に反するクラウドでの不適切な名簿管理、誤送信で発覚 画像
インシデント・事故

厚生労働省委託先の大原学園で仕様書に反するクラウドでの不適切な名簿管理、誤送信で発覚

厚生労働省は8月26日、同省が実施する「中長期的なキャリア形成を支援するためのキャリアコンサルタント向け研修の実施事業」を委託した学校法人大原学園での個人情報漏えいについて発表した。
オリエンタルコンサルタンツへのランサムウェア攻撃、千葉県市川市に続き埼玉県も被害に 画像
インシデント・事故

オリエンタルコンサルタンツへのランサムウェア攻撃、千葉県市川市に続き埼玉県も被害に

埼玉県は8月26日、同県が業務を委託する事業者グループのファイルサーバにランサムウェア攻撃が判明したと発表した。
中学校教員33歳 SNSで生徒になりすまし性的発言、 懲戒処分 減給6ヶ月 画像
インシデント・事故

中学校教員33歳 SNSで生徒になりすまし性的発言、 懲戒処分 減給6ヶ月

大阪府は8月27日、教職員の懲戒処分について発表した。

神戸海星女子学院大学のメールアカウントを踏み台に数万件の迷惑メール送信 画像
インシデント・事故

神戸海星女子学院大学のメールアカウントを踏み台に数万件の迷惑メール送信

神戸海星女子学院大学は8月26日、不正アクセスによる迷惑メール送信について発表した。
患者の個人情報を含んだ書類を無断持ち帰り、個人売買時に緩衝剤として使用 画像
インシデント・事故

患者の個人情報を含んだ書類を無断持ち帰り、個人売買時に緩衝剤として使用

東邦大学医療センター大森病院は8月24日、同院の看護師による患者の個人情報漏えいについて発表した。
IIJ、マネージド型ZTNAサービスをアジア圏の日系企業に向け提供 画像
製品・サービス・業界動向

IIJ、マネージド型ZTNAサービスをアジア圏の日系企業に向け提供

株式会社インターネットイニシアティブ(IIJ)は8月25日、マネージド型のゼロトラストネットワークアクセス(ZTNA)サービス「Safous」を、同日から提供開始すると発表した。
10代の9人に1人が詐欺等の被害、ワンクリック詐欺が最多 画像
調査・レポート・白書・ガイドライン

10代の9人に1人が詐欺等の被害、ワンクリック詐欺が最多

SMBCコンシューマーファイナンス株式会社は8月25日、「10代の金銭感覚についての意識調査2021」を発表した。

OpenSSL に複数の脆弱性 画像
脆弱性と脅威

OpenSSL に複数の脆弱性

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月25日、OpenSSL における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

Movable Type に複数のXSSの脆弱性 画像
脆弱性と脅威

Movable Type に複数のXSSの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月25日、Movable Type における複数のクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。


  1. 先頭
  2. 前
  3. 80
  4. 90
  5. 100
  6. 110
  7. 120
  8. …
  9. 130
  10. 131
  11. 132
  12. 133
  13. 134
  14. 135
  15. 136
  16. 137
  17. 138
  18. 139
  19. 140
  20. …
  21. 150
  22. 160
  23. 次
  24. 最後
Page 135 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×