
2026.11.06(金)
- 注目検索ワード

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月28日、WordPress 用プラグイン OG Tags におけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
衣料品を扱う有限会社エクスプローラーは9月27日、同社が運営するオンラインサイト「Explorer」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
株式会社オリエンタルコンサルタンツホールディングスは9月17日、同社サーバに対するランサムウェア攻撃に伴う特別損失の計上と業績予想の修正について発表した。
富士通株式会社は9月24日、5月25日に公表した同社プロジェクト情報共有ツール「ProjectWEB」への不正アクセスについての続報を発表した。
翻訳ソフトや電子辞典を扱うロゴヴィスタ株式会社は9月24日、同社サーバに第三者から不正アクセスがあり、個人情報の流出が判明したと発表した。
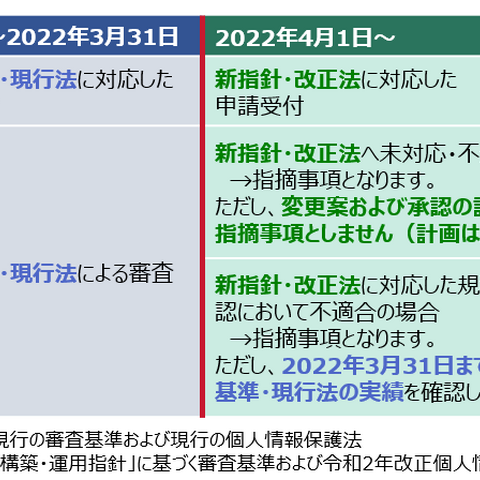
一般財団法人日本情報経済社会推進協会(JIPDEC)は9月27日、「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用方針」と現行の審査基準との対照表を公開した。
株式会社LogStareは9月27日、同社が主催するITエンジニア限定のeスポーツ大会「LogStare eSports Series」第2回大会の競技種目を「Pokémon UNITE」とし、11月13日に開催すると発表した。
株式会社DONUTSは9月17日、同社が運営するライブ配信アプリ「ミクチャ」にて、メール誤送信によるメールアドレスの流出について発表した。
スーパーマーケットを展開するサミット株式会社は9月16日、同社の「サミット予約ネット」Webサイトの運用委託先に第三者から不正アクセスがあり、サミットを含む複数小売事業者の顧客情報が流出した可能性が判明したと発表した。
オリンパス株式会社は9月14日、9月11日に公表した同社一部地域のITシステムへの不正アクセスについて、対応状況と業務の復旧を発表した。
株式会社PR TIMESは9月22日、同社が7月9日に公表したプレスリリース配信サービス「PR TIMES」での発表前情報への不正アクセスについて調査結果を発表した。
同社では今後、情報が流出した顧客に対し「在宅応援キャンペーン2021」で獲得したポイント分に加え、500円分のAmazonギフト券をお詫びとして進呈するとのこと。
長野県は9月16日、新型コロナウイルス感染症陽性者等の個人情報を含む資料のFAX誤送信について発表した。
茨城県は9月22日、同県職員を装った「なりすましメール」への注意喚起を発表した。
トレンドマイクロ株式会社とソフトバンク株式会社は9月22日、企業のDX推進を支援するソフトバンクの社員をセキュリティ人材として育成するプロジェクトの開始を発表した。
独立行政法人情報処理推進機構(IPA)では9月16日、「Qubit Chain(旧SIMIAチェーン)」に関する見解を発表した。経済産業省でも同日、同省との関係をアピールする「Qubit Chain(旧SIMIAチェーン)」という名称のプロジェクトについて注意喚起を行っている。
一般社団法人コンピュータソフトウェア著作権協会(ACCS)は9月17日、ソフトウェアの不正コピーが発覚した印刷関連企業とACCS会員において4,500万円の調停が成立したと発表した。
岡山県倉敷市は9月17日、同市の業務委託先へのサイバー攻撃に関する調査状況について発表した。
伊藤忠テクノソリューションズ株式会社は9月17日、Webアンケートに関連する個人情報の漏えいについて発表した。
東芝テック株式会社は9月16日、同社が取り扱うECサイト構築サービス「オムニEC」に外部から不正アクセスがあり、同サービスを運営する株式会社ジーアールより個人情報流出の痕跡が発見されたと報告があったことを発表した。
トレンドマイクロ株式会社は9月16日、ユーザ参加型インターネットセキュリティ動画コンテスト「What’s Your Story?」第6回目の開催について発表した。
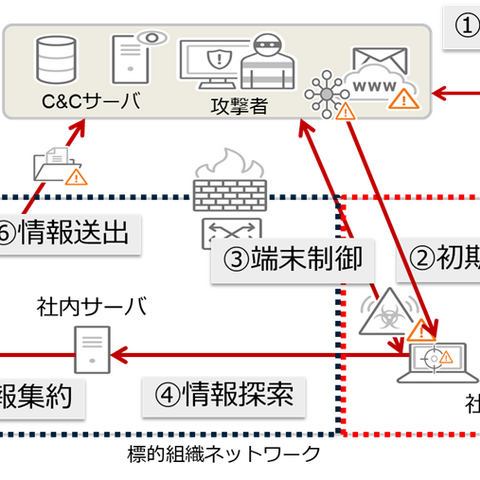
トレンドマイクロ株式会社は9月16日、2020年の1年間に確認した日本国内における「標的型攻撃」に関しての分析を同社ブログで発表した。
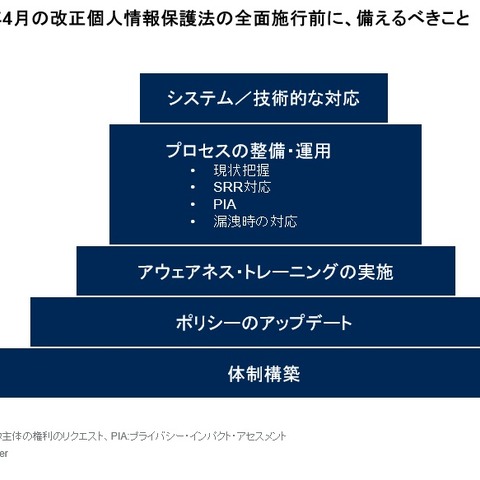
ガートナージャパン株式会社は9月15日、2022年4月の日本における「改正個人情報保護法」の全面施行に向け、企業が取り組むべきアクションを発表した。
山口県を中心にスーパーマーケットを展開する株式会社丸久は9月16日、同社が利用する進物・カタログ受注システム管理委託先に第三者から不正アクセスがあり、個人情報の一部流出の可能性が判明したと発表した。
株式会社アプラスは9月16日、同社が提供するクレジットカード会員向けマイページ「NETstation*APLUS」のスマホアプリのログインIDとパスワードを、親会社である株式会社新生銀行がWeb解析を委託する事業者2社に対し、誤ってデータ提供していたことが判明したと発表した。
トヨタ自動車株式会社は9月15日、8月19日に公表したトヨタ販売店における個人情報の不適切な取扱いについて、その後、全国257社の再点検を実施した結果を発表した。
沖縄でスーパーマーケットを経営する株式会社リウボウストアは9月17日、同社の運営するオンラインショップへの不正アクセスによる個人情報流出について発表した。
株式会社日本レジストリサービス(JPRS)は9月17日、Windows DNSの脆弱性情報を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月17日、GROWI における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
三立製菓株式会社は9月14日、同社システムへの外部からの不正アクセスによるシステム障害について発表した。
早稲田システム開発株式会社は9月15日、不正アクセスによる迷惑メール送信について発表した。
株式会社山賀は9月16日、同社が運営する「こだわりふぐショップかぶやま」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
国立大学法人静岡大学は9月16日、不正アクセスによる迷惑メール送信について発表した。
学部内の情報交換の為に使用していた無料通信アプリ「LINE」のトークルームに、何者かの参加が判明したというもの。当該トークルームはオープンチャット機能を利用しており、第三者の参加が可能な状態であった。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月16日、EC-CUBE 用プラグイン「注文ステータス一括変更プラグイン」におけるXSSの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月16日、Apache Tomcatにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
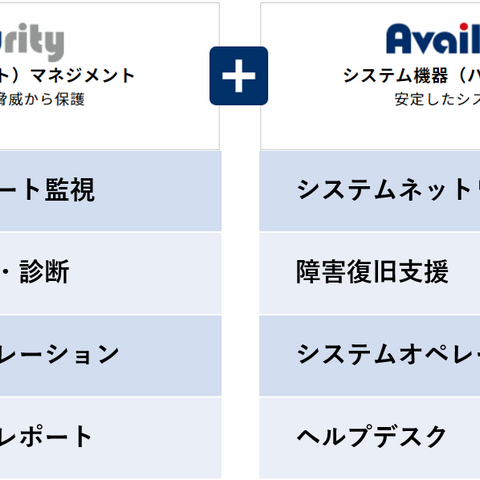
株式会社セキュアヴェイルは9月16日、創業期から20年に渡って提供する統合セキュリティ運用サービス「NetStare」のサービスラインアップを2021年冬にリニューアルすると発表した。
海産珍味の製造・販売を行う株式会社関谷食品は9月14日、同社が運営する「伊勢せきやオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
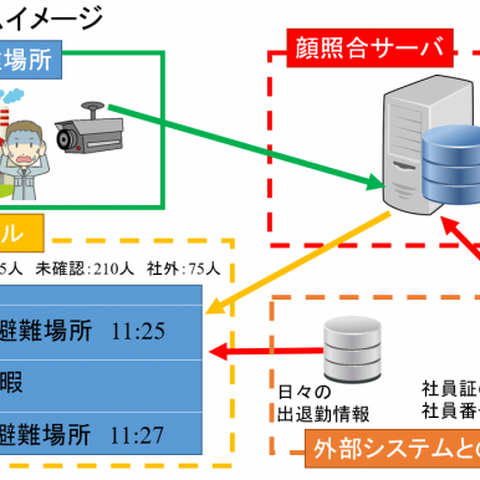
株式会社理経は9月15日、避難者を瞬時に確認できる「顔認証を利用した安否確認システム」の販売開始を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月15日、Adobe Acrobat および Reader の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
独立行政法人 情報処理推進機構(IPA)は9月15日、「Microsoft 製品の脆弱性対策について(2021年9月)」を発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は9月13日、「『現代のサイバーセキュリティの法的課題についての国際的な研究』に関する調査報告書を公開した。
日本の大手通信キャリアが9月13日、同社のサービスが「SOC1 Type1報告書」及び「SOC2 Type1報告書」を9月10日に同時取得したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月14日、三菱電機製 MELSEC iQ-R シリーズにおけるリソース枯渇の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月14日、Appleから複数のソフトウェアに関するセキュリティアドバイザリの公開について発表した。影響を受けるシステムは以下の通り。
株式会社理経は9月13日、米国Nomadix社の小・中規模宿泊施設やコワーキングスペース向け新製品「EG1000」の販売開始を発表した。
大阪府堺市は9月2日、同市が実施する新型コロナウイルス感染症の検査にて、検査委託業者が検査の受検者に誤った検査結果を通知したことが判明したと発表した。同市では9月7日にも同じ検査委託業者による誤通知を発表している。
地方公共団体向け情報サービスに特化した会計事務所で東証1部上場企業の株式会社TKCは9月9日、同社が提供する「TASKクラウド住基システム」の障害発生について発表した。
株式会社ラネクシーは9月7日、同社が運営するPrizmDocのプロダクトサイトの第三者からの一部改ざんが判明したと発表した。
Avast Softwareは9月1日、Googleのモバイル及びWebアプリ開発プラットフォームである「Firebase」についての調査結果を同社ブログで発表した。同社では2021年7月末に、オープンなFirebaseの実証調査を行っている。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月13日、Ghostscriptにおける任意のコマンド実行が可能な脆弱性について注意喚起を発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月13日、EC-CUBE 用プラグイン「一覧画面(受注管理)項目変更プラグイン」におけるXSSの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社LogStareは9月14日、同社の親会社である株式会社セキュアヴェイルと共催で「セキュリティリスクを分析する“実践型” ログ分析ウェビナー」の開催を発表した。ハンズオン環境はクラウド上に構築し、受講者はどこからでもアクセスできる。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月10日、RevoWorks Browser における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
オリンパス株式会社は9月11日、同社一部地域のITシステムへの不正アクセスについて発表した。
愛知県名古屋市教育委員会事務局は9月7日、タブレット端末アプリにおける設定誤りで個人情報が閲覧可能であったことが判明したと発表した。
一般社団法人ソフトウェア協会(SAJ)は9月9日、同協会としての政策要望をとりまとめ、8月24日に日本IT団体連盟へ提出したと発表した。
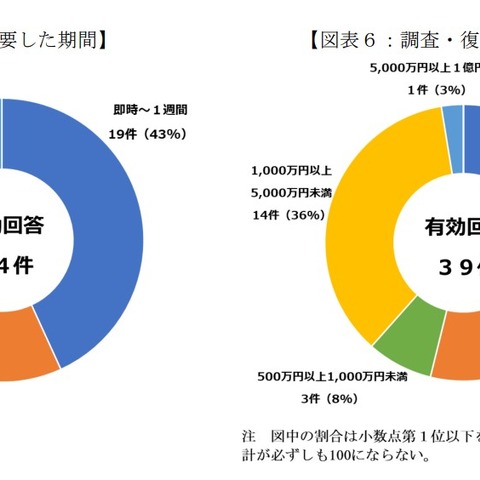
警察庁は9月9日、令和3年(2021年)上半期におけるサイバー空間をめぐる脅威の情勢等について発表した。
トレンドマイクロ株式会社は9月8日、ランサムウェア攻撃で悪用された正規ツールについて同社ブログで解説している。
群馬県と滋賀県は9月3日、業務委託先へのサイバー攻撃について発表した。東京都も同日、9月1日公表分以外の業務委託先へのサイバー攻撃について発表している。
SECCON2021運営事務局は9月5日、第1回「SECCONCON(SECCON Contests)」の開催を発表した。
和洋陶磁器を扱う株式会社たち吉は9月7日、同社が運営する「たち吉オンラインショップ」に第三者からの不正アクセスがありクレジットカード情報漏えいの可能性が判明したと発表した。
愛知県がんセンターは9月8日、同センター医師のクラウドサービスのアカウント情報が窃取され、個人情報漏えいの可能性が判明したと発表した。同センターでは、Microsoft社のOffice365を情報共有、外部への連絡のために使用している。



