
2026.11.05(木)
- 注目検索ワード
ソフトバンク株式会社は5月6日、楽天モバイル株式会社および楽天モバイル元社員に対し民事訴訟を東京地方裁判所へ提起したと発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は5月、同協会を騙った振込詐欺への注意喚起をWebサイトで呼びかけている。
慶應義塾大学湘南藤沢キャンパスは5月7日、同キャンパスの大学院棟会議室予約システムにて学外からの不正アクセスが確認されたと発表した。

本事例のようなサービス提供側に直接の責任がない不正アクセス事案をきっかけに、事故発生前に前倒しにさまざまなセキュリティ対策を実施する事例は、攻めのセキュリティ投資でありDX推進の事例とも捉えることができるだろう。
株式会社ロイヤリティ マーケティングは5月2日、同社がサービス展開するPontaポイントシステムに障害が発生したと発表した。
大阪市は4月27日と30日、同市の複数の施設での電話不通について発表した。
国立大学法人千葉大学医学部附属病院は4月30日、同院職員が宅配業者を装ったフィッシングメールによりクラウドサービス用ID・パスワードを窃取され、患者の個人情報が閲覧できる状態になったことが判明したと発表した。
奈良県生駒市は4月28日、市内小学校教員のスマートフォンへの不正アクセスによる情報漏えいについて発表した。
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
一般社団法人コンピュータソフトウェア協会(CSAJ)Software ISACは4月28日、「ソフトウェアの安全性を意識した管理体制(ver.1.0)」を公開した。
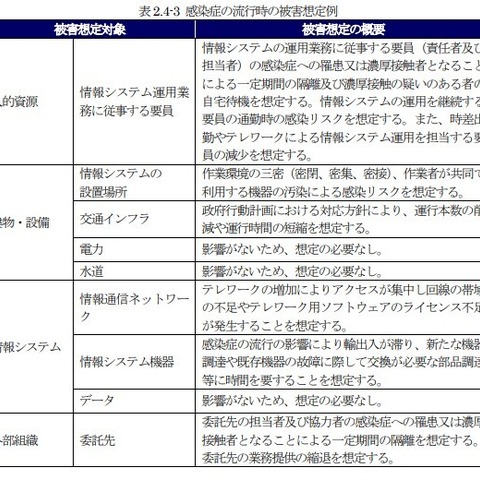
内閣サイバーセキュリティセンター(NISC)は4月28日、「中央省庁における情報システム運用継続計画ガイドライン」の改定を発表した。
日本プルーフポイント株式会社は4月28日、セキュリティ意識向上トレーニング「Proofpoint Security Awareness Training」の日本語版ユーザーインターフェース ベータ版の提供開始を発表した。
滋賀県長浜市は4月23日、同市が株式会社両備システムズに運営・管理を委託する子育て応援アプリ「ながまるキッズ!」に第三者から不正アクセスがあり、個人情報が参照された可能性が判明したと発表した。
佐賀県は4月27日、4月23日のプレスリリース「東京2020オリンピック聖火リレー 佐賀県実行委員会聖火ランナーを選定しました(令和3年4月23日時点)」で個人情報を記載したまま公表したと発表した。
トヨタカローラ滋賀株式会社は4月、同社Facebookアカウントへの不正アクセスについて発表した。
ヤフー株式会社は4月26日、一部のAPIサービスの仕様不備について発表した。
台湾のQNAP Systems, Inc.は4月22日、2種類のランサムウェア(QlockerとeCh0raix)がQNAP NASをターゲットにユーザーのデータを身代金として暗号化しているとの声明を発表した。
内閣サイバーセキュリティセンター(NISC)は4月26日、重要インフラ事業者等に向けて大型連休等に伴うセキュリティ上の留意点について発表した。リスクのある機器名称や新たに発見された脆弱性を具体的に挙げ、その対策について案内している。
総務省は4月26日、LINE株式会社に対し、社内システムに関する安全管理措置等及び利用者への適切な説明について文書により指導したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月27日、スマートフォンアプリ「ホットペッパーグルメ」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月27日、WordPress 用プラグイン WP Fastest Cache におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
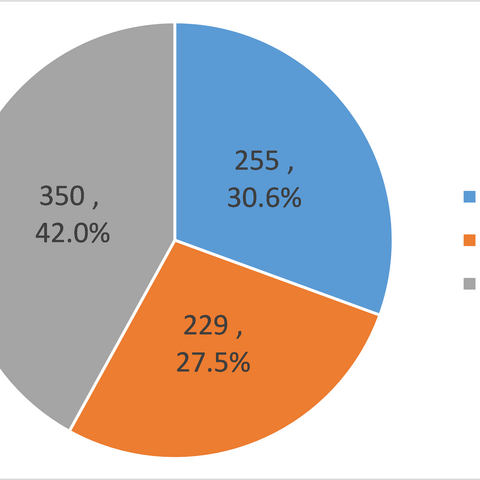
トレンドマイクロ株式会社は4月27日、一般財団法人日本サイバー犯罪対策センター(JC3)と国内の金融機関利用者を狙ったフィッシング詐欺の共同調査を実施し、その調査結果を公開した。
日産証券株式会社は4月26日、4月25日より第三者からの不正アクセスの影響でオンライントレードシステムに障害が発生していると発表した。
株式会社富士経済マネージメントは4月27日、サイバー攻撃によるシステム障害発生について発表した。
関西国際空港直営免税店出発前予約サイトは、同サイトのメンテナンスを実施すると発表した。日本語以外に中国語と英語でも案内を行っている。
株式会社みらいワークスは4月23日、4月9日に公表した同社運営の副業と地方貢献のプラットフォーム「Skill Shift」への第三者からの不正アクセスによる一部の個人会員、企業会員およびパートナー情報流出について続報を発表した。
東京ガス株式会社は4月26日、1月30日に公表した同社が運営する恋愛ゲーム「ふろ恋 私だけの入浴執事」Webサイトへの不正アクセスについて調査結果を発表した。
東京都福祉保健局は4月27日、ワクチン接種予約システムの不具合について発表した。
丸紅パワー&インフラシステムズ株式会社は4月23日、1月18日に公表した同社の利用するファイルサーバへの不正アクセスについて第2報を発表した。
福岡市水道局と公益財団法人福岡市水道サービス公社は4月21日、公社が水道メーターの取替等の業務を委託する事業者にて、個人情報の不適切な取扱いが判明したと発表した。
内閣府大臣官房サイバーセキュリティ・情報化推進室は4月22日、内閣府職員等が利用する「ファイル共有ストレージ」への不正アクセスについて発表した。
フィッシング対策協議会は4月23日、同日オンラインで開催した「第2回フィッシング対策勉強会」の資料について公開した。
エムオーテックス株式会社は4月16日、同社が開催したセミナーのアンケート回答情報が閲覧可能となっていたことが判明したと発表した。
株式会社静岡銀行は4月22日、社外クラウドサービスの設定不備により顧客の個人情報が第三者からの閲覧が判明したと発表した。
日本マイクロソフト株式会社は4月22日、国連がサイバーセキュリティ分野で責任ある国家の行動について合意したと同社ブログで発表した。
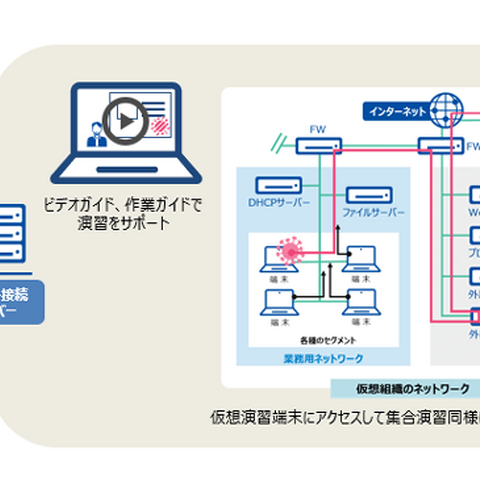
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは4月22日、実践的サイバー防御演習「CYDERオンライン」オープンβ版の受講者募集の開始した。
警察庁は4月22日、犯罪インフラ化するSMS認証代行への対策について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、Windows 版 MySQL における権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、yappa-ng におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
東京都は4月21日、東京都財務局において「大学研究者による事業提案制度」説明会の参加予定者のメールアドレス流出が発生したと発表した。
株式会社モブキャストホールディングスの子会社である株式会社ゆとりの空間は4月21日、3月31日に公表した同社運営の雑貨取扱いサイト「ゆとりの空間オンラインショップ」への不正アクセスについての続報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月21日、Apex One、Apex One SaaS、ウイルスバスター コーポレートエディションにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は4月21日、Oracle Java の脆弱性対策について発表した。対象となるのは、サポートされている以下の Oracle製品。
独立行政法人 情報処理推進機構(IPA)は4月21日、2021年第1四半期(1月から3月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
経済産業省は4月21日、「OSSの利活用及びそのセキュリティ確保に向けた管理手法に関する事例集」を公開した。
エヌ・ティ・ティ・コミュニケーションズ株式会社(NTT Com)は4月16日、同社が提供する企業向けマネージド仮想専用サーバーサービス「Bizメール&ウェブ プレミアム」にて、メールの誤配送が判明したと発表した。
株式会社セキュアヴェイルは4月20日、同社子会社の株式会社LogStareが開発する次世代のマネージド・セキュリティ・プラットフォーム「LogStare」シリーズに新たに搭載された「Zabbixレポートテンプレート」の提供開始を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、複数のトレンドマイクロ製品の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社アイ・オー・データ機器は4月16日、同社Twitter「なりすましアカウント」への注意喚起を行った。
福岡トヨペット株式会社は4月20日、同社社員による顧客の個人情報の不適切な取扱いについて発表した。
東京都荒川区は4月19日、委託事業者のサーバへの不正アクセスによるウイルス感染について、委託事業者からの調査結果を発表した。
Facebookは4月19日、悪意あるスクレイピングを防ぎ利用者の情報を保護するための同社の取り組みについて発表した。
経済産業省は4月19日、「機器のサイバーセキュリティ確保のためのセキュリティ検証の手引き」を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月19日、トレンドマイクロ製パスワードマネージャーにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
大阪府岸和田市は4月17日、3月5日に公表した委託事業者のサーバへの不正アクセスについて、第二報を発表した。
北海道公立大学法人札幌医科大学は3月25日、同学に勤務していた職員が個人情報を保存していたUSBメモリを紛失していたことが判明したと発表した。
グローバルセキュリティエキスパート株式会社(GSX)は4月15日、デジタルアーツ株式会社の「i-FILTER@Cloud」を一次販売代理店として取扱開始すると発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は4月15日、2021年1月以降に確認された影響範囲の広い脆弱性情報や脅威情報などをまとめ公表した。
厚生労働省は4月16日、新型コロナウイルス接触確認アプリ「COCOA」(Android版)で発生したアプリ利用者に接触通知が到達しない不具合について、報告書をまとめ公表した。
株式会社アクティブゲーミングメディアは4月12日、同社が運営するゲーム情報発信Webメディア「AUTOMATON」へのサイト改ざんが判明したと発表した。
大阪市は4月13日、大阪市立小学校にて「大阪市小学校学力経年調査」における学習・生活状況等に関するアンケート結果の誤配付が判明したと発表した。
株式会社ラックは4月16日、2020年11月10日に公表した通期の連結業績予想の修正および特別損失の計上に関して発表した。
東京都は4月16日、サイバーセキュリティ対策の支援対象企業の募集を発表した。



