
2026.11.06(金)
- 注目検索ワード
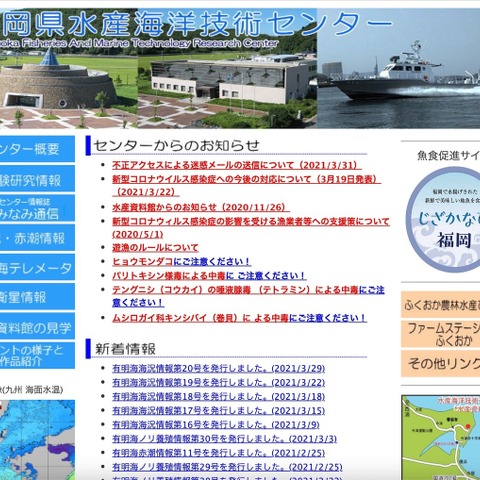
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。
株式会社生物技研は3月10日、同社社員のメールアカウントに第三者から不正アクセスがあり、外部アドレスから迷惑メールが送信されたと発表した。

一般社団法人日本音楽著作権協会(JASRAC)は3月18日、音楽教室事業者がJASRACを被告として提起した「音楽教室における請求権不存在確認訴訟(控訴審)」の判決についての見解を発表した。
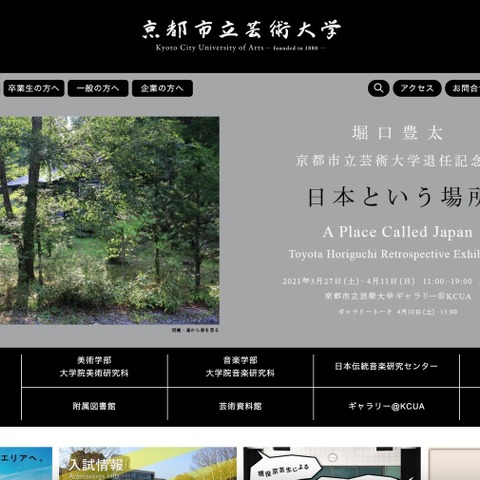
京都市立芸術大学は3月31日、同学事務局職員のメールアドレス入力誤りで入学予定者等の個人情報がメールで学外に流出したと発表した。
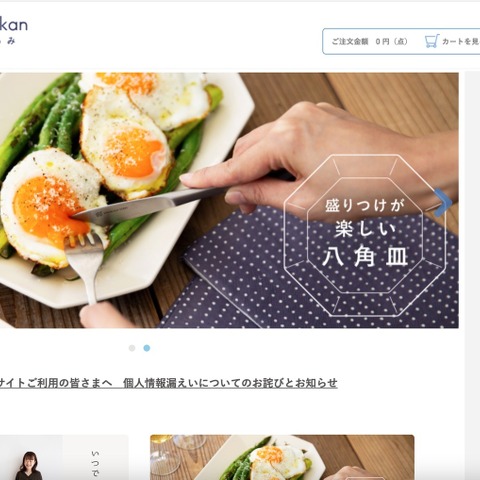
株式会社モブキャストホールディングスの子会社である株式会社ゆとりの空間は3月31日、同社が運営する雑貨取扱いサイト「ゆとりの空間オンラインショップ」に第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。
西武鉄道株式会社は3月31日、西武線沿線地域の魅力を顧客目線で共有・発信する情報サイト「GRUTTO PLUS」( https://grutto-plus.com/ )を同日、リニューアルオープンし公開した。休止のアナウンスからリニューアルオープンまで351日間を要した。
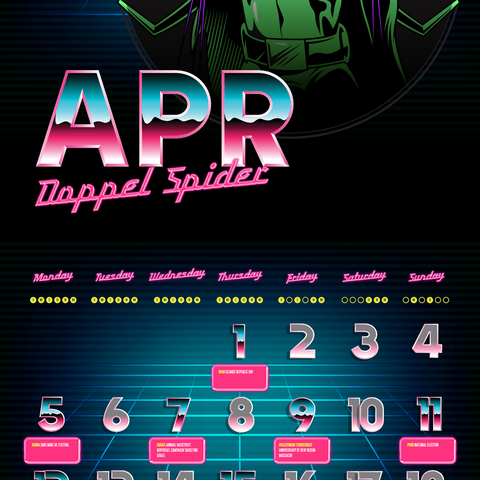
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
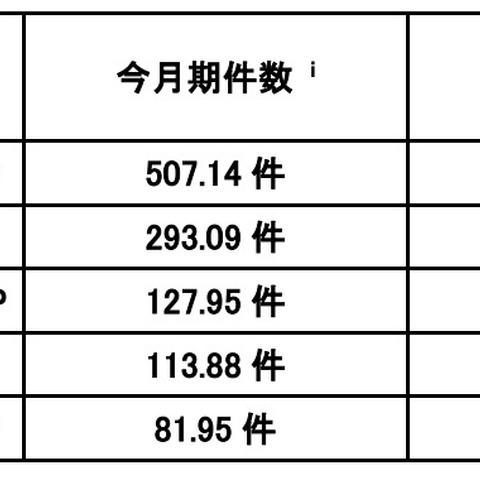
警察庁は3月30日、同庁のセンサーに対するアクセス観測状況をまとめた「令和3年2月期観測資料」を「@police」において公開した。
独立行政法人情報処理推進機構(IPA)は3月30日、小規模ウェブサイト運営者を対象としたアンケート調査結果を踏まえて「企業ウェブサイトのための脆弱性対応ガイド」を8年ぶりに改訂し公開した。
株式会社東急コミュニティーは3月29日、同社の元従業員による不正な個人情報の持ち出しと流出について発表した。
株式会社富士薬品は3月24日、LINE WORKSアカウントの誤操作について報告を行った。
株式会社ユキヤマは3月26日、同社サービス「yukiyama」アプリが正常利用できなくなる事象の発生について発表した。
国立大学法人名古屋大学は3月30日、同学教員のメールアカウントへの不正アクセスによる個人情報流出について発表した。
日清製粉グループで惣菜や冷凍食品の製造を行うイニシオフーズ株式会社は3月24日、同社サーバに外部から不正アクセスがあり、当該サーバ内に保存するデータ流出の可能性が判明したと発表した。
株式会社日本レジストリサービス(JPRS)は3月29日、JPドメイン名の登録管理業務に関する2020年の年次報告書「JPドメイン名レジストリレポート2020」を公開した。
「情報セキュリティクイックアセスメント」は、Secure SketCH の利用を、GSX のアドバイスを受けながら行うことができ、それによって明らかになった課題の具体的解決方法のコンサルティングを受けることもできるサービス。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月26日、baserCMS における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
個人情報保護委員会は3月26日、LINE株式会社における個人情報の取扱いについて、同社から提出のあった資料を基に行っている適法性についての確認状況を公表した。
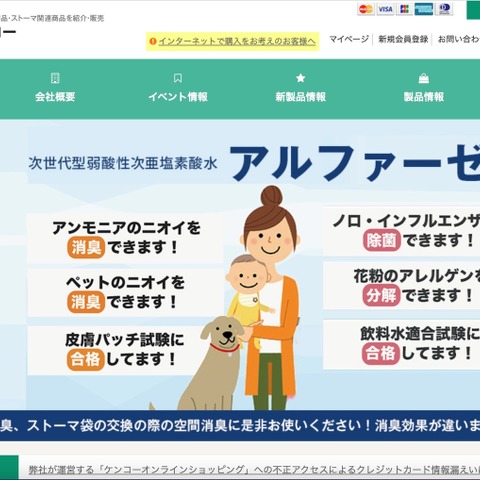
株式会社ケンコーは3月29日、同社が運営するストーマ用品を扱う「ケンコーオンラインショッピング」に第三者から不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。不正アクセス発生から発表まで562日間を要している。
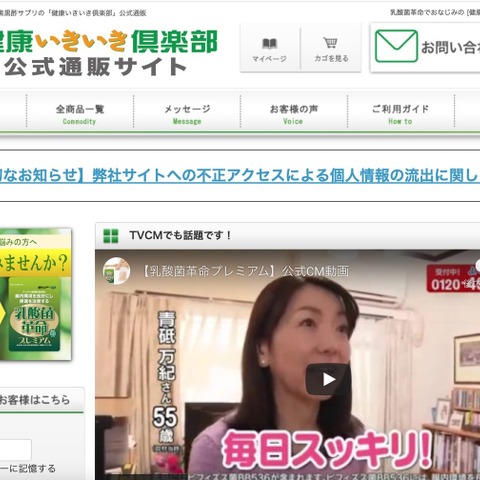
株式会社健康いきいき倶楽部は3月29日、同社が運営する「健康いきいき倶楽部 公式通販サイト」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。不正アクセス発生から発表まで471日間を要している。
株式会社デザインXは3月29日、同社が運営するアパレル資材・服飾資材の法人向けECサイト「ApparelX」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。改ざんの検知から発表まで110日間を要している。
ヤフー株式会社は3月26日、2020年2月までの約10年間 Yahoo!ニュース 個人にて執筆者(オーサー)を務めていた山本一郎氏のnote等での発信について同社の見解を公表した。
東京都墨田区は3月26日、同区が業務を委託する事業者のサーバが第三者からのサイバー攻撃によりウイルス感染し、同区が貸与した情報の流出した可能性が判明したと発表した。
公益社団法人中央畜産会(JLIA)は3月19日、同会が事務局を務め馬事畜産振興協議会が運営するWebキャンペーン「がんばれ!日本の畜産生産者 応援キャンペーン」にて、個人情報が閲覧される状態が発生したと発表した。
三菱電機株式会社は3月26日、2020年11月20日に公表した第三者による不正アクセス事案について、調査結果を発表した。
愛知県は3月26日、2020年5月5日に公表した同県の新型コロナウイルス感染症に関するWebページ上への患者に関する非公開情報の誤掲載について、関与した職員の処分を発表した。
国立大学法人九州大学は3月23日、九州産業大学のWebサーバ上で同学の科学研究費助成事業の申請に関する機密情報等が外部から閲覧できる状態となっていることが判明したと発表した。
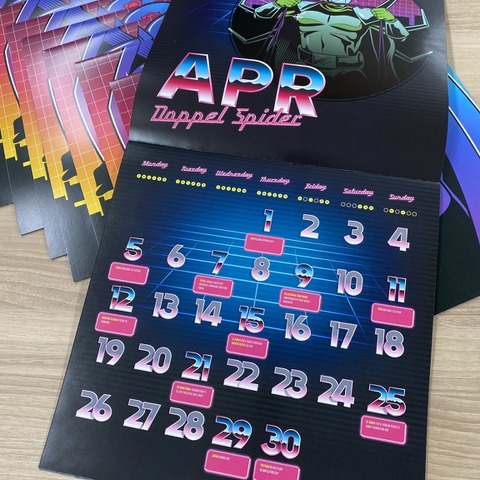
さて、そんなヤバイTシャツ屋ですら、商品としては販売していない非売品グッズが存在します。「 CrowdStrike Adversary Calender(クラウドストライク敵性国家カレンダー)」です。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月26日、「OpenSSLの脆弱性(CVE-2021-3450、CVE-2021-3449)に関する注意喚起」を発表した。対象となる製品およびバージョンは次の通り。
セコム株式会社は3月25日、新型「ココセコム」を3月から発売すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月25日、影舞におけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は3月23日、「2019~2020年 制御システムセキュリティアセスメント報告書」を公開した。
エリオットカンパニーは3月5日、同社のアメリカ ペンシルベニア州ジュネットにある本社工場に「ランサムウェア」による攻撃があったと発表した。エリオットカンパニーはポンプの総合メーカーで東証1部に上場する株式会社荏原製作の子会社。
富山県で人材派遣業を行う株式会社グロスは3月22日、同社Webサイトのリニューアルキャンペーンの申し込みページに入力後、登録情報が閲覧出来る状態であったことが判明したと発表した。
株式会社はせがわ酒店は3月24日、同社が運営する「はせがわ酒店 オンライン店」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
株式会社宝仙堂は3月23日、同社が運営する「すっぽんコラーゲン」「宝仙堂パワーライフ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
株式会社セキュアヴェイルは3月16日、同社の100%子会社である株式会社LogStareが4月14日から幕張メッセで開催される「Interop Tokyo」において講演すると発表した。
株式会社NTTデータは3月23日、金融機関向けバンキングアプリ「My Pallete」のオプションサービス「家族の口座取引を見守るサービス」をファーストユーザーとなる株式会社西日本シティ銀行に3月26日から提供開始すると発表した。
SCSK株式会社は3月24日、同社が受託する松井証券株式会社の証券取引のシステム開発等を担当していた同社の元社員1名が、警視庁に電子計算機使用詐欺等の容疑で同日、逮捕されたと発表した。
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月22日、「複数のBIG-IP製品の脆弱性(CVE-2021-22986)に関する注意喚起」を発表した。対象となる製品およびバージョンは次の通り。
東京都は3月19日、緊急事態宣言が延長された3月前半の都内企業のテレワーク実施状況について、調査結果を発表した。
半導体や機器の専門商社で東証1部に上場する伯東株式会社は3月19日、2月12日に公表した同社サーバへの不正アクセスについての調査結果を発表した。
株式会社つゆきは3月23日、同社が運営する「ふとんのつゆきオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
総務省と経済産業省は3月19日、「民間事業者によるカメラ画像を利活用した公共目的の取組における配慮事項~感染症対策のユースケースの検討について~」を公表した。公共目的でのカメラ画像利活用を行う場合に事業者に求められる配慮事項をFAQ形式でまとめている。
独立行政法人情報処理推進機構(IPA)は3月19日、変革ストーリー「変革への第一歩~Step and a step~」を公開した。
宝ホールディングス株式会社は3月19日、宝ホールディングス株式会社および宝酒造株式会社に籍を置く従業員およびその家族の特定個人情報(マイナンバーを含む個人情報)の、外部の給与システム開発業者への流出が判明したと発表した。
東京都は3月22日、東京都児童相談センターの職員が個人情報を記載したノートを紛失したことが判明したと発表した。
トレンドマイクロ株式会社は3月18日、日本国内および海外における最新のセキュリティ動向を分析した報告書「2020年 年間セキュリティラウンドアップ:コロナ禍の法人を脅かす境界線内外の攻撃」を同日公開した。
コンテンツマーケティング事業などを行うCROCO株式会社は3月16日、同社のShinobiライティング運営事務局で配信したメールマガジンに本文とは関係のないメールアドレスを表示した状態で送信したことが判明したと発表した。
日本事務器株式会社は3月8日、同社が運営するサービスサイトの問い合わせフォームが悪用され、同社からの自動返信メールに不審なURLが記載された迷惑メールが送信されたことが判明したと発表した。
菱洋エレクトロ株式会社は3月18日、トレンドマイクロ株式会社がMoxa Japan合同会社と共同開発したスマートファクトリー向けセキュリティ製品「EdgeIPS」、「EdgeFire」、「OT Defense Console」を販売開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月19日、富士ゼロックス製複合機およびプリンタにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は3月18日、「企業における営業秘密管理に関する実態調査2020」を公開した。
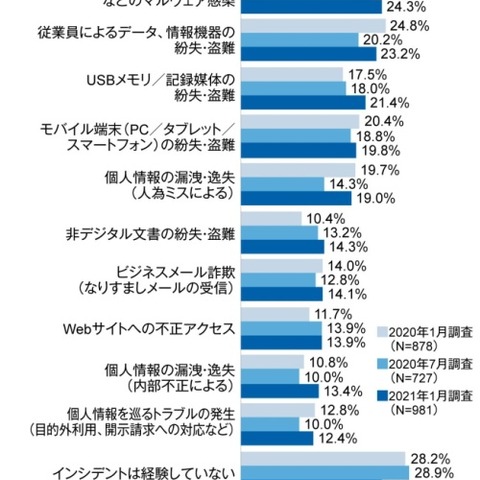
一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社アイ・ティ・アール(ITR)は3月18日、「企業IT利活用動向調査2021」の一部結果を速報として発表した。
警察庁は3月18日、スマートフォン決済サービスを利用した不正振替事犯に係る対策実施について発表した。
中部国際空港株式会社は3月17日、同社が実施する訪日外国人向けアンケートにて回答者の名前をはじめとする回答結果が別の回答者に閲覧できる状況であったことが判明したと発表した。
大阪府は3月16日、大阪府立狭山池博物館の開館20周年安藤忠雄記念講演会の参加者募集の結果公表の際、申込者の個人情報が入ったデータをWebサイトに誤掲載したことが判明したと発表した。
株式会社コダマは3月18日、同社が運営するハムやソーセージ等を扱う「コダマオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
国立研究開発法人海洋研究開発機構(JAMSTEC)は3月18日、同機構職員になりすましてのVPN接続による基幹ネットワークシステムへの不正アクセスが3月16日に判明したと発表した。
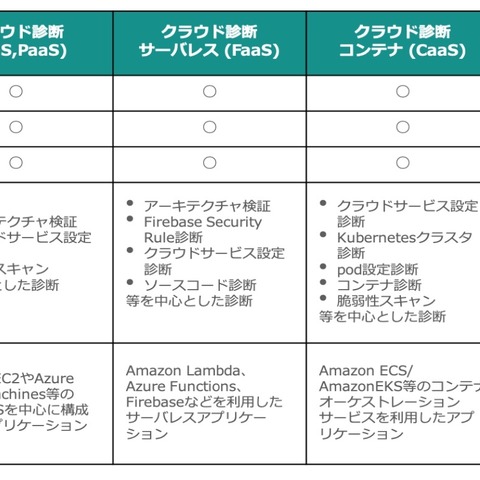
株式会社イエラエセキュリティは3月18日、クラウドサービスを利用する企業向けに「クラウド診断」サービスを同日から提供開始すると発表した。
株式会社イエラエセキュリティとクラスメソッド株式会社は3月18日、AWSを利用する企業向けに「クラウド診断」および「対策サポート」の提供を同日から販売開始すると発表した。
LINE株式会社は3月17日、同社が提供するコミュニケーションアプリ「LINE」の国内ユーザーの日本国外での個人情報の取り扱いに関する報道について見解を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、WordPress 用プラグイン Paid Memberships Pro における SQL インジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。



