
2026.11.05(木)
- 注目検索ワード

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月4日、SonicWall製SMA100シリーズの脆弱性について注意喚起を行っている。影響を受けるシステムは以下の通り。
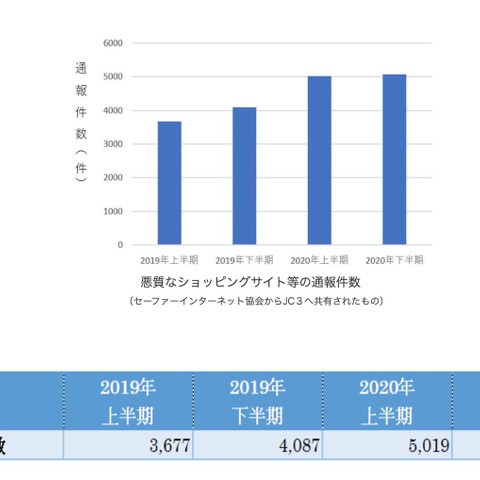
一般財団法人日本サイバー犯罪対策センター(JC3)は2月4日、悪質なショッピングサイト等に関する統計情報を公開した。
Canonicalは2月2日、IoTデバイスや組み込みシステム向けのUbuntu 20.04 LTSをコンパクトにコンテナ化したUbuntu Core 20を一般公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月5日、sudoにヒープベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
大阪府泉大津市は2月4日、盗難被害に伴う小学校児童の個人情報の流出について発表した。
Apaman Property株式会社は2月4日、同社九州支社にて顧客情報を誤添付し不動産業者へ送信したことが判明したと発表した。
香川県は2月1日、香川県薬物乱用対策推進本部が実施する広報啓発事業「NO!DRUG薬物断絶物語」の「断る一言」募集サイトの応募者情報について、他の応募者が閲覧できたことが判明したと発表した。
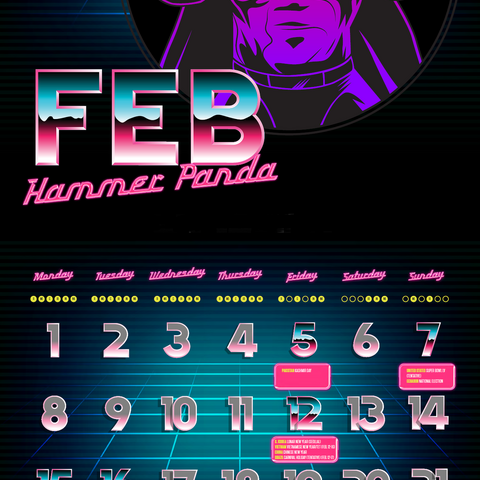
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
一般社団法人コンピュータソフトウェア協会(CSAJ)は2月2日、各種メディアで報道されているソフトウェアのソースコードをホスティングするクラウドサービス「GitHub」について正しい理解と対応に向けた文書を発表した。
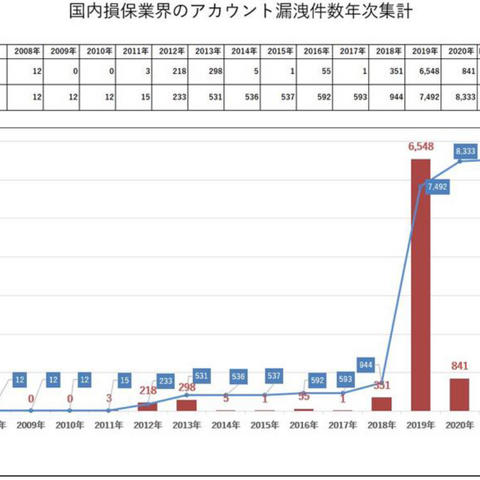
株式会社ソースポッドは2月3日、OSINTによる国内損害保険会社28社が発行したメールアドレスをIDとしたアカウント情報の漏えい調査を行い「SP Intelligence Report」として公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は2月3日、トレンドマイクロ株式会社製スマートホームスキャナー(Windows 版)のDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
これは同学部が、オンライン上でのオープンキャンパスを実施する際の管理運用のために開設していた「Googleグループ」の設定が「ウェブ上の誰でも」となっていたため、同グループ上に転送されていた申込者情報など、本来は一般公開してはならない情報が「Google グループ」上で閲覧可能な状態になっていたことが、1月29日に外部からの指摘で発覚したというもの。
トレンドマイクロ株式会社は2月1日、EUROPOL(欧州刑事警察機構)が1月27日に発表した「Emotet」ボットネットのテイクダウンについて、同社のブログで解説を行っている。
聖マリアンナ医科大学病院は2月1日、同院が1月25日に公表した同院救命救急センター所属の看護師が自主的に開設していた「Googleグループ」の閲覧設定誤りで、患者情報等が第三者に閲覧可能な状態となっていた件について、調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月1日、トレンドマイクロ株式会社製ウイルスバスター クラウドのインストーラにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は2月1日、情報セキュリティサービス基準適合サービスリストを更新した。
米Reportocean.comは1月29日、「鉄道サイバーセキュリティ市場調査レポート」を発表した。
国立大学法人北陸先端科学技術大学院大学は1月29日、同学の教職員及び学生の個人情報が外部サイトにアップロードされ閲覧可能であったことが判明したと発表した。
東京ガス株式会社は1月30日、同社が運営する恋愛ゲーム「ふろ恋 私だけの入浴執事」のWebサイトへの不正アクセスがあり、会員の個人情報流出が判明したと発表した。
東京電力ホールディングス株式会社は1月23日、柏崎刈羽原子力発電所所員における発電所建屋内への不正な入域について発表した。
日本郵政株式会社は1月29日、JP改革実行委員会から受領した日本郵政グループの内部通報窓口等に係る検証報告書および株式会社ゆうちょ銀行のガバナンス等に係る検証報告書を公表した。
内閣サイバーセキュリティセンター(NISC)は1月29日、重要インフラ事業者等に向けてSalesforce 製品の設定不備による意図しない情報が外部から参照される可能性について注意喚起を行った。
中小企業庁はWebサイトで「事業者間トラブル事例」を紹介している。
独立行政法人情報処理推進機構(IPA)は1月28日、2020年10月から12月の第4四半期における「サイバー情報共有イニシアティブ(J-CSIP) 運用状況」を公開した。
GMOグローバルサイン株式会社は1月28日、医療機器・ヘルスケアデバイスやIoMT関連事業を展開する事業者に向け、医療領域における強固な本人認証とセキュリティ環境の構築を可能にする「オンライン診療セキュリティ byGMO」を同日から提供開始した。
神奈川県は1月29日、Aiコールシステムの改修作業中にシステム障害が発生したと発表した。
株式会社バンダイと株式会社BANDAI SPIRITSは1月29日、個人情報の共同利用を行っているお客様相談センターのシステムに社外の第三者から不正アクセスを受けた可能性を確認したと発表した。同社では1月7日からお客様相談センター窓口の受付を全停止していた。
和歌山県新宮市は1月28日、同市の保健センターの職員2名の懲戒処分について発表した。
埼玉県は1月26日、同県で取り扱っている新型コロナウイルス感染症に関する個人情報の漏えいが発生したと発表した。
ScanNetSecurity 読者の皆様
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月27日、インフォサイエンス製の複数のログ管理ツールにおける OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ファーストロジックは1月27日、同社が運営する不動産投資サイト「楽待」(https://www.rakumachi.jp/)における「不動産会社の審査」及び「ペナルティ制度」2020年度の運用結果を公表した。
独立行政法人情報処理推進機構(IPA)は1月27日、「情報セキュリティ10大脅威 2021」を発表した。
国立大学法人京都大学は1月26日、情報環境機構が構築した認証システムにおいて学生・教職員の個人情報が外部から閲覧・取得可能な状態であったことが判明したと発表した。
食品の販売やレストラン経営を行う明治4年創業の老舗 株式会社柿安本店は1月19日、同社が運営する「柿安オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
同社では、COVID-19によるリモートワークライフへの移行による在宅時間の増加で、各家庭で接続されたデバイス、アプリ、Webサービスの使用が増え続け、デジタル機器を介した侵入の影響を受けやすくなると指摘している。
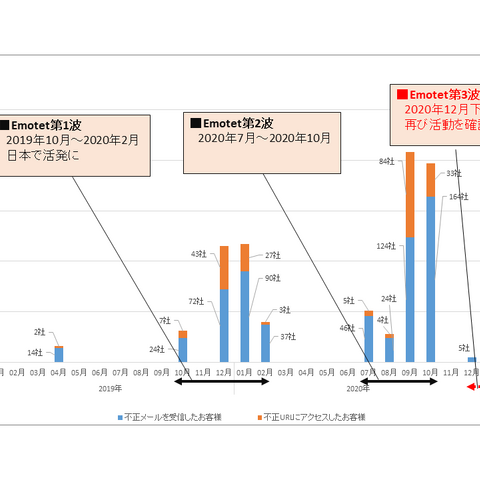
デジタルアーツ株式会社は1月26日、同社の製品が検知した、マルウェアEmotetに感染させると考えられるメール・URLの解析情報を公開した。
公益財団法人京都市芸術文化協会は1月25日、同協会が管理運営を行う京都芸術センターのボランティアスタッフ及びアルバイトスタッフの個人情報がインターネット上で閲覧可能だったことが判明したと発表した。
イオン株式会社は1月25日、同社のWebサイトに設置してあるお問い合わせフォームに対し社外の第三者からのアクセスを確認したと発表した。
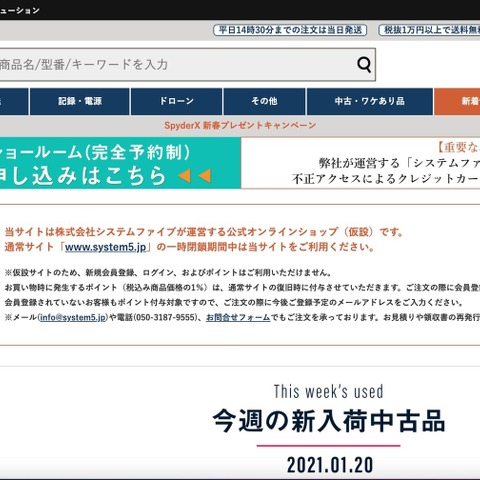
映像機器や音響機器、ドローンを扱う株式会社システムファイブは1月26日、同社が運営する「システムファイブ オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
PwC Japan合同会社は12月、2021年1月26日から29日にかけてオンラインセミナー「PwC’s Digital Trust Forum 2021」を開催すると発表した。本セミナーは2021年2月14日までオンライン配信を予定している。事前登録制で参加費は無料。
株式会社日本レジストリサービス(JPRS)は1月25日、dnsmasqにおける「DNSpooq」脆弱性情報を公開した。
Twitter Japan 株式会社は1月22日、第17回「Twitterの透明性に関するレポート」を公表した。最新のTwitterの透明性に関するレポートは、2020年1月1日から2020年6月30日のデータを対象とし、次の項目についての状況とその対応を公開している。
公正取引委員会は1月18日、「デジタル市場における公正取引委員会の取組」について公表した。
三井住友建設株式会社は1月25日、同社作業所に関連するデータの一部が社外の第三者に不正アクセスされたことが判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月22日、Aterm WF800HP、Aterm WG2600HP および Aterm WG2600HP2 における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
防衛省は1月22日、サイバーセキュリティに関する専門的知見を備えた人材発掘を目的にサイバーコンテストを開催すると発表した。
カゴメ株式会社は1月19日、同社の「僕のヒーローベジタブル」キャンペーンにおいて個人情報が閲覧できる状態になっていたことが判明したと発表した。
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月21日、2020年10月1日から12月31日までの四半期における「JPCERT/CC 活動四半期レポート」を公開した。
神奈川県藤沢市は1月21日、長久保公園都市緑化植物園のWebサイトのサーバに対する不正アクセスについて発表した。同市では、公益財団法人藤沢市まちづくり協会を長久保公園都市緑化植物園の指定管理者としていた。
インターネット上での外国為替取引に関するサービスFXTFを提供するゴールデンウェイ・ジャパン株式会社は1月12日、1月7日に同社で発生したメール誤送信による個人情報の漏えいについて続報を発表した。
埼玉県は1月21日、同県の教職員の懲戒処分について発表した。
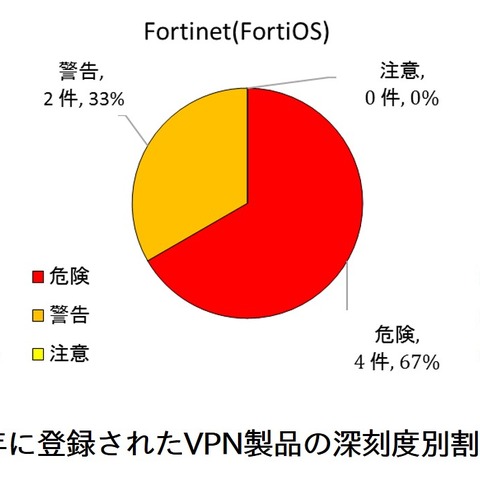
独立行政法人情報処理推進機構(IPA)は1月20日、脆弱性対策情報データベースJVN iPediaの登録状況 [2020年第4四半期(10月~12月)] について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月20日、Oracle Java の脆弱性対策とOracle製品のクリティカルパッチアップデートに関する注意喚起について発表した。影響を受けるシステムは以下の通り。
暗号資産・仮想通貨取引所「Liquid」を運営するQUOINE株式会社は1月20日、2020年11月に発生した不正アクセスに関する事象についての最終報を発表した。
株式会社アイビー・シー・エスは1月18日、同社が運営する「IVYCS FEE PAYMENT(青山学院会費)」への不正アクセスによる個人情報漏えいの可能性について第2報を発表した。
大学共同利用機関法人 情報・システム研究機構 国立情報学研究所(NII)のサイバーセキュリティ研究開発センターは1月13日、2017年度から運用開始した「情報セキュリティ運用連携サービス」で蓄積した研究用データの提供を開始した。
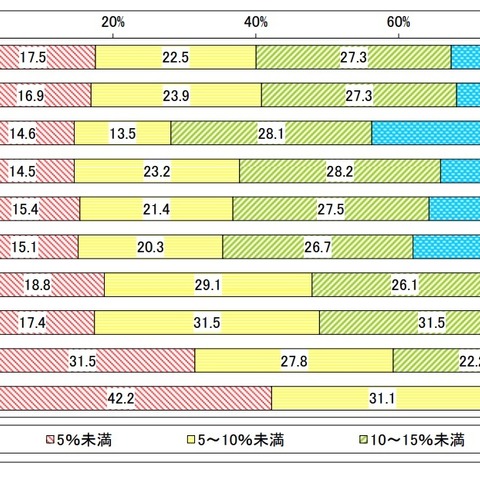
一般社団法人日本情報システム・ユーザー協会(JUAS)は1月19日、企業のIT投資・IT戦略などの動向を調べる「企業IT動向調査2021」(2020 年度調査)を実施、その速報値を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月18日、GROWI におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
奈良県は1月15日、同県が公表する新型コロナウィルス感染症に関する奈良県Webサイト報道資料にて、感染者の個人情報が含まれたファイルの誤掲載が判明したと発表した。
株式会社アイビー・シー・エスは1月18日、同社が運営する「東京女子大学購買センター Web Shop」に第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。
株式会社SHIFT SECURITYは1月19日、セキュリティ監視サービスを同日から提供開始すると発表した。マルチベンダー対応で、オンプレミス環境で120種以上、クラウド環境で18種類の製品やサービスの監視に対応する。
株式会社みずほ銀行は1月18日、通帳レス口座「みずほ e-口座」取扱開始に際し、スマートフォンでの口座開設アプリにおいてオンラインで本人確認を完結できる仕組み「eKYC」機能を導入したと発表した。



