
2026.11.05(木)
- 注目検索ワード

個人情報保護委員会は、10月30日に開催した「第156回 個人情報保護委員会」ならびに11月4日に開催した「第157回 個人情報保護委員会」の議事次第や配布資料を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月6日、XOOPS用モジュールXooNIpsの複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
経済産業省は11月5日、IoTやAIで実現される「Society5.0」、「Connected Industries」におけるフィジカル空間とサイバー空間のつながりの信頼性の確保の考え方を整理した「IoTセキュリティ・セーフティ・フレームワーク」の策定を発表した。
BSI Professional Services Japan株式会社は11月5日、一般社団法人日本ハッカー協会、グローバルセキュリティエキスパート株式会社(GSX)の協力によりセキュリティエンジニア養成講座におけるパートナーシップを強化すると発表した。
傘の販売を行う株式会社イー・ビー・アイは11月5日、同社が運営する「Tokyo noble* online shopping」にて第三者からの不正アクセスがあり、顧客のカード情報が流出した可能性が判明したと840×2390のPNG形式の画像で発表した。
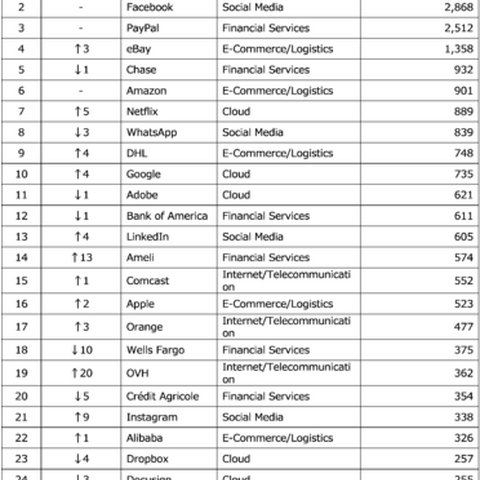
Vade Secure株式会社は10月29日、フィッシング詐欺の攻撃数をランキングしたレポート「Phishers' Favorites」の2020年第3四半期版を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、サイボウズGaroonにおける不適切な入力確認の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
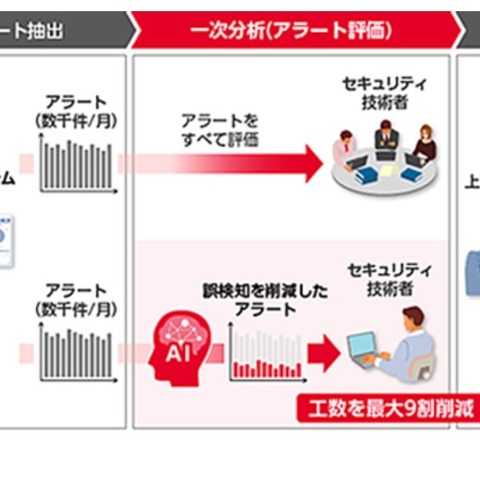
株式会社日立製作所は11月4日、人工知能技術「Hitachi AI Technology/H」を活用した「セキュリティ監視業務効率化AIソリューション SaaS版」を開発し、セキュリティ分野におけるLumadaの新たなソリューションの1つとして10月から提供開始したと発表した。
日本マイクロソフト株式会社は11月4日、PCやスマートフォンから質問に回答するのみで企業や組織のリモートワークの現状を把握できる「リモートワーク診断」を同日から提供開始すると発表した。
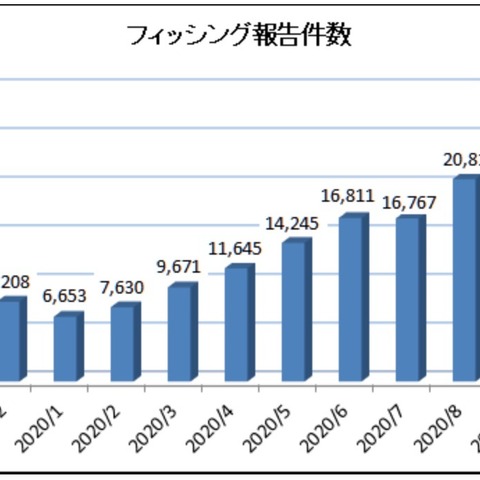
フィッシング対策協議会は11月4日、2020年10月の「フィッシング報告状況」を発表した。
保険代理店業務を行う株式会社ライフィは10月29日、同社の管理する顧客データに対し、同社Webサイトを通じて第三者からの不正アクセスがあり個人情報流出の可能性が判明したと発表した。
セキュリティの対応をする組織が今後どのような形で進むのか、世界や日本のドキュメントから紐解きます。
経済産業省近畿経済産業局は10月29日、令和2年度中小企業サイバーセキュリティ対策促進事業の一環で、近畿2府5県に所在する企業、個人等が自主的に実施するサイバーセキュリティ関連コミュニティ活動を「地域セキュリティコミュニティ」として認定し、支援すると発表した。
デル・テクノロジーズ株式会社は11月2日、同社サポートサービスに関する不審な電話に対する注意喚起を発表した。
株式会社富士通研究所は10月29日、複数の要素から成る系列データに対するAI活用において、偽造攻撃データを用いてAIモデルをだまし意図的に判定を誤らせる攻撃への耐性を強化する技術を開発したと発表した。
株式会社カプコンは11月4日、同社グループシステムの一部でメールシステムやファイルサーバーなどにアクセスしづらい障害が11月2日未明から発生していると発表した。
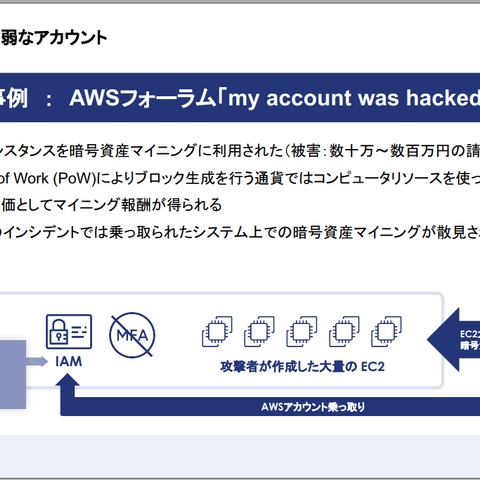
黎明期クラウドには漠然とした不安があったが、普及が進む近年そのリスクがあちこちで顕在化しはじめた。本資料でもクラウド利用時のセキュリティインシデント事例を紹介している。
株式会社東京商工リサーチは10月30日、約100媒体、約30年分の新聞や雑誌等の記事情報から取引先のネガティブ情報を検出する「TSRコンプライアンスチェック}を同日から提供開始すると発表した。
株式会社山梨中央銀行は10月14日、山梨県内のコンビニエンスストア設置のATMにて偽造キャッシュカードによると推測される不正アクセスと被害が確認されたと発表した。
防犯カメラメーカーの新鋭株式会社は10月23日、同社社員のパソコン1台が「Emotet」に感染し、同社を装った第三者からの不審メールが複数送信されたことを10月14日に確認致したと発表した。
、更新処理を担当する職員が、電子データの更新ができていると誤認し、さらに複数人によるチェックが行われていなかったことが原因。
メッセージングセキュリティを中心とした国際カンファレンス「JPAAWG 3rd General Meeting」が、11月11日から11月12日の2日間にわたってオンライン開催される。
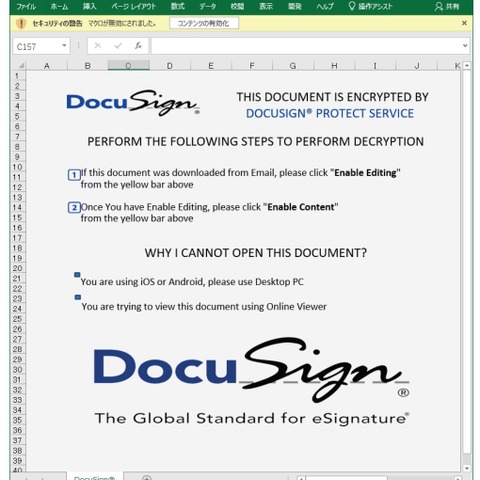
独立行政法人情報処理推進機構(IPA)は10月29日、2020年7月から9月の第3四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
ユニットハウスやトランクルームの製造・販売・レンタルを行う三協フロンテア株式会社は10月23日、9月18日午前11時過ぎに同社社員を装った社外の差出人から「Emotet」標的型攻撃メールを受信し、当該社員のPCの「Emotet」感染が判明した件について続報を発表した。
JASDAQに上場し携帯電話の代理店業務を行う株式会社ベルパークは10月22日、9月25日に公表した不正アクセスによる賃貸借契約に関する情報流出について続報を発表した。
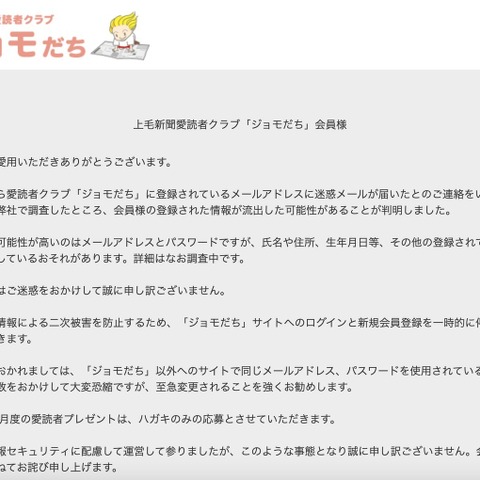
株式会社上毛新聞社は10月29日、同社が発行する上毛新聞の愛読者クラブ「ジョモだち」の会員情報が流出した可能性が判明したと発表した。会員から「ジョモだち」登録のメールアドレスに迷惑メールが届いたと連絡があり、同社で調査して発覚した。
Repro株式会社は10月23日、同社が運営するオウンドメディア「Growth Hack Journal」の一部において第三者からの不正アクセスがありサイトが改ざんされたことが判明したと発表した。
航空宇宙機器や大型輸送システムなどの製造を行うシンフォニアテクノロジー株式会社は10月23日、同社社内のパソコン1台が「Emotet」に感染したことを10月21日に確認したと発表した。
セキュリティ情報融合基盤「CURE」を機能強化し、自然言語で記述された分析情報を融合、迅速に横断分析することに成功したと国立研究開発法人情報通信研究機構(NICT)が10月27日発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月27日、Macrium Software製Macrium Reflectの権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
不動産管理を行う株式会社グッドライフカンパニーは10月22日、同社のメールアカウントに不正アクセスがありスパムメール送信の踏み台となったことが判明したと発表した。10月22日に同社のメールサービスを管理する運営会社から連絡があり発覚した。
株式会社ブクログは10月21日、同社が運営するweb本棚サービス「ブクログ」にて各利用者の本棚ページのソースコード上に利用者本人のメールアドレスが表示された事実を確認したと発表した。10月20日午後4時頃に利用者から指摘があり発覚した。
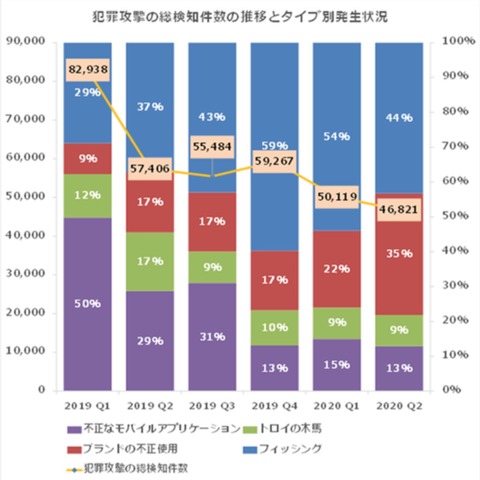
フィッシング攻撃はサイバー犯罪者による攻撃方法の支配的な地位を第2四半期も保ち続け全攻撃の44%を占める。RSA Security Japan合同会社は2020年第2四半期のフィッシングやオンライン犯罪情報、統計情報をまとめた「RSA Quarterly Fraud Report」を発表した。
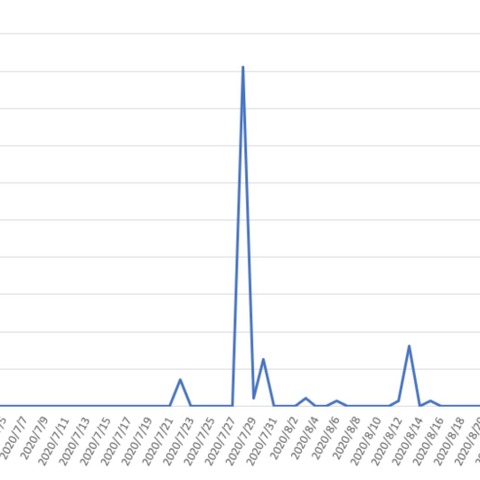
マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。
K&Oエナジーグループ株式会社と大多喜ガス株式会社は10月23日、大多喜ガス及び大多喜ガスの協力企業を装った「なりすましメール」の配信を確認したと発表した。
GMOクリック証券株式会社は10月26日、同社の顧客1名に対し悪意のある第三者からの不正アクセスがあり当該顧客の資産が流出が発生したと発表した。
レストラン・カフェ・ホテル経営を行う東証一部上場企業 株式会社ひらまつは10月20日、同社従業員に貸与したパソコン2台が「Emotet」に感染したことによるメール情報の流出と第三者からの不審メール送信について、調査結果を発表した。
Jamf Japan株式会社は10月22日、米国で実施されたサイバーセキュリティ月間にあわせ企業や組織におけるデバイスの利用状況とエンドポイントセキュリティの今後の課題に関する調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月23日、Chocolateyが提供するBoxstarterのDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
オフィスのコンサルティングやトータルソリューションを行う株式会社ルクールプラスは10月19日、同社従業員のメール誤送信で個人情報が流出したと発表した。
大阪市は10月23日、大阪市福祉局にて郵便物を発送する際に使用する「大阪市役所郵便物発送請求券料金後納郵便物差出票の裏面に個人情報が印刷されていたことが判明したと発表した。
株式会社ブロードバンドセキュリティ(BBSec)は10月23日、株式会社イードと共同で企業の脆弱性管理に関する実態調査を行ったと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月21日、WordPress用プラグインSimple Download Monitorにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
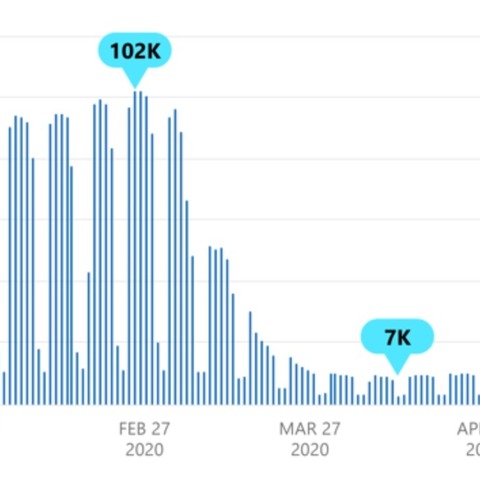
日本マイクロソフト株式会社は10月21日、9月に公表した昨年のサイバーセキュリティの動向を網羅した「Microsoft Digital Defense Report」について、IT管理者向けにレポート概要と同社が提唱する対策を発表した。
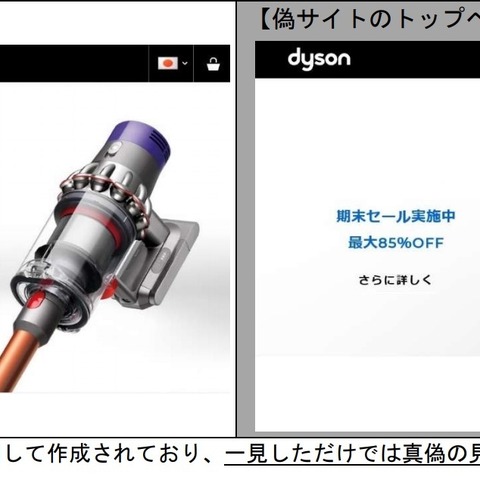
消費者庁では10月21日、実在の通信販売サイトを騙った偽サイトなどに関する注意喚起を発表した。
東京電力エナジーパートナー株式会社は10月13日、同社の会員制Webサービス「くらしTEPCO web」に対し、第三者が不正ログインを行った可能性を確認したと発表した。
株式会社ホワイトプラスは10月20日、同社が運営するハウスクリーニングマッチングサイト「キレハピ」のサーバが第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。
今回は、本調査を実施した株式会社ブロードバンドセキュリティの 3 名の人物に話を聞きながら、調査結果のハイライトと、そこから得られた新しい知見について紹介する。そして、あわよくば冒頭の杉浦氏の言葉の意味を探ってみようと思う。
独立行政法人情報処理推進機構(IPA)は10月21日、Oracle Java SEの脆弱性(CVE-2020-14803等)について発表した。影響を受けるシステムは以下の通り。
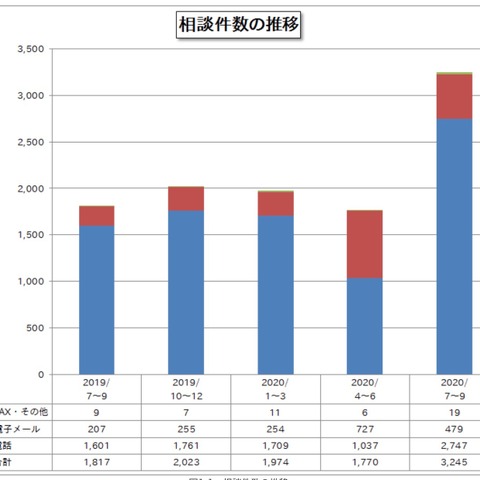
独立行政法人情報処理推進機構(IPA)は10月21日、「情報セキュリティ安心相談窓口の相談状況[2020年第3四半期(7月~9月)]」を発表した。
株式会社イエラエセキュリティは10月21日、「セキュリティ・ミニキャンプ」に同社取締役とエンジニアが講師として登壇すると発表した。
制御機器や産業用ロボットの販売を行う株式会社鳥羽洋行は10月20日、同社社内の一部のパソコンが「Emotet」に感染し、同社社員を装った第三者からの不審メールが複数発信されたことを確認したと発表した。
経済産業省は10月20日、「DX時代における企業のプライバシーガバナンスを考える~消費者・ステークホルダーからの信頼獲得により企業価値向上につなげる試み~」ウェビナーを開催すると発表した。
一般社団法人日本音楽著作権協会(JASRAC)は10月20日、2020年度上半期(2020年4月から9月まで)報告を発表した。
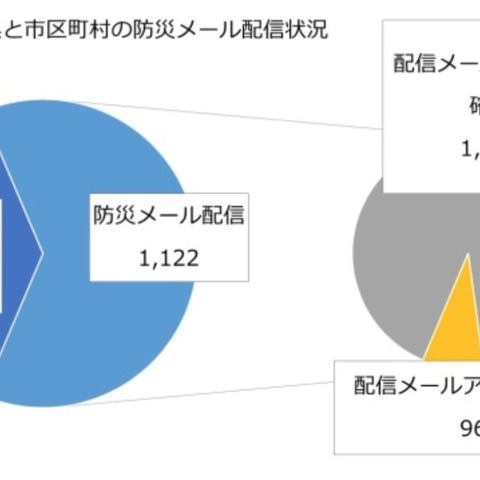
一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社TwoFiveは10月20日、自治体が発信する防災メールのなりすまし対策状況(SPFとDMARCの設定状況)について調査結果を発表した。
株式会社エポック社は10月20日、同社が10月14日に公表した同社運営の「シルバニアファミリーオンラインショップ」での個人情報流出について調査結果を発表した。
国際連合広報センターは10月19日、9月23日に公表した国際連合とパートナーが各国に対しCOVID-19の世界的大流行に伴い、実世界とオンライン両方で表面化したいわゆる「インフォデミック」に取り組むための緊急対策を強く訴える声明の日本語訳を発表した
公益社団法人日本医師会は9月24日、オンライン診療について同会の考え方を定例記者会見で発表した。
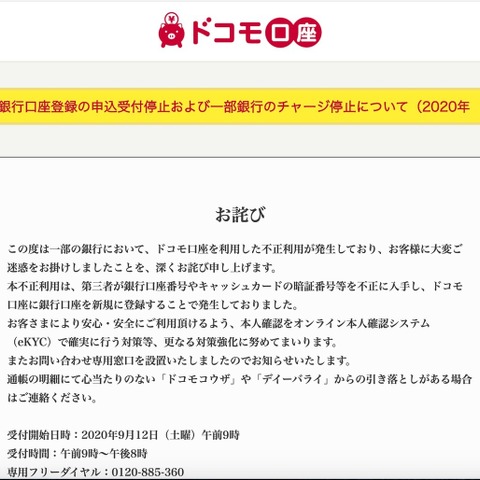
株式会社NTTドコモは10月15日、一部の銀行において同社の「ドコモ口座」の不正利用について、被害件数と補償完了件数を発表した。
この報告書の真の価値は、ニュース等で断片的に知っていたランサムウェアに関する情報がつなぎ合わせられ、サイバー犯罪産業としてのランサムウェアの全体像を俯瞰する視点が得られるところにあるといえる。
警察庁が10月16日、vBulletinの脆弱性(CVE-2020-17496)を標的としたアクセスの観測等について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、複数のAdvantech社製品の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社理経は10月14日、同社が開発した「VR地震体験システム」を練馬区が採用したと発表した。



