
2026.11.05(木)
- 注目検索ワード
医療法人社団三思会くすの木病院は12月14日、同院の職員を装った不審なメールへの注意喚起を発表した。
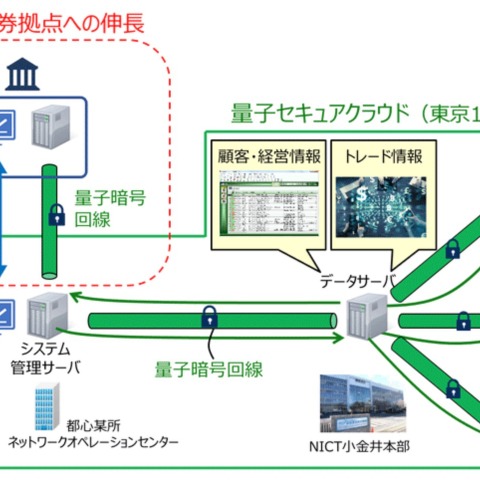
野村ホールディングス株式会社(野村HD)、野村證券株式会社、国立研究開発法人情報通信研究機構(NICT)、株式会社東芝、日本電気株式会社(NEC)は12月21日、量子暗号技術の有効性と実用性に関する国内初の共同検証を12月から開始すると発表した。

Webブラウザアプリ「Smooz」を提供するアスツール株式会社は12月17日、同社に対し指摘のあったSmoozブラウザにおけるユーザー情報の取り扱いについて、同社代表取締役の加藤雄一氏による当該アプリの挙動についての説明を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月21日、Apache Struts 2の脆弱性(S2-061)について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
マーダーミステリーに関するイベントの公演や企画、販売などを行う株式会社ジョイマダは12月21日、同社が運営するマーダーミステリー・レビューサイト「マダナビ」にてユーザーのメールアドレス等が他のユーザーに送信される事象が発覚したと発表した。
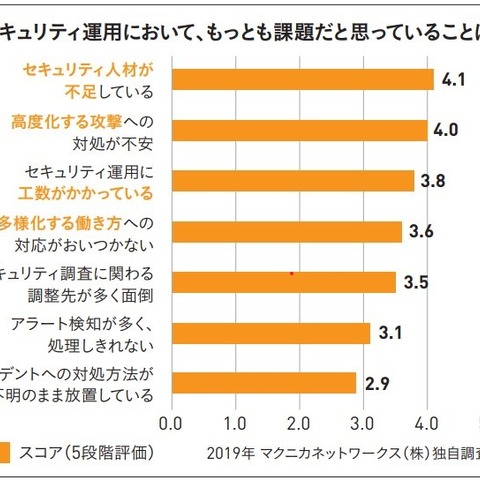
到底答の出なそうなこの難しい課題の解決策を、果敢に探った成果が、ファイア・アイ株式会社とマクニカネットワークス株式会社によってこのたび公開された。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月18日、複数のセイコーエプソン製品で作成された自己解凍形式ファイルにおけるDLL読み込みに関する脆弱性についてJapan Vulnerability Notes(JVN)で発表した
経済産業省は12月18日、最近のサイバー攻撃の状況を踏まえた経営者への注意喚起を発表した。
福岡県福岡市は12月14日、同市の道路下水道局の職員が「児童買春、児童ポルノに係る行為等の規制及び処罰並びに児童の保護等に関する法律」に違反した容疑で警視庁から書類送検されたと発表した。
札幌市水道局は12月18日、同局が発注した「水道料金等のクレジット収納に係る情報処理業務」にて個人情報が記載された書類の紛失が発生したと発表した。
独立行政法人 情報処理推進機構(IPA)は12月9日、「Microsoft 製品の脆弱性対策について(2020年12月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2020年12月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している
海外における医療系のサービスを展開するWellBe Holdings Limitedは12月16日、同社グループの中国法人である上海鼎安保険公估有限公司の社員が使用するパソコンが「Emotet」に感染し、メール内容の流出した可能性が判明したというもの。
内閣サイバーセキュリティセンター(NISC)は12月16日、SolarWinds社製SolarWinds Orion Platformソフトウェアに関して同社の公開情報をもとに12月14日に政府機関等へ注意喚起を行った。一般社団法人JPCERTコーディネーションセンターでも同様の注意喚起を行っている。
イベント管理アプリ「Peatix」を提供するPeatix Inc.は12月16日、11月17日に公表した同社が運営する「Peatix(https://peatix.com/)」への不正アクセスによる個人情報の不正引き出しについて、第三者機関による調査結果を発表した。
歯科総合出版社の株式会社デンタルダイヤモンド社は12月16日、同社が運営する「ホームページショッピング」に対し第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
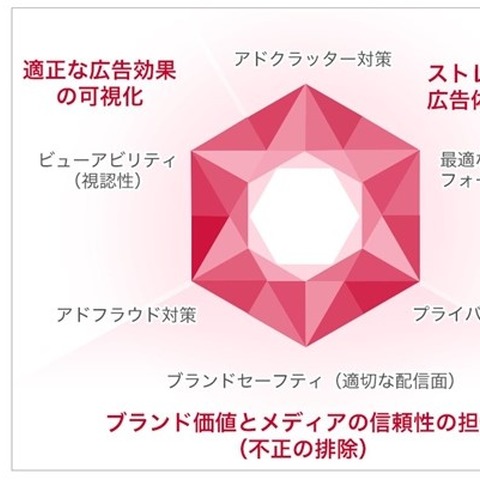
ヤフー株式会社は12月15日、広告サービス品質向上のための審査実績をまとめた2020年度上半期(2020年4月1日~9月30日)の「広告サービス品質に関する透明性レポート」を公開した。
自動車用品の企画開発・製造・販売を行う株式会社ジャオスは12月15日、同社が運営する「JAOSオンラインショップ」に対し第三者からの不正アクセスがあり顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
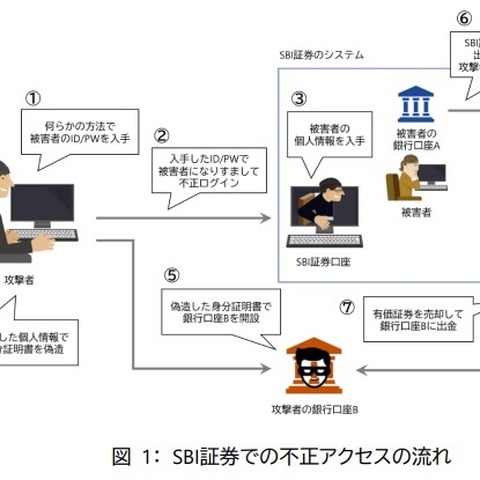
株式会社NTTデータは12月11日、2020年度第2四半期(7月から9月)のサイバーセキュリティに関するグローバル動向について実施した調査の結果を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月15日、GROWIにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
大手コンサルファーム主催のカンファレンスなど「上流工程の抽象論」と思いがちだが、実際のプログラムはその正反対。日本企業12社のサイバーセキュリティの責任者や実務担当者が登壇し、課題や解決過程を泥臭く語る。
三菱パワー株式会社は12月11日、同社のネットワークがマネージド・サービス・プロバイダ(MSP)を経由した第三者からの不正アクセスを確認したと発表した。
国立研究開発法人日本医療研究開発機構(AMED)は12月11日、同機構で使用する業務システムの一つである人事関係システムについて、保守業者による保守作業中に保守用端末に対して不正アクセスがあり個人情報が漏えいした可能性が12月10日に判明したと発表した。
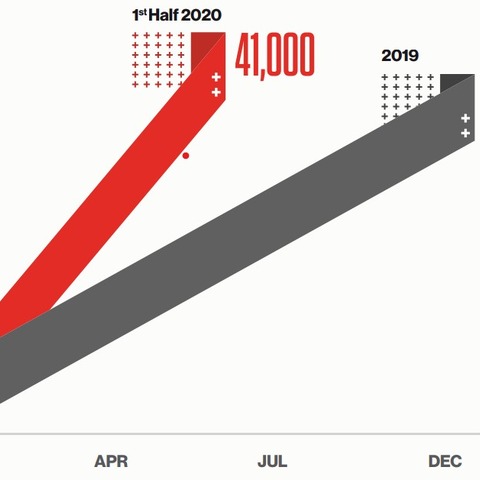
CrowdStrike の OverWatch レポート最大の特長を一言でいえば「双方ハイエンド」である。彼らが「 PANDA 」と呼ぶ、GDP 世界 2 位の国家が支援する攻撃者をはじめとして、技術と資金と人材に恵まれ計画性と組織力を背景に持つ、サイバー攻撃の研究だけに特化している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月11日、NEC Aterm SA3500Gにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
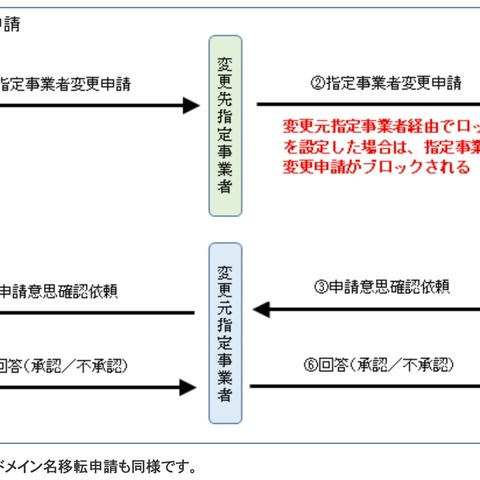
株式会社日本レジストリサービス(JPRS)は12月10日、JPドメイン名においてドメイン名移転・指定事業者変更ロック(汎用・都道府県型JPドメイン名)と指定事業者変更ロック(属性型・地域型JPドメイン名)を12月17日から導入すると発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月9日、Adobe Prelude、Adobe Experience Manager、Adobe Lightroomについて、アドビシステムズ社からのセキュリティアップデート(APSB20-70、APSB20-72、APSB20-74)の公開を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月10日、FileZenにおけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
大阪府は12月7日、教育庁私学課にて府内私立学校の担当者にメール送信する際、送信先のメールアドレスを記載した一覧表を誤添付したと発表した。
株式会社毎日放送は12月8日、同社の新卒採用の過程にて、受験者へ送信したメールに、誤って前年度受験者の個人情報を含むファイルを添付したことが判明したと発表した。
プロジェクト管理ツール「Backlog」やビジュアルコラボレーションツール「Cacoo」、ビジネスチャットツール「Typetalk」を提供する株式会社ヌーラボは12月10日、ヌーラボアカウントにて第三者からの不正ログイン試行を検知したと発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月9日、OpenSSLの脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
一般社団法人日本損害保険協会は12月9日、企業のサイバーリスクに対する意識や最新の対策実態を把握することを目的として実施した「サイバーリスク意識・対策実態調査2020」を発表した。
サッポロビール株式会社は12月7日、同社のキャンペーンにて他の顧客の個人情報が閲覧できる状況になっていたことが判明したと発表した。
国立大学法人大阪大学は12月9日、12月1日に同学の学内宿泊施設予約システムのサーバに対し、学外から不正アクセスがあり同システム利用者の個人情報が漏えいした可能性が判明したと発表した。
公安調査庁は12月7日、「国際テロリズム要覧」を2020年版に更新したと発表した。
さくらインターネット株式会社は12月8日、問い合わせフォームを悪用する攻撃増加に関する注意喚起を発表した。問い合わせフォームが悪用されフィッシング詐欺のメールや偽ブランド品の広告メール等が大量送信されているという。
一般社団法人コンピュータソフトウェア協会(CSAJ)セキュリティ委員会/Software ISACは12月8日、被害が急拡大するランサムウェアからソフトウェア開発企業を守るための注意喚起とガイドラインを発表した。今後、同協会会員への遵守の呼びかけと啓発活動を行う。
マカフィー株式会社は12月8日、サイバー犯罪が世界経済に与える損害や水面下の影響について調査した「The Hidden Costs of Cybercrime(サイバー犯罪の隠れたコスト)」を発表した。
モーショングラフィックスや映像編集、VFX、デザイン等のソフトウェア販売を行う株式会社フラッシュバックジャパンは12月5日、メール誤送信によるメールアドレスの流出が判明したと発表した。
株式会社LDH JAPANは12月8日、同社が運営する「EXILE TRIBE STATION ONLINE SHOP」に対し第三者からの不正アクセスがあり、クレジットカード情報が流出した可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月7日、Apache Cordova Plugin camera における情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)、一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月7日、トレンドマイクロ製ServerProtect for Linuxにおけるヒープベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
NTTコミュニケーションズ株式会社とゼットスケーラー株式会社、クラウドストライク株式会社の3社は、12月7日にオンデマンドセミナー「ゼットスケーラー・クラウドストライク・NTT Comが実現するゼロトラストセキュリティ」を開催すると発表した。
一般財団法人日本サイバー犯罪対策センター(JC3)は12月3日、様々な金融機関等を騙ったフィッシングを確認しており、個人情報やクレジットカード情報、アカウントやパスワード等をフィッシングサイトに入力しないよう注意を呼びかけている。
保険代理店業務を行う株式会社ライフィは12月7日、10月29日に公表した同社の管理する顧客データに対する第三者からの不正アクセスによる個人情報流出について調査結果を発表した。
PayPay株式会社は12月7日、同社管理サーバにある加盟店に関する営業情報について、11月28日にブラジルからのアクセス履歴を1件確認したと発表した。12月1日に外部からの連絡に基づきアクセス履歴の調査を行った。
ウェビナーでは、ランサムウェアやEMOTETの対応で発見し対応しただけで終わっていけないのは何故か、同社の脅威インテリジェンスによる情報を伝える。
LINE株式会社は12月3日、「Disney x LINE」12ヶ月プラン会員継続特典の送付の際、梱包の箱に貼付した宛名シールの下に別顧客の宛名シールが貼付され、閲覧可能な状態となっていたことが判明したと発表した。
映画館109シネマズを運営する株式会社東急レクリエーションは12月4日、同社への不正アクセスによる迷惑メール送信について発表した。同社では109シネマズのWebサイトでも同様のリリースを公開し注意を呼びかけている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月3日、EC-CUBEに存在する複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月3日、desknet's NEOにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月4日、Apache TomcatにおけるHTTP/2リクエスト処理の不備に起因する情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月27日、Fortinet社製FortiOSのSSL VPN機能の脆弱性(CVE-2018-13379)の影響を受けるホストに関する情報を公開した。
株式会社日立システムズは12月4日、同社が提供するITシステムの運用監視サービスにて、ネットワークを経由したと推定される不正アクセスが確認されたと発表した。
オリックス・ホテルマネジメント株式会社は12月4日、同社が運営する「ハンドレッドステイ東京新宿」にて、同施設を予約および利用した顧客の情報を紛失したことが発覚したと発表した。
大阪府は12月4日、府立茨木西高等学校にて「成績会議資料」が誤って教材プリントの裏面に印刷された状態で配付され個人情報が流出したことが判明したと発表した。
総務省は12月4日、同省の行政管理局が所管するe-Govにおける電子申請にて、申請者の入力画面に別の申請者の情報が表示されたことが判明したと発表した。e-Govは、行政手続のオンライン化のために各府省が共通で利用するシステム。
公立大学法人福島県立医科大学附属病院は12月2日、同院で発生したコンピュータウイルス感染に伴う患者への影響を調査したところ、ウイルス感染が疑われる放射線撮影装置の不具合で放射線画像の再撮影に至った事案が2件あったことが判明したと発表した。
巧妙にサーバ保存情報の暗号化やアクセスログの抹消を行っており、影響範囲の調査が難航しているという。
パナソニックシステムソリューションズジャパン株式会社は11月30日、同社のパートナー向け会員制サイト「パートナーDIRECT」の情報流出について発表した。
Facebook Japan株式会社は11月27日、コミュニティ規定施行レポートの第7版(英語のみ)を公開したと発表した。
日本銀行は11月30日、G7サイバー・エキスパート・グループが策定した「サイバー演習計画に関するG7の基礎的要素」を11月24日(米国時間)にG7議長国の米国が公表したと発表した。
東証の宮原幸一郎社長は、11月30日付けでシステム障害の責任をとって辞任すると明らかにしたばかり。



