
2026.11.05(木)
- 注目検索ワード
株式会社日本経済新聞社は3月17日、同社の海外現地法人である日経中国(香港)社と日経香港支局で使用しているメールアカウントの一部に不正アクセスがあり、海外顧客の氏名などの個人情報が流出した可能性が判明したと発表した。
学習塾「武田塾」を運営する株式会社A.verは3月13日、同社がフランチャイズ契約を結ぶ武田塾柏校での口コミ投稿指示の調査報告とお詫びを発表した。
独立行政法人国際協力機構(JICA)は3月16日、同機構が運営する国際キャリア総合情報サイト「PARTNER」で利用する外部のクラウド型システムに対し、第三者から不正アクセスがあり情報の一部閲覧が判明したと発表した。

日本マイクロソフト株式会社は3月16日、オンプレミスの Exchange Server を狙った攻撃に関連した脅威に対し緩和ツールのリリースを発表した。
セキュリティインシデントの社内共有や対策の見直し等の改善を図る取組みの実施については、月1回以上の頻度で開催が23.5%、四半期ごとに開催が25.5%であったが、全く開催していないも4.1%あった。
新生フィナンシャル株式会社は3月5日、同社の「レイクALSA」会員専用サービスにて悪意ある第三者からの不正ログインが判明したと発表した。
東京都足立区は3月5日、同区がコンサルティング業務を委託するランドブレイン株式会社のサーバが第三者からのサイバー攻撃でコンピューターウイルスに感染し、情報流出の可能性が判明したと発表した。
NPO法人デジタル・フォレンジック研究会は3月15日、2020年12月8日に開催した「第17回デジタル・フォレンジック・コミュニティ2020 in TOKYO 2日目」で実施した「2020年度デジタル・フォレンジック普及状況WEBアンケート調査」報告書を公開した。
厚生労働省沖縄労働局は3月12日、同局が実施する「実践型地域雇用創造事業」の講座申し込みシステムにおいて個人情報が漏えいした可能性が判明したと発表した。
株式会社京・月待庵は3月15日、同社が運営する豆菓子販売サイト「京・月待庵オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
株式会社イエラエセキュリティとBSIグループジャパン株式会社、 BSI Professional Services Japan 株式会社は3月15日、IoT機器におけるセキュリティ基準の標準化実現に向け、協業開始すると発表した。
株式会社アドバンテッジリスクマネジメントは3月10日、同社が東京海上日動メディカルサービス株式会社、ネオス株式会社と共同提供する「アドバンテッジEAP」での「お問い合わせフォーム」情報のログデータが外部から閲覧可能な状態であった事案について再発防止策を発表した
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、MagicConnect クライアントプログラムのインストーラにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人日本コンピュータセキュリティインシデント対応チーム協議会(日本シーサート協議会)は3月10日、同会で翻訳した「FIRST CSIRT Services Framework v2.1 日本語版」を公開した。
クラウドストライク 株式会社は3月10日、「2021 CrowdStrike Global Threat Report(2021年版CrowdStrikeグローバル脅威レポート)」を公開した。
株式会社日本レジストリサービス(JPRS)は3月12日、Windows DNSサーバの脆弱性情報を公開した。
一般社団法人サービスデザイン推進協議会は、「IT導入補助金2020」のWebサイトにてIT導入支援事業者を装った悪質な事業者に注意を呼びかけている。
愛知県名古屋市は3月9日、住民票の写しを別人に交付したことによる個人情報の漏えいについて発表した。
東京都葛飾区は3月10日、第三者からの不正アクセスで同区が保有するメールアドレスが不正利用されたと発表した。
株式会社龍村美術織物は3月11日、同社が運営する「龍村美術織物オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
この情報を資料に載せたとしてもクラウドストライクの製品やサービスが売れることには直接関わらないから、これも教科書的にはまちがいだ。
レガシーのアンチウイルスによる定期スキャン結果をレポーティングすることが定常業務に組み込まれていたりする企業では、レガシーアンチウイルスを使いながら、併用してNGAVを導入、NGAVの能力が検証され、かつ運用がこなれてきた段階でスイッチを行う場合もあるという。
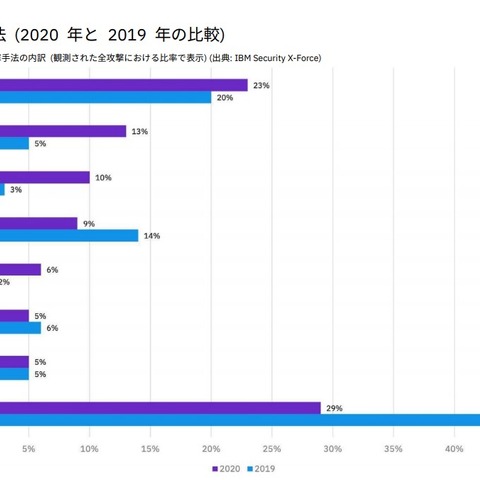
日本アイ・ビー・エム株式会社は3月3日、米国IBM Securityで2月24日に公表された「IBM X-Force脅威インテリジェンス・インデックス2021」を発表した。個人情報入力不要。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月8日、GROWI における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
BSIグループジャパン株式会社は3月10日、株式会社イエラエセキュリティと共催で3月24日に「IoTセキュリティのあるべき姿」セミナーをオンライン形式で行うと発表した。
株式会社理経は3月10日、鉄道の車両間や車両と地上間での無線接続、駅での高速データオフロードを可能にするイスラエルRADWIN社「TerraBridge」の販売開始を発表した。
独立行政法人 情報処理推進機構(IPA)は3月10日、「Microsoft 製品の脆弱性対策について(2021年3月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2021年3月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
特定非営利活動法人CWS Japanは3月9日、同会メールアカウントに第三者からの不正アクセスがあり、該アカウントから複数のメールが送信されたことが判明したと発表した。
総務省は3月10日、楽天モバイル株式会社に対し個人情報の漏えい及び通信の秘密の漏えい事案に関し、個人情報及び通信の秘密の保護の徹底を図るとともに、再発防止策を含む対策等を早急に講じ、その実施結果を報告するよう文書で指導したと発表した。
株式会社アーバンリサーチは3月10日、同社が運営するメンズ・レディースウェアなどを扱う「アーバンリサーチ公式オンラインストア」に対し、外部から不正アクセスがあり、同社保有の個人情報が流出した可能性が判明した。
株式会社SMBC信託銀行とSMBC日興証券株式会社は3月8日、クラウド型口座開設サービスへの第三者からの不正アクセスについて発表した。
警察庁は3月8日、令和2年度サイバーセキュリティ政策会議の報告書等を公開した。
北海道旭川市は3月5日、同市の業務委託先の社内サーバーが不正アクセスによりウイルス感染し、社内サーバ内のデータが暗号化され使用不能となり市営住宅の入居者情報が流出した可能性が判明したと発表した。
社会福祉法人朝日新聞厚生文化事業団は3月2日、同事業団が使用する寄付の受付ページに対する不正な操作により、寄付を行った4名の個人情報が外部の第三者から閲覧されたことが判明したと発表した。
全日本空輸株式会社(ANA)は3月6日、SITA社システムへの不正アクセスによるANAマイレージクラブ会員情報の漏えいについて発表した。
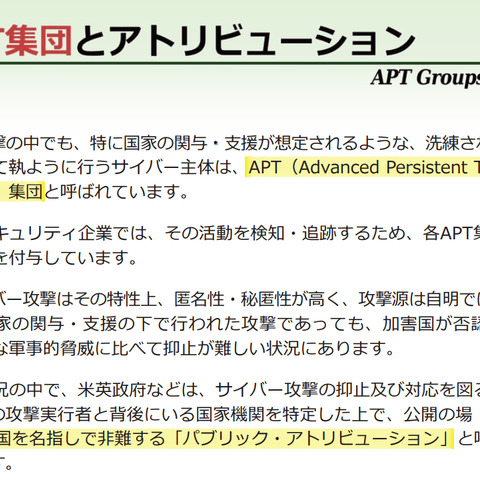
公安調査庁は3月5日、国内外で深刻さを増すサイバー空間における脅威の概況等について広く周知するため「サイバー空間における脅威の概況2021」を公表した。
日本マイクロソフト株式会社は3月5日、新たな国家支援型サイバー攻撃について同社のブログで発表した。米国時間3月2日に公開された「New nation-state cyberattacks」の抄訳をもとに掲載している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、GMOインサイト製のE START製品のインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社東急ホテルズは3月4日、関係者へのテスト用として設定したメールが誤って顧客に配信されたことが判明したと発表した。
認定NPO法人キャンサーネットジャパンは3月4日、同法人のスタッフ間の内部メールが、過去のセミナー参加者や支援者のメールアドレスに誤送信されたことが判明したと発表した。
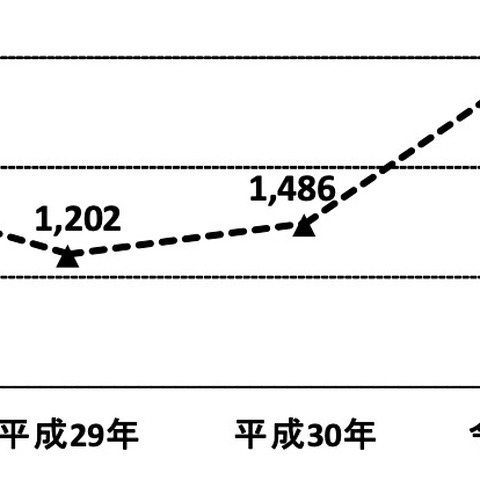
総務省、経済産業省及び警察庁は3月4日、「不正アクセス行為の禁止等に関する法律」(平成11年法律第128号)第10条第1項の規定に基づき、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況を公表した。
株式会社SHIFT SECURITYは3月4日、Salesforce向け無償セキュリティ診断の申込み受付の開始を発表した。
独立行政法人情報処理推進機構(IPA)、一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、トレンドマイクロ製ウイルスバスタークラウド(Windows 版)におけるコードインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
警察庁は3月5日、脆弱性が存在する複数のIoT機器を標的としたアクセスの増加等についてレポートを発表した。
日本航空株式会社(JAL)は3月5日、SITA社セキュリティ事故によるJALマイレージバンク会員情報の漏えいについて発表した。
埼玉県は3月2日、保健医療政策課にて3月1日、2日開催の「医療従事者等接種のワクチン分配に関する説明会」の参加者に対し、誤って接種予定者リストを送信したことが判明したと発表した。
ソフトバンク株式会社は3月4日、訪問販売代理店等にて同社の携帯電話サービスなどの契約手続きを行った顧客の情報が不正取得されたことが判明したと発表した。
独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。
佐賀県佐賀市は3月2日、同市Webサイトにて問い合わせ等の際に添付された個人情報を含む画像データがインターネット上で閲覧可能な状態であったことが判明したと発表した。
独立行政法人情報処理推進機構(IPA)は3月3日、Microsoft Exchange Server の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
公正取引委員会は2月26日、同会の事務総局経済取引局総務課が過去のアンケートで収集した個人情報が含まれるファイルを外部の2団体及び1事業者に対しメール送信したことが判明したと発表した。
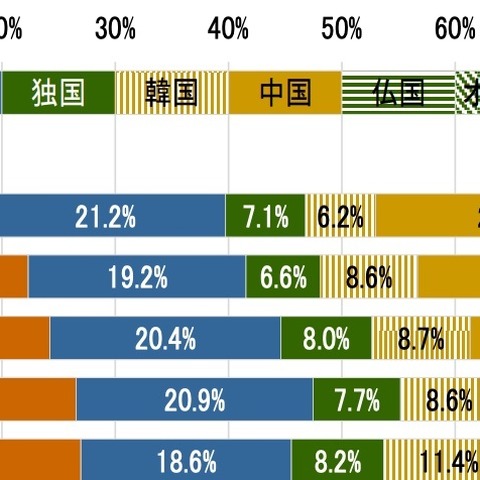
総務省は3月2日、「IoT国際競争力指標(2019年実績)」をとりまとめ公表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月2日、Apache Tomcat の脆弱性に対するアップデート公開について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社コナミデジタルエンタテインメントと株式会社コナミアミューズメントは3月1日、同社外のクラウド型顧客管理システムに第三者から不正アクセスがあり、顧客情報の一部流出を確認したと発表した。
株式会社NTTデータ数理システムは2月26日、同社主催イベントに関するメール送信時に顧客の個人情報を流出したと発表した。
日本通運株式会社は3月1日、同社パソコンへの不正アクセスによる情報流出の可能性について発表した。
株式会社みずほ銀行は3月1日、2月28日午前から発生したシステム不具合について3月1日午後3時現在で当該システムは復旧した旨を発表した。
長野県長野市は3月1日、窓口でのマイナンバーカードに関する手続きの一部ができない事象が発生したと発表した。
ホーユー株式会社は2月26日、同社がクラウド型顧客管理システムで管理するお客様相談室の個人情報に対し、外部の第三者からの不正アクセスがを確認したと発表した。
日本生命保険相互会社は2月18日、一部報道機関で報道された同社の契約者向けサービス「ずっともっとサービス」のサンクスマイルの同社社員による不正利用について発表した。
「災い転じて」ではないが、さまざまな講演やイベントがオンライン化され、配信され、かつ講演動画が積極的にアーカイブされ公開されるようになったのは、with コロナ時代の肯定的な側面のひとつかもしれない。
さまざまな講演やイベントがオンライン化され、配信され、かつ講演動画が積極的にアーカイブされ公開されるようになったのは、with コロナ時代の肯定的な側面のひとつかもしれない。
総務省は2月26日、2021年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。



