
2026.11.05(木)
- 注目検索ワード
株式会社つなぐネットコミュニケーションズは10月14日、同社が運営するマンション情報サイト「マンション・ラボ(https://www.mlab.ne.jp/)」にて第三者からの不正アクセスによる記事ページの改ざんが判明したと発表した。
新潟県は10月16日、「『入札情報サービス』への掲載に関する不適正事案に係る全庁調査の結果について(第3報・最終報)」の調査過程で、入札情報以外に誤って個人情報が含まれた事案が確認されたため同様の事案有無に係わる全庁調査を行い、その結果を発表した。

米国KnowBe4社は10月15日、最新フィッシングメール動向として2020年第3四半期の「要注意件名」を公開した。
株式会社理経は9月30日、新型コロナウイルス感染拡大防止対策の一環として販売している「イベント会場用一斉メール配信サービスc-alert」を野村不動産株式会社が採用したと発表した。
京セラ株式会社は10月16日、同社スマートエナジー事業本部に所属する従業員のパソコンがEmotetに感染し、同社従業員を装った第三者からの不審メールの発信を確認したと発表した。なお、不審メールには暗号化されたzip形式のマルウェアが添付されていた。
教育用の本やおもちゃ、実験器具を販売する株式会社仮説社は10月15日、同社が運営する「Kasetusya ONLINE SHOP(https://www.kasetu.co.jp)」に第三者からの不正アクセスがあり、クレジットカード情報を含む顧客の個人情報が流出したことが判明したと発表した。
独立行政法人情報処理推進機構および一般社団法人JPCERT コーディネーションセンターは10月14日、WordPress用プラグインLive Chat - Live supportにおけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月14日、Apache TomcatにおけるHTTP/2リクエスト処理の不備に起因する情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社エポック社は10月14日、同社が運営する「シルバニアファミリーオンラインショップ」について個人情報流出のお詫びとオンラインショップの停止を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月13日、Acronis製の複数のバックアップソフトウェアのDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
トレンドマイクロ株式会社は10月13日、スマート化された産業制御システムのサイバーセキュリティリスクを明らかにするための実証実験の結果を公開した。
防衛省統合幕僚監部では10月7日、主としてサイバーセキュリティ関連業務に従事する防衛技官(係長級)を募集すると発表した。
三井物産セキュアディレクション株式会社(MBSD)は10月12日、専門学校と高等専門学校を対象に第5回セキュリティコンテスト「MBSD Cybersecurity Challenges 2020」を開催すると発表した。
日本マイクロソフト株式会社はOffice 2010をはじめとする同社ソフトについて、2020年10月13日で延長サポート期間が終了すると発表した。
システム開発やアプリケーションパッケージの開発・販売等を行う株式会社ニッセイコムは9月18日、同社内のパソコンが「Emotet」に感染し、外部のメールサーバから不審メールが社内外に送信されたことを確認したと発表した。
日本銀行は10月9日、中央銀行デジタル通貨に関する同行の取り組み方針について発表した。
一般社団法人日本CTO協会は10月8日、デジタル庁の創設に向けた提言を発表した。
内閣官房は10月6日、東京オリンピック・パラリンピック推進本部事務局が外部にメール送信した際に、メールアドレスの取り扱いについて不備が発生したと発表した。
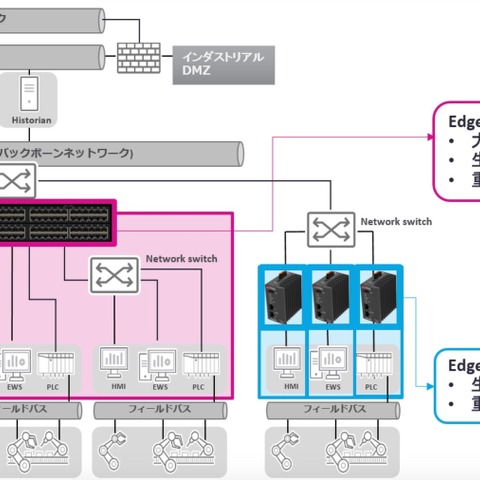
トレンドマイクロ株式会社は10月7日、大規模産業制御システム向けセキュリティソリューション「EdgeIPS Pro」を11月9日から提供開始すると発表した。
金融庁は10月7日、預金取扱金融機関を対象に「偽造キャッシュカード問題等に対する対応状況(令和2年3月末)」に係るアンケート調査を実施し、その結果を公表した。
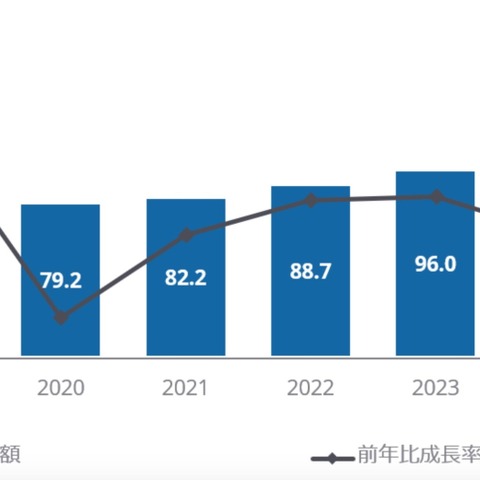
IDC Japan株式会社は10月8日、国内IoTセキュリティ市場2019年の実績と2020年から2024年の予測アップデートを発表した。
神奈川県横浜市は10月9日、同市の旭区福祉保健課から新型コロナウイルス陽性者が発生した区内施設Aに調査用名簿の様式をメール送信した際、誤って区内施設Bの個人情報が記載された名簿を添付したことが判明したと発表した。
株式会社アイビー・シー・エスは10月7日、同社が運営する「青山学院購買会通販サイト」に対し第三者からの不正アクセスがあり個人情報が漏えいした可能性が判明したと発表した。
鉄建建設株式会社は10月9日、9月23日から発生しているサイバー攻撃によるシステム障害と復旧状況について発表した。
ペットフード及びペット用品の販売を行う25Holdings Pte.Ltd.は9月25日、同社のWebサイトからサンプル申込みフォームを利用した一部顧客の個人情報が閲覧可能な状態であったことが判明したと発表した。
国立大学法人岡山大学は10月8日、研究室Webサイトの公開用に借用した外部クラウドサーバにて同学のアカウントを利用した大量のフィッシングメールが送信されたと発表した。
株式会社日本レジストリサービス(JPRS)は10月7日、第11回「.jp DNSSECキーセレモニー」を10月6日に実施したと発表した。
積水ハウス株式会社は9月28日、同社グループの一部のパソコンが「Emotet」に感染し、同社グループ従業員を装った不審なメール(なりすましメール)が過去に同社グループ従業員とメール連絡を行った者に送信されたことを確認したと発表した。
衣料品の製造販売を行うダイワボウアドバンス株式会社は9月30日、インターネットから注文を行った顧客ならびに同社から注文に対しメール連絡を行った顧客の個人情報が流出した可能性が判明したと発表した。
株式会社ゆうちょ銀行は10月6日、不正入手した口座情報を利用したmijicaカードの作成・利用の可能性についての調査結果を発表した。
株式会社ゆうちょ銀行は10月5日、即時振替サービスの不正利用による顧客への全額補償手続きを完了したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月6日、トレンドマイクロ株式会社製ウイルスバスター for Macの権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般財団法人建設業技術者センターは9月18日、同センター事務局のパソコンが「Emotet」に感染し、同センター関係者等の名前を騙る不審メールが確認されたと発表した。「Emotet」感染の経緯や対応について、詳細に述べられている。
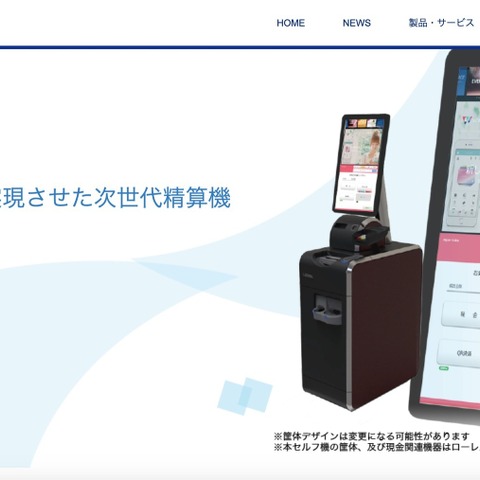
株式会社ハイパーソフトは9月25日、同社が運営するクローズドネットショップ「Salon de Net サプライモール」に第三者からの不正アクセスがあり顧客のクレジットカード情報が流出した可能性が判明したと発表した。
医療法人クレモナ会ティーエムクリニックは10月5日、加須市騎西保健センターで9月30日に実施した骨密度測定で受診した住民の骨密度測定データが保存されたUSBメモリを紛失したと発表した。
本誌では「メーカーのソリトン」よりも「認証のソリトン」として認知されています。
新型コロナウイルス感染予防対策によってワークスタイルのドラスティックな変化が進行する2020年6月、CIO/CISOを中心とした、世界1,004名のIT部門幹部に対しコロナ禍における課題と、今後の投資動向に関する調査を行った。
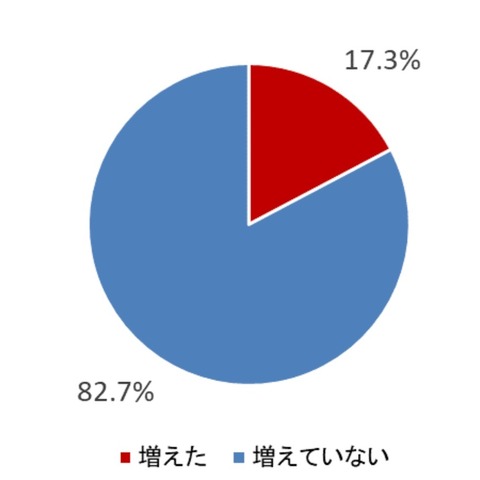
トレンドマイクロ株式会社は9月29日、ログインが必要なWebサービスの利用者515人を対象に「パスワードの利用実態調査 2020」の調査結果を発表した。
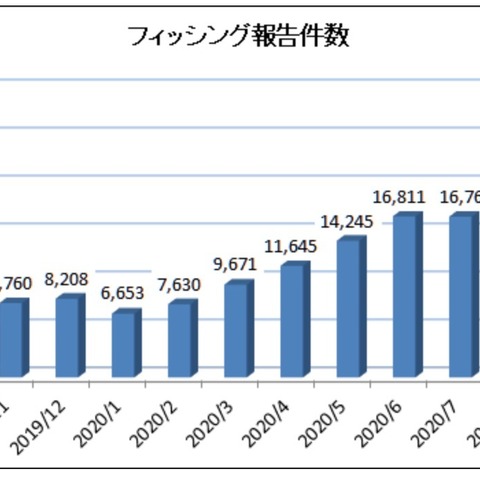
フィッシング対策協議会は10月2日、2020年9月の「フィッシング報告状況」について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月2日、Microsoft Windows Netlogon Remote Protocol(MS-NRPC)の権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
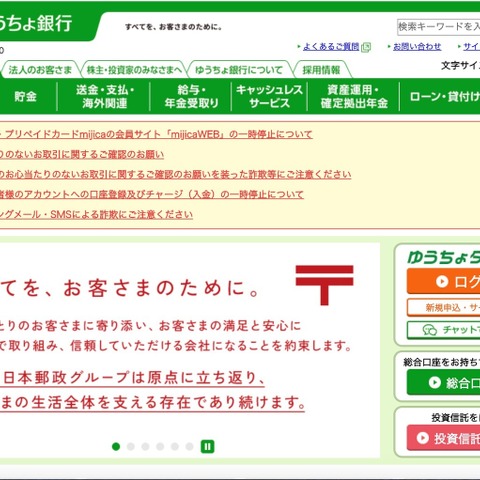
株式会社ゆうちょ銀行は10月3日、mijicaの専用Webサイトへの不正アクセスが判明したと発表した。
京菓子を扱う亀屋良長株式会社は9月3日、同社社員のパソコン1台がウイルス感染し、不審ななりすましメールが送信されたことが判明したと発表した。
日本放送協会(NHK)は9月14日、同社が業務を委託する会社の社員が映像が保存された記録媒体を紛失したことが判明したと発表した。
ネットワーク側でアクセス制御をどれだけ行っても、正規の通信で攻撃活動が行われればターゲットに到達してしまいます。そこで重要になるエンドポイント製品について、ネットワークの経験を活かして伝えたいと思っています。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月30日、InfoCage SiteShellにおいてサービス実行ファイルが書き換え可能な脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
miHoYo Limitedは9月30日、同社が運営するモバイルデバイス用アプリ「原神」のiOS版について、iOS14にアップデートするとクリップボード情報を自動的に読み取る不具合について調査結果を報告した。
慶應義塾大学湘南藤沢キャンパスは10月1日、同学の授業支援システムSFC-SFSに重大なトラブルがあり9月29日午後10時30分に停止したと発表した。同学によると、外部からの不正アクセスの可能性もあり現在調査を行っている。
note株式会社は9月30日、8月14日に公表した、同社が運営するメディアプラットフォームnoteにて記事投稿者のIPアドレスが記事詳細ページのソースコードから確認できた件について、その後の対応と安全性確保のための施策、再発防止策について発表した。
愛媛県は9月29日、同県の中予地方局総務企画部地域政策課主事(25歳・男性)に対し懲戒処分を行ったと発表した。
東映ビデオ株式会社は9月30日、同社が運営する「東映ビデオ オンラインショップ(https://shop.toei-video.co.jp/)」にて第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
国家支援のハッカーや APT など「尖った攻撃に対応するには尖ったサービスでなければ」とお考えになる方が多いです。「一番尖ったソリューションはないか」というようなお問い合わせをいただくことがあります。
株式会社スカイトップトレーディングは9月29日、同社が運営するプラセンタを中心とした商品を提供する「CELL CELLAR セルセラ 公式ショップ(旧MFIII-JAPAN)」に第三者からの不正アクセスがあり顧客のカード情報が漏えいした可能性が判明したと発表した。
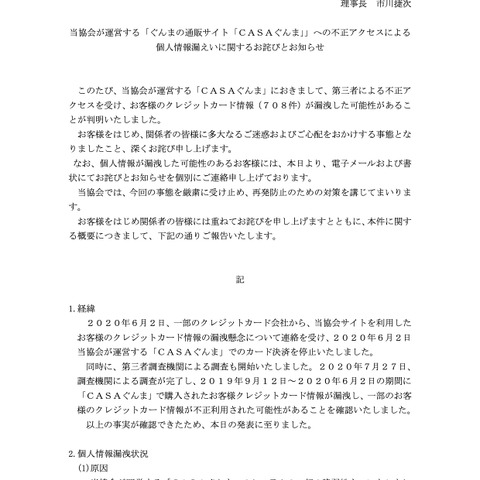
公益財団法人群馬県観光物産国際協会は9月29日、同協会が運営する「CASAぐんま」にて第三者からの不正アクセスがあり顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
原因の究明や、内部不正の痕跡の発見、情報漏洩などをフォレンジック調査するにあたって重要なのが「手がかりとなる情報がどれだけあるか」につきます。
来週10月7日水曜日から3日間にわたって開催される総合セキュリティカンファレンス Security Days Fall 2020は、東京駅至近のJPタワーホール&カンファレンスの4階で、充分な感染予防対策実施のもと、リアルイベントとして開催される。
CISOになりたい人がいたら、セキュリティのテクニカルな内容だけでなく、意図して幅広い実務を経験していくことが必要だと最近特に思っています。
消費者庁は9月25日、マンションの管理会社の関係者を装いマンション全体のインターネット接続サービスが切り替わるかのように告げてインターネット接続サービスの契約を行う事業者に関する注意喚起を行った。
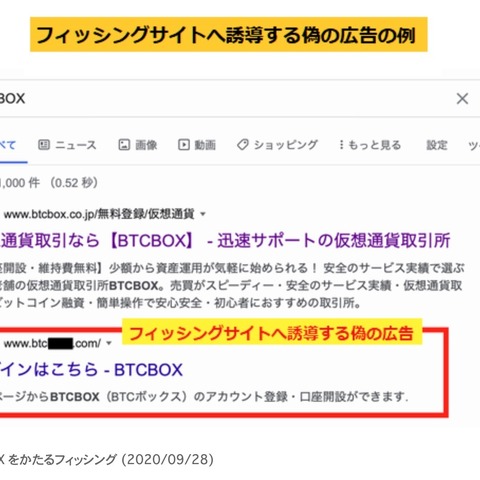
フィッシング対策協議会は9月28日、偽の広告経由で誘導されるBTCBOXをかたるフィッシングの報告を受けているとして、注意喚起を発表した。
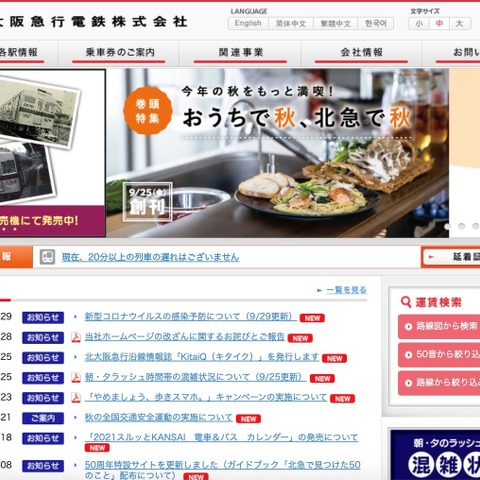
北大阪急行電鉄株式会社は9月28日、同社Webサイトの一部にて第三者からの不正アクセスにより改ざんが判明したと発表した。
エン・ジャパン株式会社は9月18日、同社社員のパソコンがマルウェア「Emotet」に感染し、同社社員を装った第三者からの不審メールが複数発信された事実を確認したと発表した。
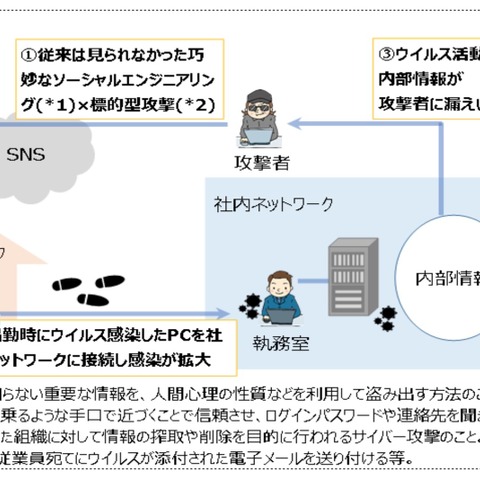
個人情報保護委員会は9月23日、テレワークに伴う個人情報漏えい事案に関する注意事項を発表した。
龍谷大学生活協同組合は9月18日、同生協が使用するパソコンのウイルス感染と同生協職員を騙る不審メール発生について最終報告を発表した。
JASDAQに上場し携帯電話の代理店業務を行う株式会社ベルパークは9月25日、同社がクラウド環境で運用している社内システムに不正アクセスがあり賃貸借契約に関する情報が流出した可能性が判明したと発表した。



