
2026.11.05(木)
- 注目検索ワード
株式会社アイ・オー・データ機器は6月4日、5月8日に公表した「NarSuS」に関わるサーバへの不正アクセスによる個人情報流出について最終報を発表した。
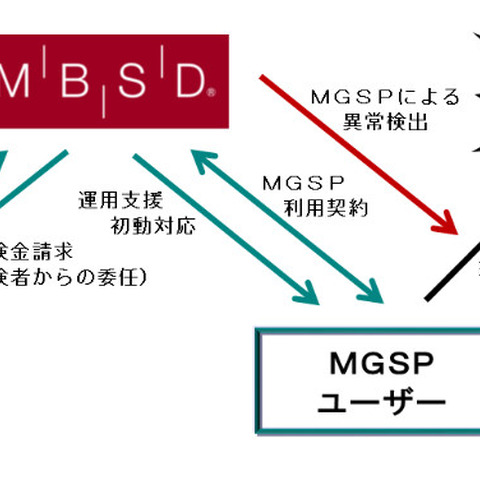
MBSDと三井住友海上は、MBSDが開発・販売しているクラウドベースのセキュリティソリューション「MGSP」に、三井住友海上が提供するサイバー保険を付帯したワンストップセキュリティサービスを共同開発し、6月より販売を開始する。

Flatt Securityは、「ペネトレーションテスト」の提供を開始したと発表した。
ナカバヤシ株式会社は6月3日、4月13日に公表した同社が運営する事務用品や文具、アルバムの通販サイト「フエルモール」にへの不正アクセスによる顧客情報の流出について続報を発表した。
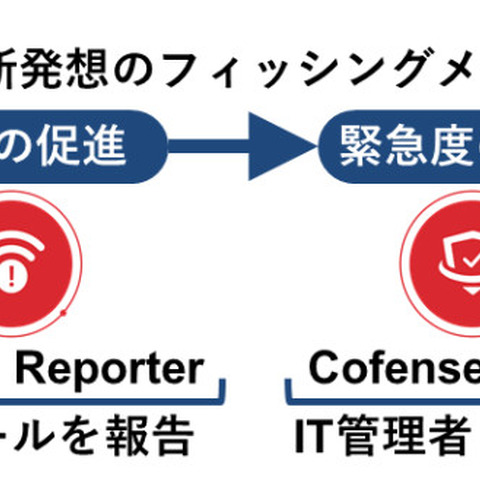
ネットワンパートナーズ株式会社は6月2日、米Cofense社とディストリビュータ契約を締結し、「人の視点」を活用した新発想のフィッシングメール防御ソリューション群を、同日よりパートナー企業経由で提供を開始したと発表した。
厚生労働省は6月2日、雇用調整助成金等オンライン受付システムの不具合による停止について、6月5日午前12時に運用再開予定と発表した。
暗号資産を扱うコインチェック株式会社は6月2日、同社が利用するドメイン登録サービスの同社アカウントにて不正アクセスが確認されたと発表した。
株式会社クレオは5月26日、同社が運営するWebアンケートサイト「なるほど MC.net」にて不正ログインの発生を確認したと発表した。
青森県弘前市は5月31日、2019年12月に判明した弘前市職員の個人情報流出について、同市の職員に対し懲戒処分を行ったと発表した。
フォレンジックという従来からあったサービスに、果たしてイエラエセキュリティがどんな価値を追加するのか。その目的と展望を、牧田氏と同社フォレンジックチームに本誌編集長上野が話を聞いた。
BBSSは、「インターネット詐欺リポート(2020年4月度)」を発表した。
愛知県は5月28日、5月5日に公表した同県の新型コロナウイルス感染症に関するWebページ上への患者に関する非公開情報の誤掲載について、患者への対応を発表した。
一般社団法人経団連事業サービスは5月28日、同法人のWebサイトに不正アクセスがあり情報が漏えいした可能性が判明したと発表した。
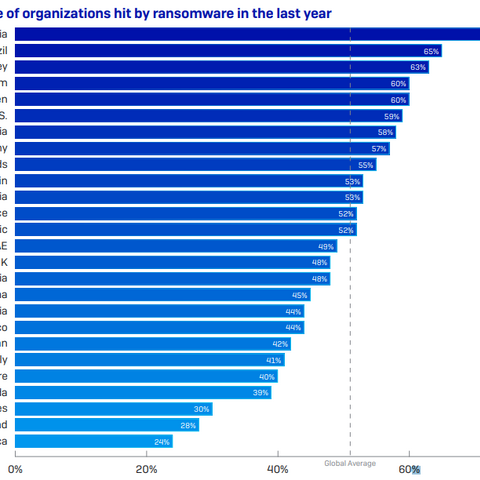
ソフォスは、グローバルで実施した調査に関するレポート「The State of Ransomware 2020(ランサムウェアの現状2020年版)」を公開した。
エヌ・ティ・ティ・コミュニケーションズ株式会社(NTT Com)は5月28日、同社設備に対し攻撃者から不正アクセスがあり一部情報が外部流出した可能性が判明したと発表した。
コンピューター周辺機器の輸出入販売を行うトリニティ株式会社は5月27日、案内メール送信の際のプログラムミスによるメールアドレスの流出が発生したと発表した。
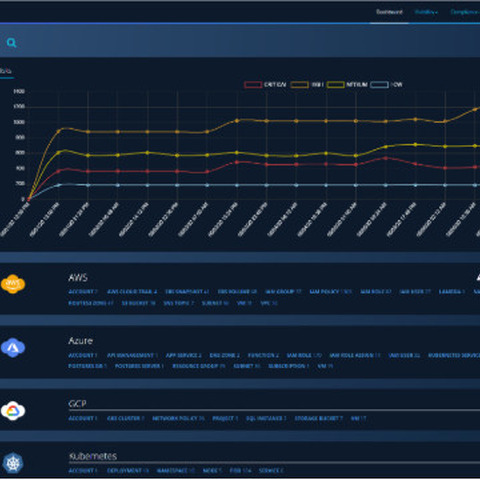
ファイア・アイは、プライベート、パブリック、ハイブリッドの各クラウド環境向け統合セキュリティ集中管理ソリューション「FireEye Cloudvisory」の提供を開始したと発表した。
愛媛県は5月26日、コールセンター業務を委託する事業者にてメールの誤送信が発生したと発表した。
高知県言語聴覚士会は5月20日、同会のWebサイトの閲覧不具合について発表した。
NECは、統合型ソリューション「NEC Solution Platforms」のラインアップに、標的型攻撃対策として有効なインターネット分離ソリューションとして「Application Platform for SCVX」を追加すると発表した。
LINE株式会社は5月24日、同社が運営するポータルサイト「livedoor」のlivedoor IDへの大規模な不正ログインを検知したと発表した。
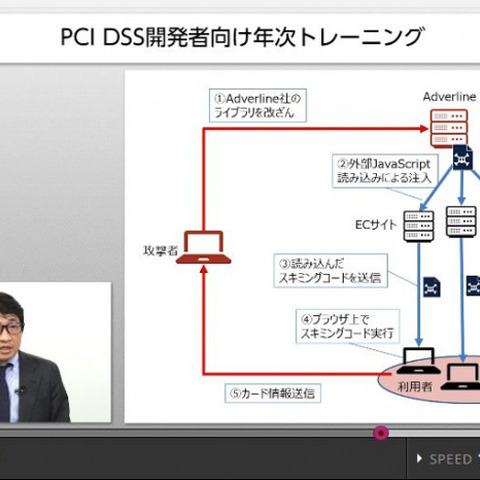
fjコンサルティングとセキュアスカイ・テクノロジーは、PCI DSS準拠維持のための「【PCI DSS要件6.5対応】開発者向け年次オンライントレーニングコース」の提供を開始した。
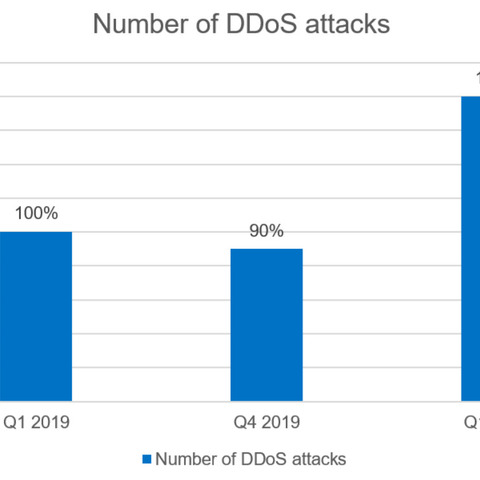
カスペルスキーは、同社の調査チームによる2020年第1四半期(1~3月)のDDoS攻撃に関する調査結果を公開した。
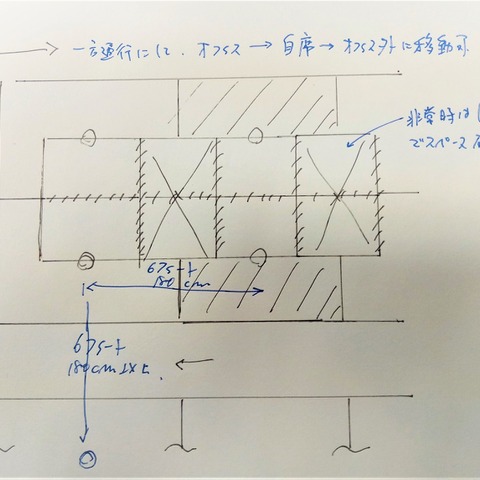
新型コロナウイルス以前の世界に戻ることは決してなく、現在の異常事態が新しい常態になる。早い段階でそう判断した同社は「従業員」「顧客」「会社」のステークホルダー別に with コロナの重点方針と、コロナ後に選ばれる会社になるための事業方針をまとめた。
JPRSは、「PowerDNS Recursor」の脆弱性情報を公開した。これは、フルリゾルバ(キャッシュDNSサーバ)「PowerDNS Recursor」がアップデートされ、複数の脆弱性情報が公開されたことを受けたもの。
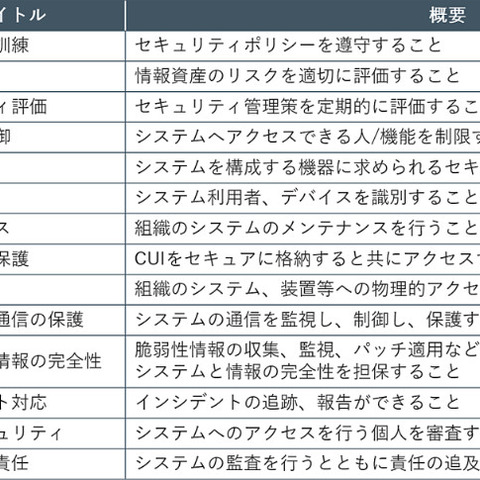
NRIセキュアは、独自に開発する標準化フレームワーク「NRI Secure Framework(NSF)」において、NISTが発行するガイドライン「NIST SP800-171」に対応した、「NSF for NIST SP800-171」を新たに策定した。
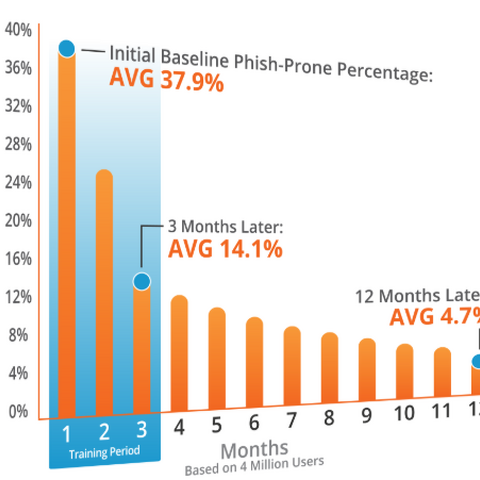
KnowBe4 Japanは、米KnowBe4社による2020年度版の業界別フィッシングベンチマーキング調査レポートを発刊したと発表した。
イギリスの格安航空会社であるeasyJetは5月20日、同社にサイバー攻撃があり個人情報の流出が判明したと発表した。
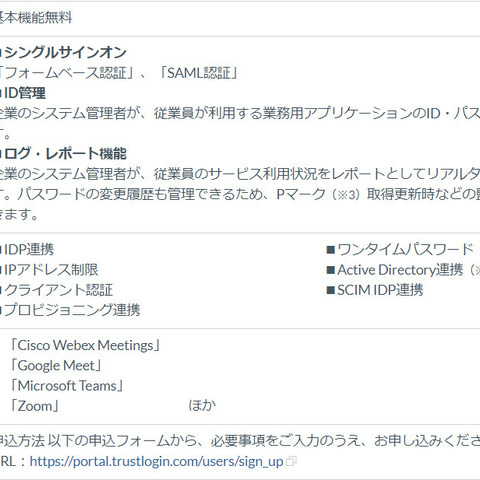
GMOグローバルサインは、企業向けシングルサインオンサービス(IDaaS)「トラスト・ログイン byGMO」について、「Zoom」と「Cisco Webex Meetings」との連携を開始したと発表した。
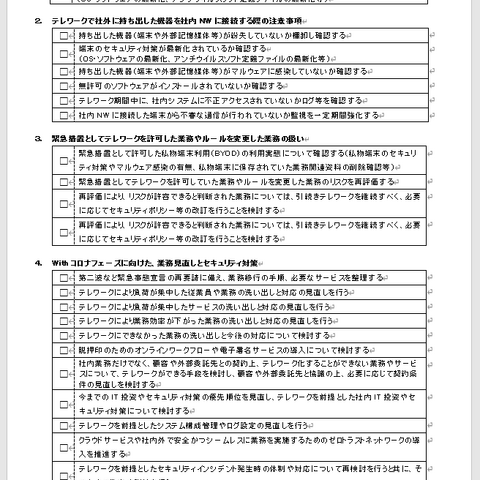
JNSAは、「緊急事態宣言解除後のセキュリティ・チェックリスト」を公開した。
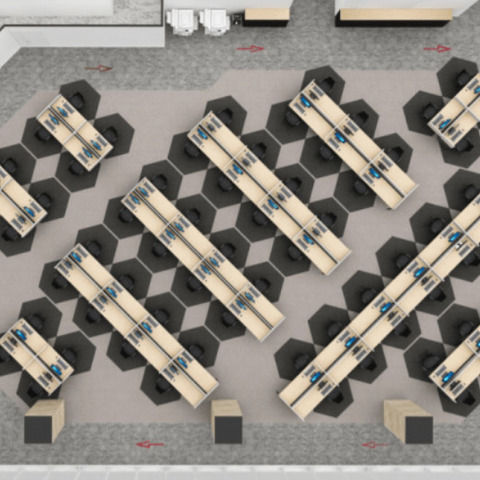
クラフは、移転および新オフィスの開設について発表した。
ラックは、「セキュリティ診断レポート 2020 春」を公開した。
株式会社マウスコンピューターは5月15日、5月13日に公表した同社内への標的型攻撃メールによる個人情報流出の可能性について続報を発表した。
磁石の通販や量産、特注製作を行う株式会社マグファインは5月18日、同社が運営する「株式会社マグファインオンラインショップ」に対する第三者からの不正アクセスで、クレジットカード情報の流出の可能性が判明したと発表した。
クラウドストライクは、ウェビナー「日本への攻撃:サイバー攻撃で日本を標的とする攻撃者グループ(最新情報)」を5月27日(水)に開催する。
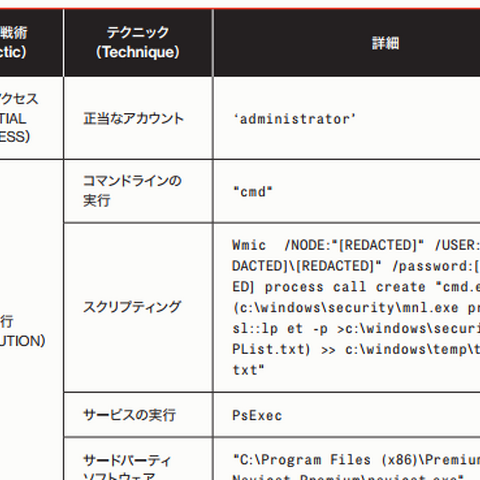
OverWatch は航空業界のとある企業に対する侵害を検知しました。この攻撃は、インターネットに流出した社内用ビジネスアプリケーションの悪用から始まったと見られ、正当な認証情報と高度な管理者権限を手にした永続的な攻撃者によるものと考えられます。
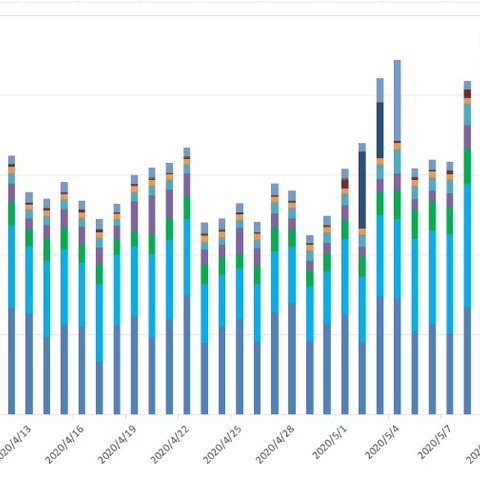
サイバーセキュリティクラウドは、2020年のゴールデンウィーク(GW)を含む4月から5月上旬を対象としたサイバー攻撃の検知状況を発表した。
SHIFT SECURITYは、SHIFTオンラインセミナーシリーズの第2回として「アフターコロナでセキュリティ業界はこう変わる」を5月22日に開催する。参加費は無料。
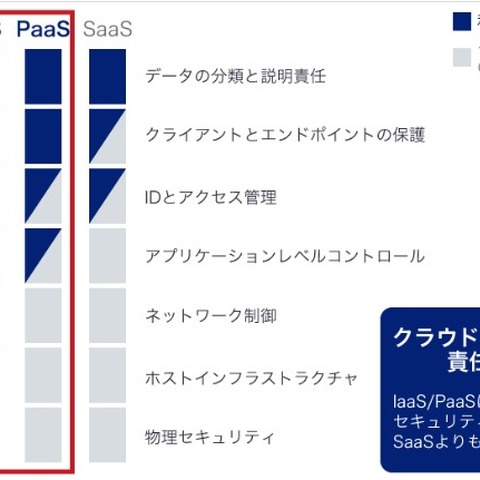
ラックは、クラウド環境へ移行が進む企業システムにおいて、セキュリティ設定を総合的に診断し、情報漏えいやシステムの不正利用を防ぐ三つの新サービス「セキュリティ設定診断」を発表した。
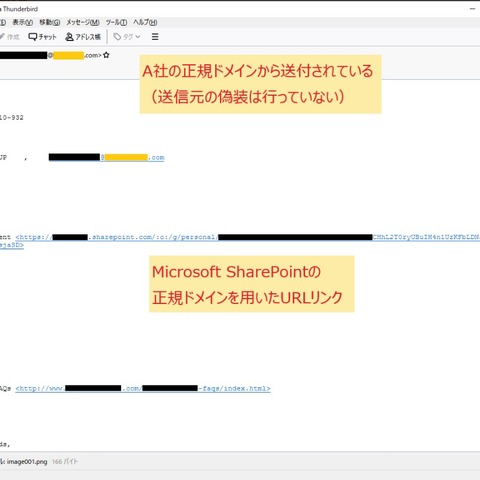
デジタルアーツは、セキュリティレポート「テレワークだからこそ知っておきたいラテラルフィッシング 狙われるMicrosoft 365」を公開した。
地方独立行政法人山口県産業技術センターは5月13日、同センターが管理するメールサーバが外部から第三者に当てたメールを中継していたことが判明したと発表した。
fjコンサルティングは、DatasignとTMI P&Sとの共催によるWebセミナー「ECサイトに求められるセキュリティ対策と個人情報保護~PCI DSS、オンラインスキミング、cookie規制、改正個人情報保護法など最新動向~」を5月27日に開催する。
株式会社マウスコンピューターは5月13日、同社内への標的型攻撃メールによる個人情報流出の可能性が判明したと発表した。
株式会社アイ・オー・データ機器は5月13日、5月8日に公表した「NarSuS」に関わるサーバへの不正アクセスによる個人情報流出について続報を発表した。
ウェブルートは、「ウェブルート脅威レポート2020」を発表した。
新潟県は5月12日、新型コロナウイルス感染症拡大防止協力金のオンライン申請にて、申請者の個人情報が閲覧できる状態であったことが判明したと発表した。
株式会社イーステージは5月3日、同社が5月1日午後6時から販売開始した「おそ松さんミュージアム 6つ子のおきがえパラダイス」通販特設サイトにてシステム不具合による会員情報の漏えいが発生したと発表した。
株式会社日本経済新聞社は5月12日、同社グループ従業員のパソコンがウイルス感染し社員等の個人情報が流出したと発表した。
FOREX.comを運営するゲインキャピタル・ジャパン株式会社は5月10日、同社サーバへの不正アクセスを確認したと発表した。
GSXは、同社主催のウェビナー「緊急開催!テレワークセキュリティウェビナー セキュリティ著名人と語る夕べ」を5月14日19時より開催する。
株式会社アイ・オー・データ機器は5月10日、同社のテスト用サーバに第三者から不正アクセスがあり個人情報が流出したと発表した。
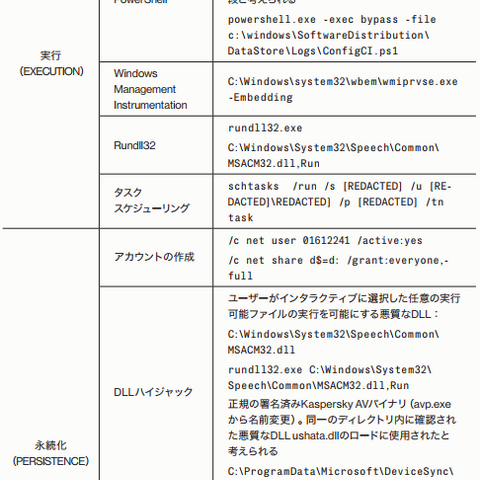
OverWatch は、インド太平洋地域のとある通信企業に対する侵害を確認しました。この侵害活動においては、さまざまな戦略やテクニックが使用されており、以前から存在する複数の攻撃者が、高度なアクセス権限を取得して、長期にわたり攻撃を行っている可能性が疑われました。
SHIFT SECURITYは、オンラインでのセキュリティ個別相談会を開始したと発表した。
大成建設ハウジング株式会社は4月28日、メール誤送信による顧客の個人情報流出が判明したと発表した。
社会福祉法人三芳町社会福祉協議会は4月30日、同会のメールアカウントがサイバー攻撃を受け、当該アカウントから詐欺メールの送信が判明したと発表した。
ルーテル学院大学は5月6日、リモート授業時に教員が担当科目の履修学生に対し学生ポータルサイトからメッセージと講義資料を配信した際に誤った文書を添付したために個人情報が流出したと発表した。
鳥取県鳥取市は5月4日、同市が運営するインターネットショッピングモール「とっとり市」で外部からの不正アクセスによる個人情報の漏えいが判明したと発表した。
SHIFT SECURITYは、「緊急セキュリティ対策応援キャンペーン」を開催すると発表した。
ウェブルートは、Skyおよびアジアンリンクと共同開発した「SKYSEA Client View」向けセキュリティ・オプション・サービス「Threat Report for SKYSEA Client View」を販売開始すると発表した。
カスペルスキーは、Kasperskyのリサーチャーが、Androidデバイスのユーザを標的とするサイバー攻撃活動「PhantomLance」を発見したと発表した。
地方独立行政法人広島市立病院機構 広島市立リハビリテーション病院は5月1日、同院の職員が入院患者の個人情報を記録したUSBメモリを紛失したことが判明したと発表した。
Bassetは、学術機関を対象にダークウェブ等に関するデータベースへの研究活用目的でのアクセスを一定条件の下で開放すると発表した。
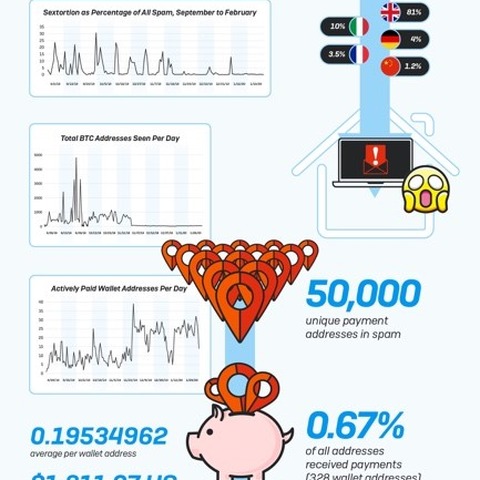
ソフォスは、SophosLabsによるレポート「Following the money in a massive“sextortion”spam scheme(大規模な性的脅迫詐欺における金の流れを追跡)」を公開した。



