
2026.11.05(木)
- 注目検索ワード
公益社団法人経済同友会は8月25日、8月21日に同会事務局システムの一部がランサムウェアに感染し障害が発生していると発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、「攻撃遮断くん サーバセキュリティタイプ」おけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
クラウドストライク、Netskope Japan、Okta Japan、および日本プルーフポイントの4社は8月27日、在宅勤務やテレワーク環境といった動的かつリモートな勤務環境を保護するために統合されたゼロトラスト・セキュリティ戦略を実施する組織の支援に向け連携することを発表した。
新潟県は8月6日、7月10日に公表した「行政不服審査裁決・答申検索データベースで公開したPDFファイルの『文書のプロパティ』上に審査請求人の姓、または姓名が含まれた」件を踏まえ、同様の個人情報漏えいに係る全庁を対象とした調査結果を発表した。
個人向けカジュアルギフトサービス「giftee」を運営する株式会社ギフティは8月28日、パスワードリスト型攻撃による不正アクセスが発生したと発表した。
商品デリバティブ取引の取次業務を行う株式会社コムテックスは8月28日、同社が運営するWebサーバサイトに第三者からの不正アクセスがあり当該サーバサイト内の顧客情報が漏えいした可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月27日、XOOPS用モジュール XooNIps の複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本マイクロソフト株式会社は8月27日、Local Administrator Password Solution(LAPS)ツールの日本語の導入ガイドを公開したと発表した。
独立行政法人情報処理推進機構(IPA)は8月27日、「脆弱性対処に向けた製品開発者向けガイド」を公開した。
クラウドストライク株式会社は8月26日、独立系調査会社StollzNowによる調査報告書「2020年アジア太平洋及び日本(APJ)地域におけるサイバーセキュリティの現状」を発表した。
新潟県は8月25日、個人情報の不適切管理、紛失を理由に教職員の処分を行ったと発表した。
神奈川県藤沢市は8月27日、同市が委託運営している「おいしい藤沢産ホームページ」に外部からの不正アクセスがあり当該Webサイトのメール機能を踏み台として利用され、外部に迷惑メールを大量送信したことが判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月26日、スマートフォンアプリ「ニトリアプリ」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
国立大学法人岡山大学は8月26日、学外からの不正アクセスにより同学のメールアドレスから迷惑メールが送信されたことが判明したと発表した。
東証一部上場する平田機工株式会社は8月25日、VPN装置を利用していた同社社員とVPN装置管理用のユーザーID・パスワード
がインターネット上でダウンロードできるようになっていたことが判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月25日、Apache Struts 2のサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
トレンドマイクロ株式会社は8月25日、LINE向けセキュリティサービス「ウイルスバスター チェック!」を無償提供すると発表した。
オンキヨー株式会社と住友林業株式会社は8月25日、一部報道で「第三者による不正アクセスにより社外接続の暗証番号が流出した恐れがある」との記事で被害企業として社名が掲載された件について、両社の見解を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月25日、トレンドマイクロ株式会社が提供するInterScan Web Securityシリーズ製品に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は8月25日、「情報セキュリティ10大脅威2020[個人編](一般利用者向け)」を公開した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月24日、2020年4月から8月の振り返りを発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月21日、産業用ロボット制御用のソフトウェアシステムにおける問題について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ダイショーは8月21日、同社の情報システム系サーバにてシステム障害が発生し社内情報の一部流出が確認されたと発表した。
西武鉄道株式会社は8月24日、4月14日に公表した西武沿線情報サイト「GRUTTO PLUS(ぐるっとプラス)」の外部からの不正アクセスについて調査結果を発表した。
総務省と経済産業省は8月21日、「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」(案)に対する意見募集の結果と当該ガイドラインを公表した。
ヤフー株式会社は8月21日、「デジタルプラットフォーム事業者情報開示の在り方検討会」からオンラインモール運営におけるより一層の情報開示等を促す提言書を8月19日に受領したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月21日、ISC(Internet Systems Consortium)が提供するBINDに存在する複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本ワイド少額短期保険株式会社は8月19日、同社の保険証券閲覧システムにて、契約者が同一の代理店で申し込んだ他の契約者の個人情報が閲覧できる状態になっていたことが判明したと発表した。
組込み機器の企画や設計、開発、製造、販売を行う株式会社イーアールアイは8月20日、同社のメールアカウントに対し不正アクセスがあり迷惑メール送信の踏み台とされていたことが判明したと発表した。
三井物産セキュアディレクション株式会社(MBSD)は8月17日、MBSD公式YouTubeチャンネルを開設したと発表した。同チャンネルでは、サイバーセキュリティに関する技術情報、マルウェア感染の様子や挙動などについて、動画の特性を活かしより詳しく情報発信を行う。
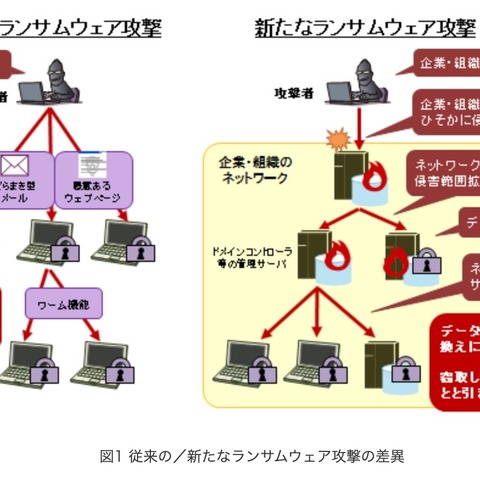
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月20日、事業継続を脅かす新たなランサムウェア攻撃について注意喚起を行っている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月20日、トレーラーとトラクターヘッド間の電力線通信ネットワークにおける情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
ウェビナーは座談会形式で、もう一人の登壇者は、多才異才ぞろいのイエラエセキュリティのなかでも珍しいWebデザイナーの経歴を持ちペネトレーションテスターとして活躍するセキュリティエンジニア馬場将次氏。
公立諏訪東京理科大学は8月11日、リモート授業の際に教員が個人情報に係る情報を画面に共有したことが判明したと発表した。
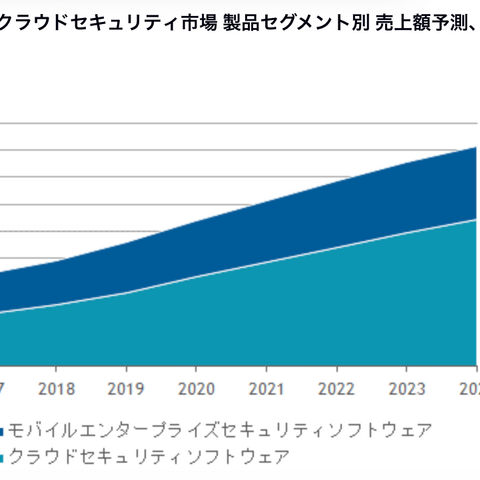
IDC Japan株式会社は8月18日、国内の企業向けモバイルセキュリティ市場とクラウドセキュリティ市場の2020年から2024年までの予測を発表した。
株式会社アイテックは8月19日、同社が運営する通信教育、セミナー、書籍、模擬試験の販売をするオンラインECサイト「アイテックストア」に不正アクセスがあり顧客情報が流出した可能性が判明したと発表した。
独立行政法人神戸市民病院機構 神戸市立医療センター中央市民病院は8月12日、同院のWebサイト上に一部患者の個人情報が含まれた動画を公開したことが判明したと発表した。
アクトインディ株式会社は8月18日、同社が運営する子どもとおでかけ情報サイト「いこーよ」の検証環境用サーバに対する不正アクセスを確認したと発表した。
背景には、リモートワークの普及で最後の砦となるエンドポイントの保護の需要からEDRへの関心の高まりがある。
一般財団法人日本サイバー犯罪対策センター(JC3)は8月17日、個人情報、インターネットバンキングのアカウントやパスワード等をフィッシングサイトに入力しないよう注意を呼びかけている。
株式会社ケアサービス・まきの実は8月12日、社内向けに発信した文書が外部に流出したことが判明したと発表した。
株式会社マイナビは8月13日、マイナビ農業が主催するYouTubeライブにてWebアンケートの回答が別のユーザーに閲覧可能となっていたことが判明したと発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月14日、Apache Struts 2の脆弱性に関する注意喚起を発表した。
note株式会社は8月14日、同社が提供するnoteサービスにて記事投稿者のIPアドレスが確認できる不具合が存在していたと発表した。
大東建託株式会社、大東建託リーシング株式会社、大東建託パートナーズ株式会社は7月31日、同社グループが保有する顧客情報の一部がインターネット上で一定期間閲覧可能な状況にあったことが判明したと発表した。
株式会社原田武夫国際戦略情報研究所は8月4日、同社の顧客の個人情報が一部流出した可能性について発表した。
一般財団法人日本舶用品検定協会は8月6日、同会の業務用サーバシステムに対しランサムウェアと推測されるコンピュータウイルスの感染が8月4日に確認されたと発表した。
関西電力株式会社は8月6日、同社のWebサービス「はぴeみる電」に対し、不正ログインが判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月12日、Siemensから各製品向けのアップデートが公開されたと「Japan Vulnerability Notes(JVN)」で発表した。対象となる製品は下記の通り。
社有モバイルPCを社内ネットワークを経由せずに外部ネットワークに接続し、利用することが可能な状態にあったために悪意あるソーシャルエンジニアリングによる被害につながった原因であるとした。
工務店支援ネットワーク「ジャーブネット」を主催する株式会社アキュラホームは7月29日、「ジャーブネット公式サイト」に対し第三者からの不正アクセスがあり、個人情報が流出した可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)は8月12日、Microsoft製品に関する脆弱性の修正プログラムが公表されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月11日、サイバーソリューションズ株式会社が提供するCyberMail における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
トレンドマイクロ株式会社は7月16日、アラート/アドバイザリ情報「ウイルスバスター クラウドの脆弱性(CVE-2020-15603)について」を公開した。
独立行政法人情報処理推進機構(IPA)は8月11日、vBulletin における任意のコード実行の脆弱性(CVE-2019-16759)への対策を回避可能な脆弱性が確認されたと発表した。影響を受けるシステムは次の通り。
株式会社ネットマイルは8月11日、同社が運営するポイント交換所「ネットマイル」に対し第三者からの不正アクセスを確認したと発表した。
エイチ・ツー・オー リテイリング株式会社、阪急阪神ホールディングス株式会社、株式会社阪急阪神ポイントは8月11日、同社らでサービスを行うSポイントのメンバーサイトに対する不正アクセスが判明したと発表した。
LINE株式会社と一般社団法人日本音楽著作権協会(JASRAC)は8月7日、LINE社が提供するサービスにおけるJASRAC管理楽曲の音楽著作権に関する包括的な利用許諾契約を締結したと発表した。
独立行政法人日本芸術文化振興会は8月7日、同会が運営する日本芸術文化振興会Webサイトに対し外部からの不正アクセスがあり、国立劇場メールマガジン登録者のメールアドレス流出が判明したと発表した。
資生堂ジャパン株式会社は8月5日、同社が運営するクレ・ド・ポー ボーテ公式Instagramアカウント(@cledepeaubeaute)に対し7月31日に第三者からの不正アクセスが確認されたと発表した。
ヤフー株式会社は8月6日、同社の各種サービスで使用するYahoo! JAPAN IDの登録情報システムに不具合が発生し、一部ユーザーのID登録情報が、他のID登録情報に誤って反映されたことが判明したと発表した。
独立行政法人情報処理推進機構(IPA)は8月5日、情報セキュリティ技術に強い関心を抱き、技能を高めたいという意志を持つ学生や生徒を対象とした「セキュリティ・キャンプ全国大会2020 オンライン」の参加者募集を同日より開始したと発表した。
一般社団法人ライフサイエンス・イノベーション・ネットワーク・ジャパン(LINK-J)は8月5日、同法人の職員のメールアカウントから不正なメールが送信されたことが判明したと発表した。



