
ScanNetSecurity記事一覧(153 ページ目) | ScanNetSecurity
2026.11.05(木)

ScanNetSecurityの記事一覧(153 ページ目)

川口洋座談会ウェビナー第3回を開催、テーマは「TLPT」(イエラエセキュリティ) 画像
研修・セミナー・カンファレンス

川口洋座談会ウェビナー第3回を開催、テーマは「TLPT」(イエラエセキュリティ)PR

株式会社イエラエセキュリティは9月25日、川口洋座談会ウェビナー第3回「TLPT(Threat Led Penetration Test)」を10月2日に開催すると発表した。

「PowerDNS Authoritative Server」の脆弱性情報を公開(JPRS) 画像
脆弱性と脅威

「PowerDNS Authoritative Server」の脆弱性情報を公開(JPRS)

株式会社日本レジストリサービス(JPRS)は9月25日、「PowerDNS Authoritative Server」の脆弱性情報を公開した。

CMONOS.JPにクロスサイトスクリプティングの脆弱性、最新版へアップデートを呼びかけ(JVN) 画像
脆弱性と脅威

CMONOS.JPにクロスサイトスクリプティングの脆弱性、最新版へアップデートを呼びかけ(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月25日、CMONOS.JPにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

令和元年度のインターネット広告の監視結果を公表、329事業者に改善指導(東京都) 画像
調査・レポート・白書・ガイドライン

令和元年度のインターネット広告の監視結果を公表、329事業者に改善指導(東京都)

東京都では9月24日、令和元年度のインターネット広告の監視の実施結果を発表した。

複数の三菱電機製品のTCPプロトコルスタックにセッション管理不備の脆弱性(JVN) 画像
脆弱性と脅威

複数の三菱電機製品のTCPプロトコルスタックにセッション管理不備の脆弱性(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月24日、複数の三菱電機製品のTCPプロトコルスタックに存在するセッション管理不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
モニターへのメールを誤送信、244件のアドレスが流出(中部電力) 画像
インシデント・事故

モニターへのメールを誤送信、244件のアドレスが流出(中部電力)

中部電力株式会社は9月20日、同社事業のモニターへお知らせメールを9月19日午後3時2分に一斉送信した際、誤って他の受信者にアドレスが表示される状態で送信したと発表した。同日午後3時15分にメールを受信した顧客からの指摘でメールアドレスの流出が判明した。
「Hulu」にパスワードリスト型攻撃、779件のアカウントが被害に(HJホールディングス) 画像
インシデント・事故

「Hulu」にパスワードリスト型攻撃、779件のアカウントが被害に(HJホールディングス)

動画配信サービスHuluを運営するHJホールディングス株式会社は9月24日、同社サービスの一部アカウントにて第三者からの不正ログインを確認したと発表した。
「Emotet」感染PCがメール送信、ドメインをチェックするよう呼びかけ(マルハニチロ) 画像
インシデント・事故

「Emotet」感染PCがメール送信、ドメインをチェックするよう呼びかけ(マルハニチロ)

マルハニチロ株式会社は9月18日、同社で利用しているパソコンが9月17日に「Emotet」に感染し、同社従業員を装った不正プログラムを添付したなりすましメールが送信されたことが判明したと発表した。
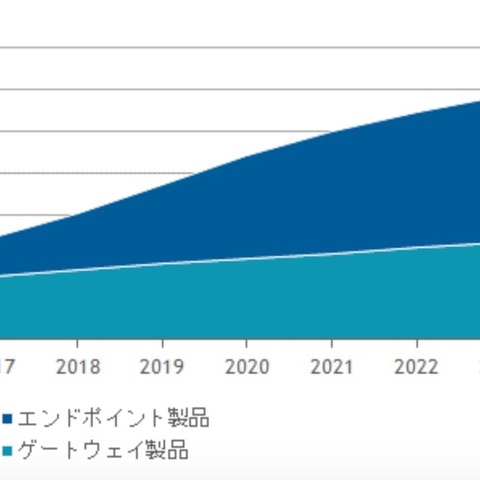
国内標的型サイバー攻撃対策ソリューション、2019年市場185億円(IDC Japan) 画像
調査・レポート・白書・ガイドライン

国内標的型サイバー攻撃対策ソリューション、2019年市場185億円(IDC Japan)

IDC Japan株式会社は9月23日、国内標的型サイバー攻撃対策ソリューション市場の2020年から2024年までの予測を発表した。

ウイルスバスター クラウド(Windows版)のActive Update機能に複数の脆弱性(JVN) 画像
脆弱性と脅威

ウイルスバスター クラウド(Windows版)のActive Update機能に複数の脆弱性(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月23日、ウイルスバスター クラウド(Windows版)に実装されたActive Update機能における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
mijicaカードを悪用し不正送金、被害額は332万2千円に(ゆうちょ銀行) 画像
インシデント・事故

mijicaカードを悪用し不正送金、被害額は332万2千円に(ゆうちょ銀行)

株式会社ゆうちょ銀行は9月23日、Visaデビット・プリペイドカード mijicaの送金機能を使用した不正送金による被害について発表した。
Web会員向けサービスサイトにパスワードリスト型攻撃、ポイント交換1件が成立(JR九州) 画像
インシデント・事故

Web会員向けサービスサイトにパスワードリスト型攻撃、ポイント交換1件が成立(JR九州)

九州旅客鉄道株式会社(JR九州)は9月23日、同社の「JR九州Web会員向けサービスサイト」にて不正アクセスがあり、不正ログイン及び一部で不正なポイント交換が行われたことが判明したと発表した。
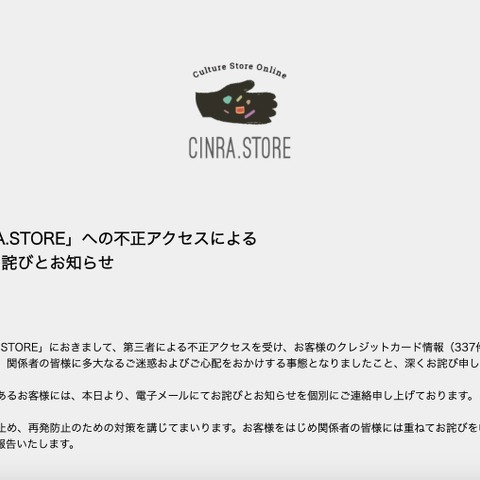
雑貨・ファッション扱う「CINRA.STORE」に不正アクセス、半年分の決済情報が流出(CINRA) 画像
インシデント・事故

雑貨・ファッション扱う「CINRA.STORE」に不正アクセス、半年分の決済情報が流出(CINRA)

株式会社CINRAは9月23日、同社が運営するiPhoneケースや雑貨、ファッションなどを扱う「CINRA.STORE」に対し不正アクセスがあり、個人情報が流出したと発表した。
誤送信で補助事業の採択者16名分のアドレス流出、再発防止策は宛先と送信内容の再確認(総務省) 画像
インシデント・事故

誤送信で補助事業の採択者16名分のアドレス流出、再発防止策は宛先と送信内容の再確認(総務省)

総務省は9月18日、メール誤送信によるメールアドレスの流出が判明したと発表した。
Emotet感染しなりすましメールを大量送信、注意を呼びかけ(理研香料ホールディングス、理研香料工業) 画像
インシデント・事故

Emotet感染しなりすましメールを大量送信、注意を呼びかけ(理研香料ホールディングス、理研香料工業)

理研香料ホールディングス株式会社と理研香料工業株式会社は9月2日、同社のメールサーバに外部から不正アクセスがあり、メールアカウントが不正利用され大量の「なりすましメール」が確認されたと発表した。
入出金ツールへの不正アクセスで38,026名の個人情報が流出、本人確認書類等の画像データも(サクソバンク証券) 画像
インシデント・事故

入出金ツールへの不正アクセスで38,026名の個人情報が流出、本人確認書類等の画像データも(サクソバンク証券)

FX取引や海外株式取引サービスを行うサクソバンク証券株式会社は9月18日、7月16日に公表したサイバー攻撃による個人情報流出について調査結果を発表した。
株取引ツールへ不正アクセス、208件の口座がログインされた可能性(岡三オンライン証券) 画像
インシデント・事故

株取引ツールへ不正アクセス、208件の口座がログインされた可能性(岡三オンライン証券)

岡三オンライン証券株式会社は9月18日、同社の一部顧客の口座に対し第三者からの不正アクセスが判明したと発表した。
私的に校内サーバから保護者連絡先を取得、特別支援学校58歳教職員を懲戒処分(宮城県教育委員会) 画像
インシデント・事故

私的に校内サーバから保護者連絡先を取得、特別支援学校58歳教職員を懲戒処分(宮城県教育委員会)

宮城県教育委員会は9月8日、特別支援学校の58歳教育職員に対し懲戒処分を行ったと発表した。
オンライン融資プラットフォーム開発会社がサービス利用者へメールを誤送信(クレジットエンジン) 画像
インシデント・事故

オンライン融資プラットフォーム開発会社がサービス利用者へメールを誤送信(クレジットエンジン)

オンライン融資プラットフォームの企画・開発・運営を行うクレジットエンジン株式会社は9月9日、同社が提供するサービスを利用する顧客の一部に対しメール送信した際、当該メールを受信した全員分のメールアドレスが表示されたことが判明したと発表した。
顧客口座への不正アクセスで資産9,864万円が流出(SBI証券) 画像
インシデント・事故

顧客口座への不正アクセスで資産9,864万円が流出(SBI証券)

株式会社SBI証券は9月16日、同社顧客口座への第三者からの不正アクセスにより、顧客の資産が流出したことが判明したと発表した。
フォレンジック調査の「後」を考えるオンラインセミナー開催 (CrowdStrike) 画像
研修・セミナー・カンファレンス

フォレンジック調査の「後」を考えるオンラインセミナー開催 (CrowdStrike)PR

通常フォレンジックサービス企業が行うのは、侵害経緯や事後対策案等を記した報告書提出までである。はじめてインシデントに遭遇した企業はそこではじめて、フォレンジック調査会社が端末等の復旧まで行ってはくれないことに気づくこともある。
「ひでじビールオンラインショップ」に不正アクセス、カード決済停止後も決済情報流出(宮崎ひでじビール) 画像
インシデント・事故

「ひでじビールオンラインショップ」に不正アクセス、カード決済停止後も決済情報流出(宮崎ひでじビール)

宮崎ひでじビール株式会社は9月15日、同社が運営する「ひでじビールオンラインショップ」に対し第三者からの不正アクセスがあり顧客のクレジットカード情報の一部が流出した可能性が判明したと発表した。
社内パソコンがEmotet感染、取引先でも不審メールを確認(山一商事) 画像
インシデント・事故

社内パソコンがEmotet感染、取引先でも不審メールを確認(山一商事)

飛騨高山の食品を扱う山一商事株式会社は9月2日、同社内のパソコンがウイルスに感染し、同社を装ったなりすましメールが確認されたと発表した。

MobileIron提供の複数のMDM関連製品に脆弱性、パッチ適用を呼びかけ(JPCERT/CC) 画像
脆弱性と脅威

MobileIron提供の複数のMDM関連製品に脆弱性、パッチ適用を呼びかけ(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月15日、複数のMobileIron製品の脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
LINEアカウントへ不正ログイン試行、日本が41,204件でTOPに(LINE) 画像
インシデント・事故

LINEアカウントへ不正ログイン試行、日本が41,204件でTOPに(LINE)

LINE株式会社は9月12日、LINEアカウントへの不正アクセスに対する注意喚起を発表した。
閉鎖済みの「魚匠庵WEBサイト」から3,000件以上のカード情報流出(博多まるきた水産) 画像
インシデント・事故

閉鎖済みの「魚匠庵WEBサイト」から3,000件以上のカード情報流出(博多まるきた水産)

ニッスイグループの博多まるきた水産株式会社は9月14日、同社が運営していた「魚匠庵WEBサイト」にて第三者からの不正アクセスがあり顧客のクレジットカード情報が流出した可能性が判明したと発表した。
まさに「おつかれさま」9万件のPDFの次は工事図面の全庁調査実施(新潟県) 画像
インシデント・事故

まさに「おつかれさま」9万件のPDFの次は工事図面の全庁調査実施(新潟県)

新潟県は9月11日、7月22日と8月6日に公表した村上地域振興局地域整備部の入札情報にて個人情報が記載された工事平面図を掲載した件について、類似事案が無いか全庁調査した結果を発表した。
PCI DSS v4.0 が 2021年公開、8 年ぶりのメジャーバージョンアップ ~ 改訂の 2 つの目的と移行スケジュール 画像
国際

PCI DSS v4.0 が 2021年公開、8 年ぶりのメジャーバージョンアップ ~ 改訂の 2 つの目的と移行スケジュールPR

テクノロジーの急速な進歩に適応する事業者は「カスタマイズバリデーション」を採用することにより、ペイメントデータセキュリティを強化する本来のゴールに則して、基準よりも速い速度でセキュリティを進化させてゆくでしょう。
10月13日でMicrosoft Office 2010のサポート終了、移行を呼びかけ(IPA) 画像
脆弱性と脅威

10月13日でMicrosoft Office 2010のサポート終了、移行を呼びかけ(IPA)

独立行政法人情報処理推進機構(IPA)は9月14日、Microsoft Office 2010のサポート終了に伴う注意喚起を発表した。

Trend Micro Deep Security および Virtual Patch for Endpoint に複数の脆弱性、対象製品を追加(JVN) 画像
脆弱性と脅威

Trend Micro Deep Security および Virtual Patch for Endpoint に複数の脆弱性、対象製品を追加(JVN)

独立行政法人情報処理推進機構および一般社団法人JPCERTコーディネーションセンターは9月14日、Trend Micro Deep Security および Virtual Patch for Endpoint に複数の脆弱性について8月31日に公表した「Japan Vulnerability Notes(JVN)」に対象製品を追加した。
パスワードリスト型攻撃のフォレンジック調査で新たな不正ログイン判明(三越伊勢丹) 画像
インシデント・事故

パスワードリスト型攻撃のフォレンジック調査で新たな不正ログイン判明(三越伊勢丹)

株式会社三越伊勢丹は9月11日、8月5日に公表した「三越伊勢丹オンラインストア」およびエムアイカード ホームページへの不正ログインについて、第三者調査機関によるフォレンジック調査結果を発表した。

CTKDを用いるBluetooth BR/EDRおよびBLE端末において鍵情報が上書きされる脆弱性(JVN) 画像
脆弱性と脅威

CTKDを用いるBluetooth BR/EDRおよびBLE端末において鍵情報が上書きされる脆弱性(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月11日、CTKDを用いるBluetooth BR/EDRおよびBLE端末において鍵情報が上書きされる問題について「Japan Vulnerability Notes(JVN)」で発表した。
事務局のパソコンが「Emotet」感染、パスワード付きZipファイル添付に注意呼びかけ(日本医師会) 画像
インシデント・事故

事務局のパソコンが「Emotet」感染、パスワード付きZipファイル添付に注意呼びかけ(日本医師会)

公益社団法人日本医師会は9月8日、日本医師会館内の事務局LANに接続しているパソコンが「Emotet」に感染したことを確認したと発表した。

自殺防止のためのリソースを増強、ハッシュタグでスペシャル絵文字も(Twitter Japan) 画像
製品・サービス・業界動向

自殺防止のためのリソースを増強、ハッシュタグでスペシャル絵文字も(Twitter Japan)

Twitter Japan株式会社は9月10日、自殺防止のためのリソースを増強したと発表した。

OpenSSLにおける暗号通信を解読可能な脆弱性、アップグレードを推奨(JVN) 画像
脆弱性と脅威

OpenSSLにおける暗号通信を解読可能な脆弱性、アップグレードを推奨(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月10日、OpenSSLにおける暗号通信を解読可能な脆弱性(Raccoon Attack)について「Japan Vulnerability Notes(JVN)」で発表した。
社員PCがEmotetに感染、社内外のメールデータが流出(岩出建設) 画像
インシデント・事故

社員PCがEmotetに感染、社内外のメールデータが流出(岩出建設)

岩出建設株式会社は9月2日、同社社員のパソコンが8月28日にEmotetに感染し、個人情報等のデータが流出した可能性が判明したと発表した。

Intel製品に複数の脆弱性、最新版へアップデートを呼びかけ(JPCERT/CC、JVN) 画像
脆弱性と脅威

Intel製品に複数の脆弱性、最新版へアップデートを呼びかけ(JPCERT/CC、JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月9日、9月8日(米国時間)に公開されたIntel製品の複数のセキュリティアドバイザリについて「Japan Vulnerability Notes(JVN)」で発表した。

FeliCaの次世代ICチップでなりすまし防止(ソニー、ソニーイメージングプロダクツ&ソリューションズ) 画像
製品・サービス・業界動向

FeliCaの次世代ICチップでなりすまし防止(ソニー、ソニーイメージングプロダクツ&ソリューションズ)

ソニー株式会社とソニーイメージングプロダクツ&ソリューションズ株式会社は9月8日、FeliCa Standard非接触ICカード向けの次世代ICチップを開発したと発表した。
Webサイトに不正アクセス、個人情報含むサーバ内の全データが削除(韓国農水産食品流通公社) 画像
インシデント・事故

Webサイトに不正アクセス、個人情報含むサーバ内の全データが削除(韓国農水産食品流通公社)

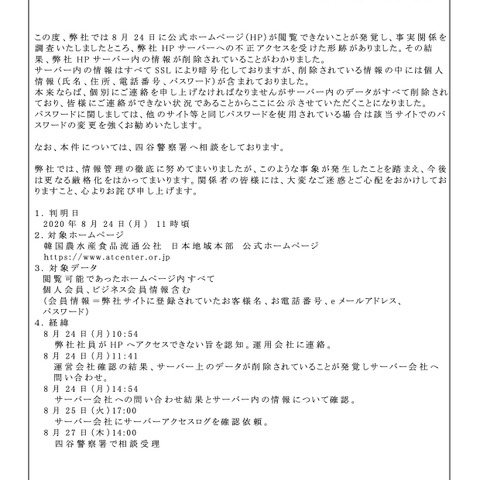
韓国農水産食品流通公社日本地域本部は8月28日、同社Webサイトへの不正アクセスが判明したと発表した。
実践的サイバー防御演習に係る経費について予算の効率的執行要求(財務省) 画像
製品・サービス・業界動向

実践的サイバー防御演習に係る経費について予算の効率的執行要求(財務省)

財務省は8月31日、令和2年度の予算執行調査の対象とした42件のうち調査の終了した13件の調査結果を公表した。

Google Chrome M86以降では混在フォームで警告を表示(Google) 画像
製品・サービス・業界動向

Google Chrome M86以降では混在フォームで警告を表示(Google)

グーグル合同会社(Google)は9月7日、安全でないフォームからGoogle Chromeユーザーを守る機能について紹介した。
障害発生時に来店予約システム管理画面を公開(かまわぬ) 画像
インシデント・事故

障害発生時に来店予約システム管理画面を公開(かまわぬ)

手ぬぐいを扱う株式会社かまわぬは9月2日、同社の来店予約システムにて一部の顧客情報が開示されたと発表した。
6月に送信したメールと同一メールが8月に届く(神奈川県) 画像
インシデント・事故

6月に送信したメールと同一メールが8月に届く(神奈川県)

神奈川県は8月19日、神奈川県農政課ブランド推進グループを装った「なりすましメール」を確認したと発表した。
新型コロナウイルス患者個人情報誤掲載、複合機でPDF化する際に誤って読み取り(神戸市) 画像
インシデント・事故

新型コロナウイルス患者個人情報誤掲載、複合機でPDF化する際に誤って読み取り(神戸市)

兵庫県神戸市は9月2日、新型コロナウイルス感染症患者の個人情報を一時的にWebサイト上に誤掲載したことが判明したと発表した。

DDoS攻撃を示唆し仮想通貨による送金要求、複数確認(JPCERT/CC) 画像
脆弱性と脅威

DDoS攻撃を示唆し仮想通貨による送金要求、複数確認(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月7日、DDoS攻撃を示唆して仮想通貨による送金を要求する脅迫行為について発表した。
不正アクセスでカード情報流出、お詫びとお知らせはJPEG画像(安立屋) 画像
インシデント・事故

不正アクセスでカード情報流出、お詫びとお知らせはJPEG画像(安立屋)

犬用のグッズを扱う有限会社安立屋は9月4日、同社が運営するショッピングサイト「浅草 安立屋」に第三者からの不正アクセスがありクレジットカード情報が流出した可能性が判明したと発表した。

「OWASPアプリケーションセキュリティ検証標準4.0」の日本語邦訳文書を公開(CSAJ) 画像
製品・サービス・業界動向

「OWASPアプリケーションセキュリティ検証標準4.0」の日本語邦訳文書を公開(CSAJ)

一般社団法人コンピュータソフトウェア協会(CSAJ)は9月3日、Software ISACで実施した「OWASPアプリケーションセキュリティ検証標準4.0」の日本語邦訳文書を公開した。

WordPress用プラグインFile Managerに脆弱性、バージョンアップを呼びかけ(JPCERT/CC) 画像
脆弱性と脅威

WordPress用プラグインFile Managerに脆弱性、バージョンアップを呼びかけ(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は9月3日、WordPress用プラグインFile Managerの脆弱性について発表した。File Managerは、WordPressの管理画面上からサーバ上のファイルのアップロードや削除などの操作を実行できるプラグイン。
応募書類ファイルのExcel非表示シートに個人情報、検索エンジンでヒットし判明(同志社大学) 画像
インシデント・事故

応募書類ファイルのExcel非表示シートに個人情報、検索エンジンでヒットし判明(同志社大学)

同志社大学は9月3日、特定の検索エンジンにて結果の説明文に過去に実施した教員公募における応募者の個人情報が表示されていたことが判明したと発表した。
標的型攻撃メールによりウイルス感染、不審メールに注意を呼びかけ(クラウドゲート) 画像
インシデント・事故

標的型攻撃メールによりウイルス感染、不審メールに注意を呼びかけ(クラウドゲート)

グラフィックス制作等を行うクラウドゲート株式会社は8月30日、同社社内のパソコンが標的型攻撃メールによりウイルス感染し、同社を装った不審メールの送信を確認したと発表した。
公式サイトへ不正アクセス、被害拡大防止のために一時閉鎖(ココ・ファーム・ワイナリー) 画像
インシデント・事故

公式サイトへ不正アクセス、被害拡大防止のために一時閉鎖(ココ・ファーム・ワイナリー)

有限会社ココ・ファーム・ワイナリーは9月、同社公式サイトにて不正なファイルが検出されたため一時的に同サイトを閉鎖したことを発表した。

低い日本人の個人情報収集の認識 ~ 世界6カ国調査(ジェネシス・ジャパン) 画像
調査・レポート・白書・ガイドライン

低い日本人の個人情報収集の認識 ~ 世界6カ国調査(ジェネシス・ジャパン)

ジェネシス・ジャパン株式会社は9月2日、アプリケーションや企業による個人情報の管理・共有をテーマに日本を含む世界6カ国におけるカスタマーサービスをテーマとした調査の結果を発表した。
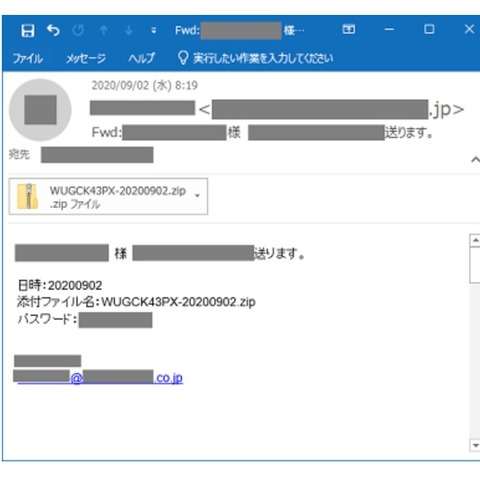
「Emotet」関連相談が急増、パスワード付きZIPファイル添付攻撃も確認(IPA) 画像
脆弱性と脅威

「Emotet」関連相談が急増、パスワード付きZIPファイル添付攻撃も確認(IPA)

独立行政法人情報処理推進機構(IPA)は9月2日、7月中旬から攻撃活動が再開した「Emotet」について、相談が急増したパスワード付きZIPファイルを使った攻撃の例を発表した。

複数の三菱電機製品のTCPプロトコルスタックにセッション管理不備の脆弱性(JVN) 画像
脆弱性と脅威

複数の三菱電機製品のTCPプロトコルスタックにセッション管理不備の脆弱性(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、複数の三菱電機製品のTCPプロトコルスタックに存在するセッション管理不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
社内PCがウイルス感染、メール送受信履歴が流出し不審メールの送信を確認(ダックス) 画像
インシデント・事故

社内PCがウイルス感染、メール送受信履歴が流出し不審メールの送信を確認(ダックス)

浄水システム等を扱う株式会社ダックスは8月28日、同社社内のパソコンがウイルスに感染した可能性が判明したと発表した。

エバ・チェンCEO、サイバーセキュリティ業界における影響力のある女性トップ100に選出(トレンドマイクロ) 画像
製品・サービス・業界動向

エバ・チェンCEO、サイバーセキュリティ業界における影響力のある女性トップ100に選出(トレンドマイクロ)

トレンドマイクロ株式会社は9月1日、代表取締役社長 兼 CEOで共同創業者のエバ・チェン氏がサイバーセキュリティ業界において最も影響力のある女性の一人として選出されたと発表した。
不正アクセス当事者と思われる人物から「ママナビ」にハッキングした旨を通告(MammyPro) 画像
インシデント・事故

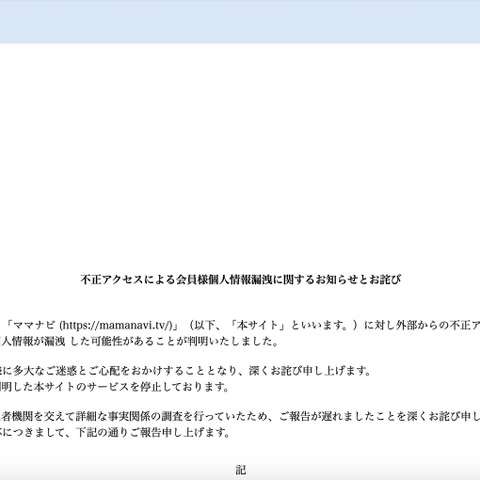
不正アクセス当事者と思われる人物から「ママナビ」にハッキングした旨を通告(MammyPro)

株式会社MammyProは9月1日、同社が運営する育児のポータルサイト「ママナビ(https://mamanavi.tv/)」に対し外部からの不正アクセスがあり会員情報が漏えいした可能性が判明したと発表した。
食べ歩きアプリ会員情報の流出、バックアップデータを保存する外部サーバへの不正アクセスが判明(キッチハイク) 画像
インシデント・事故

食べ歩きアプリ会員情報の流出、バックアップデータを保存する外部サーバへの不正アクセスが判明(キッチハイク)

株式会社キッチハイクは9月2日、、7月24日に公表した同社が運営する食べ歩きアプリ「KitchHike(キッチハイク)」への不正アクセスによるユーザー情報の流出について最終報を発表した。

PCR検査結果の電子証明書発行サービス、実証実施開始(NTTデータ、LSIメディエンス) 画像
製品・サービス・業界動向

PCR検査結果の電子証明書発行サービス、実証実施開始(NTTデータ、LSIメディエンス)

株式会社NTTデータと株式会社LSIメディエンスは8月31日、新型コロナウイルス感染症におけるPCR検査結果の電子証明書発行サービス提供に向けた実証を2020年9月に実施すると発表した。
攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC) 画像
脆弱性と脅威

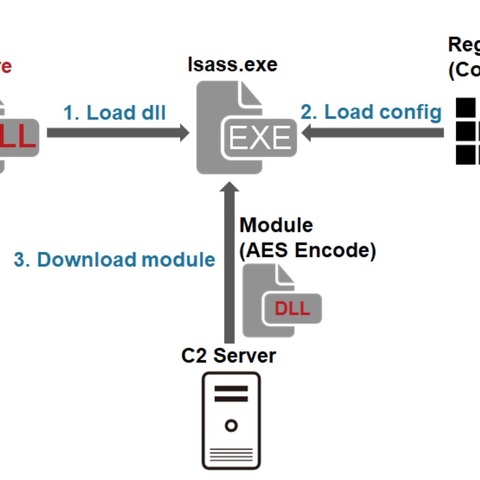
攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、攻撃グループLazarusがネットワーク侵入後に使用するマルウェアについて発表した。

Trend Micro Deep SecurityおよびTrend Micro Virtual Patch for Endpointに複数の脆弱性(JVN) 画像
脆弱性と脅威

Trend Micro Deep SecurityおよびTrend Micro Virtual Patch for Endpointに複数の脆弱性(JVN)

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、Trend Micro Deep SecurityおよびTrend Micro Virtual Patch for Endpointに存在する複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
オンラインショップに不正アクセス、最大1,039名のカード情報流出可能性(ウェスティンホテル大阪) 画像
インシデント・事故

オンラインショップに不正アクセス、最大1,039名のカード情報流出可能性(ウェスティンホテル大阪)

ウェスティンホテル大阪は8月28日、同社が運営する「ウェスティンホテル大阪 オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
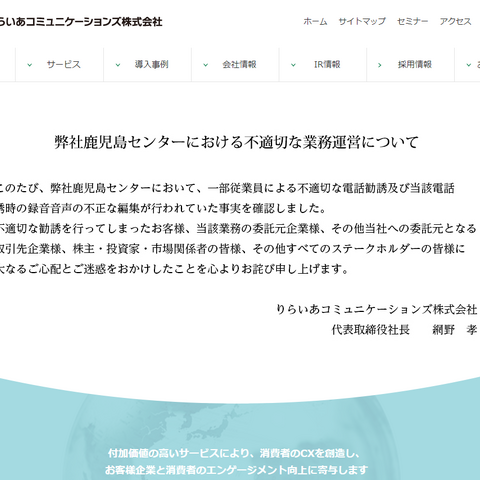
東京電力エナジーパートナー委託の電話勧誘録音データを編集・改ざん・捏造(りらいあコミュニケーションズ) 画像
インシデント・事故

東京電力エナジーパートナー委託の電話勧誘録音データを編集・改ざん・捏造(りらいあコミュニケーションズ)

東京証券取引所市場第一部上場企業りらいあコミュニケーションズ株式会社は6月16日、同社の鹿児島センターにて不適切な電話勧誘並びに録音改ざん・捏造が行われていたとの報道に対し調査内容を発表した。


  1. 先頭
  2. 前
  3. 100
  4. 110
  5. 120
  6. 130
  7. 140
  8. …
  9. 148
  10. 149
  11. 150
  12. 151
  13. 152
  14. 153
  15. 154
  16. 155
  17. 156
  18. 157
  19. 158
  20. …
  21. 160
  22. 170
  23. 次
  24. 最後
Page 153 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×