ScanNetSecurity記事一覧(126 ページ目) | ScanNetSecurity
2026.11.06(金)

ScanNetSecurityの記事一覧(126 ページ目)

中国サイバーセキュリティ法への対応、対策実施は僅か5% 画像
調査・レポート・白書・ガイドライン

中国サイバーセキュリティ法への対応、対策実施は僅か5%

 株式会社クララオンラインは1月28日、「日系企業の中国サイバーセキュリティ法等への対応状況に関する調査」の結果を公表した。

テレワークの課題 悩み「押印や原本が必要な書類の対応」「客先から届く郵便物の対応」~月刊総務 調査 画像
調査・レポート・白書・ガイドライン

テレワークの課題 悩み「押印や原本が必要な書類の対応」「客先から届く郵便物の対応」~月刊総務 調査

 株式会社月刊総務は1月27日、全国の総務担当者を対象にBCPとテレワークに関する調査を実施した結果を公表した。
自社に合ったSOCを都度選べる、SHIFT SECURITYが「SOC as a Service」をオンラインセミナーで紹介 画像
研修・セミナー・カンファレンス

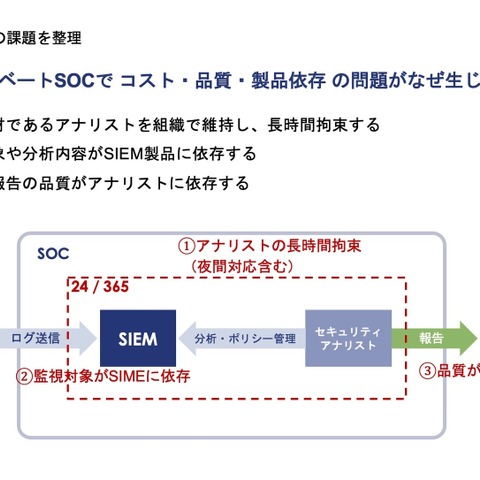
自社に合ったSOCを都度選べる、SHIFT SECURITYが「SOC as a Service」をオンラインセミナーで紹介PR

 株式会社SHIFT SECURITYは1月20日、Webセミナー「クラウド時代のセキュリティ監視について」の開催を発表した。
CrowdStrike Adversary Calender 2022 年 2 月「ウィザード・スパイダー」 画像
調査・レポート・白書・ガイドライン

CrowdStrike Adversary Calender 2022 年 2 月「ウィザード・スパイダー」

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
新生銀行、業務委託先へ顧客の個人情報含むデータを誤って提供 画像
インシデント・事故

新生銀行、業務委託先へ顧客の個人情報含むデータを誤って提供

株式会社新生銀行と新生フィナンシャル株式会社は1月27日、業務委託先等への提供データに一部の顧客情報が含まれたことが判明したと発表した。
東証1部上場 応用地質のグループ会社が不正アクセスによる改ざん被害、フィッシングサイトとなった形跡 画像
インシデント・事故

東証1部上場 応用地質のグループ会社が不正アクセスによる改ざん被害、フィッシングサイトとなった形跡

 東証1部上場企業の応用地質株式会社は1月28日、同社グループ会社の株式会社ケー・シー・エス(KCS)のWebサイトへの不正アクセスによる改ざんについて発表した。
日能研WebサイトにSQLインジェクション攻撃、28万件のメールアドレス流出 画像
インシデント・事故

日能研WebサイトにSQLインジェクション攻撃、28万件のメールアドレス流出

 進学塾を運営する株式会社日能研は1月29日、同社Webサーバに外部から不正アクセスがあり、個人情報の一部が漏えいした可能性が判明したと発表した。
東証1部ダイセルグループ運用サーバへ不正アクセス、情報外部流出の可能性 画像
インシデント・事故

東証1部ダイセルグループ運用サーバへ不正アクセス、情報外部流出の可能性

 高機能樹脂等を生成する東証1部上場企業の株式会社ダイセルは1月27日、同社グループが運用するサーバへの不正アクセスによる、情報の外部流出の可能性について発表した。
メールアドレス手入力 一文字まちがい誤送信、複数人チェックでも気付けず 画像
インシデント・事故

メールアドレス手入力 一文字まちがい誤送信、複数人チェックでも気付けず

 大阪府は1月24日、大阪文化芸術創出事業実行委員会の委託事業者が「大阪文化芸術創出事業(活動支援)補助金」の交付決定事務を行う際に、個人情報が記載されたファイルをメール誤送信したと発表した。

総務省、オンライン講座「これだけは知っておきたい無線LANセキュリティ対策」開講 画像
研修・セミナー・カンファレンス

総務省、オンライン講座「これだけは知っておきたい無線LANセキュリティ対策」開講

 総務省は1月28日、無線LANのセキュリティ対策に関する周知啓発を目的としたオンライン講座「これだけは知っておきたい無線LANセキュリティ対策」の開講を発表した。
ランサーズ主催セミナーの案内メールで誤送信、1月15日・20日にわたる2度の指摘で発覚 画像
インシデント・事故

ランサーズ主催セミナーの案内メールで誤送信、1月15日・20日にわたる2度の指摘で発覚

 東証マザーズ上場企業のランサーズ株式会社は1月21日、同社主催の教育講座の応募者にメール誤送信し、メールアドレスが流出したと発表した。
U16プログラミングコンテスト参加者の個人情報が閲覧可能に、委託業者が誤って公開フォルダにアップロード 画像
インシデント・事故

U16プログラミングコンテスト参加者の個人情報が閲覧可能に、委託業者が誤って公開フォルダにアップロード

 第1回U16プログラミングコンテスト八王子大会実行委員会は1月18日、第1回U16プログラミングコンテスト八王子大会の参加者の個人情報漏えいについて発表した。法人ではなく任意団体でのインシデント公表は珍しい。
リラクゼーション店舗運営のエーワン東京の専用システムに不正アクセス、正月に脅迫メール届く 画像
インシデント・事故

リラクゼーション店舗運営のエーワン東京の専用システムに不正アクセス、正月に脅迫メール届く

 リラクゼーション店舗を運営する株式会社エーワン東京は1月24日、同社専用システム「IPシステム」に外部から不正アクセスがあり、同社保有の個人情報の漏えいが判明したと発表した。
弘前大学でネットワーク障害、全ての授業が休講に 画像
インシデント・事故

弘前大学でネットワーク障害、全ての授業が休講に

 国立大学法人弘前大学は1月27日、同学のネットワーク障害について発表した。

メール誤送信・誤受信は57.3%が「経験あり」、宛先の入力ミスが74.4%で最多に 画像
調査・レポート・白書・ガイドライン

メール誤送信・誤受信は57.3%が「経験あり」、宛先の入力ミスが74.4%で最多に

 サイバーソリューションズ株式会社は1月26日、「メール誤送信の実態調査」の結果を発表した。

Apache TomcatにTOCTOU 競合状態による権限昇格の脆弱性 画像
脆弱性と脅威

Apache TomcatにTOCTOU 競合状態による権限昇格の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月27日、Apache TomcatにTime-of-check Time-of-use(TOCTOU)競合状態による権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

IPA「情報セキュリティ10大脅威 2022」公表、組織への脅威は引き続きランサムウェアが1位に 画像
調査・レポート・白書・ガイドライン

IPA「情報セキュリティ10大脅威 2022」公表、組織への脅威は引き続きランサムウェアが1位に

  独立行政法人情報処理推進機構(IPA)は1月27日、「情報セキュリティ10大脅威 2022」として公表した。
知られざる暗号評価プロジェクト CRYPTREC 第9回「消えた“十年”の記述」 画像
国際

知られざる暗号評価プロジェクト CRYPTREC 第9回「消えた“十年”の記述」

(上野)最後になりますが、PPAP の代わりにこうしたらいいよ、といった提案には、CRYPTREC は携わらないのでしょうか?

送受信の暗号化や送信元ドメイン認証が行われていないメールサーバが 40 %以上 画像
調査・レポート・白書・ガイドライン

送受信の暗号化や送信元ドメイン認証が行われていないメールサーバが 40 %以上

 株式会社デージーネットは1月25日、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。

Microsoft セキュリティ強化 20 年の歩み 画像
製品・サービス・業界動向

Microsoft セキュリティ強化 20 年の歩み

 Microsoftは現地時間1月21日、信頼性の高いコンピューティングの20周年を記念した同社セキュリティレスポンスセンターAanchal Gupta氏のコメントをブログで発表した。
新潟県土木防災情報システムのメールサーバに不正アクセス、不正メール送信の踏み台に 画像
インシデント・事故

新潟県土木防災情報システムのメールサーバに不正アクセス、不正メール送信の踏み台に

 新潟県は1月25日、新潟県土木防災情報システムのメールサーバに不正アクセスがあり、外部への不正メール送信の痕跡が判明したと発表した。
スキンケア製品取り扱い「ビーグレンHP」に不正アクセス、46,702名分のカード情報流出 画像
インシデント・事故

スキンケア製品取り扱い「ビーグレンHP」に不正アクセス、46,702名分のカード情報流出

 スキンケア製品を取り扱うビバリーグレンラボラトリーズ株式会社は1月25日、同社が運営する「ビーグレンHP」(https://www.bglen.net)に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。

GSX、公式CISSP CBKトレーニング受講者の試験費用10万円を無償に 画像
製品・サービス・業界動向

GSX、公式CISSP CBKトレーニング受講者の試験費用10万円を無償に

 グローバルセキュリティエキスパート株式会社(GSX)は1月20日、情報セキュリティ・プロフェッショナル認定資格「CISSP(Certified Information Systems Security Professional)」の取得を支援する「公式CISSP CBKトレーニング」の独自開催を発表した。

SonicWall SMA100シリーズに複数の脆弱性、悪用する通信も観測 画像
脆弱性と脅威

SonicWall SMA100シリーズに複数の脆弱性、悪用する通信も観測

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月25日、SonicWall SMA100シリーズの複数の脆弱性について発表した。対象となる製品は以下の通り。
製造 輸入業者が特定できない製品事故の件数が増加傾向、高リスク製品がEC市場に流通 残留の恐れ 画像
調査・レポート・白書・ガイドライン

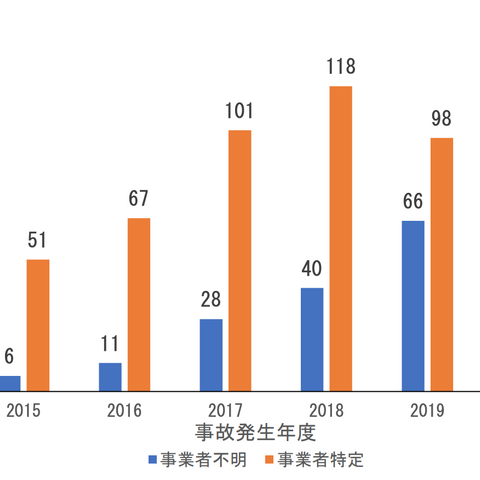
製造 輸入業者が特定できない製品事故の件数が増加傾向、高リスク製品がEC市場に流通 残留の恐れ

 独立行政法人製品評価技術基盤機構(NITE)は1月13日、「2020年度 事故情報収集・調査報告書」を2021年12月21日に公表したことを発表した。
サーバへ不正アクセス「ほくせんカード」「ローンカードOUEN」新規申込停止 画像
インシデント・事故

サーバへ不正アクセス「ほくせんカード」「ローンカードOUEN」新規申込停止

 クレジットカード事業を行う株式会社ほくせんは1月17日、同社サーバの一部への外部からの不正アクセスについて発表した。
「高校生のキモチ。」資料請求キャンペーンサイト応募者の個人情報が閲覧可能に 画像
インシデント・事故

「高校生のキモチ。」資料請求キャンペーンサイト応募者の個人情報が閲覧可能に

 株式会社昭栄広報は1月14日、同社ポータルサイト「高校生のキモチ。」内での個人情報漏えいについて発表した。
メタップスペイメントの「トークン方式」データベースに不正アクセス、「イベントペイ」「会費ペイ」サービス停止 画像
インシデント・事故

メタップスペイメントの「トークン方式」データベースに不正アクセス、「イベントペイ」「会費ペイ」サービス停止

マザーズ上場企業の株式会社メタップスペイメントは1月25日、同社が運営するクレジットカード決済システム「トークン方式」のデータベースに不正アクセスがあり、情報流出の可能性について発表した。

JIPDEC「Pマークにおける個人情報保護マネジメントシステム構築・運用指針」改正保護法対応の改訂版公表 画像
調査・レポート・白書・ガイドライン

JIPDEC「Pマークにおける個人情報保護マネジメントシステム構築・運用指針」改正保護法対応の改訂版公表

 一般財団法人日本情報経済社会推進協会(JIPDEC)は1月19日、「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」(JIS本文および改正保護法対応)を公表した。

経済安全保障のため IoT 機器製造段階で半導体に電子鍵組み込み ~ セキュアIoTプラットフォーム協議会 提言 画像
調査・レポート・白書・ガイドライン

経済安全保障のため IoT 機器製造段階で半導体に電子鍵組み込み ~ セキュアIoTプラットフォーム協議会 提言

 一般社団法人セキュアIoTプラットフォーム協議会は1月14日、経済安全保障への対応について、サイバーセキュリティの観点からの考察を発表した。
イエラエセキュリティとGMOインターネットが資本業務提携、新商号は「GMOサイバーセキュリティ byイエラエ株式会社」 画像
製品・サービス・業界動向

イエラエセキュリティとGMOインターネットが資本業務提携、新商号は「GMOサイバーセキュリティ byイエラエ株式会社」

 株式会社イエラエセキュリティは1月24日、取締役会でGMOインターネット株式会社との資本業務提携に関する決議を行ったと発表した。

H2 データベースコンソールに脆弱性、Log4Shellと根本的な原因が類似 画像
脆弱性と脅威

H2 データベースコンソールに脆弱性、Log4Shellと根本的な原因が類似

 JFrog Japan株式会社は1月7日、 H2 データベースコンソールの脆弱性(CVE-2021-42392)についてブログで公開した。
衣料品取り扱い「MONCLER」にサイバー攻撃、個人情報が流出した可能性 画像
インシデント・事故

衣料品取り扱い「MONCLER」にサイバー攻撃、個人情報が流出した可能性

 衣料品を扱う株式会社モンクレールジャパンは1月、MONCLERへの高度で巧妙なサイバー攻撃について発表した。
かがわ物産館「栗林庵」Webサイトに不正アクセス、閉鎖し詳細な調査を実施 画像
インシデント・事故

かがわ物産館「栗林庵」Webサイトに不正アクセス、閉鎖し詳細な調査を実施

 香川県は1月21日、一般財団法人かがわ県産品振興機構が運営するかがわ物産館「栗林庵」Webサイトへの不正アクセスが確認されたと発表した。
愛知県の県立高校で大学入学共通テストの成績を誤送信、メールアドレス入力誤り 画像
インシデント・事故

愛知県の県立高校で大学入学共通テストの成績を誤送信、メールアドレス入力誤り

 愛知県は1月20日、県立高等学校における個人情報の漏えいについて発表した。

2021年第4四半期の「JVN iPedia」登録状況、Windows 11とApache HTTP Serverの脆弱性 ほか 画像
調査・レポート・白書・ガイドライン

2021年第4四半期の「JVN iPedia」登録状況、Windows 11とApache HTTP Serverの脆弱性 ほか

独立行政法人情報処理推進機構(IPA)は1月19日、2021年第4四半期(10月から12月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
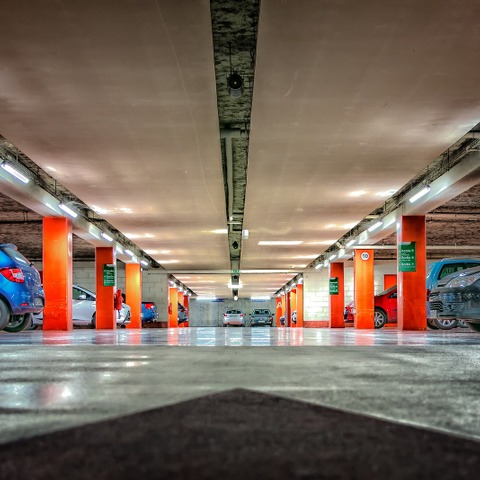
海外の駐車場料金所で不正なQRコード発見 画像
脆弱性と脅威

海外の駐車場料金所で不正なQRコード発見

 Avast Softwareは1月14日、QRコードを利用した攻撃についてブログ記事で発表した。オースティン市(アメリカ合衆国)の報告書によると、同市内の20以上の駐車場料金所で不正なQRコードが発見されたという。

php_mailform に複数のXSSの脆弱性 画像
脆弱性と脅威

php_mailform に複数のXSSの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月20日、php_mailform における複数のクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
金融機関装ったマネーロンダリング対策騙るフィッシングメール ~ 金融庁が注意喚起 画像
脆弱性と脅威

金融機関装ったマネーロンダリング対策騙るフィッシングメール ~ 金融庁が注意喚起

 金融庁は1月17日、金融機関を装ったマネー・ローンダリング等の対策を騙ったフィッシングメールへの注意喚起を発表した。
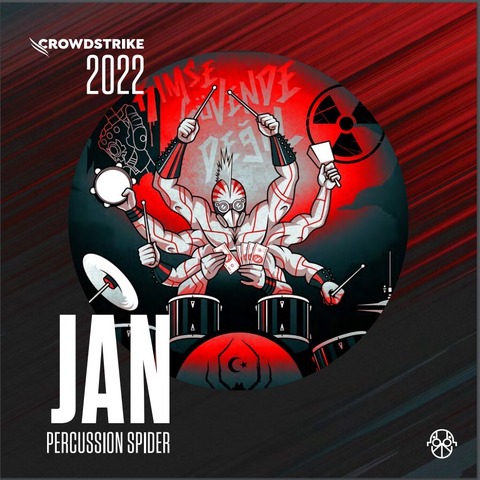
CrowdStrike Adversary Calender 2022 年 1 月「パーカッション・スパイダー」 画像
調査・レポート・白書・ガイドライン

CrowdStrike Adversary Calender 2022 年 1 月「パーカッション・スパイダー」

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
新型コロナワクチンの追加接種予約者への確認メールを委託先のJTBが誤送信 画像
インシデント・事故

新型コロナワクチンの追加接種予約者への確認メールを委託先のJTBが誤送信

 神奈川県は1月21日、委託事業者によるメールアドレスの流出について発表した。
龍谷大学Webサイトの改ざん被害、対応を公表 画像
インシデント・事故

龍谷大学Webサイトの改ざん被害、対応を公表

 龍谷大学は1月20日、2021年7月7日に公表したWebサイトの一部改ざんについて、対応の実施結果を発表した。

Oracle Java に攻撃された場合の影響が大きい脆弱性 画像
脆弱性と脅威

Oracle Java に攻撃された場合の影響が大きい脆弱性

 独立行政法人情報処理推進機構(IPA)は1月19日、Oracle Java の脆弱性対策について発表した。影響を受けるシステムは以下の通り。

キャリアヴェイル「CustomerStareアプライアンス」リリース、本体価格最大50%割引キャンペーンも実施 画像
製品・サービス・業界動向

キャリアヴェイル「CustomerStareアプライアンス」リリース、本体価格最大50%割引キャンペーンも実施PR

  株式会社セキュアヴェイルは1月20日、100%子会社である株式会社キャリアヴェイルが「CustomerStareアプライアンス」を同日リリースすると発表した。

コインハイブ事件が最高裁で無罪判決「原判決を破棄しなければ著しく正義に反する」 画像
製品・サービス・業界動向

コインハイブ事件が最高裁で無罪判決「原判決を破棄しなければ著しく正義に反する」

 最高裁判所は1月20日、 不正指令電磁的記録保管被告事件についての判例を公開した。
春日井リハビリテーション病院・附属クリニックに不正アクセスの疑い、カルテシステムのプログラムに不具合 画像
インシデント・事故

春日井リハビリテーション病院・附属クリニックに不正アクセスの疑い、カルテシステムのプログラムに不具合

 医療法人陽和会春日井リハビリテーション病院・附属クリニックは1月19日、不正アクセスによるシステム障害について発表した。

Internet Explorer サポート終了目前(2022/6/16)、IPA が注意喚起を再掲 画像
製品・サービス・業界動向

Internet Explorer サポート終了目前(2022/6/16)、IPA が注意喚起を再掲

 独立行政法人情報処理推進機構(IPA)は1月14日、Microsoft 社 Internet Explorer のサポート終了について注意喚起を行った。サポート終了の対象ソフトウェア製品は以下の通り。

NTTデータ 2021年度第2四半期 セキュリティグローバル動向調査、バイネーム記載で資料価値大 画像
調査・レポート・白書・ガイドライン

NTTデータ 2021年度第2四半期 セキュリティグローバル動向調査、バイネーム記載で資料価値大

株式会社NTTデータは1月18日、2021年度第2四半期(7月から9月)のサイバーセキュリティに関するグローバル動向について実施した調査の結果を公開した。
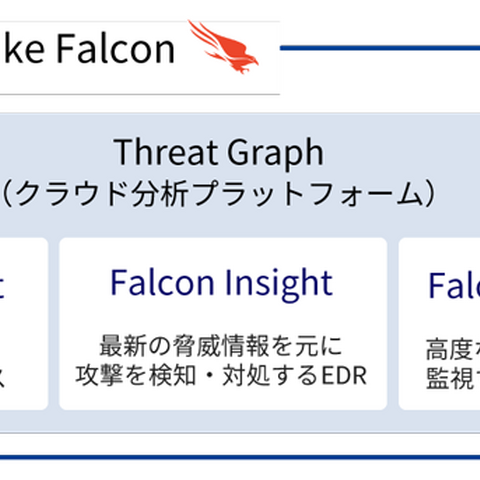
KDDI がマネージドセキュリティサービスに CrowdStrike Falcon 追加 画像
製品・サービス・業界動向

KDDI がマネージドセキュリティサービスに CrowdStrike Falcon 追加

 KDDI株式会社は1月18日、法人顧客向けにEDR製品「CrowdStrike Falcon」を同日から提供開始すると発表した。
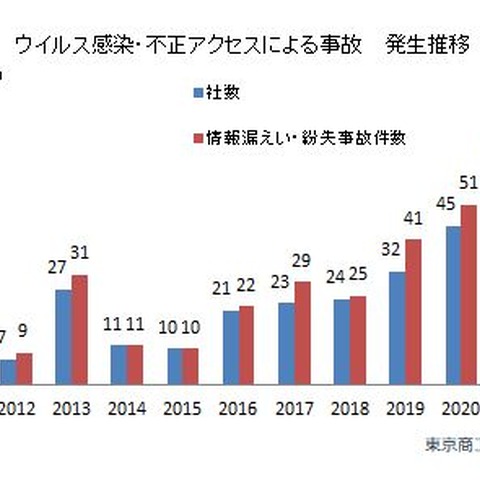
2021年 上場企業の情報漏えいの半数はサイバー攻撃 ~ 東京商工リサーチ 調査 画像
調査・レポート・白書・ガイドライン

2021年 上場企業の情報漏えいの半数はサイバー攻撃 ~ 東京商工リサーチ 調査

 株式会社東京商工リサーチは1月17日、上場企業とその子会社における2021年の個人情報漏えい・紛失事故の調査結果を発表した。

LogStareがi-FILTERに正式対応、ログ分析や可視化が可能に 画像
製品・サービス・業界動向

LogStareがi-FILTERに正式対応、ログ分析や可視化が可能に

 株式会社LogStareは1月18日、マネージド・セキュリティ・プラットフォーム「LogStare」がデジタルアーツ株式会社「i-FILTER@Cloud」「i-FILTER Ver.10」に正式対応したと発表した。

JIPDEC「Pマーク取得企業がランサムウェア被害にあったら必ず報告書提出」 画像
脆弱性と脅威

JIPDEC「Pマーク取得企業がランサムウェア被害にあったら必ず報告書提出」

 一般財団法人日本情報経済社会推進協会(JIPDEC)は1月13日、VPN経由で不正侵入するランサムウェア感染について注意喚起を発表した。

ISOG-J、GraphQL脆弱性診断ガイドラインを公開 画像
調査・レポート・白書・ガイドライン

ISOG-J、GraphQL脆弱性診断ガイドラインを公開

 日本セキュリティオペレーション事業者協議会(ISOG-J)は12月25日、「GraphQL脆弱性診断ガイドラインについて」を公開した。
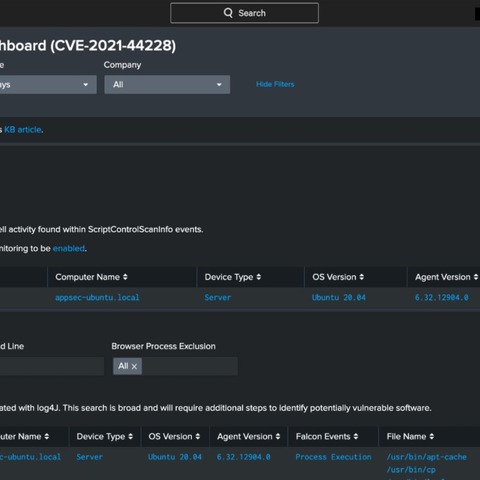
CrowdStrike Falcon を用いた Log4Shell の捕捉方法の資料公開(個人情報登録不要) 画像
調査・レポート・白書・ガイドライン

CrowdStrike Falcon を用いた Log4Shell の捕捉方法の資料公開(個人情報登録不要)

 クラウドストライク株式会社は12月15日、「Log4Shellによってもたらされるサイバー脅威からお客様を保護するCrowdStrike Falcon」の公開を発表した。
三重県計量検定所で金庫に保管していたUSBメモリを紛失、複数職員でのチェック行われず 画像
インシデント・事故

三重県計量検定所で金庫に保管していたUSBメモリを紛失、複数職員でのチェック行われず

 三重県は1月18日、三重県計量検定所でのUSBメモリの紛失について発表した。
オーガニックフード取り扱い「ココシーズンズオンラインショップ」に不正アクセス、303名のカード情報流出 画像
インシデント・事故

オーガニックフード取り扱い「ココシーズンズオンラインショップ」に不正アクセス、303名のカード情報流出

 スーパーマーケットを運営する株式会社かわたは1月17日、同社が運営するオーガニックフード取り扱い「ココシーズンズオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
個人情報保護委員会で個人情報漏えい発生、意見提出者の氏名や所属先を削除せずに掲載 画像
インシデント・事故

個人情報保護委員会で個人情報漏えい発生、意見提出者の氏名や所属先を削除せずに掲載

 個人情報保護委員会は1月18日、意見募集手続の結果をWeb上で公表する際に個人情報の漏えいが発生したと発表した。

第4回フィッシング対策勉強会 オンライン開催、ワコール不正サイト対策や TwoFive による DMARC レポート活用事例ほか 画像
研修・セミナー・カンファレンス

第4回フィッシング対策勉強会 オンライン開催、ワコール不正サイト対策や TwoFive による DMARC レポート活用事例ほか

 フィッシング対策協議会は1月17日、「第4回フィッシング対策勉強会」のオンライン開催を発表した。

CrowdStrike、インシデント事例や侵害調査を元に最新攻撃の特徴と対策を解説 画像
研修・セミナー・カンファレンス

CrowdStrike、インシデント事例や侵害調査を元に最新攻撃の特徴と対策を解説PR

 クラウドストライク株式会社は1月、Webセミナー「サイバー最前線~実際の攻撃を理解し守りに生かす」を1月28日に開催すると発表した。
ビジネス文書含む HDD がフリーマーケットで販売、ラック元社員 私的にバックアップし売却 画像
インシデント・事故

ビジネス文書含む HDD がフリーマーケットで販売、ラック元社員 私的にバックアップし売却

 株式会社ラックは1月14日、フリーマーケットで販売されていたハードディスクに同社内のビジネス文書が含まれていたことが判明したと発表した。
神奈川県で緊急速報メールを何度も配信、委託業者のプログラム設定ミスが原因 画像
インシデント・事故

神奈川県で緊急速報メールを何度も配信、委託業者のプログラム設定ミスが原因

 神奈川県は1月16日、同県内沿岸部の市町を中心に緊急速報メールを何度も配信したことが判明したと発表した。
埼玉県の再委託先の埼玉新聞社が保育士等キャリアアップ研修申込者にメール誤送信 画像
インシデント・事故

埼玉県の再委託先の埼玉新聞社が保育士等キャリアアップ研修申込者にメール誤送信

 埼玉県は1月12日、保育士等キャリアアップ研修に関するメールの誤送信による個人情報の流出について発表した。

JC3・ドコモ・ソフトバンクが増加するスミッシング対策で連携 画像
製品・サービス・業界動向

JC3・ドコモ・ソフトバンクが増加するスミッシング対策で連携

 一般財団法人日本サイバー犯罪対策センター(JC3)は1月13日、株式会社NTTドコモの「スミッシング」対策への協力を発表した。

  1. 先頭
  2. 前
  3. 70
  4. 80
  5. 90
  6. 100
  7. 110
  8. …
  9. 121
  10. 122
  11. 123
  12. 124
  13. 125
  14. 126
  15. 127
  16. 128
  17. 129
  18. 130
  19. 131
  20. …
  21. 140
  22. 150
  23. 次
  24. 最後
Page 126 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×