
2026.11.06(金)
- 注目検索ワード
クラシエホールディングス株式会社は2月9日、同社グループの一部のパソコンがEmotetに感染したと発表した。Emotet感染による、同社グループの従業員を装った第三者からの不審メールが複数の発信を確認している。
香川県は2月24日、不正アクセスで閉鎖していたかがわ物産館「栗林庵」Webサイトの運用再開を発表した。

フィッシング対策協議会は2月22日、主要ブラウザのセキュリティ強化に対する施策について発表した。
キヤノン株式会社とキヤノンマーケティングジャパン株式会社は2月25日、レーザープリンター及びスモールオフィス向け複合機におけるバッファオーバーフローの脆弱性について発表した。
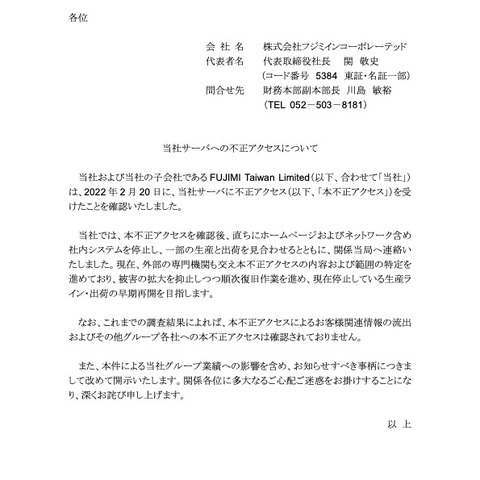
研磨材等の製造販売を行う東証1部上場企業の株式会社フジミインコーポレーテッドは2月22日、同社及び同社子会社であるFUJIMI Taiwan Limitedへの不正アクセスについて発表した。
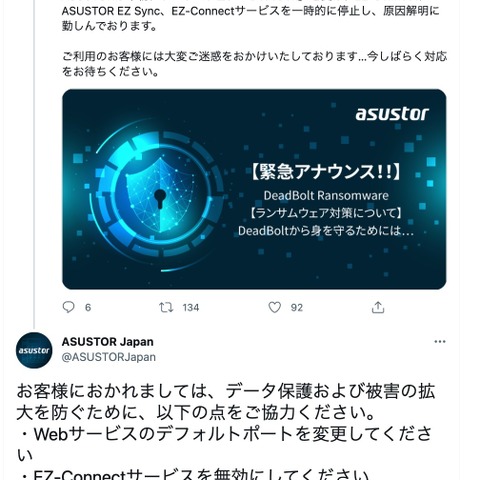
ASUSグループのNASメーカーASUSTORは2月22日、ランサムウェア「DeadBolt」に感染し、同社サービスを一時的に停止していると同社Twitterアカウントで発表した。
京セラコミュニケーションシステム株式会社(KCCS)と100%子会社のエムオーテックス株式会社(MOTEX)は2月22日、KCCSのセキュリティ事業を2022年4月1日付けでMOTEXに統合すると発表した。
株式会社セキュアヴェイルは2月21日、株式会社キャリアヴェイル、株式会社LogStareらグループ3社のサービス向上や営業強化を目指し、那覇市久米にカスタマーサービスセンターを開設すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月22日、EC-CUBE並びにEC-CUBE 用プラグイン「メルマガ管理プラグイン」における脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社イエラエセキュリティは2月22日、サイバーセキュリティ人材育成プログラム「イエラエアカデミー【日本語版】オフェンシブセキュリティ資格取得コース」の提供を発表した。米国Offensive Security社との共同資格取得コースとして提供する。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月21日、「制御システムセキュリティカンファレンス 2022」の資料を公開した。
化粧品・化粧用具の製造販売を行う株式会社タイキは2月17日、同社へのサイバー攻撃について発表した。
バス、トイレタリー、キッチン商品の製造販売を行うオカ株式会社は2月21日、同社が運営する「マット&ラグファクトリー本店」に第三者からの不正アクセスがあり、顧客のクレジットカード情報等が漏えいした可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月18日、a-blog cms における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本プルーフポイント株式会社は2月17日、「内部脅威による損失グローバルレポート2022」を発表した。
株式会社クラフは2月22日、「誰の手にもセキュリティがいきわたる社会」を目指すプロジェクト「S4」のティザーサイトを公開した。
株式会社ワコールは2月7日、同社の一部パソコンのEmotet感染について発表した。
大阪市は2月14日、大阪港湾局と環境局における個人情報を含むデータの漏えいについて発表した。
広島県は2月18日、同県及び市町Webサイト等へのサイバー攻撃について発表した。
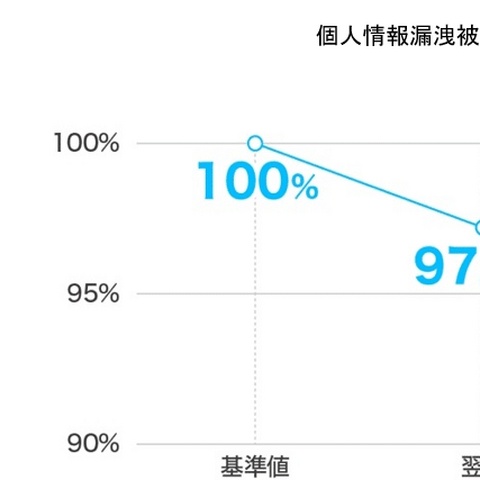
株式会社サイバーセキュリティクラウドは2月17日、2021年公表のサイバー攻撃に関する個人情報漏えい事案に基づいた「個人情報漏洩被害公表と株価の変化に関する調査レポート」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月16日、複数の Microsoft Windows 製品における権限を昇格される脆弱性についてJVN iPediaで発表した。影響を受けるシステムは以下の通り。
株式会社インターネットイニシアティブ(IIJ)は2月17日、同社が提供するモバイルサービス(NTTドコモ回線)での「危険SMS拒否設定」機能を3月中旬から提供すると発表した。
鹿児島県鹿児島市は2月16日、新型コロナウイルス感染症患者の情報流出について発表した。
福岡県は2月16日、同県の新型コロナウイルス感染症に関するWebサイト上への個人情報の誤掲載について発表した。
東京大学全学連携研究機構 情報セキュリティ教育研究センターは2月15日、学部横断型教育プログラム「サイバーセキュリティ教育プログラム」設立を発表した。
株式会社LogStareは2月15日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョンとなる2.2の販売・提供を2月14日から開始したと発表した。
社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。
最高裁判所は2月9日、修習資金の返還を求める手続での納入告知書の誤送付について発表した。
ペット保険を販売する東証1部上場企業のアニコム ホールディングス株式会社は2月8日、同社グループ従業員のパソコンがEmotetに感染したと発表した。
IDC Japan株式会社は2月9日、最新の国内情報セキュリティソフトウェア市場予測を発表した。
クラウドストライク株式会社(CrowdStrike)は2月2日、ウクライナの標的に展開された不正ブートローダー 「WhisperGate」に関する詳細情報を発表した。
茨城県かすみがうら市は2月4日、かすみがうら市婚活サポートセンターでの個人情報流出について発表した。
愛知県は2月10日、愛知県PCR検査システムへのランサムウェアによるサイバー攻撃について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月9日、HPE Agentless Management が登録する一部の Windows サービスにおいて実行ファイルのパスが引用符で囲まれていない脆弱性についてJVNで発表した。
SAPジャパン株式会社は2月8日、一部の企業で在宅勤務中の従業員を確認するための監視テクノロジーを検討していることについて、同社の見解を発表した。
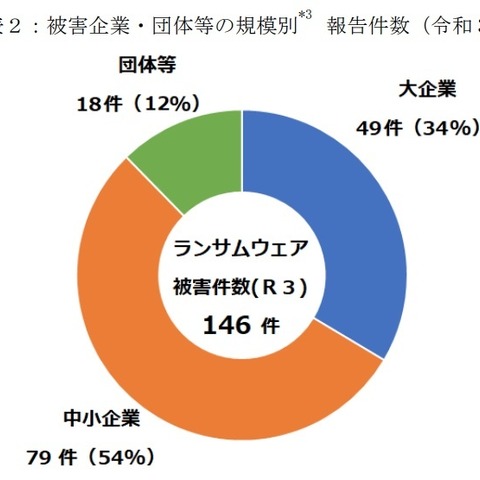
警察庁は2月10日、「令和3年におけるサイバー空間をめぐる脅威の情勢等について」速報版を発表した。
株式会社エイチ・アイ・エス(HIS)は2月8日、同社ベトナム子会社のファイルサーバへの不正アクセスについて発表した。
新潟県は2月7日、1月25日に公表した新潟県土木防災情報システムのメールサーバへの不正アクセスによる不正メール送信ついて、調査結果を発表した。
独立行政法人 情報処理推進機構(IPA)は2月9日、Emotetの攻撃活動の急増を受けて注意喚起を発表した。
大和ハウスグループの株式会社デザインアークは2月8日、同社の一部のパソコンがEmotetに感染したと発表した。
独立行政法人 情報処理推進機構(IPA)は2月9日、「Microsoft 製品の脆弱性対策について(2022年2月)」を発表した。
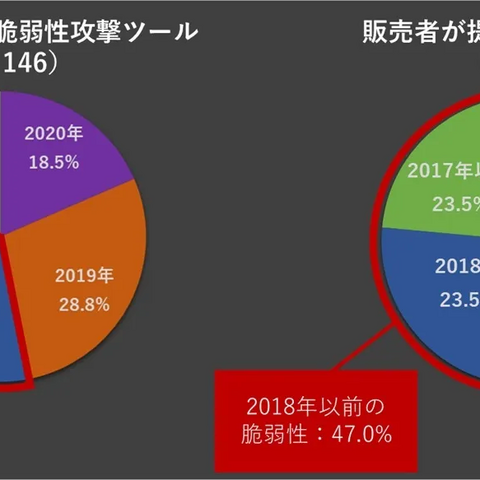
トレンドマイクロ株式会社は2月8日、サイバー空間のアンダーグラウンド市場における「脆弱性攻撃ツール」の取引を調査した報告書「アンダーグラウンドにおけるエクスプロイト市場の動向」の公開を発表した。
株式会社セキュアヴェイルは2月8日、100%子会社である株式会社キャリアヴェイルが提供するシステム監視・運用サービス「CustomerStare」での「監視ツール乗り換え下取りキャンペーン」の同日からの開始を発表した。
SecureAge Technology 株式会社は2月、「中小企業のためのサイバーセキュリティ-データ保護を中心に」を公表した。
クラウドストライク株式会社は2月、重要インフラ事業者向けにウェビナー「Cyber Security Seminar 2022」の開催を発表した。
福井県は2月7日、同県ブランド課ツイッターアカウントへの不正アクセスについて発表した。
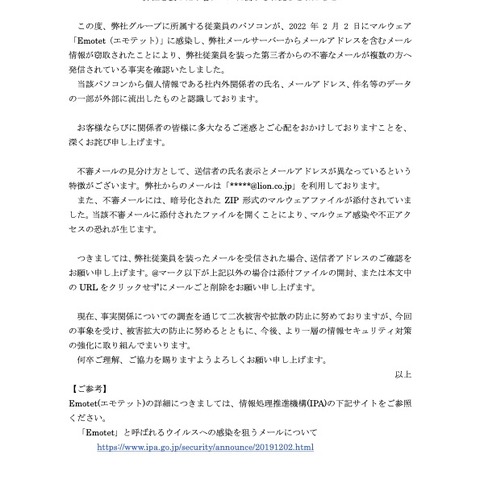
2021年11月中旬のEmotet活動が再開しているが、2月3日から4日にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。
国土交通省は2月4日、個人情報が含まれるアンケートはがきの誤送付について発表した。
スポーツ庁と内閣官房内閣サイバーセキュリティセンター(NISC)と警察庁は2月4日、2022年北京冬季オリンピック・パラリンピック競技大会の開催に伴うサイバーセキュリティ対策について注意喚起を発表した。
株式会社ティエスエスリンク(TSS LINK)と株式会社イードは2月8日、TSS LINKにおけるWebマーケティング支援を目的とした業務提携を発表した。
アドビ株式会社は2月6日、Illustratorにおいてセキュリティ競合による起動不可の事象発生について発表した。
クラウドストライク株式会社は2021年12月29日、同社の脅威ハンティングチーム OverWatch が 攻撃者グループAQUATIC PANDAのハンズオンによる侵入の試みにおいてLog4Shellエクスプロイトツールの悪用を検知したと発表した。
株式会社セキュアヴェイルは2月3日、100%子会社である株式会社LogStareとA10ネットワークス株式会社の共催で、教育DXに向けた安全・快適なクラウドサービス活用の実現をテーマとしたセミナーの開催を発表した。
トレンドマイクロ株式会社は2月3日、Sambaのリモートコード実行脆弱性「CVE-2021-44142」の詳細について、ブログで解説している。同脆弱性が悪用されると、攻撃者は、Samba がインストールされたシステム上で任意のコードをリモートで実行することが可能となる。
株式会社ロードマップは2月3日、WordPress利用時の「セキュリティトラブル」に関する実態調査を発表した。
NordVPNは2月3日、ダークウェブ上で売買される約7,000件の日本のクレジットカード情報を分析した調査結果を発表した。
ハウス・リースバック事業を行う東証1部上場企業の株式会社And Doホールディングスは1月18日、同社子会社の元従業員の逮捕について発表した。
日本銀行金融研究所は2月4日、「量子暗号通信の安全性」をテーマとした情報セキュリティ・セミナーの開催を発表した。
株式会社京都パープルサンガは2月2日、クラブ公式Webサイトでの未発表情報漏えいについて発表した。
和歌山県有田市は1月27日、同市Webサイトでの個人情報の誤掲載について発表した。
富山県は1月24日、公益通報に関する情報漏えいについて記者会見で発表した。
独立行政法人情報処理推進機構(IPA)は2月2日、2021年年間(1月~12月)における「コンピュータウイルス・不正アクセスの届出状況」を発表した。これは、同期間にIPAセキュリティセンターで受理した、コンピュータウイルスと不正アクセスに関する届出状況をまとめたもの。
神奈川県は1月31日、津波に関する緊急速報メールを何度も配信したことについて、同県と東日本電信電話株式会社神奈川事業部で報告書をまとめ公開した。



