
2026.11.05(木)
- 注目検索ワード
国立大学法人京都教育大学は4月6日、 WWWメールサービスが不正アクセスされ学外へ多量の迷惑メールが送信されたことが判明したと発表した。
一般社団法人日本がん治療認定医機構は3月22日、同機構が運営するがん治療認定医「変更届システム」が第三者による不正アクセスを受け、登録情報の一部が流出した可能性があることが判明したと発表した。
岩手県八幡平市は4月10日、同市職員が閲覧が許可されていない情報を閲覧、保存したとして懲戒処分を行ったと公表した。
ポルシェ ジャパン株式会社は4月9日、同年2月26日に公表した委託先サーバーへの不正アクセスによる顧客情報流出について、最終報告を発表した。
三菱地所・サイモン株式会社は4月7日、同社が運営するメールマガジン会員組織「ショッパークラブ」の会員情報が流出した可能性があることが判明したと発表した。
兵庫県播磨町は4月2日、同町の効率小学校・中学校で使用する「校務支援システム」のサーバーへの不正アクセスが確認されたと発表した。
コタ株式会社は4月5日、モニターの顧客のメールアドレスが漏えいしたことが判明したと発表した。
群馬県前橋市は4月4日、3月28日に公表した同市教育情報ネットワークへの不正アクセスについて、個人情報が不正に持ち出されていた可能性が高いことが判明したと発表した。
株式会社マイナビは4月27日に都内で、仮想のサイバー攻撃発生を想定し、感染や被害を未然に防ぐための体験をハンズオンセミナーを開催する。
群馬県前橋市は3月28日、同市教育委員会ネットワーク内の一部のサーバに不正アクセスが確認されたことが判明したと発表した。
経済産業省は3月26日、配布した資料の個人情報の黒塗りが不十分なため個人情報が漏えいする事案が発生したと発表した。
宮城県東松島市は3月22日、同市職員のコンピュータの不適正使用が判明したと発表した。
2月から2ヶ月にわたって福岡、名古屋、大阪、東京の四都市で開催された専門家による講演を中心としたセキュリティカンファレンス「Security Days Spring」は、のべ15,000名を超える来場者を迎え、3月9日東京で閉幕した。
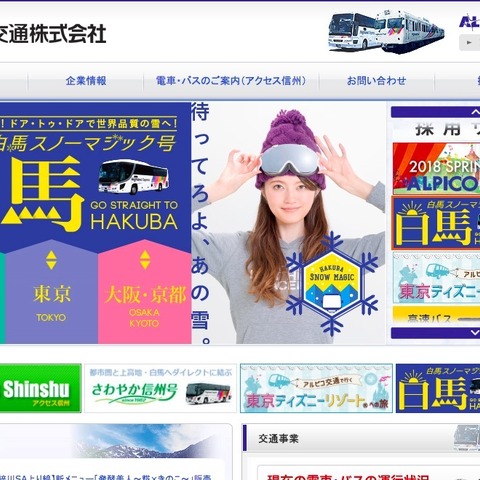
アルピコ交通株式会社は2月6日、同社ツアーの案内メール送信時に当該顧客のメールアドレスが他の受信者のメール内に表示された状態で送信されたことが判明したと発表した。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
福岡を皮切りに名古屋、大阪、そして3月7日からの3日間、東京で開催される「Security Days Spring」は、国内外のセキュリティベンダーによるセミナー中心のイベントで、多くの企業や専門家が最新知見の講演を行う。
機械学習にどんなテクノロジーがあり、どんな特徴やメリットがあるかなど、エンドポイントセキュリティ製品の選定のポイントをご紹介したいと思います。
ポルシェジャパン株式会社は2月26日、顧客の個人情報管理を委託している委託先のサーバーに不正アクセスがあり、個人情報の一部が流出したことが判明したと発表した。
上智大学は2月22日、2018年度入学予定者の一部に電子メールを送信する際、同報者にメールアドレスが表示される状態で一斉送信したことが判明したと発表した。
ハイレベルな新たな脅威として、どのような攻撃手法があり、それに対してどのような防御の手法があるのかに関する知見を、自社のセキュリティを担当している方に持って帰っていただきたいです。
講演は、「リアルタイムのビジビリティ」をテーマに、台帳ベースのセキュリティから一歩進んだアセットマネジメント、企業セキュリティ・コンプライアンスポリシーに従ったオペレーションといったことについてお話しします。
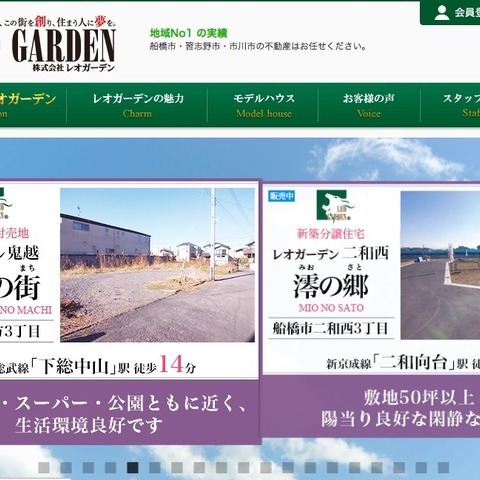
株式会社レオガーデンは2月20日、顧客情報等の流出事故が判明したと発表した。
ビジネス化したランサムウェアは、中小規模の企業でも被害が起きていますし、標的型攻撃では、防御の弱い取引先や子会社から狙うのも常とう手段です。基調講演では「年次セキュリティ レポート」をベースに、こうしたお話もできればと思います。
出先や自宅に持ち出される重要なデータをどのように守るかーその対策を追求してきたワンビの代表取締役社長、加藤貴氏に聞いた。
国立研究開発法人産業技術総合研究所は2月13日、同所に対する外部からの不正なアクセスがあったことを確認したと発表した。
ジャパンパレタス株式会社は2月1日、同社が運営する通販サイト「パレタス オンラインショップ」のWebサーバーに外部からの不正アクセスがあり、顧客のクレジットカード情報が流出したことが判明したと発表した。
新潟県は1月26日、にいがたスキー100年委員会が運営する「新潟スノーファンクラブ」のSNS (LINE)のクイズキャンペーン画面において委託業者のシステム不具合により応募者1名の個人情報が表示されていたことが判明したと発表した。
コインチェック株式会社は1月26日、同社が運営する仮想通貨取引所サービス「Coincheck」において、不正アクセスによって保有している仮想通貨NEMが不正に外部へ送金されたことが判明したと発表した。
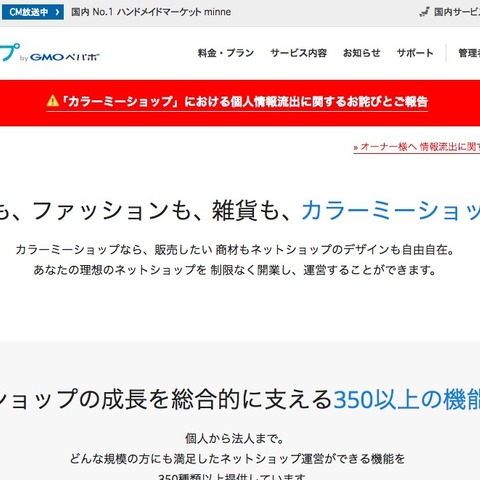
GMOペパボ株式会社は1月26日、同社が運営するネットショップ運営サービス「カラーミーショップ」において、第三者による不正アクセスが確認されクレジットカード情報の流出の可能性があることが判明したと発表した。
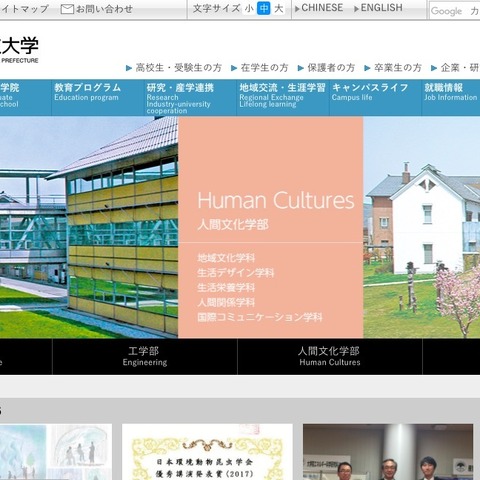
同大学教員の使用している情報端末に不調があるとの報告を受け調査したところ、当該教員の私的なメールアカウントに海外からの不正アクセスがあったことが判明したというもの。
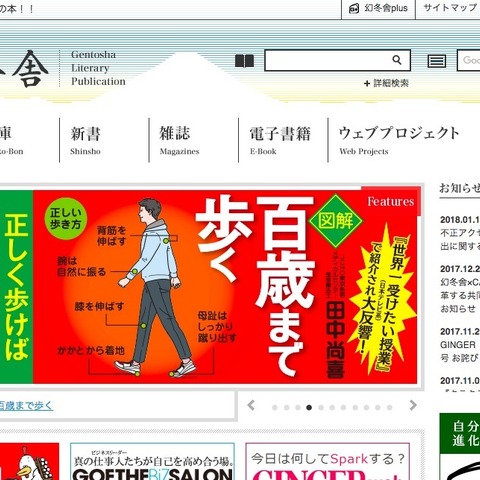
株式会社幻冬舎は1月15日、同社が運営する幻冬舎plusが第三者による不正アクセスにより、会員情報の一部が流出した可能性があることが判明したと発表した。
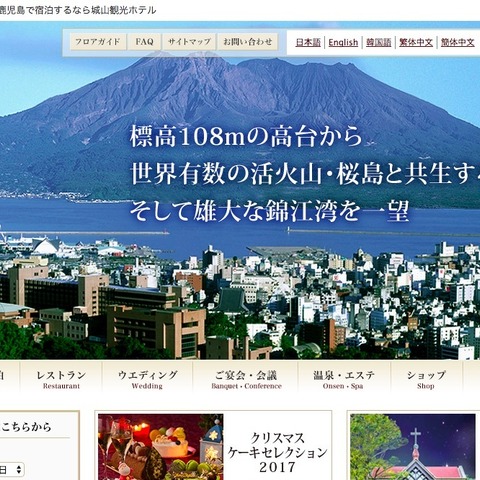
城山観光株式会社は11月29日、同社が運営する「城山観光ホテル オンラインショップ」のWebサーバに外部からの不正アクセスがあり、顧客情報が流出した可能性があることが判明したと発表した。
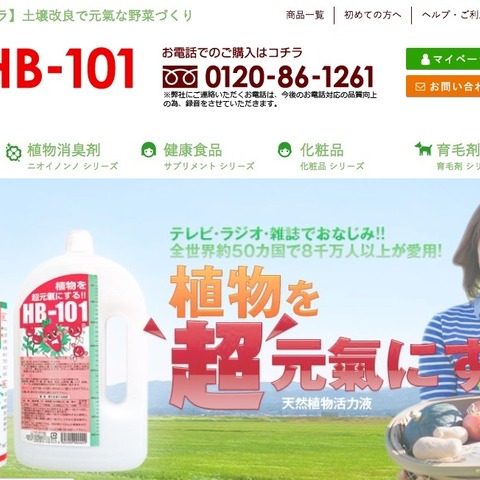
株式会社フローラは11月15日、同社が運営するショッピングサイト「HB-101 ネットショップ本店サイト」が不正アクセスを受けクレジットカード情報が流出した可能性があることが判明したと発表した。
快適なWi-Fi利用を担保するために、電波の干渉や混雑を考慮した設計や無線空間のセキュリティリスク対策等は不可欠です。これらを実現するための技術的知見や観点・課題を紹介し、今後のWi-Fi設計・構築に役立つ方法を解説します。
メールの悪用行為は多様化する一方で、最新動向はリソースが投入できる大手事業者しかキャッチアップできいない状況である。メール運用に関する基本知識やノウハウを総ざらいし、メール運用方法を共有する。
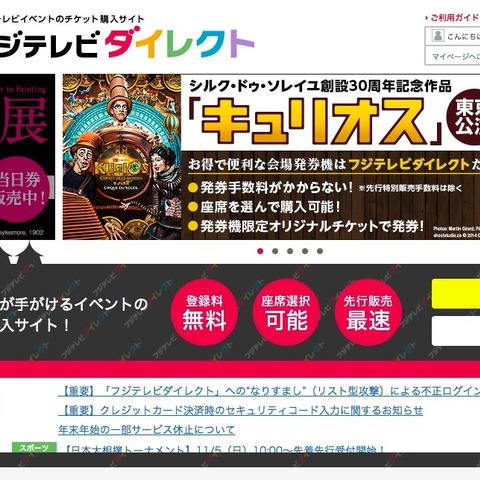
株式会社フジテレビジョンは11月10日、同社が運営するチケット販売サイト「フジテレビダイレクト」で不正ログインが発生し、個人情報が第三者によって閲覧、改ざんされたことが判明したと発表した。
CAやトラスト、TLSなどのプロトコルについて、 運用の観点を交えて取り上げ、Webサーバのセキュアな運用をめざすエンジニアが知っておくべき動向と最新の話題をお届けします。
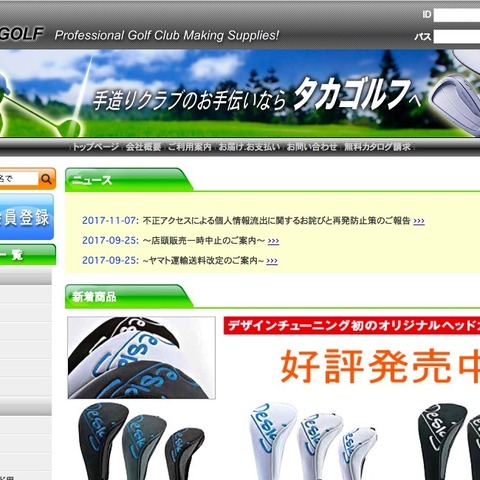
高商事株式会社は11月7日、同社が運営するタカゴルフホームページに対し第三者による不正アクセスがあり顧客情報の流出が判明したと発表した。
サイバー攻撃の脅威は増え続けています。標的型攻撃だけでなく、ばらまき型攻撃といった広範囲への攻撃も目立っており、これらの詳細を掘り下げていきます。
IoTセキュリティ専門家にIoTセキュリティの現在と現時点における最良の取り組み方について解説いただき、また、顕在化するIoT製品脆弱性への取り組みついて先行者の事例やPSIRTと呼ばれる枠組みについても紹介します。
日本放送協会は10月24日、個人情報を含む帳票の一部、約3,300枚を紛失していることが判明したと発表した。
サイバー攻撃はよりボーダーレスに、グローバルに展開されています。このような攻撃に対応できる組織になるためにはどうするか。 組織の機能役割を解説し、成熟度の観点や共有情報の活用方針について考えます。
セキュリティベンダやSIerで働く技術者が、グローバル・プロフェッショナル・ファームで活躍するための条件を考える。
外部からの侵入を受けた際のWindowsクライアントのイベントログ、Active Directory(AD)のインベントログおよびプロキシログの分析を三つあわせて実習することで、ログ調査の基礎を学べるようにしました。
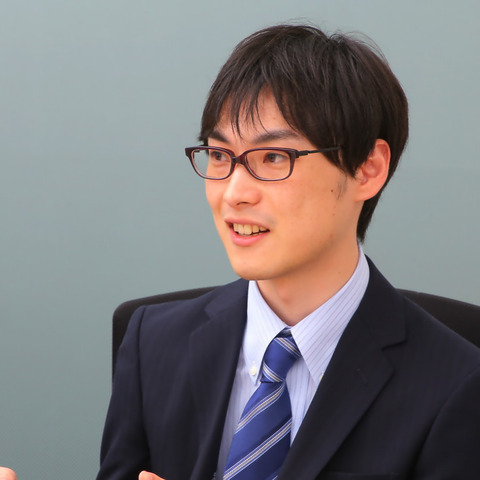
企業のリスクマネジメントの専門家である ACEコンサルティング株式会社 白井 邦芳 氏と、SCSK株式会社の西廣 恭太 氏の二人は、この被害を、企業を取り巻くリスクとその対策が迎えている大きな転換点と捉えている。
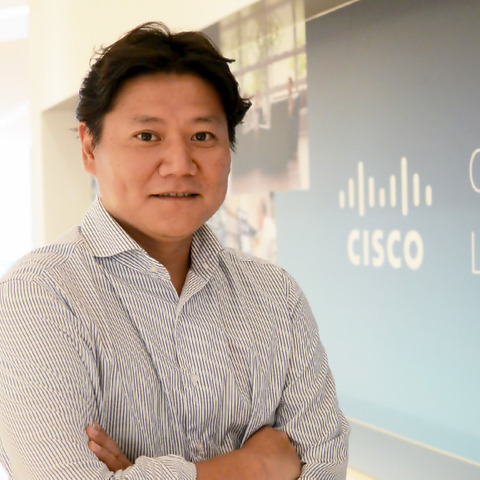
シスコは本国では「セキュリティの相談をする相手=シスコ」というイメージが数年前から確立しています。
東京ガス株式会社は9月22日、同社のガス・電気料金情報WEB照会サービス「myTOKYOGAS」への不正アクセスにより顧客情報が流出したと発表した。
東京ガスは9月11日、同社のガス工事を委託している会社の業務用パソコンが盗難にあったと発表した。
「日本の製造業は高度に完成され効率化されてきたがゆえに、IoTの重要性を今ひとつ実感しきれていない」と述べるのはインフィニオン テクノロジーズ ジャパン株式会社 チップカード&セキュリティ事業本部 マーケティング部 Head of CCS Marketingの岸本豊明氏だ。
Silverlineは、DDoS対策とWAF、脅威インテリジェンスの機能をマネージド型で提供するサービスで、2017年8月現在で280社の導入実績があります。
海外との接点が広がることで、攻撃リスクが高まっていると? - そのとおりです。
デモは今回のセミナーの目玉です。サイバー犯罪者の間で出回るRansomeware as a Service(RaaS)を利用して、講演中に皆様の目の前でランサムウェアの亜種を作成し、Cylance PROTECTが検知できるかどうかというライブを行います。
「メール訓練はマンネリ化しているもののガイドラインにあるのでやめるわけにもいかないと」
7月下旬に一般社団法人日本スマートフォンセキュリティ協会の主催で行われた「情報漏洩による危機管理対応セミナー」の詳細レポート記事を Scan PREMIUM 会員向けに近日配信予定です。本誌ベテランライター吉澤亨史が密着取材しました。
冴木と静家。大学では同期だったものの対照的なキャリアを送る、ふたりの技術者の葛藤と成長の物語。
受講者の一人は、「どんな産業用システムにも脆弱性があり、安全なネットワークは存在しないことが、模擬攻撃をくりかえし行うことで体感できた。脆弱性を悪用する攻撃シナリオを知ることによって対策方法も自ずと理解することができる」と語った。
イードは、8月28日、新宿住友スカイルームにて「クルマ×セキュリティ・マップ開発の先端 ~コネクティッド・ADAS・自動運転で必要なこと~」というセミナーを開催する。
株式会社ゴゴジャンは7月25日、同社が運営する「fx-on」に外部からの不正アクセスがありクレジットカード情報が流出した可能性があることが判明したと発表した。
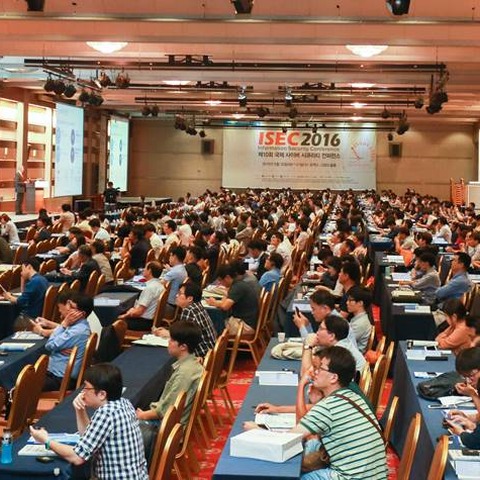
今年のISEC2017は、‘グローバル(Global)’というキーワードがさらに注目されそうである。ISECの共同主管機関である世界最大の情報保護専門家団体(ISC)²のメンバーとして活動している世界的なセキュリティ専門家たちが多数参加する予定である。



