
2026.10.14(水)
- 注目検索ワード
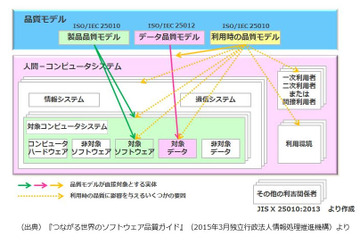

経済産業省は、日本工業規格(JIS)を制定・改正したと発表した(平成31年2月分)。今回は、31件の制定および68件の改正を行っている。
CrowdStrikeは、「2019年版 CrowdStrikeグローバル脅威レポート:攻撃者グループが身につけたノウハウとスピードの重要性」を発表した。
Twitter 上で「@WantedByFeds」というハンドルネームを使用していたと報じられている 20 歳のアメリカ人男性がすでに服役中のイギリス人の 10 代の若者とともに DDos 攻撃、爆破予告などを行った疑いで起訴された。

株式会社阪神タイガースは2月19日、2月13日に公表したチケットの案内に関するメールでの個人情報の誤送信について調査結果を発表した。

学校法人東京理科大学は2月19日、同学の教職員や学生へのフィッシングメールでアカウント情報が盗取され個人情報等の流出が判明したと発表した。

フィッシング対策協議会は、三井住友カードを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

チェック・ポイントは、2019年1月の「Global Threat Index(世界の脅威指標)」を発表した。
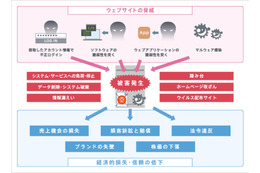
デジタルアーツは、「Digital Arts Security Reports」の第一回として「改ざんされたWebサイトの危険性:1」を公開した。
シマンテックは、ビジネスメール詐欺(BEC)攻撃を含む詐欺メールを阻止し、企業とメール送信者の信用を保証する自動化ソリューション「EmailFraud Protection」を発表した。
フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
IPAおよびJPCERT/CCは、Adobe社が提供する「Creative Cloud Desktop Application」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
宮城県は2月14日、同県の総務部私学・公益法人課にて誤送信による個人情報の流出が判明したと発表した。
株式会社阪急阪神ホテルズは2月14日、同社が運営する宝塚ホテルにて業務用の携帯電話の紛失が判明したと発表した。
千葉市は2月14日、同市立中学校にて個人情報を含むUSBメモリの紛失が判明したと発表した。
親子DE発達凸凹学習塾86(はる)を運営する株式会社MOYUは2月9日、同塾からメール送信の際にメールアドレスが他の受信者に流出したことが判明したと発表した。
医療法人社団秋月会 香月産婦人科は2月2日、同院からお知らせメールを送信した際にリスト登録者全員の名前とメールアドレスが流出したことが判明したと発表した。
株式会社B.F.Yokohamaは2月12日、同社が運営するうさぎ雑貨や飼育用品を扱う「バニーファミリー横浜ネットショップ」にて外部からの不正アクセスがあり一部の顧客のクレジットカード情報が流出した可能性が判明したと発表した。
米デジサート・インクは、大学研究者と業界リーダーが協働してセキュリティの課題に対する革新的なアプローチについて、研究と開発に取り組む「デジサート研究所」を設立した。
EMCジャパン RSA事業本部は、「オンライン不正行為の最新トレンドとサイバー攻撃手法の進化」と題するメディアブリーフィングを開催した。
Webマーケティング用のプラットフォーム等を提供する株式会社ベーシックは1月24日、2018年12月20日に発表した「不正アクセスによる一部データ流出の可能性に関するお詫びとお知らせ(第一報)」の詳細調査の結果を公表した。
テクマトリックスは、イスラエルBUFFERZONEのインターネット分離(Web分離)専用仮想コンテナクライアントソフトウェア「BUFFERZONE Safe Browsing」の販売を2月末より開始する
JPCERT/CCは、「runc の権限昇格の脆弱性(CVE-2019-5736)に関する注意喚起」を発表した。
デジサート・ジャパン合同会社とUtimaco社、マイクロソフト リサーチは、「Picnic」耐量子コンピュータデジタル署名アルゴリズムの試験実施に成功したと発表した。
最近の調査によると、USBドロップ攻撃はほぼ50%の確率で成功し、セキュリティを意識したユーザーでさえも騙されることがわかっています。
マイニング効率を上げるため、かなり攻撃コードは賢い設計になっている。例えばモネロはマイニングにASIC利用を排除するようになっている。
株式会社阪神タイガースは2月13日、チケットの案内に関するメールにて個人情報の誤送信が判明したと発表した。

株式会社大丸松坂屋百貨店は2月10日、大丸大阪心斎橋店 大阪お得意様営業部にて個人情報資料の一部の紛失が判明したと発表した。

日本放送協会は2月8日、同協会が運営するNHK放送博物館で開催予定のイベントのお知らせメールを送信した際に、個人情報の漏えいが判明したと発表した。
IPAおよびJPCERT/CCは、Intelが複数の製品に対するアップデートを公開したと「JVN」で発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2019年2月)」を発表した。JPCERT/CCも「2019年2月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
アドビ システムズ社は、「Adobe Reader」「Acrobat」(APSB19-07)、および「Adobe Flash Player」(APSB19-06)のセキュリティアップデートを公開した。

NECは、A3対応モノクロページプリンタ「MultiWriter(マルチライタ)シリーズ」のラインアップを一新し、販売活動を開始したと発表した。

公益財団法人東京観光財団は2月4日、委託先の事業者が都内観光協会や観光連盟の関係者に研修会の案内メールを送信した際に宛先をCCに入力して送信しメールアドレスが流出したと発表した。

横浜市は2月5日、同市なか区民活動センターの職員がメールを送信した際に、宛先が表示された状態で送信したためにメールアドレスが流出したと発表した。

東京都目黒区は2月1日、同区子ども家庭課が公益社団法人目黒区シルバー人材センターに委託している「産前・産後支援ヘルパー派遣事業」にて、当該事業利用者の個人情報が記載された書類を紛失したことが判明したと発表した。

JBSは、日本マイクロソフトが提供するID管理基盤「Azure Active Directory」を活用した、組織IDに関するサイバー攻撃対策トータルサポートサービスの提供を開始した。

NTT Comは、マイクロソフトの「Windows Defender ATP」と連携した新たなエンドポイントセキュリティ対策サービス「EDR」を、総合リスクマネジメントサービス「WideAngle」のマネージドセキュリティサービスにおいて提供を開始した。
IPAおよびJPCERT/CCは、NTTドコモが提供するAndroidスマートフォン端末「V20 PRO L-01J」に、当該製品がクラッシュする脆弱性が存在すると「JVN」で発表した。

川崎市は2月6日、同市職員が業務中に個人情報が含まれた可能性のあるUSBメモリの紛失が判明したと発表した。

ユービーセキュアは、Webアプリケーション脆弱性検査ツール「Vex」の技術者認定制度である「Vex技術者認定制度」を創設し、2019年4月より順次展開すると発表した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
キヤノンマーケティングジャパンは2019年2月14日、子どものスマートフォンを有害サイトなどから守るプログラムなどが利用可能な「ESETセキュリティ ソフトウェア シリーズ」の個人向け製品の新バージョンを発売する。
ソリトンとセコムトラストシステムズは、共催セミナー「~中堅・中小企業の一人情シスに最適な選択とは~コスト削減を実現する "賢い" セキュリティ対策」を3月6日に開催する。

鳥取県は2月5日、同県が県営住宅管理代行を委託する鳥取県住宅供給公社にて、県営住宅関係書類を誤送付し個人情報の流出が判明したと発表した。

独立行政法人医薬品医療機器総合機構は2月1日、同機構にて企業から提出された安全性定期報告1冊の紛失が判明したと発表した。
株式会社ディノス・セシールは2月6日、同社が運営する通販サイト「セシールオンラインショップ」にて「なりすまし」による不正アクセスが発生し、第三者に顧客情報が閲覧された可能性が判明したと発表した。

デージーネットは、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。
2017年4月、当時は未知の存在であった「IntrusionTruth」と名乗るグループが、中国による大規模な侵入攻撃キャンペーンに関連するとみられる個人の詳細情報を記載したブログ記事を公開し始めました。
Microsoft Windows OS において、権限の昇格が可能となる脆弱性が報告されています。

株式会社高島屋と株式会社高島屋友の会は2月4日、高島屋京都店7階にある友の会サロンにて、個人情報が記載された「預金口座振替依頼書 自動払込利用申込書」営業所控の紛失が判明したと発表した。

タワーレコード株式会社は2月5日、同社が運営するタワーレコード京都店において顧客情報が記載された「ご予約伝票」の紛失が判明したと発表した。
JR九州ドラッグイレブン株式会社は2月1日、同社ホームページへの外部からの不正アクセスによる顧客情報の流出について、新たにクレジットカード情報流出の可能性が判明したと発表した。
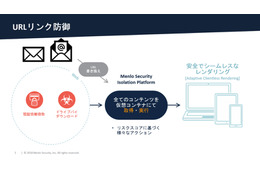
マクニカネットワークスは、米Menlo Security社からリリースされた「Menlo Security Advanced Email Threat Isolation」の取り扱いを開始したと発表した。

DTRSは、データ活用を目指し促進する企業を対象に、セキュアなモノづくりを支援する「Security by Design for IoTサービス」、および適切なプライバシー対応のための「Privacy by Design for IoTサービス」の提供を開始すると発表した。
米CrowdStrikeは、エンタープライズセキュリティ改革に向けて、サードパーティ製アプリケーションに対してエンドポイント保護(CrowdStrike Falcon)プラットフォームを開放すると発表した。

NICTは、「NICTER観測レポート2018」を発表した。NICTサイバーセキュリティ研究所は、NICTERプロジェクトにおいて大規模サイバー攻撃観測網(ダークネット観測網)を構築し、2005年からサイバー攻撃関連通信の観測を続けている。
IPAおよびJPCERT/CCは、「OpenAM(オープンソース版)」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Marvellが提供する「AvastarワイヤレスSoC」に複数の脆弱性が存在すると「JVN」で発表した。
シマンテックは、新しい「Managed Endpoint Detection and Response(MEDR)」サービスと、「EDR 4.0」テクノロジーの強化を発表した。
JP-Secureは、同社が開発、販売、サポートを行うソフトウェア型Web Application Firewall(WAF)製品「SiteGuardシリーズ」の活用をトータルサポートする各種技術支援サービス「JP-Secureプロフェッショナルサービス」を提供開始する。
>> 本稿の前編にあたる「スパイ代行業者に狙われた権力監視機関シチズンラボ」はこちら

実はログの活用は、それほどコストをかけなくても、どんな会社でもやろうと思えばできることなのです。
経済産業省は2月5日、ミラサポ専門家派遣事業の「WEBアンケート調査」案内メールの誤送信で調査対象者のメールアドレスの流出が判明したと発表した。


