
2026.10.11(日)
- 注目検索ワード

メールセキュリティのその先へ。AIエージェント時代のセキュリティを創るSEを募集します。
愛知県名古屋市は5月7日、特定非営利活動促進法の閲覧事務における個人情報の漏えいについて発表した。

宮崎県は5月22日、同県が廃止したドメインの第三者による再取得について発表した。
株式会社ジーニーは5月21日、同社が提供する「GENIEE MA」への不正アクセスについて発表した。
株式会社石川コンピュータ・センターは5月19日、不正アクセスによる情報漏えいの可能性について発表した。
アクサ損害保険株式会社は5月15日、2025年7月25日に公表した同社システムへの不正アクセスについて、第3報を発表した。
CSアカウンティング株式会社は5月15日、同社サーバへの不正アクセスについて発表した。
CKCネットワーク株式会社と株式会社学参は5月15日、両社へのランサムウェア攻撃について発表した。
株式会社青山財産ネットワークスは5月14日、同社グループ会社へのランサムウェア攻撃について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は5月21日、同社エンジニアの川根健太郎氏が「Pwn2Own Berlin 2026」に出場したと発表した。
Okta Japan株式会社は5月25日、エージェント型アプリの大規模展開を阻んでいた認証・認可システムにおけるカスタム開発の手間を解消する「Auth0 for AI Agents」の最新機能を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は5月25日、ASMサービス「GMOサイバー攻撃ネットde診断 ASM」で技術スタック解析ツールのリプレイスを3月26日に実施したと発表した。
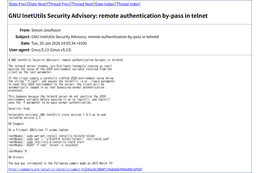
2026 年 1 月に公開された GNU InetUtils telnetd の脆弱性の悪用を試みるエクスプロイトコードが公開されています。
このような状況のなかで防御側が最も警戒すべきなのは、必ずしも「未知の高度な攻撃手法」だけではありません。むしろ、これまで「単体では低リスク」と判断され、対応が後回しにされてきた設定ミスや脆弱性、過剰権限、不要な公開資産が、自動化された攻撃エージェントによって継続的かつ組み合わせ的に試行されることこそ、実務上の大きなリスクだと考えています。
東証プライム上場企業の株式会社ソディックは5月21日、同社サーバへの不正アクセスについて発表した。
株式会社近鉄エクスプレスは5月17日、同社グループ会社への不正アクセスについて発表した。
ジュエリー・時計の製造販売を行う株式会社ケイ・ウノは5月14日、特別利益・特別損失の計上と役員報酬の減額について発表した。
三精テクノロジーズ株式会社は5月13日、4月7日に公表した同社海外子会社へのサイバー攻撃について、最終報を発表した。
医師・看護師向けの出版教育事業を手がける株式会社メディカ出版は5月13日、3月17日に公表したランサムウェア被害によるシステム障害について、調査結果と再発防止策を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月25日、NEC AtermシリーズにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月25日、NEC Atermシリーズにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日本レジストリサービス(JPRS)は5月25日、PowerDNS Authoritative Serverの脆弱性情報(CVE-2026-42002、CVE-2026-42001、CVE-2026-42000、CVE-2026-41999、CVE-2026-42396)が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は5月25日、Unboundの脆弱性情報が公開されたと発表した。
国家サイバー統括室(NCO)は5月18日、AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について発表した。

HENNGE株式会社は5月21日、「HENNGE One」が株式会社Helpfeelの提供するナレッジイネーブルメントツール「Helpfeel Cosense」へのシングルサインオン連携に対応したと発表した。

「なぜ今の Google 検索はクソなのか?」という質問への回答に引用されたリンクは、ポーランド系 SEO 専門家のブログ記事『Google 検索が死にゆく理由と代替検索法』、さらに IT 系ブロガーの投稿『なぜ Google 検索はここまでひどくなったのか? 便利な回避策付き』そして、Reddit スレッド『Google 検索が劣化してるのって俺だけ?』、そして経済学者の『Google 独占問題を経済学で斬る』である。

公益財団法人北九州産業学術推進機構(FAIS)は5月12日、同機構GX推進部のメールアカウントからの不審メールの送信について発表した。

株式会社松沢書店は5月15日、同社サーバへの不正アクセスによるランサムウェア感染について発表した。

三浦工業株式会社は5月18日、2025年8月15日に公表した同社ネットワークへの不正アクセスによるシステム障害について、最終報を発表した。

エナジーウィズ株式会社は5月13日、同社の海外グループ会社からの情報流出の可能性について発表した。

東京鋪装工業株式会社は5月12日、同社へのランサムウェア攻撃について発表した。

共栄火災海上保険株式会社は5月12日、同社業務委託先への不正アクセスについて発表した。文字のコピーができないPDFファイルで公開している。

株式会社NTTデータビジネスブレインズは5月19日、情シス実務担当者221名を対象に実施したレガシーシステムの実態についてのアンケート調査の結果を発表した。

株式会社スリーシェイクは5月14日、6月10日から12日に幕張メッセで開催される「Interop Tokyo 2026」に出展すると発表した。

JSSEC が公開したテンプレートの最大の特徴は、逆説的だが「採用しなくてよい理由を示す」点にある。通常のガイドラインは「なぜこのルールが必要か」を説明する。本テンプレートはそれに加えて、各ルールの「採用条件」を明示した。つまり「このルールが必要になるのは、こういう条件の組織です」と限定することで、該当しない組織は堂々とそのルールを採用しない判断ができる。

脆弱性を報告して CVE を取得すると会社から報奨金が出るという「CVE 報奨金制度」を整えている GMO サイバーセキュリティ byイエラエ株式会社。そこで年間数十件の CVE を取得している猛者たちに、脆弱性調査を始めたきっかけ、調査にあたってのモチベーションやアプローチ方法、今までに報告した印象深い脆弱性についてインタビューしました。

株式会社YCC情報システムは5月20日、4月3日に公表した同社サーバへの不正アクセスについて、第五報を発表した。

株式会社ディー・エヌ・エー(DeNA)は5月12日、DeNAアカウントへの不正ログインについて発表した。

株式会社ディーネットは5月12日、同社が運営する法人向けレンタルサーバ「Palette UP」への不正ログインについて発表した。

株式会社オリエンタルダイヤモンドは5月12日、同社へのランサムウェア攻撃について発表した。
一般財団法人新日本検定協会は5月11日、2025年11月27日に公表した同会へのサイバー攻撃について、調査結果を発表した。

株式会社TwoFiveは5月21日、なりすましメール対策実態調査の最新結果(2026年5月時点)を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月21日、ISC BINDにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

セコムトラストシステムズ株式会社は6月17日、18日に、オンラインセミナー「SCS評価制度を活用した現状整理の進め方 ~セキュリティ対策の現在地と次の一手~」を開催すると発表した。

象印マホービン株式会社は5月13日、台湾の連結子会社への不正アクセスについて発表した。

株式会社キャンディルデザインは5月12日、3月18日に公表したランサムウェア被害の発生について、最終報告を発表した。

フィーチャ株式会社は5月13日、2月12日に公表した同社サーバのランサムウェア被害について、最終報を発表した。

株式会社ロッキング・オン・ジャパンは5月11日、元従業員による個人情報の持ち出しについて発表した。

東京海上日動火災保険株式会社は5月11日、同社業務委託先におけるランサムウェア被害について発表した。
キヤノンITソリューションズ株式会社は5月18日、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の準備状況に関する調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月21日、トレンドマイクロ製企業向けエンドポイントセキュリティ製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月20日、Movable Typeにおける権限チェックの欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月20日、Androidアプリ「パスワード管理 ロボフォーム」のintent処理における検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

安全保障畑を歩んできた奥家氏が 2017 年にサイバーセキュリティの世界に入って最初に感じたのは、根本的な 2 つの欠落だったという。それは、リスクベースの考え方とコレクティブな取り組み。この 2 つが「徹底的に抜けている」というのが、着任時の率直な印象だったと奥家氏は語った。

株式会社ホクヨーは5月11日、ランサムウェア感染によるシステム障害について発表した。

株式会社エネサンスホールディングスは5月11日、2025年10月23日に公表した同社及び同グループ会社でのシステム障害について、第4報を発表した。

株式会社イレブンラボは5月11日、同社メールアドレスの流出について発表した。
株式会社CAMPFIREは5月11日、4月3日に公表した同社システム管理用GitHubアカウントへの不正アクセスについて、続報を発表した。
第一工業株式会社は5月8日、3月25日に公表した同社へのサイバー攻撃について、第三報を発表した。

一般社団法人日本ハッカー協会は5月13日、秋葉原UDXでセキュリティエンジニア向けの対面限定イベント「Hack Fes. 2026」を7月18日に開催すると発表した。同日からPeatixでチケットの事前販売を開始する。

2026年3月24日から27日の4日間、東京・丸の内で「Security Days Spring 2026」が開催されました。Cloudbaseはダイヤモンドスポンサーとして出展し、東京駅の大型広告から会場装飾、ブース内でのコスプレに至るまで、RPG(ロールプレイングゲーム)をコンセプトに一貫した体験づくりに挑戦しました。本記事では、その取り組みの全体像をご紹介します。

ユニバーサル ミュージック合同会社は5月18日、2025年10月31日に公表した同社が運営するECサイトへの不正アクセスについて、調査結果を発表した。

学校法人津田塾大学は5月8日、同学の元職員による個人情報漏えいについて発表した。


