
2026.11.05(木)
- 注目検索ワード
Cisco のチームは、ルールにできることの限界を、自ら明言している。ルールだけでは、推論過程( chain-of-thought )の監視など、人間による監督の代わりにはならないという。ただ、ルールは、不審な動きのパターンを、他のチームにも渡せる形で残す助けになる。受け取ったチームは、それを「レビューし、テストし、自社のエージェントに適用する」ことができる、と彼らは記した。
現状を把握するためのサイバー脅威情勢、被害を防ぐ対策側の最新動向、そして各々の立場での被害抑制に向けた取り組みを紹介します。(平塚伸世氏)
GMOペイメントゲートウェイ株式会社は11月2日、顧客情報の一部が窃取された可能性について発表した。
KDDI株式会社は10月30日、ライフネット生命保険株式会社の一部システムへの不正アクセスについて発表した。
株式会社ドン・キホーテは10月28日、同社及び同社グループ会社が修理に関する業務を委託している株式会社コックスへの不正アクセスについて発表した。
日本郵政グループ労働組合(JP労組)は10月26日、不正アクセスによる組合員情報の漏えいについて発表した。
東京都台東区は10月26日、台東区障害者支援アプリ「ささえ~る」運営委託事業者への不正アクセスについて発表した。
株式会社ドトールコーヒーは10月26日、同社システムへの不正アクセスについて発表した。
ギフティグループ株式会社は10月26日、同社連結子会社の株式会社ギフティへの不正アクセスについて発表した。
株式会社ソニックムーブは10月26日、同社が法人顧客向けに提供しているLINE連携基盤「COMSBI エンタープライズ基盤」への不正アクセスについて発表した。
株式会社モスフードサービスは10月23日、同社がプリペイドカード「モスカード」のサーバ運用・保守業務を委託している株式会社バリューデザインへの不正アクセスについて発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、ヤマハ製YMS-VPN8およびYMS-VPN8-CPにおける引用符で囲まれていないファイルパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、Yamaha LAN Monitor for WindowsのインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、ヤマハ製NWR100における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
取材に行く行かないは別として主要な国際セキュリティカンファレンスの日本からの登壇者の有無は職業柄毎回確認しているのだが日本人の名を目にすることはほとんどない。
2026 年 7 月に修正された WordPress の脆弱性を悪用するエクスプロイトコードが公開されています。
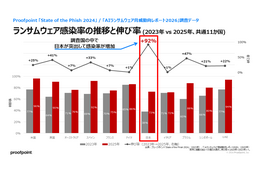
2023 年の 38% から 2025 年には 73% へ。世界 12 か国の比較で日本の感染率の伸び率が最大に。
ランサムウェア感染率、身代金支払いとサイバー保険の実態から、日本企業が見直すべきランサムウェア対策を考える。
「PQC は今後の動向を注視しておこう」というところから一歩進んで、「では、自分たちの組織では何を調べればよいのか」と考え始めるきっかけになればと思っています。聞いた翌日にすぐ移行できるわけではありませんし、対応製品がまだ存在しない領域もあります。それでも、自分たちがどこで暗号を使っているのか、どこが重要なのか、将来どのような順番で移行するのかといった点は、今の段階から整理できます。(吉川知輝氏)
j.union株式会社は10月30日、同社が提供する「くみあいアプリ」のサービス終了について発表した。
外務省は10月30日、同省が運用する、外部とのやり取りが可能なネットワークへの不正アクセスについて発表した。
株式会社良品計画は10月30日、無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について発表した。
株式会社松屋フーズと株式会社松屋フーズホールディングスは10月30日、松屋公式アプリへの不正アクセスについて発表した。
株式会社アイリスプラザは10月29日、同社が運営する公式通販サイト「アイリスプラザ」への不正アクセスについて発表した。
ELESTYLE株式会社は10月29日、同社システムへの不正アクセスについて発表した。
株式会社チャリ・ロトは10月24日、同社が運営する競輪・オートレースの投票サービス「チャリロト」への不正アクセスについて発表した。
東日本高速道路株式会社(NEXCO東日本)は10月23日、高速道路情報サイト「ドラとら」(ドライブトラフィック)への不正アクセスについて発表した。
東京都水道局は10月23日、個人情報を記録した外付けハードディスクの紛失について発表した。
ペイクラウドホールディングス株式会社は10月23日、同社連結子会社である株式会社バリューデザインが提供するシステムへの不正アクセスについて発表した。
東京都台東区は10月23日、同区のウェブサイト管理者である株式会社トラベルジップへの不正アクセスによる個人情報流出ついて発表した。
株式会社グッドスマイルカンパニーは10月23日、同社の運営するECサイト「グッドスマイルカンパニー公式ショップ」への不正アクセスについて発表した。
首相官邸は10月30日、個人情報流出の被害者への相談窓口についての案内を発表した。
株式会社日立製作所は10月30日、サーバ製品におけるHAモニタオプション(管理サーバーレス)の脆弱性(CVE-2026-84726)について発表した。対象製品は以下の通り。
「AIの進化が脆弱性対応にどう影響するのか分からない」「これまでの対応方法で十分なのか不安」という方にも、ぜひ参加していただきたい内容です。「AIと脆弱性対応に関心はあるけれど、詳しい知識はない」という方も、気軽にご参加ください。
デジタルアーツ株式会社は 10 月 21 日、同社クラウドサービスの運用環境および社内環境への不正アクセスについて発表した。
株式会社ティエスエスリンクは10月21日、同社ウェブサイトへの不正アクセスについて発表した。
宮城県山元町は10月20日、同町職員の懲戒処分について発表した。
楽天グループ株式会社は10月26日、海外ホテル予約サイトの一部ページと多言語予約サイトへの不正アクセスについて発表した。
ユミルリンク株式会社は10月27日、10月19日に公表した同社システムへの不正アクセスについて、第二報を発表した。
フジッコ株式会社は10月22日、同社キャンペーンの応募受付業務の委託先への不正アクセスについて発表した。
Free Standard株式会社は10月22日、同社が運営する「SHIPS CYCLE MARKET」で「お気に入り機能」として利用している外部アプリケーション「Swym Wishlist Plus」開発元への不正アクセスについて発表した。
新菱冷熱工業株式会社は10月21日、サイバー攻撃によるシステム障害の発生について発表した。
株式会社Sallyは10月21日、不正アクセスによる問い合わせ情報漏えいの可能性について発表した。
PingCAP株式会社は10月、不正アクセスによる情報漏えいについて発表した。
株式会社アイドマ・ホールディングスは10月20日、在宅ワーク求人サイト「ママワークス」への不正アクセスについて発表した。
株式会社ジグザグは10月19日、同社が運営する越境ECサービス「WorldShopping」への不正アクセスについて発表した。
HENNGE株式会社は10月20日、同日付で東京証券取引所グロース市場から同プライム市場へ市場区分を変更したと発表した。
株式会社ユービーセキュアは10月27日、Webアプリケーション脆弱性検査ツール「Vex」のオートスキャナーに、PHPの重大な脆弱性(CVE-2026-109618、CVE-2026-109619、 php2shell)に対応する検査シグネチャの正式版を追加したと発表した。


