一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は11月11日(水)、「インシデント調査報告書チェックリスト」をGitHub上で公開した。インシデント調査を外部に依頼する被害組織と、調査報告書を作成する調査担当者が共通認識を持ち、調査を円滑に進めることを目的としている。
ランサムウェア攻撃や情報漏えいの増加に伴い、インシデント調査を外部の調査会社などに委託することが一般的になっている。一方で、初めて対応する被害組織は、外部調査の妥当性や、インシデントを収束させるタイミングの判断に迷うことがあるという。
チェックリストは、調査を依頼する組織向けの「ユーザー向け」と、報告書を作成する調査担当者向けの「レポーター向け」の2種類で構成される。
ユーザー向けでは、調査開始前に調査目的や優先事項、対象、手法、報告形式、期限を合意するための項目と、報告書の受領後に目的への回答、根拠、判断できない事項、追加調査、再発防止策の記載を確認するための項目を整理した。
レポーター向けでは、調査開始前の合意、証拠保全、報告書作成の各段階で確認すべき項目を「必須」「推奨」「任意」に区分して示しており、各結果に根拠となるエビデンスを添えることや、直接証拠のない事項は推測と明示することなどを求めている。
チェックリストはマルウェア感染などを伴うネットワーク侵害を想定しており、内部不正が疑われる場合は適用できない項目がある。報告書の技術的な正しさを検証するものではなく、組織の方針や調査対象に合わせて手直しして使うよう求めている。ライセンスはクリエイティブ・コモンズ 表示-継承 4.0(CC BY-SA 4.0)で、出典を表示すれば改変や再配布ができ、改変したものは同じライセンスで公開する必要がある。JPCERT/CCは改変した場合の連絡を歓迎するとしている。謝辞にはセキュリティベンダーなど14社が名を連ねている。
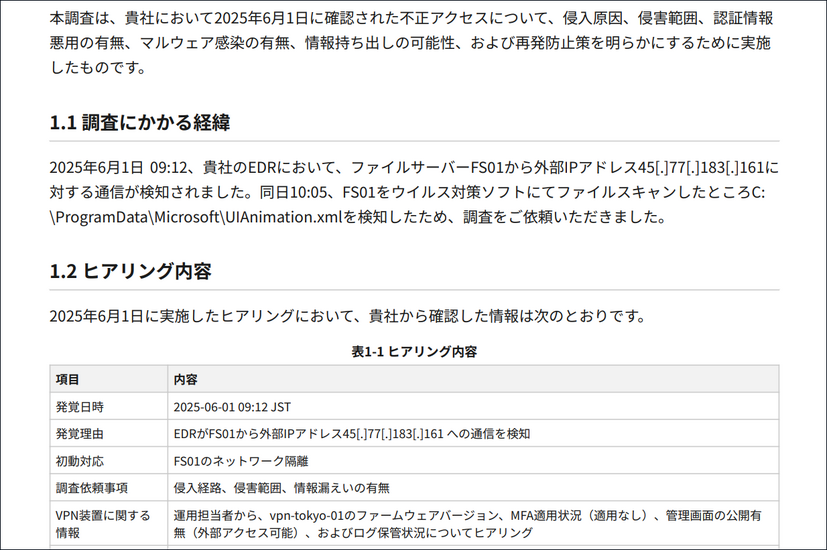
あわせて公開された架空のインシデント調査報告書サンプル(PDF)は全42ページで、チェックリストの基準を報告書の構成と記載例に落とし込んだもの。架空の企業「株式会社ジェーピーサート」で2025年6月1日(日)にEDRがファイルサーバーから外部IPアドレスへの通信を検知し、架空の調査会社「株式会社フォレンジックサンプル」が同日から調査を行って6月20日(金)に最終報告書を提出した、という体裁をとる。
VPN装置やADサーバーなど7台を対象に、VPN装置経由の初期侵入、特権アカウントによる認証情報の取得試行、管理共有を経由したマルウェア配置、スケジュールタスクによる永続化、情報持ち出しの疑いなどを、ログやディスクイメージを根拠に時系列で整理している。VPNログの欠損により初期侵入が脆弱性悪用か認証情報悪用かは断定できないことや、約176MBの外部送信を確認しながらも通信が暗号化されていて持ち出された情報の内容は確認できないことなど、調査上の制約も併記した。手口や検体の特徴から攻撃グループMirrorFaceによる攻撃の可能性が高いと評価する脅威インテリジェンスの章や、IoC一覧、MITRE ATT&CK対応表などの付録も備えている。