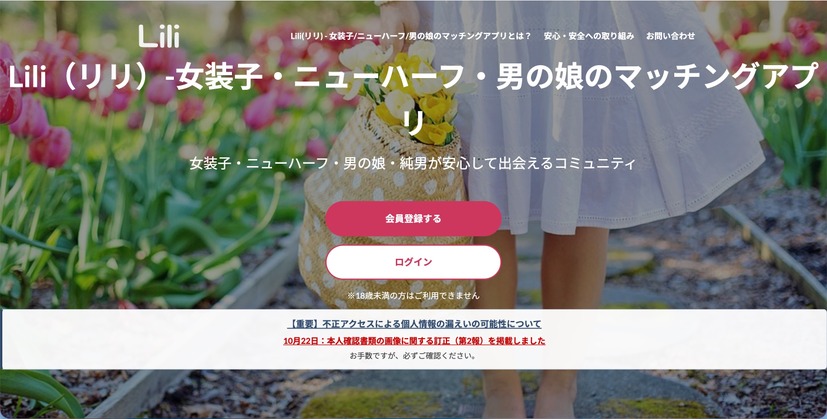
株式会社キャリーは10月22日、10月14日に公表した同社が運営する女装子・ニューハーフ・男の娘のマッチングアプリ「Lili」への不正アクセスについて、第2報を発表した。
同社では2026年7月11日から10月6日までの約3ヶ月間、第三者が「Lili」のサーバに不正に侵入しており、会員のパスワードを読み取るためのプログラムをサーバ上に設置されていたという。10月6日に、「Lili」のサーバ上に不審なプログラムがあることに気付き、調査した結果、発覚している。
また、10月11日午後11時45分頃には、別の経路から「Lili」に再び侵入されたが、同社では翌12日午前3時20分頃までに経路を塞ぎ、不正なプログラムを削除している。
同社によると、流出した可能性のある情報と対象人数は下記の通り。
・「Lili」会員:最大 約98,256名(現在利用中の会員 約71,456名、退会者 約26,800名)
項目:メールアドレス、パスワード、生年月日、都道府県などのプロフィール情報、サイト内のメッセージ、ログイン時のIPアドレス
※2025年12月1日から2026年10月12日午前3:20頃までに提出のあった本人確認書類の画像:最大7,261名
※2025年11月30日以前に本人確認書類を提出した会員、および会員からの依頼により2026年7月10日以前に画像を削除した会員の本人確認書類の縮小画像:最大32,916名
・会員登録を途中でやめた人:最大 約10,223名
項目:メールアドレス、パスワード(手続きの際に入力したもの)、生年月日、都道府県などのプロフィール情報
・問い合わせフォームを利用した人(会員以外):最大 1,364件
項目:名前、メールアドレス、問い合わせ内容、電話番号(入力があった場合)
同社ではパスワードを暗号化して保存していたが、攻撃者がパスワードを元に戻すためのプログラムをサーバ上に設置していたことを確認しており、平文での流出可能性が高いと判断している。
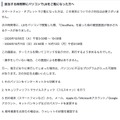
同社によると、下記の時間帯に「Lili」をパソコンで閲覧した場合、「Cloudflare」を装った偽の確認画面が表示されるケースがあったという。同画面は、ターミナルを開いてコマンドを貼り付け、実行するよう求めるものであった。
・2026年10月6日午前3:30頃~13:00頃
・2026年10月11日午後11:50頃~10月12日午前2:00頃
「Lili」では、退会後の問い合わせやトラブルへの対応、および会員規約に基づき悪質な会員の再登録を防ぐため、必要最小限の範囲で退会者の情報を保持していたが、今回の事態を重く受け止め、今後は個人情報保護法の趣旨にのっとり、保持する情報の範囲及び保存期間の厳格な見直しを行い、不要となったデータの速やかな消去・匿名化を徹底するという。
同社では再発防止策として下記を実施するとのこと。
・外部のセキュリティ専門機関による脆弱性診断の実施
・不正アクセスを検知・防御する仕組みの導入による監視体制の強化
・アクセス権限の厳格化
・本人確認書類の画像を審査後に削除する運用への見直し
・退会者の情報の保持範囲・保存期間の見直し