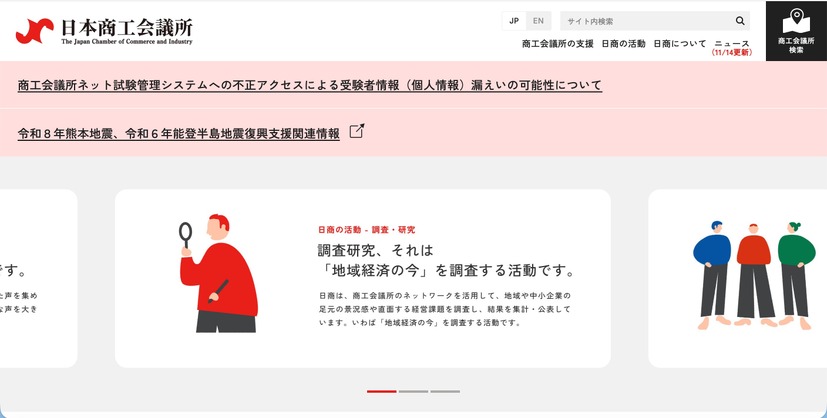
日本商工会議所は11月10日、同所がネット試験で利用している外部サーバ(試験管理システム)への不正アクセスについて発表した。
これは商工会議所ネット試験管理システムに対する不正アクセスを、システム管理会社からの報告で11月4日に確認したというもの。調査を進めた結果、受験者情報が漏えいした可能性が11月9日に判明している。
また同所では、11月1日に不正なプログラム(不正ファイル)が設置されていたため、同ファイルの即時削除および、11月4日深夜に脆弱性対策(パッチ適用)を実施している。
漏えいした可能性があるのは、2022年4月1日から2026年11月4日に下記のネット試験を受験した最大約98万人分(約197万件)の受験者情報(氏名、フリガナ、性別、生年月日、合否結果、試験得点、任意入力項目(メールアドレス、電話番号、住所))。
・対象試験
簿記、リテールマーケティング(販売士)、日商PC、電子会計実務、キータッチ2000、ビジネスキーボード、日商プログラミング、日商ビジネス英語
同所では既に、脆弱性対策を完了しているため、商工会議所ネット試験は通常通り受験できるとのこと。