
2026.10.11(日)
- 注目検索ワード


過去にこうした障害等の事態を経験してきた AWS のシニアエンジニアたちは、どこへ行ってしまったのだろう? その答は、彼らが会社を去ってしまったということだ ―― それも AWS のシステムが大規模に動作する仕組みについて何十年もかけて苦労して獲得した組織的知識を丸ごと持って。
地方独立行政法人東京都立病院機構は10月22日、東京都立多摩総合医療センターでの個人情報流出について発表した。

東山中学・高等学校は10月22日、同校へのサイバー攻撃について発表した。
医療機関・介護事業者向けサービスを提供するアクリーティブ株式会社は10月22日、8月25日に公表した同社ネットワークへの不正アクセスについて、調査結果を発表した。

2026年末までに生成 AI の使用による批判的思考力の衰えにより、世界の組織の50%が「 AI を使わない」スキル評価を求めるようになる。独自に思考できる候補者と、 AI の出力に過度に依存する候補者が、雇用で明確に区別され始め、このような人材の希少性が採用コストの上昇を招く。
東京電機大学(TDU)は10月27日、同学の岩澤俊喜氏がVirtual Moderatorの脆弱性を発見したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、プラネックス製MZK-DP300Nにおけるハードコードされた認証情報の使用の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

世界16か国1,600人のCISOを対象に行ったアンケート調査をもとに作成された最新のレポートは、課題、優先事項、役割の進化する性質に関する知見を提供しています。7つの主要テーマに関して、最も注目したい所見を紹介します。
セコムトラストシステムズ株式会社は11月26日、27日に、無料Webセミナー「迫る制度開始!セキュリティ対策評価制度の最新動向と企業が今すべきこと」を開催すると発表した。

アスクル株式会社は10月22日、10月19日に公表したランサムウェア感染によるシステム障害について、第2報を発表した。
古野電気株式会社は10月20日、海外子会社でのサイバーセキュリティインシデントについて発表した。
株式会社フクヨシは10月20日、同社が運営する作業服通販サイト「フクヨシショッピングサイト」への不正アクセスによる個人情報漏えいについて発表した。
熊本県天草市は10月17日、経済部農業振興課での個人情報の不適切な取り扱いについて発表した。
本サービスの特徴のひとつは、IPAが推進する「SECURITY ACTION」二つ星の申請要件を満たす支援を、セキュリティコンサルティングと一体で提供する点にある。サプライチェーンリスク対策サービスは雨後の筍のごとく存在するが、公的認証プログラムへの対応を明確にパッケージ化した事例は多くない。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、TP-Link製Omadaゲートウェイにおける複数のOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日本レジストリサービス(JPRS)は10月27日、PowerDNS Recursorの脆弱性情報(CVE-2025-59023、CVE-2025-59024)が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は10月27日、Unboundの脆弱性情報(CVE-2025-11411)が公開されたと発表した。
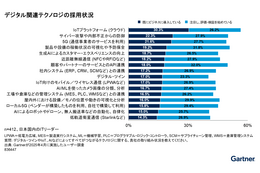
ガートナージャパン株式会社(Gartner)は10月21日、国内企業のテクノロジ導入状況に関する最新の調査結果を発表した。
立教大学は10月22日、10月31日からVPN接続時に多要素認証を必須化すると発表した。
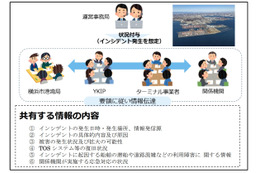
神奈川県横浜市は10月21日、横浜港でサイバー攻撃事案を想定した情報伝達訓練を実施したと発表した。
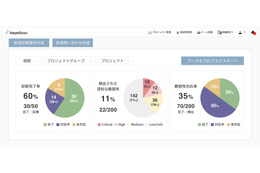
株式会社エーアイセキュリティラボは10月15日、セキュリティマネジメントプラットフォーム「AeyeCopilot」の正式版を11月から提供開始すると発表した。
DNS をめぐる事態はさらに進展する。2025 年 5 月 10 日、米国 NIST(米国国立標準技術研究所)が発行する DNS のベストプラクティスに関する最も権威と影響力のある文書「NIST SP 800-81」の改訂イニシャル版が公開されたのだ。SP 800-81 の改訂は 2013 年以来 12 年ぶり。改訂ポイントは次の三つ。
ありふれたメール誤送信だが静岡県の再発防止策はひと味違っていた。委託先事業者に対し「緊急の連絡事項が生じた場合であっても、複数人で対応できない時間外等にはメール送信を行わないことを徹底」したとのことだ。ダブルチェックにかける安全神話的なものを感じる。これでチェック漏れがなくなるという保証など何もないからだ。
株式会社エーアイセキュリティラボは11月12日に、Webセミナー「サプライチェーンを揺るがす「DX推進の死角」AI活用で実現する、抜け目ない脆弱性対策とは」を開催すると発表した。
株式会社メディックスは10月17日、同社が運営するセラピア淡路町店への不正アクセスについて発表した。画像ファイルで公開している。
ジブラルタ生命保険株式会社は10月17日、同社における顧客情報の漏えいについて発表した。
ジェイアールバス関東株式会社は10月17日、不正アクセスによる個人情報漏えいの可能性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月24日、プリザンターにおける複数の格納型クロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月24日、ISC BINDにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
社会福祉法人中央共同募金会は10月20日、同会への寄付したことを装った投資勧誘についての注意喚起を発表した。

独立行政法人情報処理推進機構(IPA)は10月21日、「情報セキュリティ安心相談窓口の相談状況[2025年第3四半期(7月~9月)]」を発表した。
東京海上ディーアール株式会社は10月20日、「米国のACD対応事例から考えるACD対応措置」の発行を発表した。
HENNGE株式会社は10月21日、沖縄のサンクスラボ株式会社とその子会社である里海珊瑚プロジェクト株式会社が推進する「里海珊瑚プロジェクト」への参画を発表した。
株式会社エーアイセキュリティラボは10月21日、「ITreview Grid Award 2025 Fall」の「脆弱性診断ツール/サービス」部門で、「AeyeScan」が5期連続「Leader」に選出されたと発表した。
スパイ活動やランサムウェア作戦を担当している北朝鮮の部隊は、今や北朝鮮IT労働者の雇用モデルを、単なる偶発的な雇用と賃金取得の手段としてではなく、標的型で持続的なデータ窃取と恐喝を行うための経路として捉えている可能性があります。
東京都足立区は10月16日、子育て家庭訪問事業における個人情報漏えいについて発表した。
公益社団法人香川県観光協会は10月16日、同会に事務局を置く香川フィルムコミッションでの個人情報流出について発表した。
株式会社デンソーウェーブは10月22日、同社WEBサイト「DENSO ROBOT MEMBER」会員の個人情報漏えいの可能性について発表した。
独立行政法人日本貿易振興機構(ジェトロ)は10月、国際的詐欺事件についての注意喚起を発表した。
日本セキュリティオペレーション協議会(ISOG-J)は10月17日、最新のITU-T勧告X.1060に準拠した「セキュリティ対応組織の教科書 第3.2.1版」を公開した。
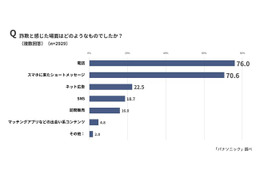
パナソニック株式会社は10月16日、「全国防犯意識調査2025」を発表した。
三菱UFJモルガン・スタンレー証券株式会社は10月20日、フィッシング詐欺防止に向けた同社のセキュリティ対策について発表した。
SMBC日興証券株式会社は10月17日、フィッシング詐欺等による不正アクセス被害拡大防止のため、バンク&トレードの即時入金サービスを10月28日から当面停止すると発表した。
2025 年 5 月に修正された、Wing FTP Server にて遠隔からの任意のコード実行が可能となる脆弱性を悪用するエクスプロイトコードが公開されています。
株式会社エーアイセキュリティラボは10月17日、「ユーザー登壇あり!SOC視点の攻撃動向・内製化フレームワーク・導入事例を一気に学べるWebセキュリティセミナー」を11月7日に開催すると発表した。
野村證券株式会社は10月17日、委託先企業が利用するクラウドサービスへの不正アクセスについて発表した。
株式会社野村総合研究所(NRI)とNRIフィナンシャル・グラフィックス株式会社(NRI-FG)は10月16日、取引先から委託を受けた顧客満足度調査の入力業務における情報流出について発表した。文字のコピーができないPDFファイルで公開している。
ローレルバンクマシン株式会社は10月16日、不正アクセスによる個人情報漏えいについて発表した。
株式会社バッファローは10月17日、同社の提供するデータ復旧サービスで、通常よりも最優先で復旧作業を行う「緊急復旧サービス」を同日から新たに開始すると発表した。
独立行政法人情報処理推進機構(IPA)は10月21日、情報処理安全確保支援士向けに中小企業支援のための「セキュリティマネジメント指導ツール活用セミナー」を開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月22日、アイ・オー・データ製NarSuSアプリにおける引用符で囲まれていないファイルパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月22日、GROWIにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月22日、Movable Typeにおける複数の格納型クロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は10月22日、Oracle Java の脆弱性について発表した。対象はサポートされている以下のOracle製品。
総務省は10月1日、全国7会場で「全国型CTFコンテスト」を11月8日に開催すると発表した。

セキュリティインシデントの内訳では、「不適切なデータ利用」(29.2%)、「機密情報の漏洩」(26.8%)、「データの改ざん・破壊」(24.6%)が上位を占めた。

このように考えると、いますぐにでも起きそうなインシデントは、じつは、EV(電気自動車)の充電器に関するサイバー攻撃(脆弱性攻撃)ではないかと予想できる。EV の充電器にはカードリーダー、RFID、Wi-Fi、Bluetooth といった通信機能があることが多い。充電の課金処理も可能になっている。スマートフォンと連携する製品もあるので、攻撃者にとってはアタックサーフェスのひとつとなる。

アスクル株式会社は10月19日、アスクルWebサイトのランサムウェア感染について発表した。

エレコム株式会社は10月15日、元従業員への不正競争防止法違反による告訴について発表した。

流通経済大学は10月14日、同学サーバへのランサムウェア攻撃について発表した。

EAファーマ株式会社は10月14日、メール誤送信によるメールアドレスの流出について発表した。

岡山県は10月14日、不正アクセスに伴う個別ホームページの公開停止について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は10月21日、株式会社さくらケーシーエスが「GMOサイバー攻撃 ネットde診断ASM」の取り扱いを開始すると発表した。


