
2026.10.11(日)
- 注目検索ワード

「言い訳っぽくなりますが、診療報酬というものに基づいて事業を行っている医療機関は、サイバー攻撃対策をいくらやっても診療報酬では戻ってこない。だから予算を組まない……という、構造的な事情があるということは、これまでも指摘されていたところです(深津代表理事 [取材時の肩書])」
Black Hat USA に参加して参加者に配られるバックパックを、記者は過去一度も背負ったり実際に使用したことがありません。なぜなら ScanNetSecurity 読者の「代わり」としてここに来ているという感覚があり、自分がそれを使うのは違うという感じが毎回しているからで、「本来の持ち主」である本誌読者に返還するといった意味合いで特典としてプレゼントすることに毎回しています。抽選でお送りできるのはたった 1 個だけなのですが希望者の方は決済時のメモ欄にご記載下さい。
HAKODATE歌謡祭実行委員会は10月、「HAKODATE歌謡祭」サイトのチケットweb購入画面からの個人情報漏えいについて発表した。同イベントは函館市・函館市教育委員会が後援している。
バーガーキングを展開する株式会社ビーケー・ジャパンは10月22日、バーガーキング公式アプリにおける情報漏えいについて発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月28日、Chatworkデスクトップ版アプリ(Windows)における潜在的に危険な機能の使用の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月25日、baserCMSにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月25日、Fortinet製FortiManagerにおける重要な機能に対する認証の欠如の脆弱性(CVE-2024-47575)等に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
EnCase に頼り切って思考能力が低下している FBI エージェントが見落とすような証拠を見つける技術をあえて体験させた。彼らにフォレンジック調査技術を習得させることはもちろんだが、各国のサイバー捜査官たちが技術習得によって、それまで失っていた自信を獲得し尊厳を取り戻していったであろう過程こそが素晴らしい。
安全性を高めるため証明書の最大有効期間は年を追って徐々に短くなってきた。2011 年以前は最長で約 8 年だったものが、2020 年には約 13 ヶ月になった。Apple の提案が受け入れられれば、証明書の最大有効期間は 2025 年 9 月から 200 日に短縮され、その 1 年後には 100 日に、そして 2027 年 4 月以降は 45 日まで短くされる。この提案には、ドメイン認証(DCV)の有効期間を段階的に短縮し、2027 年 9 月以降は 10 日にすることも含まれている。
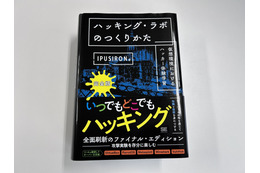
この本『ハッキング・ラボの作り方 完全版 仮想環境におけるハッカー体験学習』が出版社から編集部宛に献本として届いたのは今年の春頃でした。通常、書籍を献本いただくときは、事前に何か連絡なり照会が Web の問い合わせフォームなどから送られてくることが多いのですが、この本は文字通り「断りなく送りつけられた」という表現が適切なものでした。
KCJ GROUP 株式会社は10月22日、同社が運営するキッザニアのWebサイトへの不正アクセスによる個人情報流出の可能性について発表した。
日本郵船グループの株式会社MTIは10月21日、同社サーバへの第三者からの不正アクセスについて発表した。
学校法人駿河台学園 駿台観光&外語ビジネス専門学校は10月18日、不正アクセスによる情報漏えいの可能性について発表した。文字のコピーができないPDFファイルで公開している。
株式会社TwoFiveは10月24日、メールシステムのセキュリティ対策スコアリングサービス「MXSCORE/25」を同日から提供開始すると発表した。
忘れがちながら重要なポイントにドメインの統合があります。ドメインは、WebサイトにおけるURLやメールアドレスに使用される重要なものですが、これらを統一することは容易ではありません。特に、Microsoft 365(Outlook)を利用している場合はテナントが異なるため、ドメインの統合が非常に困難です。
首相官邸は10月22日、首相官邸ホームページの偽サイトへの注意喚起を発表した。
篠崎運輸株式会社は10月18日、同社ファイルサーバへの不正アクセスについて発表した。
ニデックプレシジョン株式会社は10月17日、6月10日に公表した同社へのランサムウェア攻撃について、第2報を発表した。同社のベトナム拠点のニデックプレシジョン(ベトナム)会社(NPCV)では、外部の悪質な犯罪集団(外部犯罪集団)からの不正アクセスでサーバ内のドキュメントやファイルを窃取され、それらを元に身代金の支払いを要求される恐喝被害が発生しており、同社が要求に応じなかったことで窃取されたドキュメントやファイルがいわゆる闇サイトに公開されていた。
愛知県名古屋市は10月15日、市立小学校での個人情報の不適切な取扱いについて発表した。
同社では2024年9月に、経費精算承認プロセスの過程で前代表取締役社長の梶浦靖史氏による交際費の不正利用の疑義が確認されたため、初期的な社内調査を経て社外取締役監査等委員全3名で構成される社内調査委員会を設置し、内部監査室長及び役職員と連携の上で調査を行った結果、梶浦氏による交際費の不正利用が認められたという。損害額は調査対象期間中で約218万円(約80件)で梶浦靖史氏は全額返金を行っている。1件あたりの額は約27,250円。
日本ケミカル工業株式会社は10月13日、同社メールアカウントへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月21日、Trend Micro Deep Discovery Inspector (DDI) における複数のSQLインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

なぜか、国産のセキュリティ製品となるととたんに導入のハードルが上がるんです。公的な研究所が作った技術をベースに国産で開発され、中身もわかっている製品であるにもかかわらず、「この製品は攻撃されても大丈夫なのか」とネガティブに見られがちです。

本書には「セキュリティに携わることでその仕事によって社会を良い方向に変化させることができるばかりか、それに関わる人間も成長させ良い人に変える」というメッセージが事実を通じて例証されています。

セキスイ健保組合は10月15日、再委託先からの個人情報漏えいの可能性について発表した。
ホリーズ・カフェを運営する株式会社ホリーズは10月22日、サイバー攻撃による同社ホームページの改ざんについて発表した。

学習院女子大学は10月23日、不正アクセスによる迷惑メールの送信について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月25日、Fortinet製FortiManagerにおける重要な機能に対する認証の欠如の脆弱性について発表した。影響を受けるシステムは以下の通り。
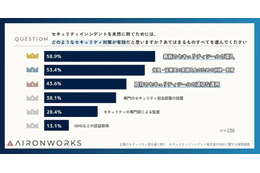
AironWorks株式会社は10月11日、セキュリティインシデント発生後の対応に関する実態調査の結果を発表した。
Okta Japan株式会社とOpenID Foundationは10月17日、SaaSアプリケーションの新たなアイデンティティセキュリティ標準「IPSIE」の策定に向けたワーキンググループの結成を発表した。
株式会社スリーシェイクは10月11日、合同会社四国サートと自動脆弱性診断ツール「Securify」において、パートナー契約を締結したと発表した。
日本セキュリティオペレーション協議会(ISOG-J)は10月17日、最新のITU-T勧告X.1060に準拠した「セキュリティ対応組織の教科書 第3.2版」を公開した。
また、毎回創刊キャンペーン時に実施しコアな読者様にご好評いただいている「編集長とアフタヌーンティー」も提供しております。ラグジュアリーホテルのラウンジなどで、お酒ではなく紅茶を飲みながら、編集長上野とセキュリティについての由無し事を語らう時間を過ごすことができます。
株式会社Flatt Securityは10月21日、同社エンジニアが「DEF CON 32」の「AppSec Village」のCTFで優勝したと発表した。
トレンドマイクロ株式会社は10月17日、正規ツールを悪用しPCを操作不能にさせるサポート詐欺の新手口の解説記事を発表した。同社 セキュリティエバンジェリストの岡本勝之氏とスタッフスレットリサーチャーの河田芳希氏が執筆している。

株式会社エーアイセキュリティラボは10月19日、AeyeScanサポートポータルのリニューアルについて発表した。
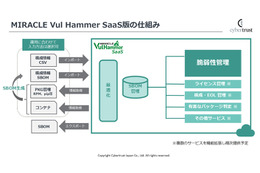
サイバートラスト株式会社は10月17日、脆弱性管理ツール「MIRACLE Vul Hammer」の最新版を10月29日から提供開始すると発表した。
Okta Japan 株式会は9月5日、日本担当リージョナルCSO(チーフセキュリティオフィサー)として板倉景子氏を2024年9月2日付けで任命したと発表した。
GMOサイバーセキュリティ byイエラエ株式会社は10月21日、「日弁連ESGセミナーシリーズ」に同社執行役員の阿部慎司氏が登壇すると発表した。
株式会社スリーシェイクは10月24日、ダイワボウ情報システム株式会社(DIS)と自動脆弱性診断ツール「Securify」において、ディストリビューター契約を締結したと発表した。
ここで改めてことわっておくが「即時解除」とはサノフィ株式会社のリリースに記載された文言である。複数名及び複数組織のステークホルダーによるチェックという長い道のりを経て公開されたリリースに「即時解除」とあった訳で、強い怒りを感じさせることを厭わないこんなワードが再発防止策として記載されたのを目にしたのは、年間 1,000 本は情報漏えいのリリースを読んでいる筆者にとってもめったにない経験であることを記しておく。

神奈川県は10月10日、神奈川県下水道公社内部のネットワークシステムのウイルス感染について発表した。

株式会社ゲームフリークは10月10日、不正アクセスによる個人情報漏えいについて発表した。文字の選択やコピーができないPDFファイルで公開している。
電源開発株式会社は10月9日、同社グループ役員・従業員を騙る不審メールへの注意喚起を発表した。

ベル・データ株式会社は10月9日、9月26日に公表した同社へのランサムウェア攻撃について、第3報を発表した。

株式会社スリーシェイクは10月9日、ソレキア株式会社とクラウド型データ連携ツール「Reckoner」において、パートナー契約を締結したと発表した。
GMOサイバーセキュリティ byイエラエ株式会社は10月17日、「サイバーイニシアチブ東京2024」にグローバル戦略本部 部長の伊藤公祐氏が登壇すると発表した。

食事すら忘れて DNS の分析に打ち込むというこの企業の名は米 Infoblox 社。2024 年 11 月 20 日午後に東京大手町で、世界 14 都市で開催される同社の年次イベント「Infoblox Exchange 2024 Tokyo」が開催される。
2024 年 8 月に公開された Jenkins サーバの脆弱性を悪用する、エクスプロイトコードが公開されています。

日清ファルマ株式会社は10月3日、同社ECサイト「日清ファルマ公式通販サイト」での商品の不正購入について発表した。
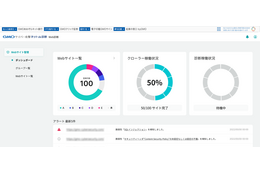
GMOサイバーセキュリティ byイエラエ株式会社は10月11日、Web アプリケーション脆弱性診断ツール「GMO サイバー攻撃ネット de 診断 for Web アプリ」を同日リリースすると発表した。

The Linux Foundation Japanは10月7日、調査レポート「The Case for Confidential Computing」の日本語版となる「機密コンピューティングの事例」を発表した。
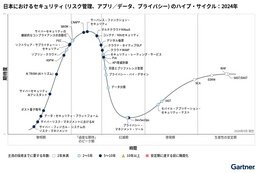
ガートナージャパン株式会社(Gartner)は10月9日、「日本におけるセキュリティ(リスク管理、アプリ/データ、プライバシー)のハイプ・サイクル:2024年」を発表した。

空売り投資家が 4 月に、グローブ・ライフで詐欺行為が広く行われ、女性従業員へのレイプや麻薬使用、見返り要求などを可能にした「セクハラ文化」が存在すると訴える報告書を発表し同社株価は急落した。新たに明らかになったのは、恐喝未遂の背後にいる正体不明の脅威アクターが、空売り投資家にも影響を及ぼそうとしたという事実である。

自動車部品メーカーで東証プライム上場企業の株式会社ヨロズは10月18日、同社グループへのランサムウェア攻撃について発表した。

株式会社サイゼリヤは10月16日、同社サーバへの第三者からのランサムウェア攻撃について発表した。

株式会社壱番屋は10月8日、同社が運営する「カレーハウスCoCo壱番屋ホームページ」の「出張販売問合せフォーム」に入力のあった顧客の個人情報流出について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月18日、オンライン学科教習ツール「N-LINE」におけるHTMLインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社ティエスエスリンクは10月16日、サーバやパソコンから共有ファイルのコピーを禁止する情報漏えい対策ソフト「コプリガード Ver.7.0」と新製品「共有フォルダー保護拡張オプション」を11月11日に発売すると発表した。

2013年1月から11年間にわたって本誌の名誉編集長をつとめた猫のりくくんが今夏8月に虹の橋を渡りました。編集部内協議のうえ、10月1日より、りくくんはScanNetSecurityの永世名誉編集長に就任したことをお知らせいたします。

株式会社マイナビは10月23日に、ウェブセミナー「総務省田中氏と考えるスミッシング対策の現状と今後の展望」を開催すると発表した。

株式会社エーアイセキュリティラボは11月21日に、セミナー「生成AIで実現する、継続的・長期的な脆弱性診断 DX時代の最新事例を徹底解説」をリアルタイム配信すると発表した。
株式会社イープラスは10月8日、イープラスを騙った不審メールへの注意喚起を発表した。


