
2026.10.11(日)
- 注目検索ワード


2023 年 10 月に、Apache ActiveMQ にて遠隔コード実行につながる脆弱性に対するエクスプロイトコードが公開されています。

埼玉工業大学は1月23日、同学のメール障害について発表した。

株式会社Y4.comは1月22日、2023年12月18日に公表した同社への不正アクセスについて、続報を発表した。

自動車用電子精密機器の開発・設計・製造・販売を行う株式会社コムテックは1月22日、LINEキャンペーンにおける個人情報の漏えいについて発表した。

Fastly株式会社は1月22日、サイバーセキュリティに関するグローバル調査結果のレポートを発表した。
経済産業省は1月22日、記録媒体としてFD(フロッピーディスク)等を指定する規制等の見直しのため、同省所管の省令の改正を行ったと発表した。
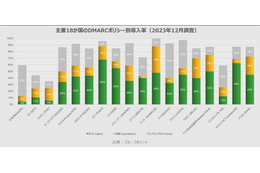
日本プルーフポイント株式会社は1月23日、国内企業と海外企業におけるメール認証の調査結果をもとに安全性について分析を行い、日本における現状と課題、考察をまとめ発表した。
残念ながら日本においては Quarantine(隔離)と Reject(拒否)に到達しているのは日経225企業の 13 % にとどまっています。つまり残りの 47 % の企業はモニタリングのみで DMARC対応に着手した段階であって、まだ詐欺メール対策として実効性を持っているわけではありません。
それぞれの恐喝の試みで異なる偽名が使われているものの、被害者たちとのやり取りには、以下のとおり多くの類似点が見られた。このことは、2 つの攻撃の背後には共通する 1 人の人物がいることを示している。(1)セキュリティ研究者であると主張 (2)ランサムウェアギャングのサーバーを経由して盗まれたデータにアクセスできると主張 (3)匿名メッセンジャーアプリ「Tox」を使ってやりとり・・・
パナソニック株式会社は1月16日、CLUB Panasonic のアドレスを用いた不審メールへの注意喚起を発表した。

一般社団法人プラズマ・核融合学会は1月20日、同会の会員情報の漏えいについて発表した。文字のコピーができないPDFファイルで公開している。
NTTコミュニケーションズ株式会社は1月20日、同社の利用終了パソコンに関する一部のSNS投稿について発表した。

株式会社東京商工リサーチは1月19日、上場企業とその子会社における2023年の個人情報漏えい・紛失事故についての調査結果を発表した。

メルカリは「メルカリびより」サイトにおいて、「メルカリ・メルペイを装ったWebサイトによるフィッシング詐欺について」とする注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月24日、Android アプリ「メルカリ」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月24日、Oracle WebLogic Server における HTTP ヘッダインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日立システムズは1月24日、日立システムズグループの事業体制を再編し、2024年4月1日付で株式会社セキュアブレインと合併すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月26日、OpenSSLにおけるNULLポインタ参照の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
今回は Google と Yahoo! という二大メールサービスプロバイダーが打ち出した「No Auth, No Entry」というポリシーの受け止め方に始まり、最新の脅威動向や DMARC をはじめとする対策のアプローチ、各事業者が進める取り組みなどについて、幅広い議論が交わされた。

日東製網株式会社は1月19日、同社サーバのランサムウェア感染被害について発表した。

農業生産資材から食料品までを扱うグラントマト株式会社は1月19日、11月2日に公表した同社サーバへの不正アクセスについて、最終報を発表した。

ヤマモリ株式会社は1月19日、同社が運営する「伊勢醤油本舗オンラインショップ」のサーバへの不正アクセスについて発表した。
北海道経済部経済企画局経済企画課は2023年12月28日、「道内事業者等事業継続緊急支援金支給事業」で使用したドメインの第三者による利用について、注意喚起を発表した。
家庭用小物家電製品の企画、輸入を行う株式会社ミュージーは1月19日、同社が運営する「WEEK ENDオンラインストア」におけるクレジットカードの不正利用について発表した。
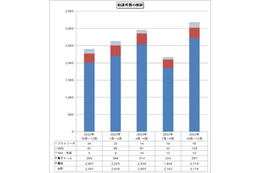
IPAは、2023年第4四半期(10月~12月)における「情報セキュリティ安心相談窓口の相談状況」を発表した。同四半期における相談対応件数は3,176件で、前四半期から約46.9%増加した。
株式会社エーアイセキュリティラボは1月20日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
セコムトラストシステムズ株式会社は1月25日、同社が提供する「セコムパスポート for Web SR3.0」が富士フイルムビジネスイノベーション株式会社様の提供する「オフィスあんしん レンタルサーバー」に採用されたと発表した。

保育人材サポートを行うベルサンテ株式会社は1月18日、同社サーバへの不正アクセスについて発表した。

LINEヤフー株式会社は1月18日、同社が利用する外部サービスの設定不備について発表した。

制御機器専業メーカーで東証プライム上場企業のIDEC株式会社は1月17日、2023年11月1日に公表した同社への不正アクセスについて、調査結果を発表した。
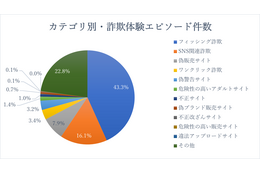
BBソフトサービス株式会社は1月17日、ネット詐欺についての体験エピソードを分析した「ネット詐欺体験エピソード調査レポート」を同社が運営する詐欺ウォールで公開した。
IPAおよびJPCERT/CCは、防衛省が提供する「電子納品物作成支援ツール(工事版)」および「電子納品物作成支援ツール(業務版)」に脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、国土交通省が提供する「電子納品チェックシステム」および「電子納品物検査支援システム」に脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、農林水産省が提供する電子納品チェックシステム(農林水産省農業農村整備事業版)に脆弱性が存在すると「JVN」で発表した。
本稿は、水と油のように異なる背景を持つかに見えた二つの会社とそれぞれの技術者達が、およそ 3 年にわたる活発な議論とコミュニケーション、もっと言うなら「戦い」を繰り広げた成果を考察するインタビューである。

株式会社ケーズホールディングスは1月17日、同社通販サイトへの不正ログインとなりすまし注文の発生について発表した。

玉川大学は1月16日、同学の通信教育課程システムへの不正アクセスについて発表した。

鳥取県は1月、食パラダイス鳥取県公式インスタグラムの乗っ取りについて発表した。
GMOデジロック株式会社は1月17日、WordPressプラグイン「Contact Form 7」におけるスパム攻撃について発表した。

GMOインターネットグループは1月23日、東京都世田谷区用賀に「GMOイエラエSOC 用賀」の開設を発表した。
IPAおよびJPCERT/CCは1月23日、Androidアプリ「Spoon(スプーン)」に、外部サービスのAPIキーがハードコードされている問題が存在すると「Japan Vulnerability Notes(JVN)」で発表した。
IPAおよびJPCERT/CCは、エレコム製無線LANルーターにOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、ヤマハ製無線LANアクセスポイントに利用可能なデバッグ機能が存在している脆弱性が存在すると「JVN」で発表した。

NTTデータ先端技術株式会社は1月17日、株式会社エーアイセキュリティラボと協業し、アジア太平洋(APAC)地域向けに「AeyeScan」を活用した「INTELLILINK Webアプリケーションマネージド診断サービス」を提供すると発表した。

株式会社マクニカは1月16日、イスラエル ULTRA RED Ltd.の製品導入効果を高める、メーカー公認のULTRA REDドメイン調査サービスを提供すると発表した。
2023 年 9 月に修正された、Microsoft Windows OS での権限昇格が可能となる脆弱性のエクスプロイトコードが公開されています。
株式会社医学書院は1月16日、クレジットカード決済の取扱停止について発表した。
株式会社アズジェントは1月16日、攻撃者と同じ視点でIT資産の状態をチェックできる「ASMチェックアップ無償分析サービス」の提供を開始すると発表した。
ラックは、バッファローが提供する法人向けVPNルーター「VR-S1000」における複数の脆弱性について注意喚起を発表した。
IPAおよびJPCERT/CCは、アクセス解析CGI「An-Analyzer」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、「a-blog cms」に複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、「Apache Tomcat」に情報漏えいの脆弱性が存在すると「JVN」で発表した。
ランサムウェアとの戦いにおける次の一手は、立法府からもたらされなければならない。2024 年は脅威を永久に抑えつけるのに役立つ効果の高い政策決定が行われた年としても、人々に記憶されるようにすることができるし、そうならなければならない。とはいえ、この問題に完璧な解決策はない。立法を通したランサムウェア対策に関してはいくつかの考え方があるが、その中で最も注目されるのは、民間企業および公共機関の両方に身代金の支払いを全面禁止することだ。
島根県は1月15日、同県が使用していたドメインの第三者による利用について、注意喚起を発表した。
ラシェール化粧品株式会社は1月15日、クレジットカードの不正利用について発表した。
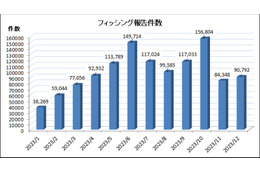
フィッシング対策協議会は、2023年12月の「フィッシング報告状況」を公開した。12月に協議会へ寄せられた海外を含むフィッシング報告件数は、前月より6,444件増加し90,792件となった。

株式会社ブランジスタは1月13日、同社連結子会社の株式会社ブランジスタメディアが運営する旅色Instagram公式アカウントへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月18日、複数の Dahua Technology 製品における認証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月19日、FusionPBX におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
京都府福知山市は1月11日、キャッシュレス決済アプリ「ふくぽ」のクレジットカードによるチャージ機能の停止について発表した。
ファッションを取り扱うアニエスベージャパン株式会社は1月9日、同社サーバへの不正アクセスについて発表した。

日本大学通信教育部は1月12日、同学が発行したと推測されるメールアドレスの流出について発表した。
ガートナージャパン株式会社は1月11日、日本の企業がセキュリティに関して2024年に押さえておくべき10の重要論点を発表した。


