
2026.10.12(月)
- 注目検索ワード


中国は、情報セキュリティの脆弱性を報告するプロセスに諜報機関が関わっていることを隠蔽するため、脆弱性情報共有データベースを改ざんした。

高度なサイバー攻撃に対しては近年、Sandboxを嚆矢として、SIEM を設置したトラフィック解析、UBA によるユーザー挙動分析被害発生後のための CSIRT 設立、サイバー保険の利用等々、実にさまざまなアプローチが行われている。そんな先端製品や技術がしのぎを削る状況のもとで、20年以上前に誕生した「枯れた」セキュリティ対策技術を用いて、最新のサイバー脅威に対抗する。そんな難問に挑んだのがアルプス システム インテグレーション株式会社(以下 ALSI )だ。

IPAおよびJPCERT/CCは、バッファローが提供するWi-Fiルータ「WZR-1750DHP2」に複数の脆弱性が存在すると「JVN」で発表した。
JPCERT/CCは、「Drupal」の脆弱性(CVE-2018-7600)に関する注意喚起を発表した。

IPAは、「CISO等セキュリティ推進者の経営・事業に関する役割調査」報告書について発表した。
シマンテックは、「インターネットセキュリティ脅威レポート第 23号(ISTR: Internet Security Threat Report, Volume 23)」を公開した。

ミック経済研究所は、「情報セキュリティマネージド型・クラウド型サービス市場の現状と展望2018」を発刊したと発表した。

群馬県前橋市は3月28日、同市教育委員会ネットワーク内の一部のサーバに不正アクセスが確認されたことが判明したと発表した。

トレンドマイクロは、2018年の事業戦略を発表した。

ソリトンは、サイバーセキュリティ対策のEDRとNGAVのハイブリッド製品「InfoTrace Mark II for Cyber」の運用を支援するマネージドサービス「Mark II Cloud」の提供を開始した。
WordPress にサービス不能攻撃が可能となる脆弱性が報告されています。
「参加者たち自ら “Hardening” について思うところは無いのか」――こんな問いかけがきこえてくる。
IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。
横浜国立大学とBBSSは、IoT機器を狙ったサイバーセキュリティ脅威の一般消費者への影響を調査する共同研究プロジェクトについて、最終報告書を公開した。
クリックテック・ジャパンは、日本およびアジア太平洋地域のデータリテラシーに関する独自調査の結果を発表した。

フィッシング対策協議会は、「各ブラウザによる SSL サーバー証明書の表示の違い」について発表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache HTTP Web Server 2.4系」に複数の脆弱性が存在すると「JVN」で発表した。

経済産業省は3月26日、配布した資料の個人情報の黒塗りが不十分なため個人情報が漏えいする事案が発生したと発表した。

フューチャースピリッツは、国産のクラウド型WAFサービスを、海外子会社を通じてマレーシア、タイ、ベトナムにおいて同日より販売を開始したと発表した。

ユニアデックスは、日本ユニシスグループが提供するU-Cloud IaaSのサービスカテゴリ「U-Cloudフェデレーション」シリーズを拡張、「U-Cloud CDNサービス+DDoS攻撃/WAF対策」として同日より提供を開始したと発表した。
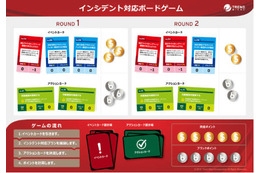
トレンドマイクロは、「インシデント対応ボードゲーム 金融版」の無償提供を開始したと発表した。

IPAは、「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」報告書を公開した。

フィッシング対策協議会は、楽天を騙るフィッシングメールが出回っているとして注意喚起を発表した。

東陽テクニカは、同社の社内カンパニーであるSLCが独自統合型プラットフォーム「TOYOクラウド」を開発、4月1日よりリリースすると発表した。

パロアルトネットワークスは、侵入後の攻撃に対する挙動分析クラウドアプリケーション「Magnifier」を日本市場で提供開始すると発表した。
宮城県東松島市は3月22日、同市職員のコンピュータの不適正使用が判明したと発表した。

フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

警察庁は、平成29年における同庁のセンサーに対するアクセス観測状況をまとめた「平成29年観測資料」を「@police」において公開した。
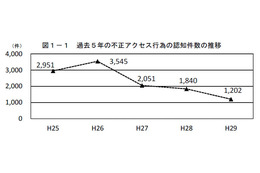
総務省は、「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」について発表した。

チェック・ポイントは、「サイバー攻撃トレンド2017年下半期レポート」を発表した。
IPAは、IoT製品・サービス開発者のセキュリティ対策と意識の調査結果などを公開した。

フィッシング対策協議会は、Netflixを騙るフィッシングメールに関する情報をアップデートし、注意喚起を発表した。
今回は少し前の話をします。
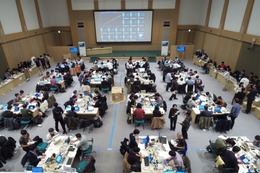
2017年11月23日から25日までの3日間、兵庫県淡路島で「衛る」力のサイバーセキュリティ総合競技Hardening Projectの第11回目『Hardening 2017 Fes』が開催された。

アラクサラは、サイバー攻撃自動防御ソリューションで連携するセキュリティ製品を拡充したと発表した。
独立行政法人情報処理推進機構(IPA)は1月31日、「暗号に関する国内外ガイドライン実態に関する調査報告書」を公開しました。

IIJは、EUの個人情報保護法「一般データ保護規制(GDPR)」への対応支援を強化すると発表した。

IPA/SECは、制御システムの安全関連システムに関するセキュリティ向上を目的とした「制御システム セーフティ・セキュリティ要件検討ガイド」を公開したと発表した。
マカフィーは、セキュリティ プラットフォーム「McAfee Cloud Security Platform」を拡張し、Microsoft Azure環境を包括的に保護するソリューションを発表した。
ラックは、インターポールがシンガポールで運用する組織「IGCI」において、サイバー犯罪にかかわる情報の共有契約を締結したと発表した。

日本オンラインゲーム協会(JOGA)と京都府消費生活安全センターは、若年層のインターネットトラブル防止を目指して、異色コラボによるオリジナル本格ミステリーWeb漫画「キミは頼れる探偵くん」を2018年3月16日に公開した。公式サイトで誰でも見ることができる。

2月から2ヶ月にわたって福岡、名古屋、大阪、東京の四都市で開催された専門家による講演を中心としたセキュリティカンファレンス「Security Days Spring」は、のべ15,000名を超える来場者を迎え、3月9日東京で閉幕した。
IPAおよびJPCERT/CCは、セキュアブレインが提供する、不正送金やフィッシング対策用のソフトウェア「PhishWall クライアント」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。

警察庁は、「仮想通貨採掘ソフトウェア『Claymore(クレイモア)』を標的としたアクセスの増加等について」を「@police」において公開した。
FFRIは、「働き方改革」の一環として全社員(一部の部署を除く)を対象に4月1日よりテレワークを導入すると発表した。
HTTPS証明書の販売業者Trusticoの顧客は、自身のウェブサイトのセキュリティ証明書(およそ23,000件)が24時間以内に無効化されるという突然の通知に戸惑っている。
フォーティネットジャパンは、2017年第4四半期を対象としたグローバル脅威レポートの調査結果を発表した。
JPCERT/CCは、「Adobe Flash Player」の脆弱性(APSB18-05)に関する注意喚起を発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2018年3月)」を発表した。
IPAおよびJPCERT/CCは、オムロンが提供する「CX-Supervisor」に複数の脆弱性が存在すると「JVN」で発表した。

アルピコ交通株式会社は2月6日、同社ツアーの案内メール送信時に当該顧客のメールアドレスが他の受信者のメール内に表示された状態で送信されたことが判明したと発表した。
「仮想通貨」は、“デジタル時代の通貨”として、ここ数年注目されている存在ですが、今年に入って大きな転換点を迎えました。代表的な仮想通貨の1つである「NEM」の巨額盗難事件が発生したためです。

IPAは、ITパスポート試験における個人情報等の漏えいについて発表した。
カスペルスキーは、同社のバグ報奨金プログラム「Kaspersky Bug Bounty Program」を強化し、カスペルスキー主要製品の重大な脆弱性情報に対する報奨金を、最高10万ドルに増額したと発表した。
IPAおよびJPCERT/CCは、IPAが届出を受け、JPCERT/CCが製品開発者と調整を行ったが連絡が取れないため、公表することが適当と判定された6製品、10件の脆弱性について公表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache Tomcat JK ISAPI Connector」にパストラバーサルの脆弱性が存在すると「JVN」で発表した。
JSSECは「IoTセキュリティチェックシート」を公開した。その詳細について、3月9日に開催された「JSSECセキュリティフォーラム2018」でJSSEC利用部会長であるラックの後藤悦夫氏が紹介した。

Skyは、企業・団体向けクライアント運用管理ソフトウェア「SKYSEA Client View Ver.13」を開発、販売を開始した。
世界的なシェアを誇る CMS ソフトウェア である Joomla! のコンポーネントの一つである Google Map Landkarten に、SQL Injectionの脆弱性が報告されています。
IPAおよびJPCERT/CCは、コレガが提供する無線LANルータ「CG-WGR1200」に複数の脆弱性が存在すると「JVN」で発表した。

A10は、企業のサイバー攻撃の実態やセキュリティ意識に関する調査「アプリケーションインテリジェンスレポート(AIR)」の結果を公開した。

NISCは、「サイバーセキュリティ基本法の一部を改正する法律案」が閣議決定したと発表した。

エフセキュアは、独自のパートナー主導型マネージドEDRサービスを発表した。


