2026.10.05(月)
- 注目検索ワード

静岡県の IT ベンチャー企業である株式会社 Geolocation Technology は、静岡県警サイバー犯罪対策課の若手捜査官を対象に、IPアドレスを使いネット犯罪の犯人特定などを行う技術研修プログラムを 7 月 20 日から 2 日間にわたって同県内で実施した。

ほんの数年前まで 3,000 人程度の規模だった Black Hat の参加者が 1 万人を突破しました。

米国では、有価証券報告書にあたる書類でのサイバーリスクの開示や、金融機関向けガイダンスにサイバー保険への加入が記載されているなど、B2B 取引の中で「付保要請(取引開始にあたって相手方当事者に保険加入を要請すること)」が増えているという。

セキュリティ事業部 アライアンスチーム 石井 絵理 氏は、「セキュリティ製品を導入しても使いこなせる人材が少ないなど、セキュリティ人材育成のニーズはとても高い一方で、優秀な人材の取り合いになっており、ヘッドハントできる体力がない企業は深刻な状況」と語った。

トレンドマイクロ株式会社は5月15日、世界的な被害が報告されているランサムウェア「WannaCry(ワナクライ)」について、注意喚起のため緊急セミナーを都内で開催した。

バージョンアップする Webフィルタリング製品「i-FILTER」と、メールセキュリティ製品「m-FILTER」を組み合わせることで同社は、標的型攻撃などを含む外部からのサイバー攻撃対策市場に進出するという。

ルーマニアは、ブカレスト工科大学などを代表とする高いコンピュータ教育水準や、民主化以前の歴史的背景などから IT 分野のスタートアップ企業が多く、「東ヨーロッパのシリコンバレー」とも呼ばれており、技術開発の土壌が整っている。

三井物産セキュアディレクション株式会社( MBSD )は、同社が今年初めて開催した、専門学校生対象のセキュリティコンテスト「MBSD Cybersecurity Challenges」の最終審査会と入賞チームの表彰式を12月13日、都内で行った。

社内に潜入したマルウェアが拡散し、情報収集する動きを封じ込める、いわゆる「内部対策」に、弊社製品が有効であることが理解されてきたことが、CyberArkの製品に関心をいただくようになった大きな理由だと思います。

今回で第 4 回開催を迎える国際サイバーセキュリティカンファレンス「 CODE BLUE 2016 」がベルサール新宿グランドで本日 10 月 20 日 (木) 午前 10 時に開会した。

過去1年間、ベンチャーキャピタリストたちの財布の紐は固かった。だが、セキュリティスタートアップにはまだ愛と資金が溢れている。「私は過去20年間これを手がけてきましたが、(セキュリティの) ビジネスをするのに今以上の時期はありません」とチャンドゥナは述べている。

企業ブランドの価値を ISO 規格の手順で金額に換算し、毎年公表しているブランドコンサルティング会社インターブランド社は 10 月 5 日、都内で記者会見を行い、2016年のグローバル・ブランドランキング TOP 100 である「Best Global Brands 2016」を発表した。

いよいよ今月下旬に開催が迫った国際サイバーセキュリティカンファレンス「 CODE BLUE 2016 」事務局の篠田佳奈氏に今回の見所について話を聞くと「多様性」というキーワードが浮かび上がった。

三井物産セキュアディレクション株式会社( MBSD )は 9 月 1 日から、アマゾン ウェブ サービス( AWS )ユーザーに特化した クラウドセキュリティサービス「 AWS セキュリティ監視サービス secured by Alert Logic 」を提供開始した。

FIRST は「山口氏の数え切れないほどの功績を認め」同プログラムを「スグル ヤマグチ フェローシップ プログラム」と名称変更した。

福森があるマルウェアを捜査中、イスラム国の中にマルウェアの感染者を発見した。当初イスラム国がマルウェアを作っていると考えたが、捜査を進めるうち「イスラム国になりすましたクルド人サイバー犯罪者」がマルウェアをばらまいていた可能性が浮上した。

「それよりも、地に足の着いた投稿の方がよっぽど信頼できて面白いと思います。『Network Defense』と『Malware』のカテゴリは、いずれも、ただ「解析してみました」、ただ「作ってみました」ぐらいのレベルでは基本的に通りません。」

「セキュリティ業界は、社会を守る使命感を持って入ってくる人がほとんどです。コンテストやバグバウンティへの参加は、セキュリティ専門企業だからこそできる、有志のエンジニア達を成長させるひとつの有効な方法だと思っています。(武井)」

経営層に向けた適切なセキュリティ投資の参考数値として、製造業・金融・医療など約 10 産業別 インシデント上位 3 位を示した。

SHIFT SECURITY 社 代表取締役社長 松野 真一 氏は、これまでの脆弱性診断事業が、売上規模が診断員の数に比例する典型的労働集約型産業になっていること、及び、診断員の技術に依存する属人性の高いサービスであるため品質にバラツキがあるという 2 つの問題点を指摘した。

6月1日から3日間にわたって都内で開催されたAWS Summit Tokyo 2016会場で展示と説明が行われた Alert Logic について、MBSD 戦略事業部 テクニカルコンサルタント 矢内 伸良 氏に話を聞いた。

デロイト トーマツ リスクサービス株式会社(DTRS)は5月24日、神奈川県横浜市にサイバー インテリジェンス センター(CIC:Cyber Intelligence Center)を開設し、横浜で開所式を行った。

タニウムは、ほけんの窓口にTaniumのエンドポイントプラットフォームを提供開始すると発表した。

「次は 2016 年秋を予定しています。今度は、いろいろなレイヤーの人を巻き込んでいくことに挑戦したいと思っています。そのうえで、みんなが期待する方向と、どうあるべきかを考えてみたいです。」

日本にも、スペインのデロイト eCIC と同規模及び同水準のサービスが提供されれば、市場に大きな風穴を開けることができるだろう。

デロイトスペインは、2015年秋、マドリードに続いてバルセロナに eCIC を開設した。真新しいバルセロナの eCIC を尋ね、施設の見学と、クライアントであるスペインの大手銀行 カイシャバンクのセキュリティ部長 Marisa Retamosa (マリッサ・レトモサ)氏の話を聞いた。

高度な研修・セミナーは、人材獲得の機能も併せ持つことが多いが、CyberSOC Academy も、有為な人材のリクルーティング機能を果たしていると語ってくれた。

なぜスペインという国で、SOC やサイバーセキュリティ事業が、デロイトの他国のメンバーファームと比べて突出することができたのか、その理由を少し考えてみたい。

会計系サイバーセキュリティサービスに期待されることのひとつは、法律や制度の熟知と、それを有利に使った運用である。氏が、サイバー攻撃からデロイトの顧客をどのように守るのか具体的に聞いた。

サービス内容は、MSS やインシデントレスポンス、ペンテスト、情報漏えい対策、トレーニングなどの総合サイバーセキュリティコンサルティングサービスである。従来会計系ファームが得意であった上流工程以外の領域も、まんべんなくカバーされている。

マドリードにあるデロイトスペインのサイバーセキュリティサービスは総勢 200 名。うち 160 名が SOC のスタッフで、世界各国にサービスを提供し、EU 圏のデロイト社の、セキュリティオペレーションの中心的役割を果たしているという。

今回は、サルベージ ( 救出 ) 完了したバックナンバー記事件数が、新年段階で 200 件を突破したことをお知らせいたします。

Scan 創刊 17 周年記念クラフトビールの醸造から戻った我々に科された新たなミッションはビールのラベル製作でした。木内酒造の「手造りビール工房」で製作したビールは、自分でデザインしたオリジナルのラベルを貼り付けて完成します。ラベルは味まで左右する重要なもの。

ScanNetSecurity PREMIUM MEMBERS キャンペーンと連動してお届けしている創刊 17 周年記念 クラフトビール醸造記、今回は第 3 回をお届けします。

創刊 17 周年記念 クラフトビールの名称は、まぎらわしいことを覚悟で、メルマガと同じ名前「Scan PREMIUM」と決定しました。

ScanNetSecurity 編集部は、Black Hat USA 2015 の取材出張を目前に控えた忙しい時期に、ウイークデーの昼間からビールを飲みに行くという、もう最高なミッションに出かけたのでした。

Q 1.外部機関から連絡があり、自組織から不審な通信がでていると指摘された場合最初に何をすべきか? / Q 2.インシデントレスポンスは何のために実施するのか? / Q 3.終息宣言・安全宣言はどのタイミング出すのか?

SDN が普及した企業ネットワークにおけるセキュリティ対策は、今後どう変化していくのか。トレンドマイクロ株式会社が 11 月 20 日に都内で開催したカンファレンス DIRECTION 2015 において、同社がその回答と考える概念が発表された。

トレンドマイクロ株式会社は顧客向けにインシデントレスポンスサービスを提供してきたがその実態はこれまでほとんど知られていなかった。
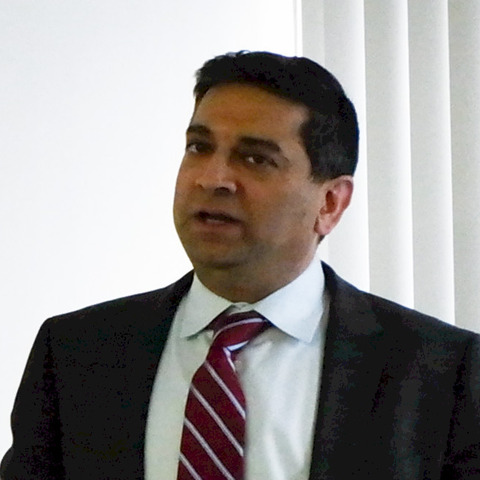
ウォッチガード・テクノロジー・ジャパン株式会社は 11 月 12 日、都内で記者会見を開き、初来日した US 本社 CEO、 Prakash Panjwani (プラカッシュ・パンジワニ) 氏による事業戦略説明を行った。

デジタルアーツ株式会社は 11 月 5 日、標的型攻撃と内部犯行対策を考えるセミナーを都内で開催した。新日本有限責任監査法人の杉山一郎氏は、講演「フォレンジックの経験から考える内部不正対策」で IT における内部不正の類型とその対策を検討した。
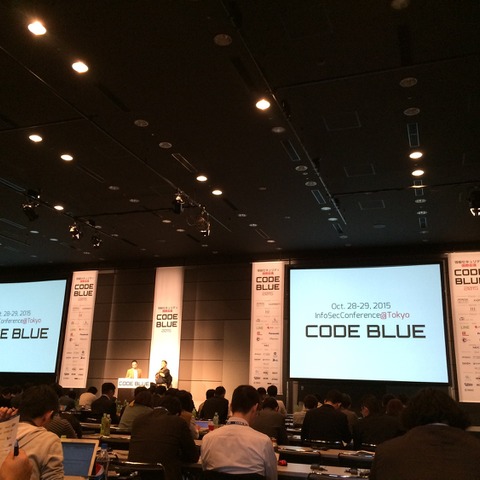
来場者は 600 名オーバーとなり、当初から運営目標としていた 500 名を超えた。有料セキュリティカンファレンスとして国内では記録的来場者数となった。
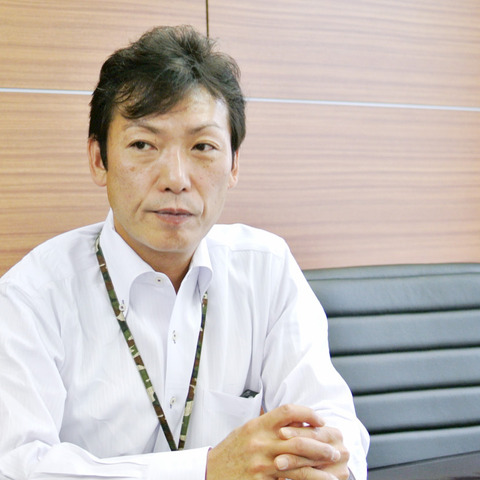
頻繁にメディアで見かける「情報漏えい」という言葉が、英語と日本語ではニュアンスが異なっているという。日本語の「情報漏えい」にあたる言葉が、英語では 3 つあると語るのが、三井物産セキュアディレクション株式会社(MBSD)の伊藤 潤である。
ライセンスを得ていないソフトウェアは、アップデートされず脆弱性が放置されるため、攻撃対象として悪用される。1 月に発表された BSA のスポンサードのもと実施された IDC 社の調査によれば、不正ソフト利用率とマルウェア遭遇率の間には正の相関があるという。
ScanNetSecurity は、これまでメールマガジン Scan PREMIUM だけに限定していた有料情報配信を Web サイトにも拡充し、本日からサービスを開始しました。
10 月 28 日から 2 日間にわたって新宿で開催される国際サイバーセキュリティカンファレンス「 CODE BLUE(コードブルー)」事務局の篠田佳奈氏に、第 3 回目を迎える本開催について話を聞いた。

「あなたはアンチウイルスベンダの日本法人で 20 年間の業務経験を持つと聞いています。外資のベンダが日本市場で成功するポイントは何だと考えていますか。」

本年の Black Hat USA 2015 の BUSINESS HALL で、日本の企業 PFU の北米支社が、標的型攻撃対策製品の展示を行った。日本では、主にスキャナの成功で知られている企業だが、北米市場にいったいどんなセキュリティ製品を提供しているのか。
新しいサービス稼働は、9月8日当日を当初予定しておりましたが、現 Scan PREMIUM 会員のリスト移行完了がまだ終了していないため、サービス稼働までいま少しお時間をください。正式な稼働日が決定しましたら、再度ご連絡を申し上げます。

Black Hat では、本年から企業展示スペースである「ビジネスホール」に、「Career Zone」と呼ぶ、就転職に関する面談を行うことができるコーナーを新たに開設した。

米ラスベガスで開催されている Black Hat USA 2015 で 8 月 5 日、3人の研究チームによる、 Square リーダーの脆弱性の研究とデモ「MOBILE POINT OF SCAM: ATTACKING THE SQUARE READER」が発表された。

2015 年 8 月 5 日、ラスベガスで開催された Black Hat USA 2015 にて、同カンファレンス創立者のジェフ・モス氏が、基調講演を行う弁護士のジェニファー・グラニック氏の紹介をかねた開会挨拶を行った。

ひとつ思ったのは、IoT で我々が想定していなかったものがネットにつながっ
て、いままで ICT 業界ではなかったひとたちが ICT 業界に入ってくるなかで、
我々のようなIT屋さん、セキュリティ屋さんが考えなかったような事象という
のが起こってきてるんだなと。
三つ課題があると思っていて、まず第一に人の問題です。多くのセキュリティベンダは、国内を主戦場としているので、技術と製品を英語で説明出来る人が多くありません。これはチキン&エッグの問題で、そういう需要がないと企業側もそういう人材も作れません。
人間が関わる部分が一番弱いとも言えます。たとえば、APT のような先進的な脅威でも、実際には電子メールの形で最初に現れて、メールに書かれた、ソーシャルエンジニアリングのワナにひっかかったことが端緒であることが多いのです。
7月15日現在「ScanPREMIUM」と「ScanBASIC」の読者であった皆様には、後日編集部から、会員用エリアにログインするためのパスワード発行のご案内をメールで個別にお送りさせていただきます。現段階ではご自身で登録を行わずに、いましばらくお待ちください。

一田「TCPハンドシェイクの応答時間を分析することで踏み台を経由した攻撃を判別できるわけですね。それは素晴らしい。」
中村「今後さらに長期的なデータを分析し、特徴の抽出や分類を行うとともに精度を上げていきたいと考えています。」

作家のマーク・トウェインは「神様は最初にモーリシャスを作ってから、モーリシャスをまねて天国を作った」という、観光ガイドブックに必ず書いてある言葉を残しています。

「日本のインターネットを守るためには、世界のインターネットの水準を上げなければいけないですから、どこに一番手を入れなければいけないかというと、これから一番人口の増加が予測されているアジアとアフリカなんだ、という話をとても正直にしました。」

バッチ処理やログオンスクリプトのような正規活動に不正活動を埋め込んだり、SIEM がシステムログ保全タスクを実行する前にログを改ざんするなど、感染後の内部活動の巧妙化が進む例を紹介した。

アフリカではこの順番が逆になっています。すなわち、アフリカ地域全体を統括する AfricaCERT を最初に設立し、そこにノウハウを集積させてから、各国の CSIRT を設立していきました。

最初の一人は、アフリカのインターネットの父といわれる、Nii Quaynor 氏ですNii 氏は、アフリカの地域インターネットレジストリ AFRINIC の創立メンバーです。アフリカの IT 事情に詳しい日本人は Nii 氏を「アフリカの村井純」と呼ぶこともあるそうです。

板門店につづいて、他のメディアが絶対に行かないような場所へ取材に行ってこその Scan だと編集人上野が賛成してくれたこともありました。