2026.10.05(月)
- 注目検索ワード
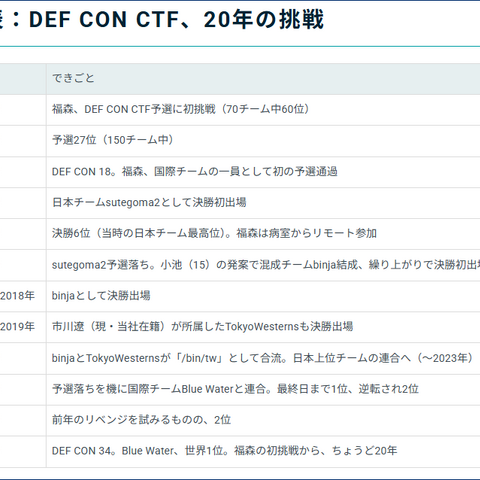
GMOサイバーセキュリティ byイエラエ株式会社は9月8日、DEF CON CTFへの20年の挑戦を追った2本のコラムを公開した。
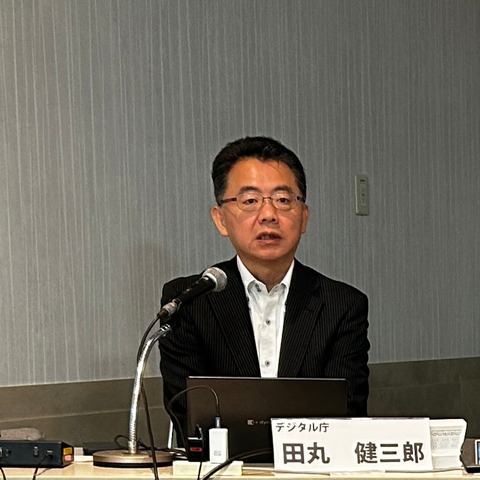
田丸氏は冒頭、オンプレミス環境とクラウド環境の間にある非対称性を指摘した。オンプレミスであれば、災害発生後に現地にたどり着いて、電源さえ確保できれば、限定的とはいえ復旧の見込みが残る。一方でクラウドの場合、データセンター自体がどれほど堅牢であっても、そこへ至る通信経路が途絶えれば手も足も出ない。
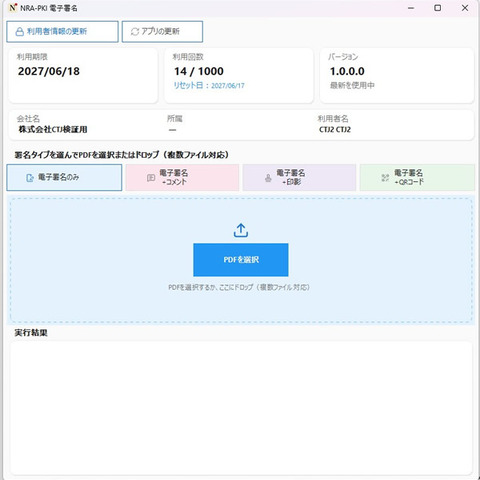
サイバートラスト株式会社は8月27日、電子印鑑サービス「NRA Trustシール」を9月1日から日本RA株式会で販売すると発表した。
横山氏によれば、企業によっては「業務部門からの変更依頼」「要件調整」「 RFP 策定」「社内承認」「発注」という 5 つのステップを回すだけで数ヶ月、長ければ 1 年以上を費やしてしまうという。「外注をなくせばこのプロセスは削減されるが、社内の“スタンプラリー”が残っている限り開発スピードは変わらない」と同氏は述べ、ビジネスと IT を最短距離で結ぶ、全く新しい意思決定の方法が必要だとした。
「対策を要求される委託先側の視点から見ると、複数の取引先からあれやれこれやれと言われて、なかなか対応しきれない」実際、複数の発注企業と取引する受注企業は、各社がそれぞれ独自の様式で数十から数百項目に及ぶセキュリティチェックリストを送付してくるケースが多く、フォーマットもバラバラで、内容を理解した上での個別対応を強いられているのが実情だという。こうした状況を放置すれば、サプライチェーン全体のセキュリティレジリエンスは向上しない。
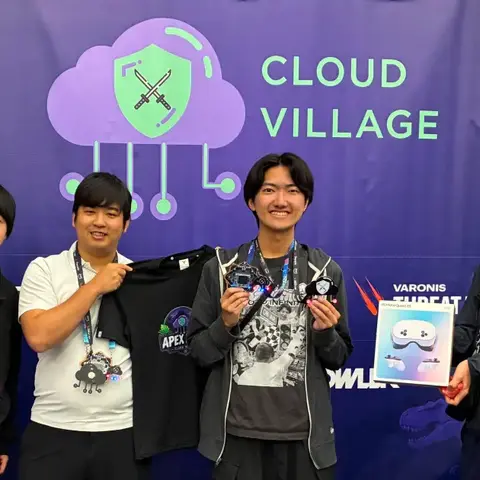
Cloudbaseが同コンテストに参加するのは、昨年に続き2度目である。初挑戦だった前回は4位という結果だったが、今回は実際に1問以上正解したチーム260チームの中で準優勝、日本チームの中では首位という結果を残した。優勝チームとの得点差はわずか50点だったという。
事業やサービスが終われば Web サイトで使っていたドメイン名は不要になる。維持費を払い続けるのは無用のコストだから契約更新をやめて手放す。ごく自然な経済的合理性に基づいた判断だ。ところが企業によっては一度使ったドメインを手放さず「永年保有」するというポリシーを定めている場合がある。なぜ、不要コストを払い続けるのか。
「エクスプロイトを書くのがめちゃくちゃ爆速になっているので、パッチが出た瞬間に適用しないと間に合わないという状況になります」背景にあるのは「パッチリバーシング」という技術だ。パッチ適用前後のバイナリを比較することで、どこが修正されたのかを推測し、そこから脆弱性の内容と exploit を組み立てる手法である。技術自体は以前から存在したが、解析に時間がかかるため、その間に企業側は検証を経てパッチを当てることができた。しかし AI によってこの解析と攻撃コード生成が高速化すると、様相は一変する。

デッカー氏は実際の LLM サブスクリプション提案を例示した。1,000 ユーザーで月額 30 ドル/人、各ユーザーに月 200 トークン付与という内容だ。一見シンプルだが、詳細を見ると次々とリスクが現れたという。ベンダーは「標準契約だから交渉はできない」と主張するが、デッカー氏は「事前に情報収集をしていれば、それが事実ではないとわかる。交渉は十分可能だ」と述べた。

この「内製化支援の取り組み」について、取材させて欲しいと何度も頼んでいたのだが、毎回返事は芳しくなかった。4 回目か 5 回目かの打診で取材 OK が出た。しかも、取材対応いただく二人の人物のうち一人は、内製化支援の最最最初期からカスタマーサクセスに携わる人物であり、これはいわば本誌が重要視する「はじまりの物語」である。

「生命保険が発明されるまで、このような動機による殺人は人類社会に存在しなかった。保険制度の創設が、意図せず新たな犯罪の動機を生み出した」と登壇者は語った。生命保険は人々の生活を守るために生まれたが、同時に「保険金のために人を殺す」という、設計者が想定しなかった動機も生み出した。善意で作られた制度が、意図とは正反対の結果を招くことがある。そしてサイバー保険も、同じ構造の上にあるのではないか。
平均的なエンタープライズ組織は DLP(Data Loss Prevention)ソリューションを 6 つ保有しており、にも関わらずそれでもまだ「保護が不十分」と感じている組織が多いという。
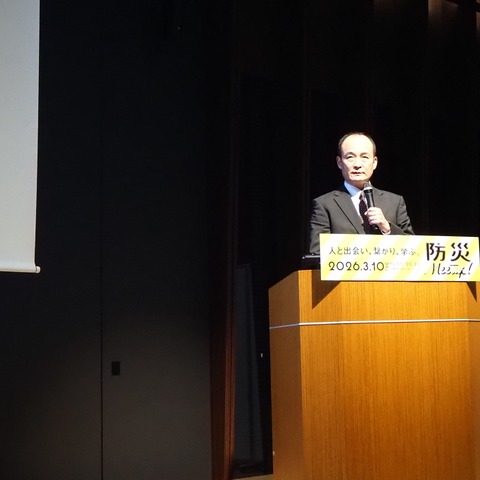
2026 年 3 月 10 日、東京 大手町で「防災 meet up!人と出会い、繋がり、学ぶ。つながる防災イベント」が開催された。東日本大震災から 15 年の節目に合わせ、南海トラフ地震・首都直下地震・富士山噴火という複合リスクへの備えを問い直すことを趣旨としたイベントだ。
ここまで読んできて、少なくない読者が居心地の悪い思いをしていたのではないかと拝察する。それは「これってゼロトラストなの?」という疑問だ。そもそもゼロトラストとは何か。2010 年、Forrester Research 社のアナリスト、ジョン・キンダーバグが提唱したこの概念の出発点は「Trust is a vulnerability(信頼とは脆弱性である)」だった。定義に照らして、今回の HENNGE の 4 つの製品を正直に仕分けしてみる。
ほとんどの企業や組織にとって、今日の業務は昨日までの環境で回さなければならない。Chrome Enterprise Premium は、いま手元にある Windows や Mac をそのまま使いながら、15 年前に Google がかつてなかった高度なサイバー攻撃による侵害という痛みの中からたどり着いた思想とそれがもたらす恩恵を、自社のブラウザの中に宿すための一歩である。
ランサムウェア攻撃による情報漏えいに関する通知が始まると事態は急展開した。通知されたエンドユーザーたちが Blackbaud 社に対して全米各地で訴訟を提起したのだ。その数は 30 件、40 件と上昇を続ける。
これは「ろくに対策もしていなかった組織がインシデントから多くを学んだ」的なものでは全く無い。むしろ手を尽くしていてもやられてしまい、なおかつ「全米が泣いた」ならぬ「全米から訴訟を受けた」企業の話である。演習を定期実施しているような成熟した組織こそこの記事の想定読者だ。

ソフトバンクグループ株式会社 会長兼社長の孫正義氏は、2025年7月の「SoftBank World 2025」において、グループ全体で10億の AI エージェントを構築する構想を発表した。このような環境では、従来の境界型セキュリティや人間中心のアクセス制御とは異なるアプローチが求められる。竹石氏は「Security for AI」戦略を担当しており、同講演では AI エージェント時代に企業が直面するセキュリティ課題と、ソフトバンクが実践する対策の全体像が示される見通し。
JSSEC が公開したテンプレートの最大の特徴は、逆説的だが「採用しなくてよい理由を示す」点にある。通常のガイドラインは「なぜこのルールが必要か」を説明する。本テンプレートはそれに加えて、各ルールの「採用条件」を明示した。つまり「このルールが必要になるのは、こういう条件の組織です」と限定することで、該当しない組織は堂々とそのルールを採用しない判断ができる。
安全保障畑を歩んできた奥家氏が 2017 年にサイバーセキュリティの世界に入って最初に感じたのは、根本的な 2 つの欠落だったという。それは、リスクベースの考え方とコレクティブな取り組み。この 2 つが「徹底的に抜けている」というのが、着任時の率直な印象だったと奥家氏は語った。
SaaS は自らの意思で設定を変更しないが AI エージェントは自律的に振る舞いを変える。今日と明日で成果物が変わる。昨日まで安全だった状態が、今日も安全である保証はない。「自律的に振る舞う管理対象」という事実が従来のセキュリティの前提を覆している。
プルーフポイント開催のカンファレンスで毎回驚くことは、ユーザー事例の紹介である。こうした情報の共有は、セキュリティにおける情報共有の文化や文脈を知らない経営層などは「トクが無い」どころか明確に「損」と考えることも少なくないはずだ。それでも、内部不正対策の導入事例を社名を出して公の場で語るのは、同じ課題に向き合う他の企業への利他の精神にほかならない。
東アジア最大規模のサイバーセキュリティと物理セキュリティの融合展示会「SECON & eGISEC 2026」を取材した。ScanNetSecurity としては昨年 2025 年の同イベントも現地で取材している。
セキュリティベンダーの実に多くが、社名やブランド名、サービス名に「Protect」「Defense」「Secure」などを冠して、守ることや、その結果としての安全の実現を謳うが「Tenable(テナブル)」はこれと明らかに違っている。
従業員向けアイデンティティ管理製品である Okta Workforce Identity の新機能「Okta for AI Agents」では、組織内の AI エージェントをどう安全に管理するかが主眼となっている。「 AI エージェントを可視化して人間と同じように管理していく製品です」と板倉は説明する。
NTTセキュリティ・ジャパン株式会社は3月10日、国内外のCTF(Capture The Flag)大会で活躍するチーム「BunkyoWesterns」とのスポンサー契約締結を発表した。
渡辺氏は製品企画にあたり、約 60 社の顧客にヒアリングを実施した。そこで見えてきたのは、EDR の必要性とは別の課題だった。EDR を導入したものの管理運用ができず上層部を説得できないまま解約したケースがあったし、また「自分たちはもっと手前のレベルかもしれない」という声も聞かれたという。
攻撃の高度化によって、従来の対策をすり抜ける手法が次々と登場した。この文脈で 2010 年代半ば頃から普及したのが、EDR だった。エンドポイントの挙動を監視記録し、侵害発生時に対応を行う。時を同じくして、レジリエンスという概念も積極的に提唱されるようになった。もちろんそれらは圧倒的かつ完全に正しい。しかし「侵入そのものを防ぐ『予防』の議論が手薄になってはいないだろうか」中西氏の講演はこんな問いを投げかける。
「もうひとつの問題はセキュリティには高級品しかないこと。セキュリティ対応をすることそのものがある意味ブルジョアな感じだと思います。セキュリティ対策をやろうってなった時に、最初に来るのが「高い」「お金がかかる」「手間がかかる」。だから後回しにしようとなります。そういう連続性のあるセキュリティ対応に必要なものを、いかに誰でも手が届くように民主化していくか、簡単に言うとカローラを作っていくことだと思っています(吉田)」
派手さはない。だが、きっと本誌読者はこういう製品に興味を持つと思う。「ネットワーク機器のリプレース」という名目で予算取りを行い、気づいたらゼロトラストを実装していたなどという現実的なアプローチは、情報システム部門にとって福音となりうるからだ。エージェントレスで既存のネットワーク構成を壊さずに導入できる点も、運用負荷を懸念する現場には刺さるだろう。
25年前に設計されたActive Directoryはいまも攻撃の起点になっている。しかもAIエージェントの普及でIDのサイロ化はさらに拡大中だ。変更もプロキシも不要、“ゼロチェンジ”でMFAを適用し、認証の瞬間にブロックするという新発想とは何か。
インシデントレスポンス企業の現場には無力感が広がっている。「技術も人材もあるのにサイバー攻撃被害に遭った企業からのフォレンジック調査依頼のごく一部にしか対応することができない」 大手セキュリティ企業の実に多くがフォレンジック調査の依頼に対して「今は手一杯です」「来月まで/半年お待ちください」と断らざるを得ない状況が常態化している。
その原因は明確だ。
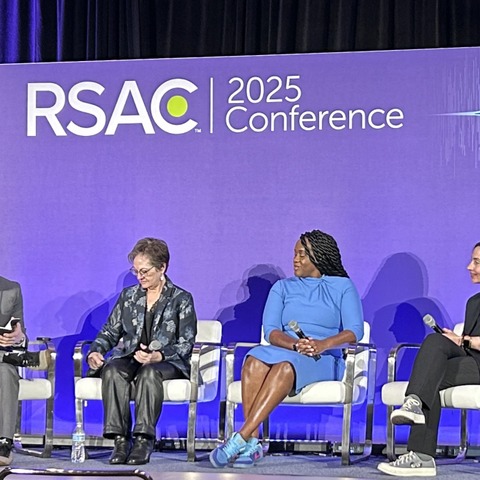
ScanNetSecurity 編集部はそもそもいろいろな条件が貧困ライン以下なので、アメリカの街中を、ホテルからカンファレンスの会場などへ時に 2 キロも 3 キロも徒歩で移動するという危険極まりないことを平気でしているが、おかげで赤信号でも車が少ないと走って渡る習慣がすっかり身についてしまった。海外、少なくともアメリカ合衆国ではそもそも徒歩自体危険だし、あまつさえ信号にせよ道で立ち止まっているとはっきり身の危険をフィジカルに感じるからだ。

取材の終盤で手塚は「自分は辻さんのようなセキュリティ専門家ではないし、セキュリティ専門家になってはいけないと思っている。“あっち側の人”になってしまうとお客さんの求めるものを作れない」という印象的な言葉を口にした。かつて聞いたことがない発言だ。ある種「セキュリティ ノンケ宣言」とも取れるが、要は「いやいや」セキュリティをやっている立ち位置にいなければ、世の大半を占める、セキュリティを「やむなく」「いやいや」「仕方なく」やっている IT 管理者の気持ちから離れてしまうということだろう。

2025 年夏、Black Hat USA 2025 の基調講演に、元 New York Times サイバーセキュリティ担当記者のニコール・パールロスが登壇した。はっきり言ってしまうと前日に行われたミッコ・ヒッポネンの基調講演と比べると見劣りするキーノートだったとここで正直に書いてしまうことにする。だからこそミッコの講演レポート記事は全文 9,570 文字にもおよぶ興奮を伴った文体ですぐに掲載したが、元 NYT 記者の方はこれだけ日が空いてしまった。
三井物産セキュアディレクション株式会社(MBSD)は12月、「第10回セキュリティコンテスト MBSD Cybersecurity Challenges 2025」について発表した。
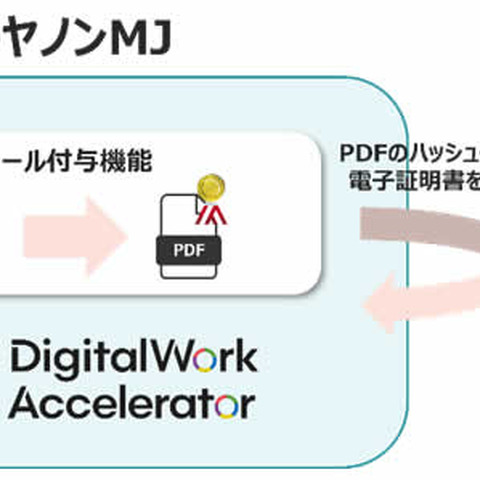
キヤノンマーケティングジャパン株式会社(キヤノンMJ)とサイバートラスト株式会社は12月16日、企業間取引における電子文書の安全性と信頼性の強化に向けトラスト分野での協業を開始すると発表した。
一般社団法人ソフトウェア協会(SAJ)は12月9日、「日本サイバーセキュリティ産業振興コミュニティ(Nippon Cybersecurity Promotion Community:NCPC)」を同日に設立したとを発表した。
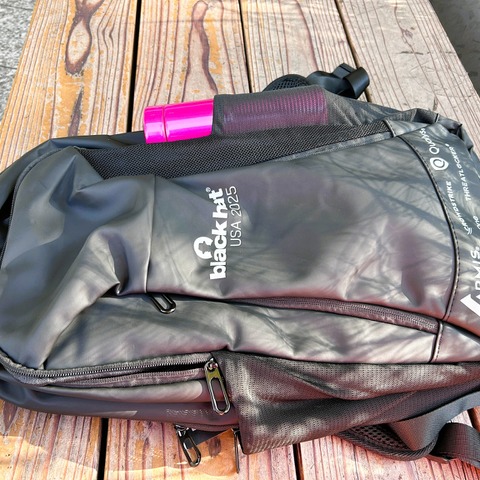
ScanNetSecurity は海外カンファレンスの取材を、あくまで読者のかわりに参加しているというジェームズ・キャメロン アバター的意識があるので、そこで得た情報も物品もすべて本来の持ち主は ScanNetSecurity 読者だと考えているため、開期中にこのバックパックを使うことは一切ありません。他人のものなので。そして創刊キャンペーンのときに「本来の持ち主に返却する」という意味でお送りすることにしています。
ScanNetSecurity は 10 月 8 日に創刊 27 周年を迎えました。毎年恒例の「サブスクサービス Scan PREMIUM」の創刊キャンペーンを 12 月 15 日 (月) 23 時 59 分まで行います。
創刊キャンペーンとは ScanNetSecurity の個人向けサブスクリプションのライセンスの料金を年にいちど最大幅で値引きすることです。
ScanNetSecurity は 10 月 8 日に創刊 27 周年を迎えました。毎年恒例の「サブスクサービス Scan PREMIUM」の創刊キャンペーンを 12 月 15 日 (月) 23 時 59 分まで行います。
創刊キャンペーンとは ScanNetSecurity の個人向けサブスクリプションのライセンスの料金を年にいちど最大幅で値引きすることです。
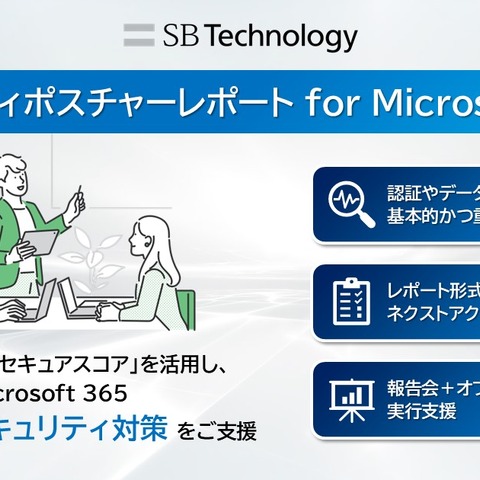
SBテクノロジー株式会社(SBT)は11月25日、Microsoft 365導入後のセキュリティ対策を支援する「セキュリティポスチャーレポート for Microsoft 365」を提供開始すると発表した。
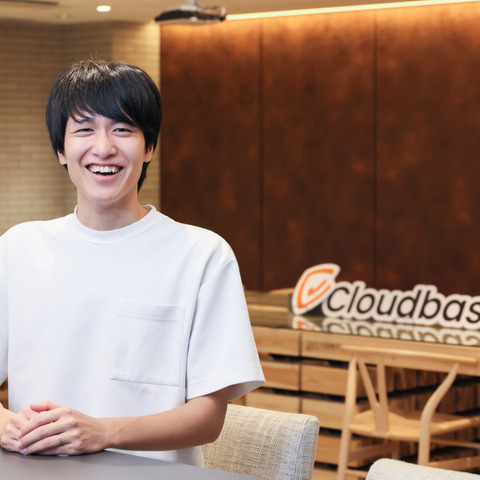
大峠によればなんでも Cloudbase というプロダクトは、まるでタイムマシンのように機能するのだという。記者の理解をおおざっぱに書くと、Cloudbase に乗って過去へさかのぼって諸国の悪代官を成敗して歴史を改変し、日本の未来に輝きをもたらすらしい。断言してもいいが ScanNetSecurity 読者諸氏は何のことかさっぱりわからないに違いない。だが安心してほしい。俺も最初はさっぱりわからなかった。
ScanNetSecurity は 10 月 8 日に創刊 27 周年を迎えました。毎年恒例の「サブスクサービス Scan PREMIUM」の創刊キャンペーンを 12 月 15 日 (月) 23 時 59 分まで行います(早割は 11 月 30 日 (日) 23 時 59 分まで)。
創刊キャンペーンとは ScanNetSecurity の個人向けサブスクリプションのライセンスの料金を年にいちど最大幅で値引きすることです。
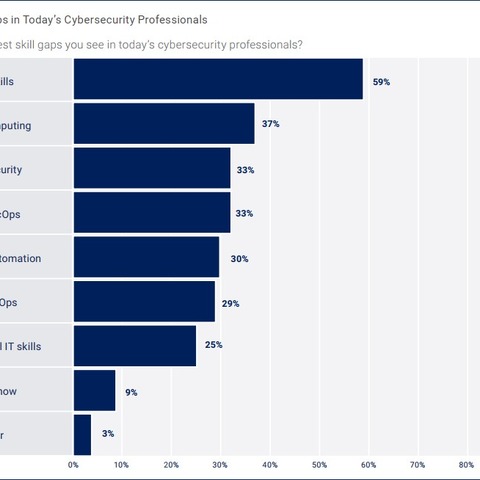
ISACA(米イリノイ州)は11月13日、グローバル調査レポート「State of Cybersecurity 2025」を発表した。調査は2025年第2四半期に実施され、CISM(Certified Information Security Manager)資格保持者を含む情報セキュリティ専門家3,812名が回答した。
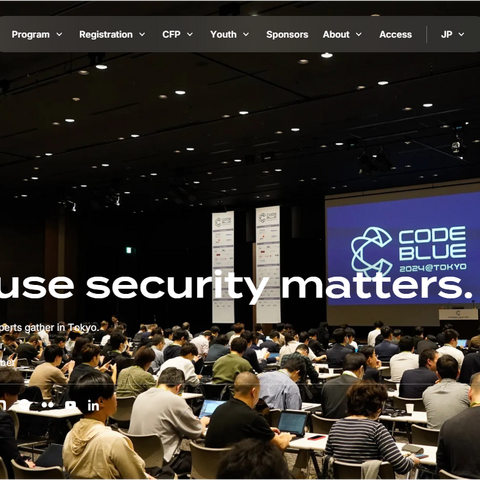
論文の採択を決めるレビューボードの新井氏は応募傾向について、「サイバーセキュリティの国際会議そのものに対する発表応募の大半が、今は AI 関係になってきているという世界的な傾向があります」と指摘。今年のCODE BLUEでも AI 関連の採択講演が多く含まれている。
フリー株式会社がGMOサイバーセキュリティ byイエラエ株式会社と共同実施したレッドチーム演習の全貌が明らかになった。会社全体をスコープとした9ヶ月間の包括的検証では、AWS環境への侵入を模した実戦形式の攻撃シナリオが展開され、ブルーチームは実質的に事前通知なしの本番さながらの緊急対応を迫られた。
ScanNetSecurity は 10 月 8 日に創刊 27 周年を迎えました。毎年恒例の「サブスクサービス Scan PREMIUM」の創刊キャンペーンを 12 月 15 日 (月) 23 時 59 分まで行います(早割は 11 月 30 日 (日) 23 時 59 分まで)。
創刊キャンペーンとは ScanNetSecurity の個人向けサブスクリプションのライセンスの料金を年にいちど最大幅で値引きすることです。
2026年末までに生成 AI の使用による批判的思考力の衰えにより、世界の組織の50%が「 AI を使わない」スキル評価を求めるようになる。独自に思考できる候補者と、 AI の出力に過度に依存する候補者が、雇用で明確に区別され始め、このような人材の希少性が採用コストの上昇を招く。
本サービスの特徴のひとつは、IPAが推進する「SECURITY ACTION」二つ星の申請要件を満たす支援を、セキュリティコンサルティングと一体で提供する点にある。サプライチェーンリスク対策サービスは雨後の筍のごとく存在するが、公的認証プログラムへの対応を明確にパッケージ化した事例は多くない。
DNS をめぐる事態はさらに進展する。2025 年 5 月 10 日、米国 NIST(米国国立標準技術研究所)が発行する DNS のベストプラクティスに関する最も権威と影響力のある文書「NIST SP 800-81」の改訂イニシャル版が公開されたのだ。SP 800-81 の改訂は 2013 年以来 12 年ぶり。改訂ポイントは次の三つ。
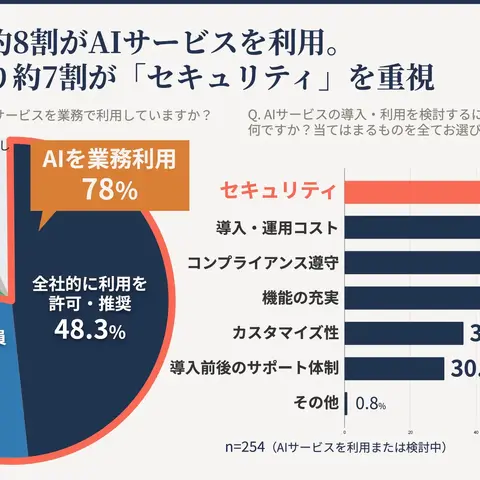
セキュリティインシデントの内訳では、「不適切なデータ利用」(29.2%)、「機密情報の漏洩」(26.8%)、「データの改ざん・破壊」(24.6%)が上位を占めた。
9月5日(金)にデジタルアーツ株式会社から編集部宛に届いたプレスリリースにはご丁寧に「(この情報は)9月8日AM9:00まで社外秘情報となります」と小癪(こしゃく)な文言が記されていた。Appleでもあるならともかくデジタルアーツごときが解禁日めいたものを記したという事実に驚いた。
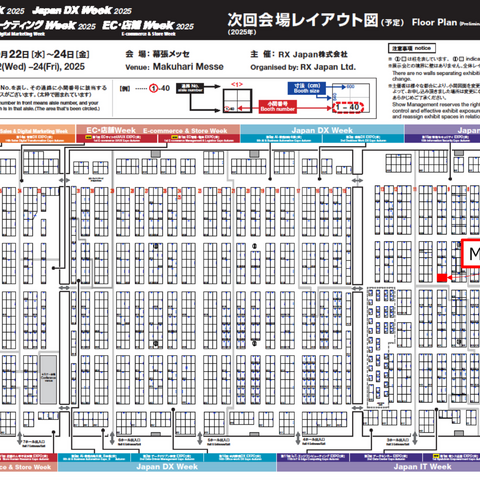
三井物産セキュアディレクション株式会社(MBSD)は10月3日、本日10月22日から24日まで幕張メッセで開催されるJapan IT Week「第15回 情報セキュリティ EXPO【秋】2025」に初出展すると発表した。
11 月 5 日 水曜日から 3 日間にわたって開催される Cyber Intelligence Summit 2025 のインタビュー取材に先立って、いまも忘れられないある出来事の年月日を調べてみたら 2017 年のことだった。もう 8 年も経つんだと驚くばかりだった。
セキュリティ対策が、知らぬ間に業務の足かせになっていないだろうか。守るべきは“システム”ではなく“ビジネスそのもの”だ。オンプレとクラウドの境界を越え、単一の仕組みで柔軟に守る最新の防御モデルを通して、経営と現場が同じ方向を向くためのヒントとは?
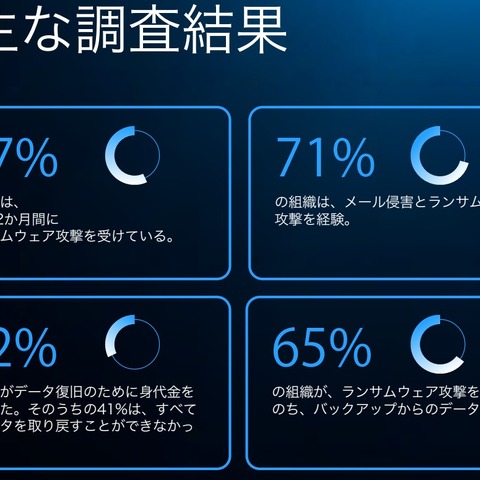
被害組織の 32 %が身代金を支払ってデータの復旧を試みたが、支払った組織の 41 %が全データまたは一部のデータを回復できなかった。一方、65 %はバックアップからデータを復元することに成功しており、適切なバックアップ戦略の重要性が浮き彫りになった。
情報システムグループの谷口 暢(たにぐち とおる)は、上司である村山 誠治(むらやま せいじ)からタイムカードが押せないと言われたとき、最初は PC の不具合を疑った。だがどうやらそうではない。解決するためサーバルームに赴いて当該サーバを確認すると、見たことがないファイルをふたつ発見した。ファイルの片方は「Lockbit2.0」と読めた。株式会社NITTAN のランサムウェア攻撃との戦いはこのようにして始まった。
自分のところの社員がサイバーセキュリティ技術を競う競技大会 CTF に参加することを企業が推奨することはあっても、たとえば海外大会などで航空券とホテルまで面倒を見るところはほとんどない。
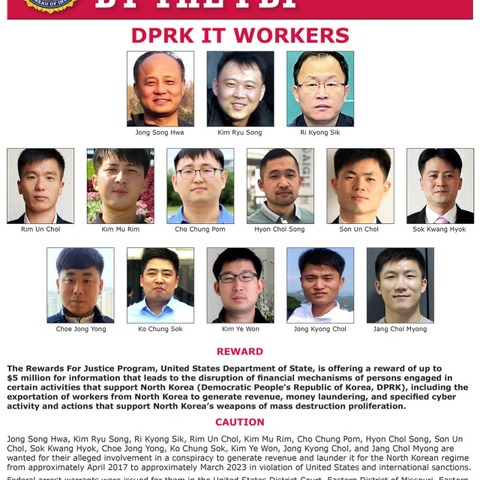
北朝鮮 IT 労働者の主な目的は給与取得を通じた金銭的利益だが、脅威はそれだけにとどまらない。これらの労働者を雇用し解雇した組織に対して、データ窃取や恐喝を試みた事例が複数報告されている。ランサムウェア攻撃に関与したケースも確認されており、「二重用途」の性質を持つ活動であることが明らかになっている。
「対策のズレ」がなぜ起きるのか──現場を熟知する現役フォレンジッカーが、その核心と改善策を解説。運用を変えるだけで劇的に防御力を高められる実践ヒントが満載。
「クラウドセキュリティにおいては、自動化されておらず人間の操作によって作成・設定・管理されるクラウド上のリソース、すなわちマニュアルリソースが存在すること自体がリスクであり、自動化こそがセキュリティを担保する要件であることを前職時代から強く意識していました(Wiz Cloud Japan株式会社 桂田 祥吾 氏)」
「単に SBOM 機能と銘打った機能の有無だけで製品が比較されることも多く、本質的な SBOM 運用にフォーカスされていません。SBOM を管理して何を達成したいのかが本来重要であり、例えば脆弱性管理への応用が目的なのであれば、脆弱性管理にかかる工数感や課題をどれくらい解決できるのか、という観点が重要です」
爆弾処理班の隊員たちは、一つの爆発物を無効化するたびに長期休暇を取るらしい。