
2026.11.15(日)
- 注目検索ワード

問い合わせをいただいた際に記入いただいたメールアドレスに二度返信したところ都度エラーが戻ってきて電話番号等も存じませんので連絡を取ることができません。

「既存のセキュリティ業界の枠組み」に収まらない動きがここ数年散見されるようになっている。「サイリーグ エグゼクティブ セキュリティ フォーラム」の 1 個 1 個のセッションが提供する情報の貴重さ稀有さももちろんだが、通しでこのカンファレンスに参加すれば、未来のセキュリティ業界や新しい流れを感じることができるかもしれない。

今回取材したのは Okta Japan株式会社である。この社名を見ればこんな長い前置きを書かざるを得なかった理由が本誌読者には瞬間的かつ十全に理解いただけたはずだ。

それは「拍手をお願いします!」という増田の呼びかけに対して、反射的に「いるのか そんな人」と記者が思った次の瞬間、会場内のあちこちで本当に拍手が沸き起こったのである。椅子に座っていたにも関わらず記者が膝から崩れ落ちたことは言うまでもない。

物理セキュリティとサイバーセキュリティ双方をカバーする統合セキュリティカンファレンスとしては東アジア最大規模。2025 年は約 400 社の国内外のサイバー/物理セキュリティ企業がブース出展し、開期中 30,000 人の来場者を見込む。
米 Tenable, Inc. 取締役アート・コヴィエロは「アミット・ヨランの情熱とビジョン、そして揺るぎないリーダーシップは永遠に記憶に残るだろう」とTenableの公式声明で述べている。
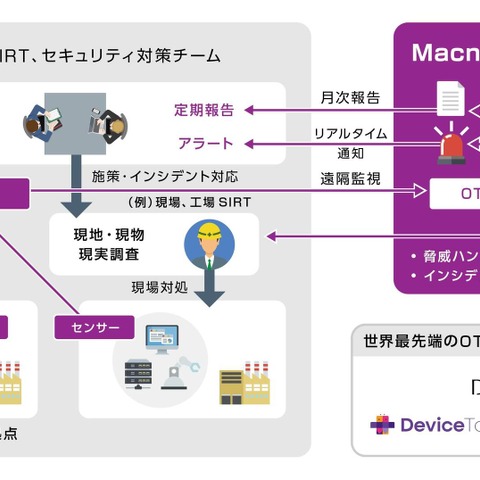
株式会社マクニカは12月18日、工場やプラントなどのOT環境のセキュリティ監視サービス「Macnica OT監視サービス」を提供開始すると発表した。
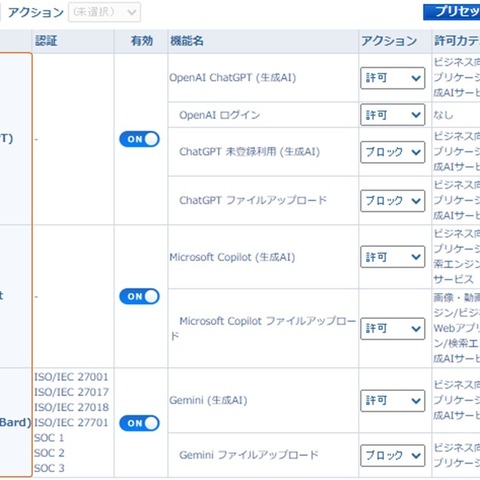
デジタルアーツ株式会社は12月17日、同社のフィルタリングソフト「i-FILTER」シリーズのフィルタリングカテゴリに「生成AIサービス」を追加し、生成AIへのセキュリティ機能を強化したと発表した。
「こんな記事が出るなんて、日産とホンダが統合される時代、ひょっとしてMBSDとNRISに何かあるのか?」などという一足先の正月の初夢のような妄想でも抱きながら、ゆっくり一読して自身の来年のキャリを考えることができるかもしれない。
実は MBSD 自身「CAAV」という SaaS 型 ASM 製品を開発・提供している。それもあってか今年はとにかく質疑応答が長かった。例年は「重要なことにそれとなく気づかせる」教育的配慮の発言が多いのだが、今年はかなり具体的な質問がプレゼンテーションごとに 4 ~ 5 件出される始末。きっと学生にはいい経験になったに違いない。上位入賞者には MBSD でのインターンシップが与えられるから、ことと次第によってはインターンで来社した際に「CAAV」の開発現場に呼ぼうという魂胆すらあったかもしれない。
そのときの少しひるんだ顔を今でもはっきりと思い出すことができます。オンラインメディアなど単に Web ページを閉じてしまえば This is The End。よもやその向こうにそれを読む生きた人間がいるなどとは夢にも思っていなかったような虚を突かれたような表情でした。
事件でセキュリティ技術者が逮捕されるたび杉浦は苛立ちを募らせた。それは、一度逮捕されるとあとでたとえ釈放されても社会復帰することが非常に難しくなる、つまり「戻ってこれなくなってしまう」ことだった。
「日本情報漏えい年鑑」をキャンペーンで契約者の方にお配りしているのは、再現性の高い、言い替えれば対策手法として打率の高い「失敗事例を共有したい」という思いで行っています。
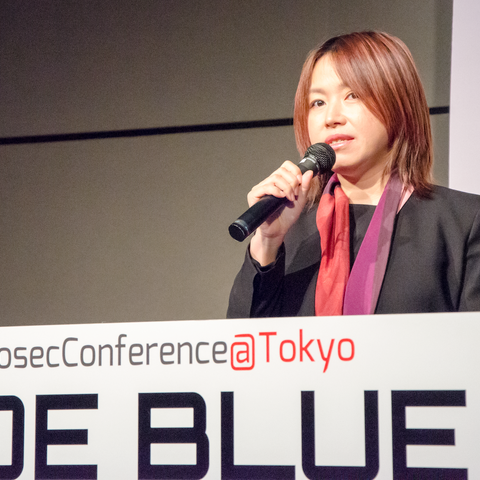
高い応募倍率(14.5 倍:350 件超の応募から 24 本)を経て採択された研究論文が発表されるカンファレンスは、11 月 14 日 (木)、11 月 15 日 (金)の 2 日間にわたりベルサール高田馬場で行われる。開催直前の CODE BLUE 2024 の見どころについて、事務局の篠田 佳奈 氏(写真)と斉藤 健一 氏に話を聞いた。
いみじくも手塚は、取材開始から 12 分 30 秒ほど経過したところで、スリーシェイクのメンバーは運用者であり、日々運用に向き合って苦しんでいるため、言い方は良くないかもしれないが「いやいやセキュリティをやっている」という言葉を残している。なんと。セキュリティ担当者がセキュリティを「いやいや」やっているとは。
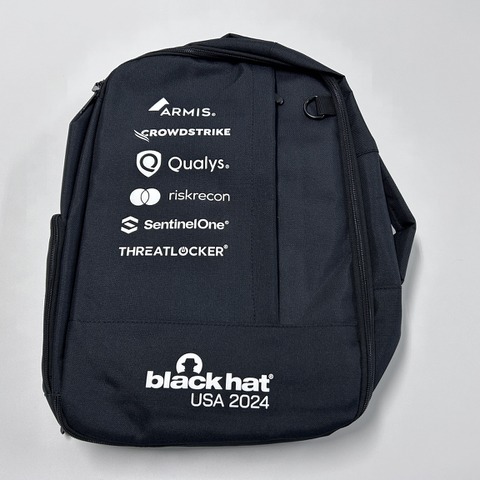
Black Hat USA に参加して参加者に配られるバックパックを、記者は過去一度も背負ったり実際に使用したことがありません。なぜなら ScanNetSecurity 読者の「代わり」としてここに来ているという感覚があり、自分がそれを使うのは違うという感じが毎回しているからで、「本来の持ち主」である本誌読者に返還するといった意味合いで特典としてプレゼントすることに毎回しています。抽選でお送りできるのはたった 1 個だけなのですが希望者の方は決済時のメモ欄にご記載下さい。
EnCase に頼り切って思考能力が低下している FBI エージェントが見落とすような証拠を見つける技術をあえて体験させた。彼らにフォレンジック調査技術を習得させることはもちろんだが、各国のサイバー捜査官たちが技術習得によって、それまで失っていた自信を獲得し尊厳を取り戻していったであろう過程こそが素晴らしい。
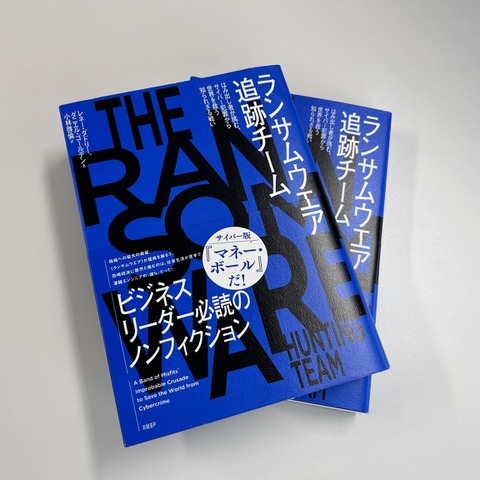
本書には「セキュリティに携わることでその仕事によって社会を良い方向に変化させることができるばかりか、それに関わる人間も成長させ良い人に変える」というメッセージが事実を通じて例証されています。
食事すら忘れて DNS の分析に打ち込むというこの企業の名は米 Infoblox 社。2024 年 11 月 20 日午後に東京大手町で、世界 14 都市で開催される同社の年次イベント「Infoblox Exchange 2024 Tokyo」が開催される。
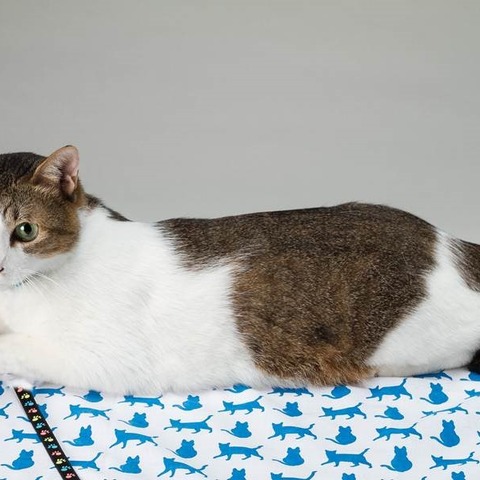
2013年1月から11年間にわたって本誌の名誉編集長をつとめた猫のりくくんが今夏8月に虹の橋を渡りました。編集部内協議のうえ、10月1日より、りくくんはScanNetSecurityの永世名誉編集長に就任したことをお知らせいたします。
人力で行われていた作業部分をどう AI が代替してくれるのかに特に期待が高まる。「Singularity」と製品名にあるとおり「特異点」を超える実力なのかどうか是非会場で目撃して欲しい。
総務省「自治体強靱化」でファイル無害化製品が日本中の自治体に導入され、その後 OPSWAT は後発として市場に登場したが、機能の優位性でベンダスイッチが進みシェアを伸ばした。その他にもサイバーセキュリティに深く関連するあの政府機関やあの独立行政法人(バイネームは NG ということなので想像してください)なども、軒並み OPSWAT を採用している。これはちょっとした「知られざる強豪」である。いったい OPSWAT とはどんな会社でどんな製品を提供するのか?
膨大なログデータからアノマリーを見つけ出すのも、無限の音の組み合わせの中から人の心を揺さぶる音のつながりを探し出すのも、双方「パターン」という点で共通点があるとジョーさんはインタビューで語った。取材でこういう人に会うと嬉しくなる。セキュリティの仕事に愛着を持ち楽しんでいる。
インタビューの中で耳を疑って聞き直したことがひとつあった。Cloudbase は「修復の体験向上を目指している」のだという。言葉を変えるなら、セキュリティ運用業務のユーザーエクスペリエンスを向上させるという意味だ。
ソリトンシステムズの講演は、ユーザー企業の課題に寄り添ったわかりやすい説明で定評がある。今回、10 月に大阪・東京・名古屋で開催される総合セキュリティカンファレンス「Security Days Fall 2024」においても、ソリトンから 3 名の登壇者が講演を行う。本稿では、この 3 講演を開催日時順に紹介する。
サイバー攻撃による被害については皆様も報道などでよく耳にしていると思いますが、その中でも、今年の傾向にはどういうものがあるのか、具体的なサイバー攻撃の事例をピックアップしながら説明していく予定です。

クオリティアは、ユーザー企業やセキュリティ企業の皆がうすうす気がついてはいたが、空気を読んで誰もが口をつぐんできた、例の「ふたつの不都合な真実」を講演で言っちゃうのである。

今回紹介するのは SOLTAGE そのものではなく、その上に載っているセキュリティ製品やサービス、そしてそれを支援する研究機関としての同社のサイバーセキュリティラボに関してである。
侵入前提の対策である EDR や NDR の重要性は別として、そもそもまず足元の脆弱性管理等をちゃんとやった方が、断然費用対効果も高くないですか?
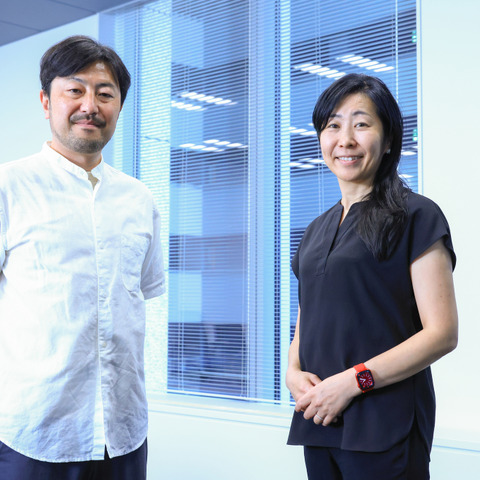
果たして「手土産転職」に打つ手はあるのか。日本プルーフポイント株式会社 チーフエバンジェリスト 増田 幸美(そうた ゆきみ)と、シニアセールスエンジニア 木下 順一(きのした じゅんいち)に話を聞いた。
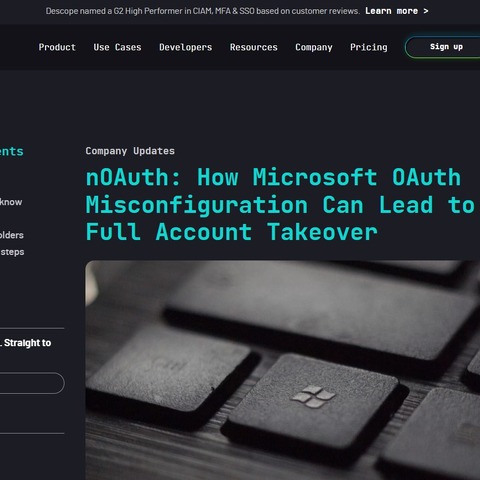
「nOAuth(エヌオース)」と呼ばれる脆弱性が、よりによって脆弱性管理基盤「S4(エスフォー)」に存在し、かなり限定的な条件ではあったものの攻撃が成立することが 2024 年 5 月に開発者によって実証された。
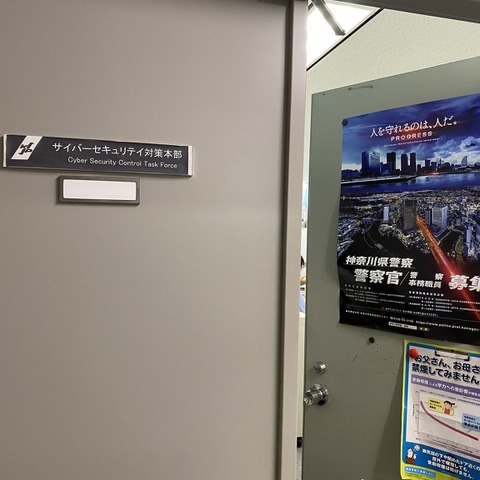
楽園とまではいかなくてもセキュリティ技術者として勤めやすい環境であるかどうかは、技術に理解のある上司が存在するかどうかと、組織の規模(神奈川県警は 70 名)、この 2 点に大きく左右されると考えられる。
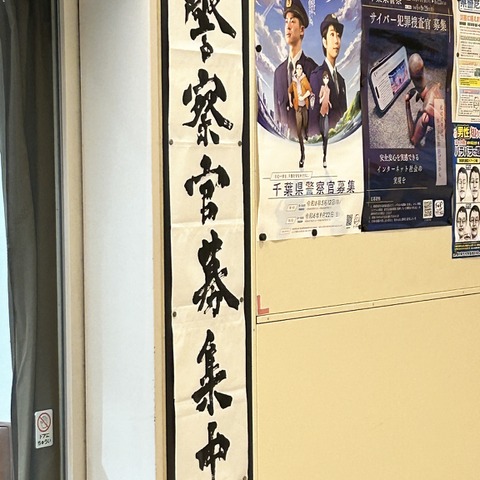
なんだかこの記事が「いい話」にまとまろうとしているが、2024 年 7 月の取材時点で千葉県警のサイバー犯罪捜査官は、警察学校時代に短期間だが交番勤務の実習があり、また千葉県警ではサイバー犯罪捜査官も柔道または剣道いずれかが必修でありどちらかで 1 級を取る必要がある。この 2 項目だけで 95 %の本誌読者は読むのやめたはずだ。
条件が悪いとは要は 2016 年に脆弱性診断会社を立ち上げるという酔狂な試みが万が一に成功したとしても、起業した創業者にとってのウマ味(要するに金)が圧倒的に少ないという意味だ。それでも起業したのは業界を変えるため社会を良くするためだったいう。どうやら斜め上方向のバカだった。
衝撃的事態に見舞われた ScanNetSecurity 編集部では早くも、「担当の窓口が今年から変わったので認知度が低い媒体は軒並み落とされているのかもしれない」「いやいや、そもそも日本という国が国際社会でプレゼンスを落としている証左なのかもしれない」などなど、日頃の自分たちの仕事を振り返るといった殊勝な行動とは 180 度逆の、積極的に原因および責任を自分以外の第三者に転嫁して現実から目を背ける発言および行動を取り始めてもいた。
Interop Tokyo Best of Show Award は「技術的新規性」「技術的優位性」「コンセプトの新規性」「動態 / デモ展示をしていること」「訪問審査に対応した説明員のプレゼンの的確さ」「Interop Tokyo の開催日にあわせて製品やサービスが発表されているか」「社会に与えるインパクト」等の項目によって評価される。

CSIRT 構築や BCP 策定を進める主体とはあくまで参加企業自身である。だから支援のために訪問してくれる専門家は、おんぶして目的地に連れて行ってくれる人などではなく、体制構築や計画策定のゴールまで「並走してくれる相棒」と考えるのが、この事業の正しいイメージであろう。
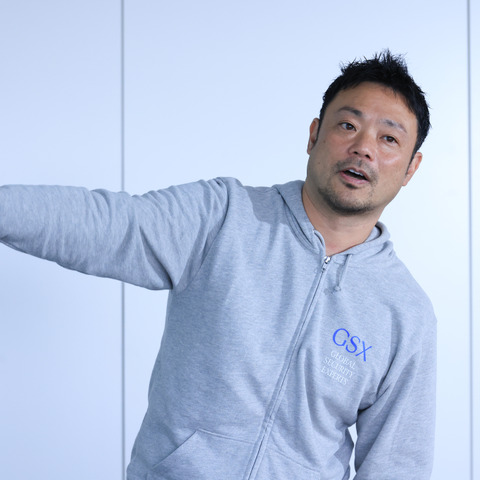
ファンド設立の狙いと目標は何か。本ファンドを最初に構想・発案した青柳氏に話を聞いた。
過去 10 年をふり返りながら Rapid7 の特徴や強みを聞き出すという本来の趣旨を超えて、ユーザーにとってこの会社はどれだけ「信じる」ことができるのかを問うような取材になっていった。
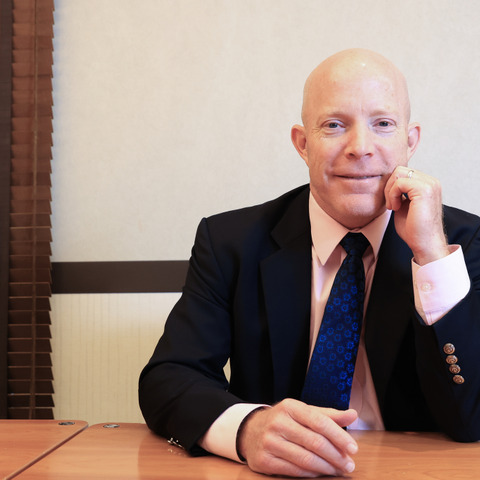
本誌は、この 10 周年イベントの唯一の取材メディアとしてどういうわけか招待されることになり、アンドリュー・バートンのインタビューを行う機会を得た。「またあいつらに書かせたら面白いだろう」ということらしい。
市川にとって「ネットde診断」は、CTF の最前線で活躍していたときからずっと持っていた構想であり、いつか「作りたい」「欲しい」と思っていたプロダクトだったという。
高名な方のキーノートスピーチが、我々が目指していたものと同じだった、何か、これまで試行錯誤してきた事業の答え合わせが日本の外でできた機会でもあったと思います。
単に認証を新しくして利便性やセキュリティを向上させることにとどまらない IGA の重要性について、及び日本企業が IGA を実現するために一足先に NTTデータ先端技術が準備を完了させた認証基盤「VANADIS」と、特権 ID 管理製品「iDoperation」に関して、同製品に関わる二人の重要人物に話を聞いた。
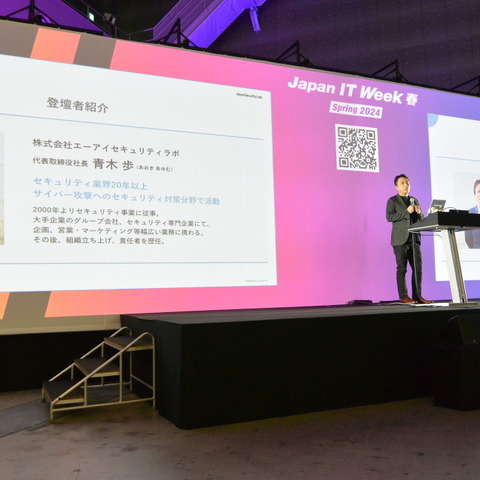
ブースでの取材によれば「診断マネジメントプラットフォーム」は AeyeScan のユーザー企業からの要望によって開発がスタートしたという。はじまりからしてケチなユーザーロックインの道具などではなかった。
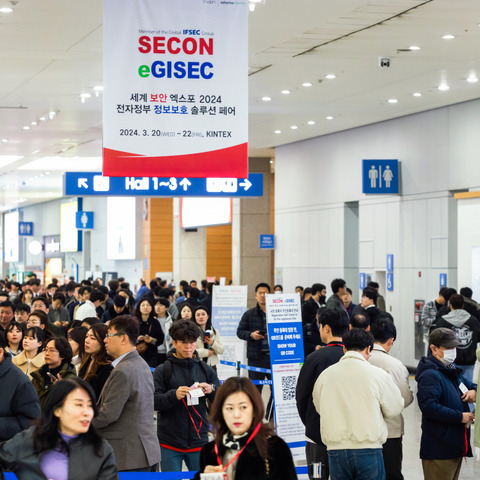
30カ国以上から25,763人の来場者が訪れた他、香港、タイ、ベトナム、シンガポール、マレーシア、ニュージーランド、アルバニア、バーレーン、インドなど9カ国から100名を超えるユーザー企業が招待された。会場では地政学的理由等々でイスラエル製の保安製品を採用しない中東国家等からの参加者か、トーブ姿の男性の来場者の姿も少なからず目にした。
NPO法人エル・コミュニティは3月24日、中高生対象のサイバーセキュリティ教育プログラム「CyberSakura(サイバーサクラ)」の第3回目の決勝ラウンド最終結果を発表した。
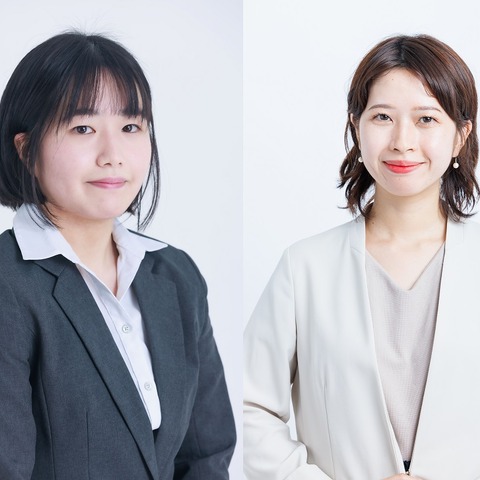
企業の情シスの皆さんは人不足の中で DX 推進と安全性の両立を迫られ苦しい立場にあると思います。「10 年後よりも今ユーザー企業様の足元にある悩み」この解決のヒントになる講演をしたいと思います。
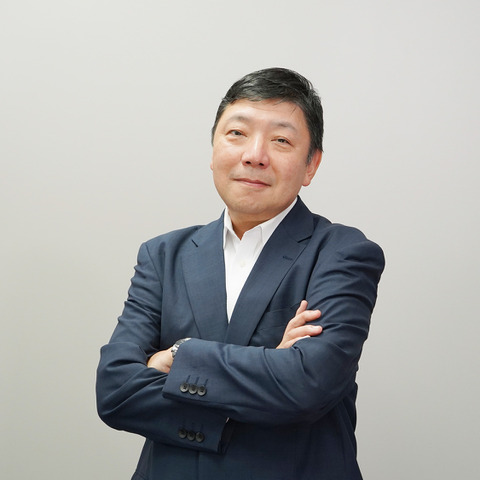
セキュリティの講演では「平均被害額〇億円」といった恐怖訴求もありますが、セキュリティ対策を行うことでこれだけビジネスが成長するというポジティブなお話をしたいと考えています。
20 歳代の若者達が経営する企業が、サイバー攻撃から日本を守るために独自製品を開発して世に問うという王道のアプローチに果敢に挑戦しているというだけですでに少し泣けてくるものがあるが、こうして実績をも挙げつつあるのはもはや感動的である。
正直取材では少し「話が長いおじさん」と感じたのだが、不思議なことにそれは「とても聞かせる話 かつ面白い話」でもあった。それは、技術に対して中西氏が愛や情熱を持っているからだと感じた。
講演には、端末の管理やパッチファイル適用など、社内の IT 基盤をどうやって守るのかというテーマと、自社で次々と Web アプリを開発して公開していく時代に、これまでは製造業だけが考えていればよかった「製品の品質管理」を一般企業がどう考えていくのか/対処していくのかという二つのテーマが含まれています。
DXが叫ばれる世の中で、一部のユーザー企業と一部の SIer等との間には恐ろしい認識のズレが長らく存在していた。最終的なエンドユーザーこそたまったものではない。もはや「ズレ」や「すれ違い」などという言葉ではぬるすぎる。これは「ニッポン サイバー 無責任時代」である、そう本誌がここで命名しよう。
MDR というサービスの有効性は皆さん理解されてると思いますが、「高い」「大規模向け」という印象があると思います。カスペルスキーの「Kaspersky Managed Detection and Response」の特徴は、250 程度の中堅規模から使っていただける体系になっています。
「うちの会社を狙っている攻撃者は誰ですか?」と質問すると「〇〇です」と答が返ってきたり、「〇〇が悪用している脆弱性はどういったものですか?」「その脆弱性は当社の環境に残っていますか?」といったセキュリティ管理者の質問にすぐに回答を得られるようになります
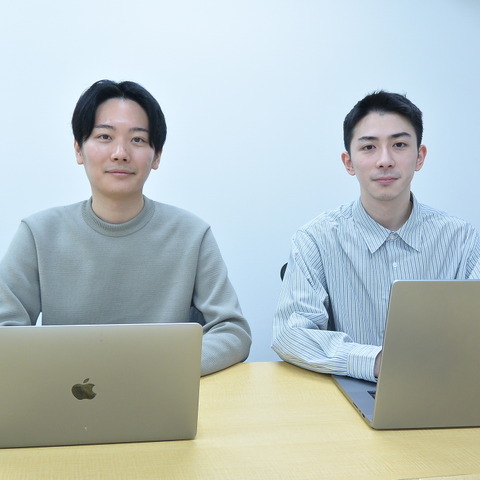
国内最大級のテック企業グループに参画することで、最短で株式上場を達成し、一兆円企業を目指す発射台に立つため、株式の過半を超える 66.6 %を渡すという肝のすわった決断に出た。
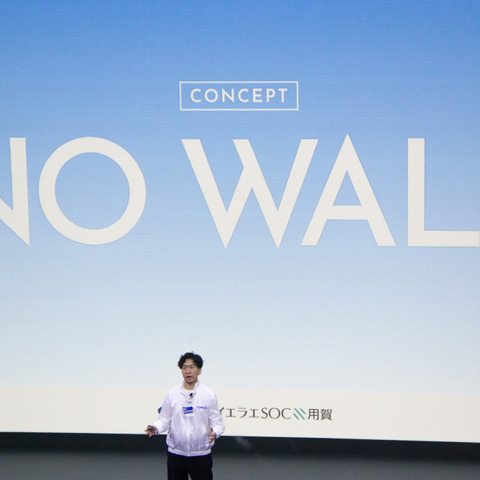
セキュリティ企業が新設した SOC(セキュリティオペレーションセンター)の取材は、新築祝いの訪問に似ている。そこでは「記者」というよりむしろ「渡辺篤史(編集部註:人の家を誉める人)」になることが要求される。
一連の攻撃を計画的かつ的確に運用することで家康は、まず冬の陣で、戦わずして大坂城の堀を埋めさせることに成功している。これらの主に「情報を用いた工作」を増田は「家康の超限戦」と名づけ、現代の世界各国間で行われていることと同様であると警鐘を鳴らした。
本稿は、水と油のように異なる背景を持つかに見えた二つの会社とそれぞれの技術者達が、およそ 3 年にわたる活発な議論とコミュニケーション、もっと言うなら「戦い」を繰り広げた成果を考察するインタビューである。
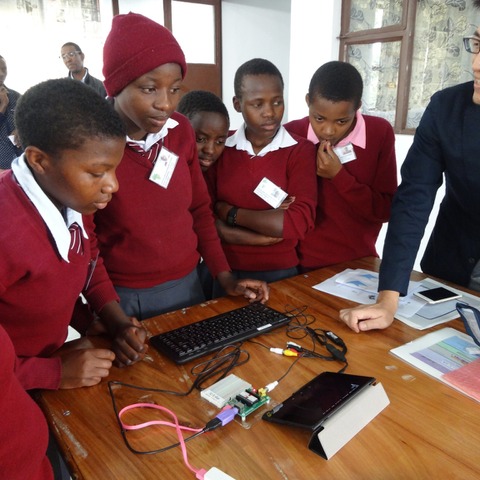
リリースされた直後から S4 を同社の IT 管理に活用している原に、S4 のユースケースや便利なところ、要望のあるところなど、さまざまな話を聞いた。
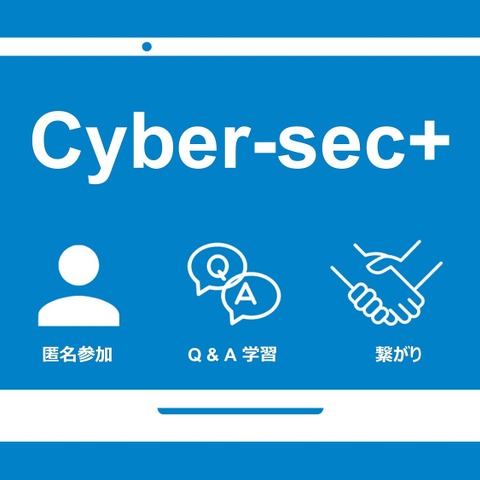
Slack をプラットフォームとして今年2023年に立ち上げられたセキュリティのコミュニティが 1,000 名の参加者を超える成長を見せている。コミュニティの名称は、「Cyber-sec+(サイバーセキュリティ プラス)」で、通称で「Security Slack」と呼ぶという。
サイバーセキュリティの仕事とは、事故発生や攻撃に周到に備え、細心の注意で幾重にも防御は施すものの、それを思いも寄らない手法で攻撃側から裏をかかれ、常に「想定外」のインシデントや事故に見舞われ続けるという呪われた仕事である。むしろそれがセキュリティの仕事の真骨頂だ。
取材の席上で感じたのは、「パートナー」というよりむしろ「バディ」といった雰囲気だった。何が違うのかあえて言葉にするなら、互いを認め合い尊敬し合いながらも、チャンスさえあれば “俺の方が上” だと認めさせる気満々の緊張感が相互に常に漂うのが「バディ」だと思う。
村上にとって B Corp 認定のプロセスは、自身が S4 で取り組んでいることが B Lab にどう評価されるのか、S4 は本物なのかを問う旅でもあったという



