
2026.11.01(日)
- 注目検索ワード
情報システムグループの谷口 暢(たにぐち とおる)は、上司である村山 誠治(むらやま せいじ)からタイムカードが押せないと言われたとき、最初は PC の不具合を疑った。だがどうやらそうではない。解決するためサーバルームに赴いて当該サーバを確認すると、見たことがないファイルをふたつ発見した。ファイルの片方は「Lockbit2.0」と読めた。株式会社NITTAN のランサムウェア攻撃との戦いはこのようにして始まった。
自分のところの社員がサイバーセキュリティ技術を競う競技大会 CTF に参加することを企業が推奨することはあっても、たとえば海外大会などで航空券とホテルまで面倒を見るところはほとんどない。
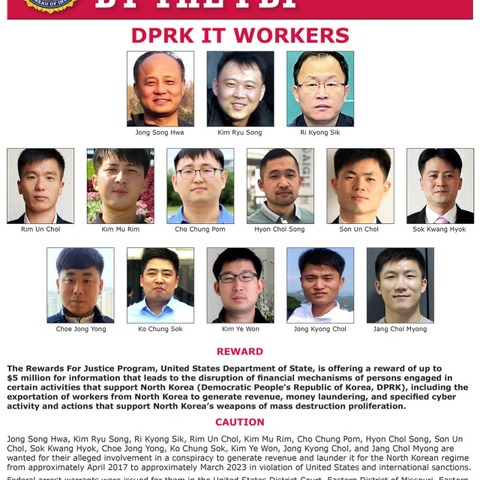
北朝鮮 IT 労働者の主な目的は給与取得を通じた金銭的利益だが、脅威はそれだけにとどまらない。これらの労働者を雇用し解雇した組織に対して、データ窃取や恐喝を試みた事例が複数報告されている。ランサムウェア攻撃に関与したケースも確認されており、「二重用途」の性質を持つ活動であることが明らかになっている。
「対策のズレ」がなぜ起きるのか──現場を熟知する現役フォレンジッカーが、その核心と改善策を解説。運用を変えるだけで劇的に防御力を高められる実践ヒントが満載。
「クラウドセキュリティにおいては、自動化されておらず人間の操作によって作成・設定・管理されるクラウド上のリソース、すなわちマニュアルリソースが存在すること自体がリスクであり、自動化こそがセキュリティを担保する要件であることを前職時代から強く意識していました(Wiz Cloud Japan株式会社 桂田 祥吾 氏)」
「単に SBOM 機能と銘打った機能の有無だけで製品が比較されることも多く、本質的な SBOM 運用にフォーカスされていません。SBOM を管理して何を達成したいのかが本来重要であり、例えば脆弱性管理への応用が目的なのであれば、脆弱性管理にかかる工数感や課題をどれくらい解決できるのか、という観点が重要です」
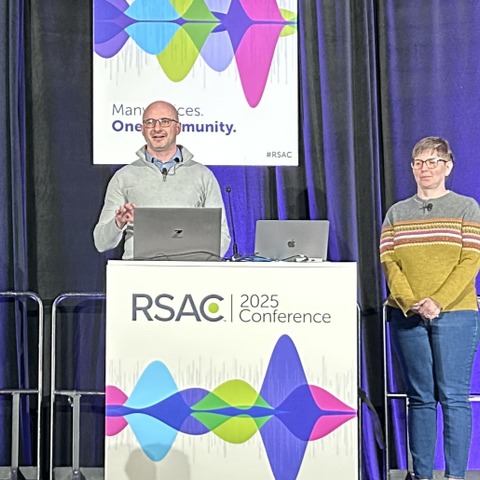
爆弾処理班の隊員たちは、一つの爆発物を無効化するたびに長期休暇を取るらしい。
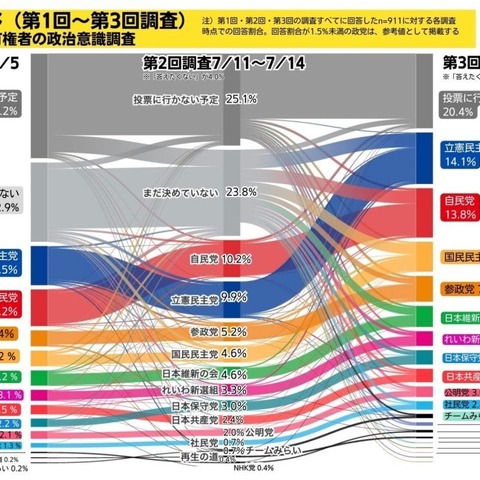
新領域安全保障研究所(INODS)は9月10日、「参院選 参政党への投票行動を探る。約1000名への継続調査の結果」と題するウェビナーを開催すると発表した。
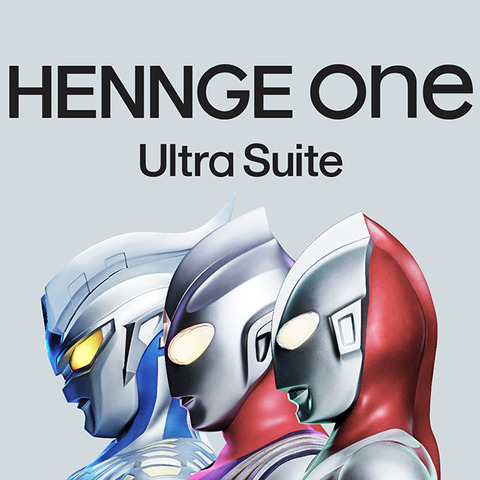
HENNGE株式会社は8月22日、「HENNGE One」のオールインワンプランを「HENNGE One Ultra Suite」として提供すると発表した。「HENNGE One Ultra Suite」の提供に合わせて、ウルトラヒーロー3体が新たなイメージキャラクターとなる。
2025 年春、東京で開催された「HENNGE Cybersecurity Day 2025 Tokyo」では、生成 AI 時代におけるサイバーセキュリティの課題と対策について、専門家による講演が行われた。
「痛みのない正しさは意味のない正しさ」という言葉があって、要はリスクのない安全圏から正しいことをいくら声を大にして言っても、そこに説得力は生まれないし人も動かさないただの正論・一般論に過ぎない、そういう意味と個人的に理解している。
これまで ScanNetSecurity は、巷(ちまた)で大声で喧伝される「いわゆる AI のセキュリティへの影響」に対して、一部を除いておおむね半笑いで接してきましたが、その編集方針を変えるかもしれない取材になりました。Black Hat 全体で AI エージェント技術が「コンセプトから実運用へスケールする段階」にあり、本稿ではその具体例を示すいくつかのセッションを紹介します。
少し前のことだが、ユーザー企業に勤務してセキュリティの仕事を担当する本誌読者の方と、直接お会いして話をする機会があった。まだお若いのに CISSP で、当時転職先を探していた。
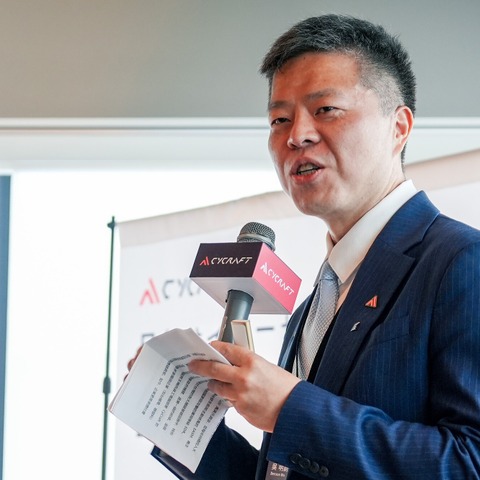
設立 2 年で東京に支社を設け、日本と台湾のセキュリティコミュニティ活動にも積極的すぎるほど連携する。ここには「東アジア圏にサイバーセキュリティの安全なエコシステムを立ち上げる」という明確かつ積極的な意思を感じる。今後 CyCraft が日本にどんな新しい風を吹き込んでくれるのかについては、CyCraft のユーザー企業でなくとも、CyCraft のパートナーでなくとも気になることに違いない。
この記事は、本誌 上野 宣が Cloudbase株式会社 代表取締役 岩佐 晃也(いわさ こうや)に取材し、Cloudbase 開発の舞台裏と思想について話を聞く・・・はずだったのですが、技術者を父に持ち小学生時代からコンピュータに親しんでいたことにはじまって、次から次へと二人の共通点が出てきて対談は一時制御不能に陥りました。その証拠に、製作段階での本記事のタイトルは『Cloudbase 岩佐晃也と上野宣 同一人物説』でした(本当)。
GMOインターネットグループ株式会社は7月8日、「GMOオープンソース開発者応援プログラム」を同日から開始すると発表した。
セコムトラストシステムズ株式会社は7月23日、24日に、無料Webセミナー「生の声をご紹介!アタックサーフェス調査の実態を語る」を開催すると発表した。
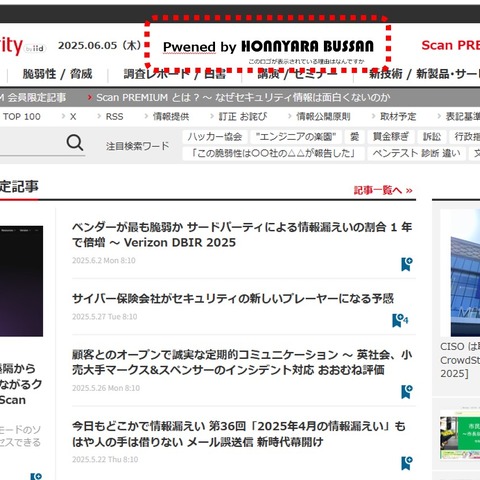
ことの起こりは株式会社ほんにゃら物産(仮称)という会社から「ScanNetSecurity の Web サイトのロゴの脇に、株式会社ほんにゃら物産(仮称)のロゴを掲載させてはいただけまいか、金はいくらでも出す」という問い合わせを、ある日突然いただいたことです。
インシデントが発生すると、余裕がなくなっているところにつけこんで、さして必要もないダークウェブ調査などをすすめてくる詐欺(まがいの)セキュリティ会社の輩(やから)の存在が全国で複数報告されているが、このパッケージを結んでいればそういうリスクが下がる。
株式会社LogStare のブースには「SOC 無人化」などのパワーワードが掲げられていたが、最終判断は人間が行う必要があるわけでこれはあくまで製品コンセプトを瞬間的に伝えるためのキャッチコピーであろう。それよりもむしろ、この新機能はたとえば、ある程度の規模がある SOC 事業者などが一括採用し、新人オペレーターを育成するにあたっての「研修補助」「補助講師」的な役割として活用するなど、さまざまな利活用の可能性がある。

三井物産セキュアディレクション株式会社(MBSD)は6月9日、「AD Security Baseline Check」の提供を6月から開始すると発表した。
編集部は「IERAE CTF 2025」のリーダーであるGMOサイバーセキュリティ byイエラエ サイバーセキュリティ事業本部 執行役員 小池 悠生にメールインタビューを実施した。小池は、世界最高峰のひとつとされる DEF CON CTF に中学生のときから参加してきたという「どうかしている」レベルの国内の CTF 強者。
オンラインで取材前の打ち合わせをしていた際、突然画面に映った早坂があわてふためき始めたのがわかった。どうしたんですかと問うと、デスクに置いていたバラの一輪挿しの花瓶が倒れて机の上が水浸しになったのだと言う。仕事机の上に生花(せいか)の花瓶だと? しかも花の種類がバラだって?
「オマエら! CISO だったらチマチマした目標立ててないで、ドーンと取締役会の椅子をねらえ!」オマエら呼ばわりはもちろん実際はしてはいないのだがメッセージとしての強度はあきらかにこのトーンだった。意地悪に見るなら、世界から集まった各国の CISO 達に向けた、トランプよろしくのポピュリズム的メッセージに過ぎないのだが、そこには大統領より信頼できるに足る根拠があったし、具体的かつ実践的なアドバイスすら含まれていた。
「松野?」と厳しい表情に豹変したA社のB氏は記者の目をまっすぐに見てそう問いかけてきた。「松野だと貴様? おまえいま松野って言ったか?」完全にそういうトーンだった。心の中のオートマチック拳銃のスライドが前後して銃弾が薬室に送り込まれ、金属同士が互いに親密に一体となる不吉な音が聞こえたような気がした。
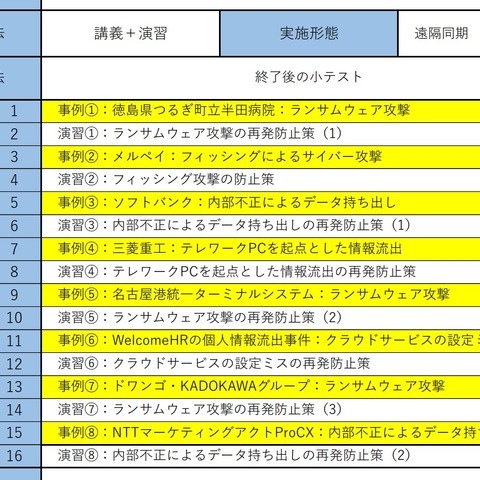
近年発生した国内の重大セキュリティインシデント(半田病院のランサムウェア被害、ソフトバンクの内部不正、名古屋港システムの被害など)を教材として、講義と演習を通じてその発生原因と再発防止策を学ぶ。
株式会社ナノオプト・メディアとCybertech Singapore Pte. Ltd.は、国際的なサイバーセキュリティイベント「Cybertech Tokyo 2025」を2025年9月4日、ホテルニューオータニ東京にて開催すると発表した。新型コロナウイルスによる中止を経て、国内では4度目の開催となる。
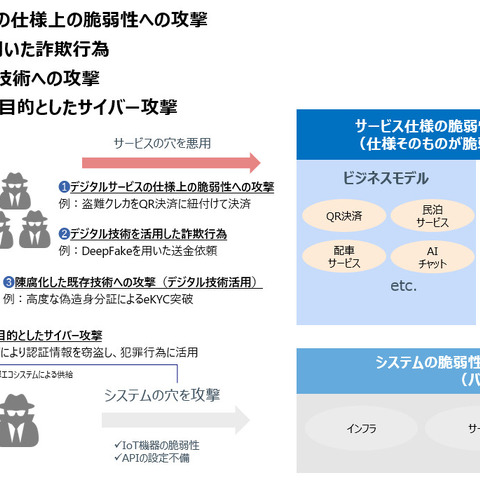
NRIセキュアテクノロジーズ株式会社は5月13日、7月に「サービス不正利用対策研修」コースを新設し、デジタルサービスの不正利用リスクに特化したセキュリティ研修を開始する。
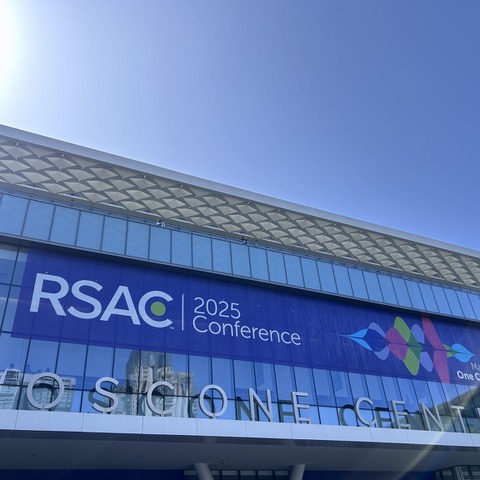
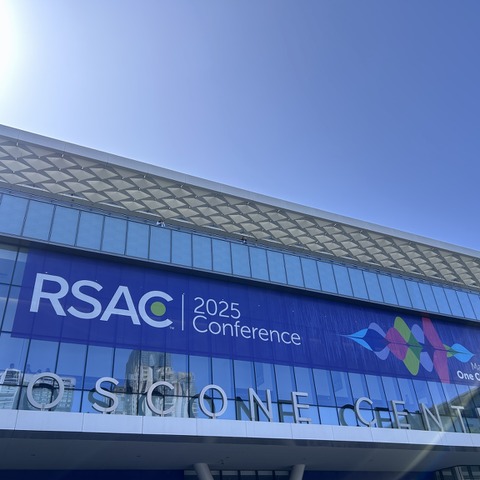
約730名のスピーカーによる450を超える講演が行われ、展示会場では650を超えるセキュリティ企業が新しい製品やサービスを出展した。開期4日間の来場者は約44,000名で1991年の開催以来史上最多の参加者数を記録したという。
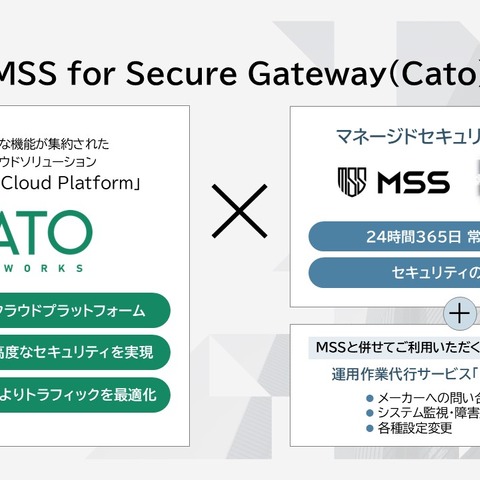
SBテクノロジー株式会社(SBT)は4月21日、SASEクラウドプラットフォーム「Cato SASE Cloud Platform」に対応したセキュリティ監視サービス「MSS for Secure Gateway(Cato)」を同日から提供すると発表した。
本誌 ScanNetSecurity の現オーナー企業である株式会社イードは、ニュースサイトを中心に 21 ジャンル 81 Webサイト 8 雑誌のメディアを運営しておりグループ会社は 8 社を数える。もちろん過去何度か情報漏えいを起こしている。記者の頭の中には「いつ次が来るか(情報漏えい等の新たなサイバー攻撃被害のこと)」という恐れが常にある。
Rapid7 Japan株式会社 代表取締役社長に古川勝也氏が4月1日付で就任した。
とりわけ対策が困難なサプライチェーンのセキュリティリスクに対応するためには「自社だけ」「本社だけ」ではないのはもちろんのこと、「グループやエコシステム全体の対策」が必要であり、また「IT 部門だけが責を負う仕事でもない」

そして 2025 年 2 月、GMO は「ネットのセキュリティもGMO」というスローガンを打ち出し、グループ全社を挙げてセキュリティオリエンテッドな企業グループであることの発信を開始した。記事冒頭で書いたハクティビスト氏は「何を小癪な真似(こしゃくなまね)を」と思うに違いない。

企業のセキュリティ対策の中で、最も広く採用されているのはVPNとファイアウォールである。これらのツールの利用は前年比2%増加しており、特に日本においては前年比32%の成長率を記録した。さらに、データコンプライアンスツールの利用も急増しており、北米ではカナダが前年比63%、米国が前年比46%の成長を遂げている。

単純にアメリカ視点で動くのではなく、日本のマーケットで商売をする以上、日本のお客様やパートナーからのリクエストを通さなければ日本法人の意味がありません。
ロリポップ固有の現象ではなく、問い合わせフォームを利用している他のユーザーもこの注意喚起の対象となる場合がある。

Scan PREMIUM Monthly Executive Summary は、毎月上旬に、前月に起こった様々な事象を振り返る寄稿記事で、大きく「総論」と「各論」の 2 パートにわかれ全文は Scan PREMIUM 会員限定でメールマガジンでのみ提供していますが、総論のみ Web サイトにも公開していますので、ご覧になった方もいらっしゃるかもしれません。

「『正規メールは見てわかる』それがとても重要であると申し上げて、私の発表を終わらせていただきます」平塚氏の講演結びの言葉が胸に刺さって余韻が残った。すべからくセキュリティ対策とはユーザーの判断の手間を最小限にすることを目指すべきだ。

正直最初は「あれもない」「これもない」そんな SOC サービスに思えたが毎日多数の問い合わせがあり、顧客候補となる企業訪問に同行してヒアリングしていると、これまで自分が SOC ならあたり前だと思っていたいくつものサービスあるいはオプションは、必ずしも全ての顧客が求めているものではなかったと新たな発見をする日々だという。

講演では Security Copilot の活用事例を中心に紹介します。特に SOC アナリスト向けの事例をスクリーンショットを交えながら解説する予定です。

サイバー犯罪者を逮捕して刑事罰に問うことができる。これはサイバー犯罪捜査官のやりがいとして、これまで記者が繰り返し聞いてきた言葉である。もうひとつ警察官取材をしていてよく聞くコメントがある。

三井物産セキュアディレクション株式会社(MBSD)は、3月12日(水)15:00~16:00にウェビナー「金融庁サイバーセキュリティガイドライン対応への道」を開催する。

丸紅ITソリューションズは 3 月、ZTNA を導入して VPN 脱却を果たした教育機関の事例を、Security Days Spring 2025 の講演「国際基督教大学様におけるZTNA導入事例 ~VPN脱却からSASE実現へのステップ~」で紹介する。

名古屋での講演テーマは「Cyber Risk Exposure Management(CREM)」であり、経産省がガイドラインを出した「ASM(Attack Surface Management)」の不足点を補完する機能だという。

グループ全体で毎日約 650 万通の業務メールが送受信される環境において、Proofpoint 製品を活用し、メールセキュリティの強化とドメイン統一を実施した事例が紹介される予定だ。

「セキュリティ業界には閉塞感が漂っていて、それは昔からいる大手が蔓延って(はびこって)いるからで、Cloudbase はこの現状を壊しに行きたい」

「EDR導入は、皆さん苦労されている事かと思います。講演では、少しでも皆さんのお役に立てるよう、生々しい話も含めてお話しようと思っています。弊社がどう見たか、あるいはどう評価したか、どういうテストをして、導入していったかという事を全てお話しします(田中氏)」

クラウドセキュリティの「5 つの対策」だの「8 つのポイント」だの「4 つの柱」だのを目にして「いったいいくつなんだよ!」と叫ぶのを必死でこらえている情報システム部門やセキュリティ担当に向けて、現在のクラウドセキュリティ対策を整理して俯瞰する講演だ。

GMOインターネットグループは、2025年3月6日(木)に「GMOサイバーセキュリティ大会議&表彰式2025」を開催する。このイベントは、NISC(内閣サイバーセキュリティセンター)の「サイバーセキュリティ月間」の一環として行われる。

今回の関根氏の講演では、AeyeScan が 2024 年 10 月から提供開始した新機能「Web-ASM 機能」についても言及される。ASM 製品にありがちな、関係のない類似ドメインが多数リストアップされる課題などに関して、生成 AI によって選別が行われる AeyeScan の Web-ASM 機能では、そうした手戻りの発生が少ないこと等をデモを交えながら紹介するという。
会員管理システムのメンテナンスのため、2 月 24 日 (月) 天皇誕生日の振替休日の夜、24 時から翌朝 5 時頃まで会員記事にログインできなくなります。 Scan BASIC、Scan PREMIUM 個人、Scan PREMIUM 法人会員の方は、会員限定記事が閲覧できなくなります。

もし他にも Black Hat USA 2025 の Briefings の CFP 応募(〆切:米時間 4 月 2 日 (水) )の準備をされている方がいたら差し上げます。問い合わせフォームから「Black Hat USA CFP 応募 必勝攻略法希望」とご連絡下さい。本当に応募する方であること、それと 20 歳代の方限定です。

日本のサイバーセキュリティにとどまらず国際的に見ても珍しい試みであり、定期的に開催されることになったなら、大げさでなく日本のサイバーセキュリティの未来を変えることになるかもしれない。

品川で 14 時から 17 時 30 分まで 3 時間半。オンラインセミナーに慣れた読者にとっては少々腰が重いリアル開催のイベントであるが、情報や事態打開のヒントは足で、そして人と対面してこそ得られることも多い。行けば必ず見返りがあることは間違いない。
それにしても、記者の好きな映画は『28時間後』と『48時間』と『96時間』。NHK の名ドキュメンタリー番組は『72時間』ですが、2 月 3 日 (月) 17:00 から 2 月 6 日 (木) 10:25 AM まで 72 時間経過していない訳で、何か感動すらおぼえました。

いったいどういう理由で SecurityScorecard は「ワイは ASM や」と名乗りをあげないんですか、その方が絶対売れるでしょうに、と以前から疑問に思っていた質問を記者が投げかけると、藤本は SecurityScorecard と ASM の共通点と違いについて簡潔に説明してくれた。
問い合わせをいただいた際に記入いただいたメールアドレスに二度返信したところ都度エラーが戻ってきて電話番号等も存じませんので連絡を取ることができません。

「既存のセキュリティ業界の枠組み」に収まらない動きがここ数年散見されるようになっている。「サイリーグ エグゼクティブ セキュリティ フォーラム」の 1 個 1 個のセッションが提供する情報の貴重さ稀有さももちろんだが、通しでこのカンファレンスに参加すれば、未来のセキュリティ業界や新しい流れを感じることができるかもしれない。

今回取材したのは Okta Japan株式会社である。この社名を見ればこんな長い前置きを書かざるを得なかった理由が本誌読者には瞬間的かつ十全に理解いただけたはずだ。

それは「拍手をお願いします!」という増田の呼びかけに対して、反射的に「いるのか そんな人」と記者が思った次の瞬間、会場内のあちこちで本当に拍手が沸き起こったのである。椅子に座っていたにも関わらず記者が膝から崩れ落ちたことは言うまでもない。

物理セキュリティとサイバーセキュリティ双方をカバーする統合セキュリティカンファレンスとしては東アジア最大規模。2025 年は約 400 社の国内外のサイバー/物理セキュリティ企業がブース出展し、開期中 30,000 人の来場者を見込む。
米 Tenable, Inc. 取締役アート・コヴィエロは「アミット・ヨランの情熱とビジョン、そして揺るぎないリーダーシップは永遠に記憶に残るだろう」とTenableの公式声明で述べている。



