
2026.11.16(月)
- 注目検索ワード
技術者としての腕一本で世を渡りセキュリティの未開領域を切り開いてきた人物のキャリアに関する取材は本誌 ScanNetSecurity がよく扱うテーマである。
「トム・クルーズがわざわざ友情出演してくれるようなもの」と形容しても、サイバーセキュリティカンファレンスの常識的には決して大げさではないと思う。
その瞬間、返す言葉が見当たらず、何も言うことができない沈黙の時間が流れた。
調査テーマ自体は “ありふれた” ものにも感じられるが、このアンケート結果を読み取る視点が非常にソリトンらしい。情報システム部門に寄り添うメーカーとしての姿勢が、そこに凝縮されていた。
「未把握」「未実施」「未取得」「未検出」の 四つの「未知の領域」があることで、被害が発生したり、被害が拡大していく傾向があります。
現在の SIEM とか SOC には、単純にデータが溜まっている、集まっているだけで、何かあったときは人間が手動で頑張らなければいけなかったり、SOC 自体も製品ごとにサイロ化していたり、早く見つけて早く対処することが「できない」状況になっています。
PPAP 対策で一番目が向きがちなのが、添付ファイルを分離してダウンロードリンクの URL を送る手法ですが、この方法を全ての取引先様が嬉しいと思っているのかどうかは考えてみてもいいと思います。
現在の SIEM とか SOC には、単純にデータが溜まっている、集まっているだけで、何かあったときは人間が手動で頑張らなければいけなかったり、SOC 自体も製品ごとにサイロ化していたり、早く見つけて早く対処することが「できない」状況になっています。
どうか「ネタバレ」などと騒がずに最後まで話を聞いて欲しい。
「SQL インジェクション」など、どういう攻撃を防ぐためのルールであるかは名前を見れば想像がつくのですが、実際にその中身はログから追えない形になっています。これが、パブリッククラウド WAF の一番の課題点であり、運用の難易度を上げています。
百年に一度の大雪のため取材を断念せざるを得なかった徳島のセキュリティ企業ティエスエスリンク社もまた、その四半世紀にならんとする社史は負けず劣らず波乱に富んでいる。晴天の青空よりは風雪の日が多かったはずだ。
セキュリティベンダ各社が提供する EDR / XDR 製品等が、検知能力や機能の面で互いに大きな差がなくなりつつあることによって、それ以外の性能として、運用面での使い勝手や便利さが重要な比較項目になっている
古くは WannaCry、最近では LockBit など、世界中で猖獗(しょうけつ)を極めるランサムウェアだが、同種のランサムウェアに感染しても、その被害の程度や事業へのインパクトは、企業や組織によって大きく異なる。
日本法人の採用は日本法人設立 3 年ですでに 500 社、120 万人のエンドユーザーがいるという。大半がグローバル企業で、世界各国の拠点でトレーニングのレベルを統一できることも採用の理由のひとつだという。
先週、神奈川県警のサイバー犯罪捜査官の採用募集の記事を書くにあたって実施したインタビューで、少々尋ねづらい複数の質問に現役サイバー犯罪捜査官から直接明快な回答を得ることができた。
記者はこれまで少なくない回数「顧客の笑顔が仕事の目標」といった趣旨の発言を何度も聞いてきた。だが、不思議に心動かされる言葉として取材時に耳に聞こえたし、何かハートが伝わった実感が今も消えずに胸に残る。
セキュリティが全社で共有する目標のひとつとして全員参加で取り組み、会社の価値を向上させ、そこで働く技術者の市場価値も上がり、顧客もエンドユーザーも笑顔になる。そんなサイクルが夢物語でもきれいごとでもなく、一部で既に始まっている。
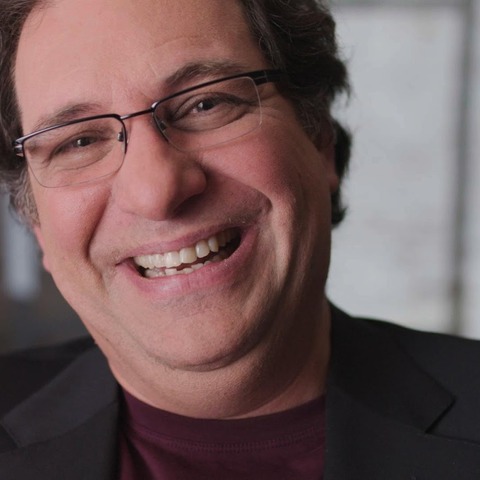
1990 年代に数々のコンピュータ犯罪に手を染め「伝説のハッカー」という冗談のような尊称で呼ばれたセキュリティ技術者ケビン・ミトニックが 2023 年 7 月 16 日亡くなった。まだ 59 歳という働き盛りの年齢だった。
たとえばEDR などのエンドポイントセキュリティをドライブレコーダーにたとえるなら、メールセキュリティとは、道路や交通行政や公共事業に近いと思う。
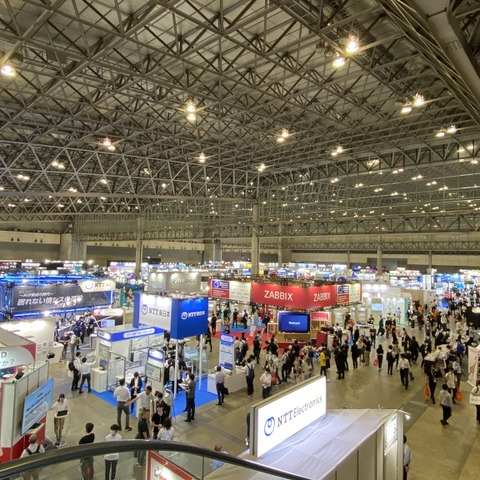
開催 30 回目を迎え、千葉県の幕張メッセで開催されたネットワーク技術の総合展示会「Interop Tokyo 2023 」が 6 月 16 日、3 日間の開期を無事終了した。本年の入場者数は下記の通り。
NPO法人エル・コミュニティは6月27日、中高生対象のサイバーセキュリティ教育プログラム「CyberSakura(サイバーサクラ)」の第3回の参加チーム募集を開始したと発表した。
本法人としては、製品紹介以外のセミナーを行うのは、実は創立以来ほぼ初めての試みだという。いわばラピッドセブン・ジャパン株式会社の日本市場への価値や哲学の発信の機会にしたいという意図があるようだ。
株式会社両備システムズは5月9日、鹿児島県志布志市への認証セキュリティソリューション「ARCACLAVIS Ways」の導入事例を公開した。
いまや使われなくなった「キター!!!!」というネットスラングがあるが、今春、日本政府の Web ページを毎時間リロードし続け、探していた五文字の単語をついにそこに発見した時、うっかりこれを本当に声に出して叫んでしまった人物がいる。
2020年12月に本誌が報じたランサムウェア被害のインシデントでは、攻撃によってアクセスログが削除されており、被害の影響範囲の調査に悪影響を与えた。
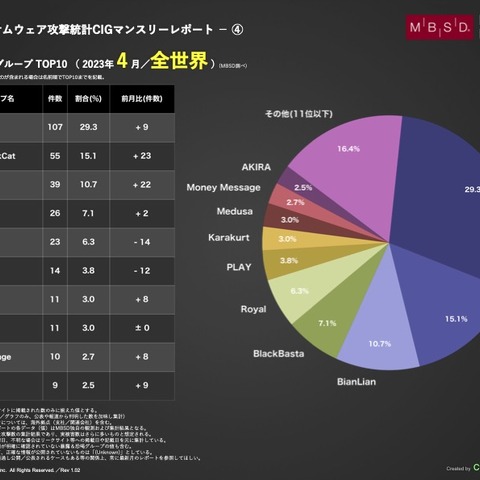
三井物産セキュアディレクション株式会社(MBSD)は5月9日、「暴露型ランサムウェア攻撃統計CIGマンスリーレポート」2023年4月号を発表した。
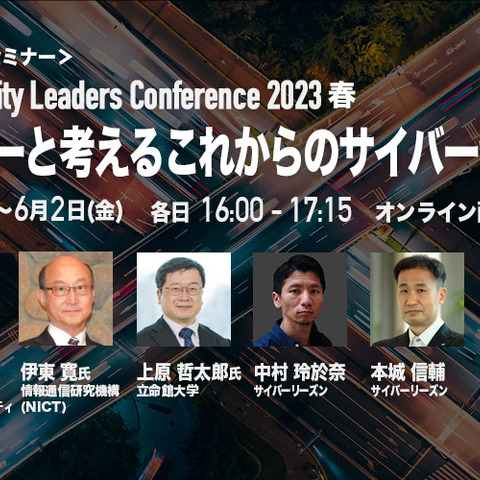
サイバーセキュリティの文脈でたとえ「有事」「平時」という言葉が使われることがあったとしても、通常そこでの「有事」とはあくまでコンピュータセキュリティインシデントを指す。
久しぶりに「その手があったか」と唸ってしまう冴えた回答を聞いた気がした。

仕事柄、セキュリティ企業の社長や技術者、研究者、広報担当者などに、取材・インタビュー・打ち合わせ・ヒアリング・セミナーや講演受講、あるいは記者会見参加などで 20 年近く話を聞いており、どう少なく見積もってもその数は 1,500 名を超えると思う。

最後にペネトレーションテストをやる側と、ユーザー企業として発注する側で、何かこういうところに気をつけるといいポイントがあれば最後にまとめとしていただけないでしょうか。

正面からクラウドシフト時代のセキュリティ対策について向かい合わなければならない現在、NECソリューションイノベータがこの 3 年間現場で試行錯誤を繰り返しながら磨き上げてきた、セキュリティ対策の最適解が示される予定だ。

イベントや展示会などを訪れると、セキュリティベンダーが作った様々なノベルティやグッズを目にするが、その出来を分けるのは自分で使いたいものを作っているかどうかという一点にかかっていると思う。

会社の方針というかポリシーのひとつに「お客様を超越する」っていうのがあったんですよ。「期待を絶対的に超える」っていう。

ヘルプデスクサービス「PrimeDesk」を提供する SCSKサービスウェアにとっても事態が変化している。セキュリティ専門企業でないのにも関わらず、業務の過程で、さまざまなセキュリティ課題に遭遇し対処を求められる機会が増加の一途を辿っているという。

いいとは必ずしも言えないシナリオはですね、まず「ペンテストを実施する側が勝手に決めたシナリオ」、もうひとつが「顧客の環境、ユーザー環境に即していないシナリオ」この二つは良くないシナリオと言えるんじゃないかと思っています。

XDR を最初に定義・提唱した人物の名は Nir Zuk氏。ファイアウォール最大手を経た後にパロアルトネットワークスを創業、NGFWを世に問うことで、それまでの伝統的ファイアウォールの世界観をアップデートしてみせたこの男が、XDR にこめたビジョンとは一体何だったのか。

「同様の数字ならいろんな資料で散見するぜ」と言うかもしれないが、本調査は 550 の企業や団体に属する 3,600 人への聞き取りインタビュー取材を世界 17 ヶ国 17 産業に対して行った結果をまとめたものであり、n 数の数が桁違いの点で類似調査とは信頼性が異なる。

「そんなことあり得るの?」って、思うじゃないですか。事前にヒアリングしてネットワーク構成図も見たりして、ああだこうだと話をして、その範囲の中でシナリオを作っているにも関わらず、誰も想定していなかった攻撃ルートなんて本当に見つかるのって。

ID とパスワードによる認証などより、ずっと良い選択肢の存在を、市場が理解してくれることを 20 年以上「待っていた」。

カスペルスキーが提供するセキュリティアウェアネストレーニングは一体どんなものなのだろう。ひとつだけ言えるのは、総務部からメールがきて年に一回受けるような例の「形式的な」トレーニングではきっとないだろうということだ。

2023 年春のこのタイミングで報告がなされるのは、総務省による新たなガイドライン改訂を 3 月に控えているからだ。もちろんこれこそが、待たれていた「クラウドのデータ消去をどうするか問題」を解決する改訂でもある。

ペネトレーションテストはそれと同じと思っています。お客さんは何かを気にしていて、そうされないように、攻撃されないようにネットワークやインフラを作っているので、その有効性をちゃんと検証していくのがシナリオの基本になってくる。

だから「良くないシナリオ」とまず言えるのは、お客さんが打った対策を「含んでいない」シナリオです。

日本セキュリティオペレーション事業者協議会(Information Security Operation providers Group Japan:ISOG-J:イソグジェー)は 2 月 13 日、「セキュリティ対応組織の教科書 第3.0版 (2023年2月)」を刊行した。ITU-T 勧告 X.1060 に合わせた全面改訂を行った。

圧倒的なオフェンス(攻撃力)のイメージが強いイエラエセキュリティだったが、満を持して典型的なディフェンス(防御)側のサービスである SOC 事業を 2023 年春にローンチする。いったいどんな「GMOイエラエにしかできない SOC サービス」を構築するのか。

こんな「トンデモ仮説」が浮かんでしまったのは、2022 年 12 月に公開されたとあるプレスリリースに目を通して、それをもとにいろいろ考えたことがきっかけだった。無料セキュリティプラットフォーム「S4(エスフォー)」の運営費用の公開である。

セキュリティの仕事というのは愛に満ちたもの、愛の行為ではないかと感じることがある。そもそも人間が社会で行う仕事は本来すべからく愛をもって行われるべきだが、取材しているとセキュリティの仕事に対して特にそう感じることがある。

先進的なサイバーセキュリティプロジェクトにしてひとつの社会実験でもある「S4(エスフォー)」が一種の「中間決算」を行い、これまでの活動報告を行った。

パスワードを忘れてしまった際の再設定にかかる所要時間をセキュリティ企業が調査したところ、平均 4 分弱という結果が得られた。

セキュリティをいかに直感的にわかりやすく解説するかは、これまでもさまざまな工夫がこらされてきたが、歴史的事実や兵法の視点を高い完成度で持ち込んだ本講演は、単に「楽しい」を超える汎用性や横展開の可能性を秘めている。

「誰か買う人いるんですかね」

株式会社NTTデータは10月20日、2022年1月から3月のサイバーセキュリティに関するグローバル動向について、調査結果を公表した。

たとえば AI で不正を検知する UEBA が「第5世代型戦闘機」だとしたら、トランセーファーは「第4世代型戦闘機」と言わざるを得ないだろう。しかしそこにこそ、この製品の強みと優位点があるのだ。
グローバルからリスペクトされるセキュリティ国際会議を毎年日本で開催する。こんな夢に取り憑かれた一人の女性が、スポンサー探しで会社を訪問すると、社長から「もしあなたに 10 年やる覚悟があるのなら応援する」という条件を刃物のように突きつけられた。

高度な技倆と判断力を持つセキュリティ技術者を「トップガン人材」と呼ぶようになったのは 2010 年代前半頃だった気がする。さすがに取材メモは残っていないが、記者会見で佐々木教授かどなたかのお言葉として聞いた記憶がある。

セキュリティと戦国とは相性がいいのだろうか。「戦国」といってももちろん、独立行政法人情報処理推進機構(IPA)の最寄り駅のことではない。

VPNではなくCASBで可視化・制御した方が安全性は高まるのではないか? DLPのためにオンプレのProxyを運用しているが、メンテとリソース消費は頭が痛いからクラウドに完全に外出しできないだろうか?

脱PPAPとして市場で提供されているサービスを「Webダウンロード方式」や「Webダウンロード + ワンタイムパスワード」等々、都合4つの方法を、A社 B社式に網羅的に挙げ、それぞれの方法の運用上の負荷や、排除できないリスクなどの懸念点を丁寧に分析する。

さぞかし XDR の定義や、多様な機能の紹介、代表的な製品と自社製品との比較、そして自社製品の優位性の話などが、立て板に水のごとく語られるとばかり思っていたが、インタビューがはじまるとその期待は裏切られた。

クラウドストライク株式会社は9月、Webセミナー「クラウド環境のセキュリティに必要なのはたった一つのエージェントと信頼できるパートナー」を9月22日に開催すると発表した。

「以前からサイコパスだと思っていたが、今回はその想定をはるかに超えてきた」
株式会社TwoFiveと株式会社サイバービジョンホスティング(CVH)は8月24日、クレジットカード大手の株式会社ジャックスが、なりすましメール対策として送信ドメイン認証DMARCを導入したと発表した。

本レポートは大きく「クラウドストライクが注視する 3 つの被攻撃領域」を示し、それらの 3 つのアタックサーフィスに対して行われる「 5 つの具体的攻撃手法」の概説によって構成される。



