
2026.10.11(日)
- 注目検索ワード


MongoDBには既知の問題がある。最近まで、このソフトウェアのデフォルト設定が安全なものではなかった。Shodan社創設者は2015年、約30,000件のMongoDBインスタンスがインターネットに対してアクセスコントロールなしでオープンになっていると警告した。
CTCは、米SentinelOne社と日本で初めて販売代理店契約を締結し、既知と未知の脅威からエンドポイントを保護するセキュリティソリューション「SentinelOne Endpoint Protection Platform」の販売を開始した。
マカフィーは、日本を含む世界14カ国で実施した調査「インターネットに接続された世界の新たな家族のカタチ」(New Family Dynamics in a Connected World)の結果を発表した。
IPAおよびJPCERT/CCは、Ciscoが提供するオンライン会議システムのWindows環境のWebブラウザ向け「Cisco WebEx拡張機能」にリモートから任意のコマンドを実行される脆弱性が存在すると「JVN」で発表した。
2017年到来の直前にうるう秒が追加されたとき、Cloudflareがつまずいた。年が明けての最初の数時間、コンテンツデリバリネットワークのDNSサーバーが限定的なサービスの中断におちいったのだ。
日本ヒューレット・パッカードは、多要素認証ソフトウェア製品「IceWall MFA Ver.4.0」を発表した。

日立システムズは、英Surevine Limited社と協業したと発表した。

IPAは、分析レポート「サイバーレスキュー隊(J-CRAT)分析レポート2016~長期感染の実態 一台の感染PCに残された攻撃痕跡の分析~」を公開した。
IPAおよびJPCERT/CCは、CubeCart Limitedが提供するオープンソースのショッピングサイト構築システム「CubeCart」にディレクトリトラバーサルの脆弱性が存在すると「JVN」で発表した。
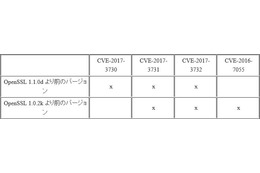
IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。
NECは、約1,000名の同社グループ社員を対象に、セキュリティ技術を競うオンラインコンテスト「NEC セキュリティスキルチャレンジ」を2月1日から14日まで開催する。

CTCSPは、汎用PCをカスタマイズしてシンクライアント化し販売するサービス「Smart Secure Client」を開始すると発表した。
ラックは、アカマイ・テクノロジーズとの戦略的パートナー契約を締結したと発表した。
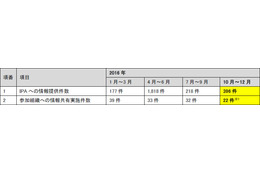
IPAは、2016年10月~12月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
ファイア・アイは、「2017年のサイバーセキュリティ動向予測 - アジア太平洋地域編」を発表した。

MOTEXは、IT資産管理・情報漏えい対策ツールの最新バージョン「LanScope Cat Ver.8.4」をリリースしたと発表した。

BBソフトサービスは、「インターネット詐欺リポート(2016年12月度)」を発表した。
アーバーネットワークスは、「第12版年次ワールドワイド・インフラストラクチャ・セキュリティ・レポート」(WISR)を発行した。
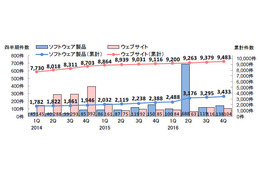
IPAは、2016年第4四半期における「ソフトウェア等の脆弱性関連情報に関する届出状況」を発表した。
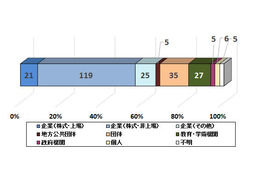
IPAは、「SQLインジェクションをはじめとしたウェブサイトの脆弱性の再点検と速やかな改修を」とする注意喚起を発表した。
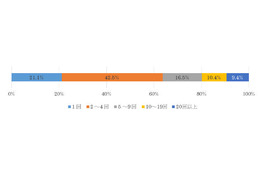
NHNテコラスとイードは、共同で実施した「WEBアプリケーション脆弱性診断サービス」の利用実態に関するアンケート調査の結果を発表した。
IPAおよびJPCERT/CCは、Tenable Network Security, Inc.が提供する「Nessus」にクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、support-project.orgが提供するオープンソースの情報共有サービス「Knowledge」にクロスサイトリクエストフォージェリの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
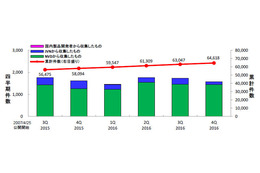
IPAは、2016年第4四半期(10月から12月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

ソフトバンクコマース&サービス(ソフトバンクC&S)は23日、IoTデバイスの保護に特化したセキュリティ製品を提供する米・ZingBox(ジングボックス)社と販売代理店契約を締結し、法人向けのIoT特化型セキュリティソリューション「ZingBox」を2月10日より提
今回の事件は複数の専門家から見解が示されています。しかし実際はどうだったのでしょうか。

Avast Softwareは、最近発見されたランサムウェアに対する復号化ツールを無償で提供開始したと発表した。

サイバーセキュリティクラウドは、2016年度の1部上場企業が受けるサイバー攻撃の実情についてまとめた「2016年度 サイバー攻撃白書」を発表した。
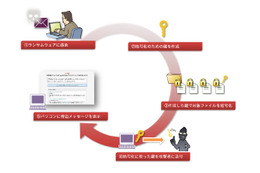
IPAは、「IPAテクニカルウォッチ『ランサムウェアの脅威と対策~ランサムウェアによる被害を低減するために』」を公開した。
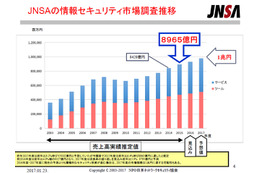
JNSAは、セキュリティ市場調査ワーキンググループによる「2016年度 国内情報セキュリティ市場調査」(速報値)を発表した。

CTCは、高度なサイバー攻撃に対応した簡易なアセスメントサービスを無償で開始すると発表した。
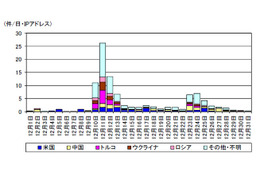
警察庁は、@policeにおいて「『Mirai』ボットの亜種等からの感染活動と見られるアクセスの急増について」を発表した。
IPAおよびJPCERT/CCは、「Apache Struts」に任意のJava(OGNL)コードが実行される脆弱性が存在すると「JVN」で発表した。

デジタルアーツは、企業・官公庁向けファイル暗号化・追跡ソリューションの最新版「FinalCode Ver.5.2」を2月1日より提供開始すると発表した。
F5は、同社製品の評価、テスト、検証を行うための「ジャパンテクノロジーセンター」を開設したと発表した。
FFRIは、標的型攻撃対策ソフトウェアの最新版を「FFRI yarai Version 2.8」として提供を開始した。

マクニカネットワークスは、米ObserveIT社と販売代理店契約を締結したと発表した。これによりマクニカネットワークスは、米ObserveIT社のソフトウェア「ObserveIT」の提供を開始した。
IPAおよびJPCERT/CCは、日本ワムネットが提供する、オンラインストレージ機能を提供するソフトウェア「GigaCC OFFICE」に複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apple社が提供する「Apple GarageBand」および「Logic Pro X」に脆弱性が存在すると「JVN」で発表した。

リサーチャーとして日々動向をウォッチし、情報を提供している辻伸弘氏と、「サイバーミステリ小説」というカテゴリを切り開いた一田和樹氏。そんな両氏の二度目の対談が実現した。昨今のサイバーセキュリティ動向と、背後にある世界をどのようにとらえているのだろうか。
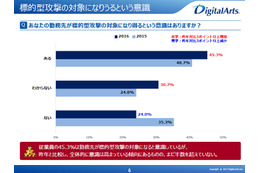
デジタルアーツは、「第2回勤務先における標的型攻撃の意識・実態調査」の結果を公開した。
IPAは、Oracle Javaの脆弱性対策について注意喚起を発表した。
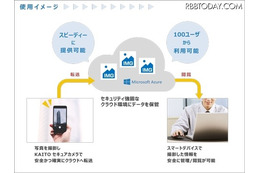
ジェーエムエーシステムズ(JMAS)は16日、スマートデバイス向けの高セキュリティカメラアプリ「KAITOセキュアカメラ on Cloud」の提供を同日より開始したことを発表した。
@cyberzeistというハンドルネームの不届き者は、ダークウェブ上の無名サイトが販売しているというゼロデイぜい弱性を利用してFBI.govが使用しているPlone CMSに侵入したと主張している。
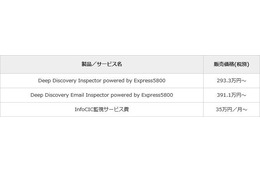
NEC、トレンドマイクロ、インフォセックの3社は、標的型サイバー攻撃対策において協業すると発表した。
マクニカネットワークスは、セミナー「Webセキュリティに起きているゲームチェンジ~『分離』によりマルウェアが『無害化』された“セキュアな世界”を実現~」を2月2日に、ベルサール東京日本橋において開催する。
WordPress をはじめとした様々な CMS ソフトウェアにも組み込まれているライブラリソフトウェアである PHPMailer に、値検証の不備により遠隔から任意のコードが書き込まれてしまう脆弱性が報告されています。
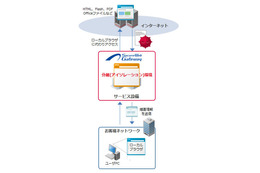
IIJは、「IIJセキュアWebゲートウェイサービス」に、Web経由でのマルウェア感染対策に有効な「セキュアブラウジングオプション」を提供開始したと発表した。
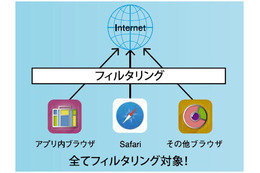
ALSIは、スマートデバイス向けWebフィルタリングサービス「InterSafe MobileSecurity Lite」を販売開始したと発表した。
ダークトレース・ジャパン、NHNテコラスは、セミナー「サイバーセキュリティに求められる最先端と普遍の“内部対策” ~機械学習による次世代防御と内部統制強化によって未然に防ぐ情報漏えい対策~」を1月26日に東京都で開催する。
フィッシング対策協議会は、日本版「STOP. THINK. CONNECT.」Webサイトが改ざんされたと発表した。
IPAおよびJPCERT/CCは、HiBARA SoftwareおよびMaruUo Factoryが提供するオープンソースのファイル暗号化ソフト「アタッシェケース」にディレクトリトラバーサルの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、CodeLatheが提供する「FileCloud」にクロスサイトリクエストフォージェリの脆弱性が存在すると「JVN」で発表した。
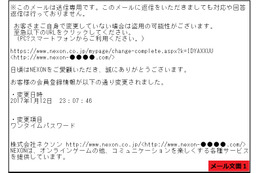
フィッシング対策協議会は、オンラインゲームを提供する「NEXON」を騙るフィッシングメールが出回っているとして注意喚起を発表した。
一般社団法人日本自動認識システム協会(JAISA)は12日、被災者支援システム上で生体認証を使用し、避難所で避難者の身元特定を行う機能を開発したと発表した。併せて、本機能による身元特定の体験希望者の募集を13日より開始することも発表している。
共同で交渉にあたったケイティ・ムスリ氏は、Microsoft社にバグ・バウンティ制度を開始するよう促し、現在Luta Security社を経営する女性だが、この状況を「ガッカリだ」と表現し、アメリカの次期政権が取り組むべき問題になったと述べた。
オージス総研は、自社の対策の強み・弱みを1カ月で把握できる「セキュリティスターターパック」の提供を開始したと発表した。
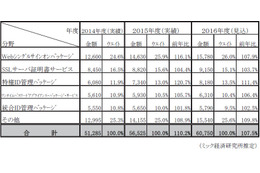
ミック経済研究所は、個人認証とアクセス管理型セキュリティ市場を中心に捉えたマーケティングレポート「個人認証・アクセス管理型セキュリティソリューション市場の現状と将来展望2016 年度版」を発刊したと発表した。
JPRSは、BIND 9.xの脆弱性(DNSサービスの停止)について2つの注意喚起を発表した。
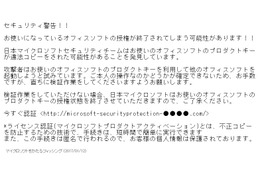
フィッシング対策協議会は、マイクロソフトを騙るフィッシングメールが出回っているとして注意喚起を発表した。
この調査では、「組織全体にわたり一貫したインシデント対応計画を適用している」企業が25%と少なく、「インシデント対応」に問題を抱えている企業が多いことも浮き彫りとなりました。
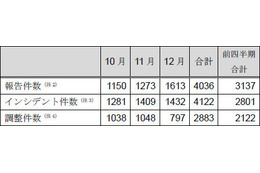
JPCERT/CCは、2016年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。


