
2026.10.11(日)
- 注目検索ワード


中国人の3人の悪党が、アメリカ合衆国の法律事務所から盗んだインサイダー情報を利用し、株式市場で何百万ドルも稼いだ。
Rapid7は、IoTおよび自動車へのセキュリティ脅威のトレンドと、Rapid7の新ソリューションについて記者発表を行った。
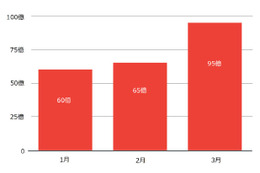
トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2017年第1四半期セキュリティラウンドアップ:重大脆弱性の悪用でWebサイトの被害が続発」を公開した。
およそ国家と名の付くものは、すべて他国をスパイしている。2012年のフランス大統領選挙におけるCIAがその好例だ。しかし今回は過去に例を見ない試みが行われた。
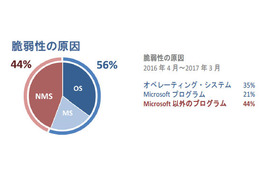
フレクセラは、同社のSecunia Researchによる「Personal Software Inspector 国別レポート - 2017 年第1四半期」の日本の状況について発表した。

フィッシング対策協議会は、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。
世界的に普及率が高い CMS ソフトウェアである Joomla! に、SQL インジェクションの脆弱性が報告されています。

クラスメソッドは、パロアルトネットワークスとNextWaveパートナー契約を締結し、仮想化次世代ファイアウォール「VM-Series on AWS」のAWSへの新規導入の支援を開始すると発表した。
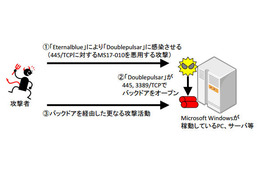
警察庁は、@policeにおいて「攻撃ツール『Eternalblue』をはじめとするソフトウェアの脆弱性を悪用した攻撃等と考えられるアクセスの観測について」を重要情報として発表した。
IPAおよびJPCERT/CCは、複数のWindowsアプリケーションに、DLL読み込みに関する脆弱性が多数報告されていると「JVN」で発表した。
IPAおよびJPCERT/CCは、法務省が提供する「商業登記電子認証ソフト」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
NRIセキュアは、自動車の車両全体および搭載機器を対象として、情報セキュリティに関する診断や評価を専門的に行うチームを立ち上げるとともに、「車両システムセキュリティ診断」サービスを提供開始すると発表した。

バラクーダネットワークスは、メールの包括的なセキュリティおよびデータ保護を実現するクラウドサービス「Barracuda Essentials for Email Security」、Office 365に対応した「Barracuda Essentials for Office 365」の提供を開始する。

IPAおよびJPCERT/CCは、航空自衛隊が提供するスクリーンセーバーのインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、防衛装備庁が提供する「電子入札・開札システム」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、日本トータルシステムが提供するオープンソースのグループウェア「GroupSession」にアクセス制限不備の脆弱性が存在すると「JVN」で発表した。
文書に記載されているのは、イギリス国内の任意の人物をリアルタイムで監視する権限を政府に与え、同時に、強力で解読不可能な暗号化ツールを実質的に非合法化するという内容だ。

OKIは、サイバーセキュリティサービス「EXaaSマネージドセキュリティサービス」を販売開始したと発表した。また、同サービスを拡張し、24時間365日体制のSOCサービス「セキュリティ運用監視サービス」を7月1日から提供する。
IPAおよびJPCERT/CCは、Blue Coat Systems Inc.が提供する「SSL Visibility Appliance」にRSTパケットの生成に関する脆弱性が存在すると「JVN」で発表した。
脆弱性が出すぎるという事がいったいどういう事か、恐らく本誌の読者の皆さんなら想像は容易いだろう。

デジタルアーツは、企業・官公庁・自治体向けのクライアント型メールセキュリティ製品の新バージョン「m-FILTER MailAdviser Ver.3.4」を、6月27日より提供開始すると発表した。

アカマイは、2017年第1四半期の「インターネットの現状・セキュリティレポート」を発表した。

FIDOアライアンスは、LINEがボードメンバーに加盟したと発表した。
トレンドマイクロは、同社の主催による「Trend Micro CTF 2017 - Raimund Genes Cup」を開催すると発表した。
株式会社InterFM897は5月17日、同社のWebサーバへの不正アクセスによる個人情報が抜き取られたことが判明したと発表した。

Black Duckは、Black Duck Software社による「2017年度版オープンソースセキュリティ&リスク分析レポート(OSSRA 2017)」を公開した。
Interop Tokyo 実行委員会は、インターネットテクノロジーの総合イベント「Interop Tokyo 2017」を6月7日から9日までの3日間、幕張メッセで開催する。
フレクセラは、IT資産管理とセキュリティ管理を統合すると発表した。
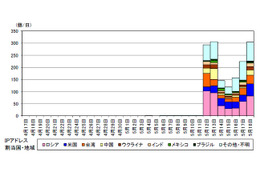
警察庁は、「ランサムウェア『WannaCry』に感染したPCからの感染活動とみられる445/TCPポート宛てアクセスの観測について」を重要情報として発表した。
HASHコンサルティングとJP-Secureは、東京・新橋において「危険な脆弱性にいかに対処するか 実践的ウェブサイト防衛」をテーマとした無料セミナーを4月26日に開催した。

カスペルスキーは、脆弱性およびパッチ管理を行う法人向けにセキュリティ製品「Kaspersky Vulnerability and Patch Management」を提供開始し、パートナー企業経由で販売すると発表した。
NTT Securityとサイバーリーズン・ジャパンは、MSSとEDRを組み合わせたトータルセキュリティソリューションを共同展開すると発表した。
IPAおよびJPCERT/CCは、IPAが提供する「定量的プロジェクト管理ツール(EPM-X)」に複数の脆弱性が存在すると「JVN」で発表した。

このInternet Weekのショーケース、つまり、前回のInternet Week 2016から、厳選したプログラムをまとめたイベントが、6月1日(木)と2日(金)に名古屋で、しかも無料で開催されるという。

シトリックスは、「新しいITセキュリティ アーキテクチャへのニーズに関するグローバル調査(原題:The Need for a New IT Security Architecture: Global Study)」の結果を発表した。
WordPress の特定の 1 バージョンに加えて、Exim4 がメール送信ソフトとして用いられている Web サーバが影響を受けるという、影響範囲が限定的な脆弱性ではありますが、WordPress の普及度を考慮すると、社会的影響度が高い脆弱性であると考えられます。

三菱電機は、「サイバー攻撃検知技術」を開発したと発表した。これは、定められた正常命令のルールから逸脱する通信をサイバー攻撃として検知するもの。
カスペルスキーは、2016年のエクスプロイトの状況と攻撃について調査したKaspersky Labによるレポート「エクスプロイト攻撃:日常の脅威から標的型攻撃まで」を発表した。

JNSAセキュリティ被害調査WGは、「2016年 情報セキュリティインシデントに関する調査報告書【速報版】」を公開した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
トレンドマイクロ株式会社は5月15日、世界的な被害が報告されているランサムウェア「WannaCry(ワナクライ)」について、注意喚起のため緊急セミナーを都内で開催した。

オージス総研は、クラウド上に構築するシステムのセキュリティ対策として、新たに2つのサービスを提供開始したと発表した。

NTTデータ先端技術は、米国PCI SSCより、セキュリティ要件を満たすクレジットカード決済ソリューション(P2PE)の評価機関として、「QSA(P2PE)」および「PA-QSA(P2PE)」に日本で初めて認定されたと発表した。
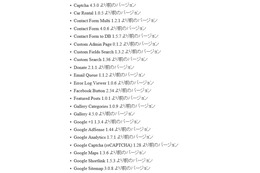
IPAおよびJPCERT/CCは、複数の「WordPress」用プラグインにクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、東芝が提供する、無線LAN接続機能を搭載したSDHCメモリカード「FlashAir」のフォトシェア機能に複数の脆弱性が存在すると「JVN」で発表した。
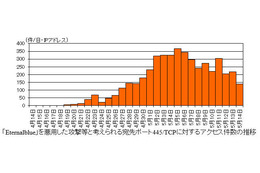
警察庁は、「攻撃ツール『Eternalblue』を悪用した攻撃と考えられるアクセスの観測について」を重要情報として発表した。
ホンダは5月16日、子会社のホンダ・リサーチ・インスティチュート(HRI)が人工知能(AI)の情報セキュリティー領域において、米ボストン大学と共同研究を開始するで合意したと発表した。
NRIセキュアテクノロジーズでは「第15回情報セキュリティに関するアンケート」を実施。調査結果を集計・分析した報告書「企業における情報セキュリティ実態調査2017」を3月28日に公表しました。
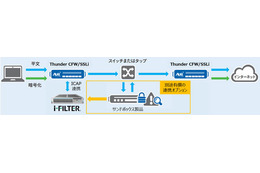
デジタルアーツは、Webフィルタリングソフト「i-FILTER」とA10のSSLインサイト製品との連携ソリューションを提供開始したと発表した。
フィッシング対策協議会は、MUFGカードを騙るフィッシングについて、更新情報を発表した。
フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングについて、更新情報を発表した。
このバグはかつてNSAが、監視対象のPCを乗っ取るのに利用していたものだ。この内部ツールはEternalblue (エターナルブルー)と呼ばれていた。それがNSAから盗まれ、4月にオンラインで公開された。
IPAは、「世界中で感染が拡大中のランサムウェアに悪用されているMicrosoft製品の脆弱性対策について」と題する注意喚起を発表した。
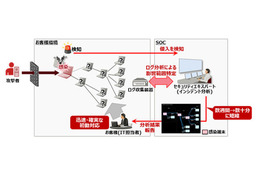
富士通は、「FUJITSU Security Solution グローバルマネージドセキュリティサービス」に、標的型サイバー攻撃の影響範囲を調査する新機能を追加し、6月より提供を開始すると発表した。
IPAおよびJPCERT/CCは、ソフトバンクが提供する、オンラインストレージサービス PrimeDrive 専用のクライアントアプリケーション「PrimeDrive デスクトップアプリケーション」のインストーラに複数の脆弱性が存在すると「JVN」で発表した。

保護者の36%が子どものスマートフォンの中身を見ていることが、明光義塾の調査で明らかになった。小中学生の保護者は「子どもが了承のうえで見ている」がもっとも多く、高校生の保護者は「必要ないので見ていない」が最多。
安心ネットづくり促進協議会(JISPA)は、10歳未満の子どもがデジタル機器を安全に利用するために、フィルタリングやペアレンタルコントロール、動画サイトの検索制限などの機能を紹介した資料を公表した。
東京商工リサーチは3月27日、上場企業の個人情報漏洩・紛失事故に関する調査結果を公表しました。
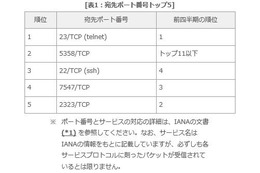
JPCERT/CCは、2017年1月から3月における「インターネット定点観測レポート」を公開した。
IPAおよびJPCERT/CCは、日本情報化農業研究所が提供するオープンソースのCMSである「SOY CMS」に複数の脆弱性が存在すると「JVN」で発表した。
最近の攻撃の多くは、まずマルウェア(一般的にはランサムウェア)の侵入から始まる。それは、悪意のある犯罪者がコードを使用して会社とその会社の支払能力に関する調査を実施していることを示唆している。
チェック・ポイントは、エンタープライズ環境の高度なセキュリティ・ニーズに応える新たなサイバー・セキュリティ・アーキテクチャ「Check Point Infinity」を発表した。
FFRIは、日本の自動車ソフトウェア標準化団体であるJASPARに5月1日付けで加盟したと発表した。


