
2026.10.11(日)
- 注目検索ワード


IPAセキュリティセンターは、「2019年度情報セキュリティに対する意識調査」報告書を公開した。
IPAおよびJPCERT/CCは、三菱電機が提供する「MELSECシリーズ」のMELSOFT交信ポート (UDP/IP) に、リソース枯渇の脆弱性が存在すると「JVN」で発表した。

三木氏は西日本エリアにおけるサイバーセキュリティの課題をどう見ているのか、そして、「セキュリティエンジニアの内製化」にどのようなビジョンを持って取り組んでいくのか、話を聞いた。
マルウェアの DoppelPaymer と Maze を操るランサムウェアの犯人たちが、現在のパンデミックが終息するまでは医療機関を標的にしないと表明した。
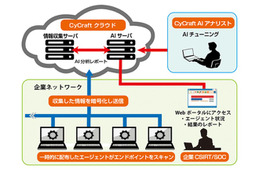
セキュアブレインは、CyCraft(サイクラフト)Japanが提供する、AIによるファストフォレンジックを行うセキュリティ・ソリューション「CyCraft AIR(サイクラフト・エア)」を使ったサイバー攻撃監査サービスの提供を開始する。

フィッシング対策協議会は、Amazonを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

山形県山形市は3月27日、同市の消防本部総務課の主幹に対し懲戒処分を行ったと発表した。

千葉県八千代市は3月23日、同市が高津学童保育所の運営を委託する株式会社アンフィニによるUSBメモリの紛失が発生したと発表した。

成人向け動画を配信するソフト・オン・デマンド株式会社は3月27日、3月19日に公表した同社運営の「SODプライム」にて会員登録を行った顧客情報の一部が他の顧客から閲覧可能となる事象について続報を発表した。

在宅医療に関する支援活動を行う株式会社DHMは3月23日、同社社員が業務用携帯電話を紛失したことが判明したと発表した。
日本プルーフポイントは、Webサイトのブラウジングを分離環境で実行する「Proofpoint Browser Isolation」と、Webメールへのアクセスと閲覧を分離環境で実行する「Proofpoint Email Isolation」の2つのクラウドソリューションを発表した。

JPRSは、JPドメイン名の登録管理業務に関する2019年の年次報告書「JPドメイン名レジストリレポート2019」を発表した。

JPCERT/CCは、「ビジネスメール詐欺の実態調査報告書」を公開した。

IPAは、「情報システム等の脆弱性情報の取扱いに関する研究会」における2019年度の活動成果として報告書をとりまとめ、公開した。

日立ソリューションズは、エンドポイント向けセキュリティ対策製品「秘文 Device Control」の最新版を、4月28日より提供開始すると発表した。

兵庫県神戸市は3月23日、公益施設運営やショッピングセンター運営等を行う株式会社OMこうべが発行するポイントカードの会員登録情報の漏えいが判明したと発表した。
内閣官房国土強靱化推進室は3月16日、メール誤送信による情報流出が発生したと発表した。
中西金属工業株式会社は3月24日、同社が運営するたびの達人が集うサイト「ツアーマスター」にて、フィッシングメールによる顧客情報流出の可能性が判明したと発表した。

神奈川県平塚市は3月24日、2019年8月8日に公表した同市の元職員による個人情報等を含む電子ファイル持ち出しについて、元職員への損害賠償請求を横浜地方裁判所小田原支部に提訴したと発表した。

北海道新聞をはじめ新聞や雑誌、電波広告の企画・制作・実施を行う株式会社道新サービスセンターは3月26日、同社の取引先情報の流出が判明したと発表した。

オンラインゲームの開発を行うアソビモ株式会社は3月25日、同社が運営する「トーラムオンライン」にてリスト型攻撃によるアソビモアカウントへの不正ログインが判明したと発表した。

株式会社ブロードリンクは3月26日、同社の元従業員の不正行為による同社の管理下にあるハードディスクとデータの外部流出について、調査と回収状況を発表した。

マジック:ザ・ギャザリングを専門に取り扱う株式会社晴れる屋は3月26日、Twitter上にて同社従業員による取引履歴等の顧客情報の漏えいが判明したと発表した。

IPAは、「企業のCISO等やセキュリティ対策推進者に関する実態調査」の結果を発表した。

警察庁は、「Apache Tomcat の脆弱性(CVE-2020-1938)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、勾配降下法を用いて学習を行う機械学習モデルに対して、意図的に誤った識別をさせるような入力を作成することが可能な問題が存在すると「JVN」で発表した。

FULMAは2020年3月24日より、全国の小学生に向けて「個人情報」と「フェイクニュース」の2つのテーマを楽しく学べるネットリテラシー学習アニメを無料公開している。アニメ動画はYouTubeにて視聴できる。

AMDは自社のグラフィックに関するソースコードの一部が盗まれ、漏えいしたと発表。「Xbox Series X」に搭載予定の「Arden」GPUのものも含まれていることも明らかに。

テレワークやリモートワーク、在宅勤務の導入が、大企業だけでなく中小企業にも広がっている。オフィスにかかわる間接コストの削減、通勤・移動の最適化、無駄な会議の削減などさまざまな効果が得られるが、やはり気になるのがセキュリティの確保だ。

トレンドマイクロは、多様化するクラウド環境を保護する新ソリューション「Trend Micro Cloud One(Cloud One)」を6月1日より順次提供開始すると発表した。

タレスは、「2020年タレスデータ脅威レポートグローバル市場版」を発表した。

サイバーセキュリティクラウドは、同社が実施した「経営層600人に聞く最新セキュリティ対策調査」の結果を発表した。

フィッシング対策協議会は、PayPayを騙るフィッシングの報告を受けているとして、注意喚起を発表した。
IPAおよびJPCERT/CCは、マイクロソフトが提供する「Adobe Type Manager Library」にリモートコード実行の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、連絡不能案件として5つのソフトウェアについて脆弱性情報を「JVN」で発表した。
株式会社ステップは3月24日、同社が運営する「ステップスポーツオンラインショップ」にて第三者からの不正アクセスによるクレジットカード情報流出の可能性が判明したと発表した。

広島県福山市は3月18日、同市の公式ツイッターにて不明な投稿が判明したと発表した。
サプライチェーン攻撃が問題になっている。正規サーバーやシステムを利用する攻撃のため、検知が困難なことも被害を広げている。対策には発想の転換が必要なようだ。
成人向け動画を配信するソフト・オン・デマンド株式会社は3月19日、同社が運営する「SODプライム」にて会員登録を行った顧客情報の一部が他の顧客から閲覧可能となる事象が発生したと発表した。

プリンセス・クルーズの日本法人である株式会社カーニバル・ジャパンは3月、同社従業員のアカウントが第三者からの不正アクセスがあったことが判明したと発表した。

国内では定着した感のある「セキュリティ・キャンプ」のグローバルバージョンが存在するのをご存じだろうか。2月10日、アジア太平洋地域7か国(日本含む)の優秀な若手エンジニアやハッカーが集い、その技を磨いた。

トレンドマイクロは、「工場向けサイバー攻撃おとり調査解説オンラインセミナー~240日におよぶ調査から見えた工場セキュリティの現実解~」を開催した。
クラウドストライクは、新型コロナウイルス対策の一環として導入が進むリモートワークにおけるセキュリティ上の注意点を公開した。
多結晶シリコンや化成品を製造する株式会社トクヤマは3月19日、同社の海外子会社従業員のメールアカウントから迷惑メールの送信が判明したと発表した。
オフィスからの脱出劇がITチームやネットワークアーキテクチャー、機器のサプライヤーに与える影響のほかにも、組織が検討しなければならない決定的なサイバーセキュリティ上の問題が生じています。

三井物産セキュアディレクションとChillStackは、AIの開発・提供・利用を安全に行うためのAIを守る技術に関する共同研究を開始したと発表した。

トレンドマイクロは、サイバー攻撃の事前予防(EPP)と事後対処(EDR)を実現するSaaS管理型の法人向け総合エンドポイントセキュリティサービス「Trend Micro Apex One SaaS(Apex One SaaS)」を3月25日より提供開始すると発表した。

NTTデータ先端技術は、「Microsoft SMBv3におけるリモートコード実行の脆弱性(CVE-2020-0796)についての検証レポート」を公開した。
ラックは、同社の研究開発部門「サイバー・グリッド・ジャパン」による情報提供誌「CYBER GRID JOURNAL VOL.9 "ニッポンのミライを救うサイバーセキュリティにおける「未病改善」の考え"」を公開した。
ラックは、テレワークにおけるセキュリティ対策を企業および従業員向けにまとめた「気を付けたい、テレワーク時のセキュリティ7つの落とし穴」を公開した。
アドビ システムズは、「Adobe Reader」「Acrobat」(APSB20-13)のセキュリティアップデートを公開した。JPCERT/CCおよびIPAが注意喚起を発表している。
国立大学法人鹿児島大学病院は3月19日、同院の医師が患者の個人情報を保存したUSBを紛失したことが判明したと発表した。
讀賣テレビ放送株式会社(読売テレビ)と同社のグループ会社 株式会社ytv Nextryは3月18日、ytv Nextry社の社員のメールアドレスを発信元とした不審メールの送信を複数確認したと発表した。
大阪市は3月17日、大阪市市民局NPO法人担当にて、市民からの問い合わせに回答する際に別人に誤送信したことが判明したと発表した。
ロシアによる国家支援型サイバー攻撃は1996年の「Moonlight Maze」が最初といわれている。米国の兵器に関する情報を狙ったサイバーエスピオナージで、現在のAPT攻撃の源流といってもいいかもしれない。
KDDI総合研究所、セキュアブレイン、横浜国立大学、神戸大学、構造計画研究所、金沢大学、岡山大学、NICTは、NICTの委託研究「WarpDrive」において、Androidスマートフォン向けアプリ「タチコマ・モバイル」を開発したと発表した。
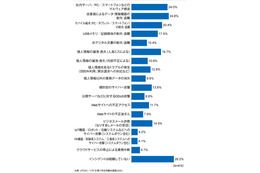
JIPDECとITRは、「企業IT利活用動向調査2020」の一部結果を速報として発表した。この調査は、国内企業878社のIT・情報セキュリティ責任者を対象に2社共同で実施したもの。
学校法人創価大学は3月16日、新型コロナウイルス感染症による入学式中止について連絡した際に、誤送信による個人情報の流出が発生したと発表した。
Microsoft Windows に、サービス起動時に操作するファイルのシンボリックリンク検証不備に起因する、任意のファイルの書き換えが可能となる脆弱性が、報告されています。
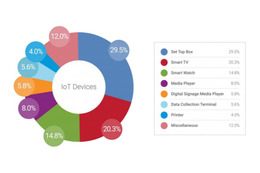
ゼットスケーラーは、米Zscaler社による年次IoTレポート(2版目)「IoT Devices in the Enterprise 2020(2020年エンタープライズIoTデバイス:台頭するシャドーIoTの脅威」を発表した。
デル テクノロジーズは、世界のデータ保護に関する最新調査「Global Data Protection Index 2020 Snapshot(グローバル データ保護インデックス2020年スナップショット)」の結果を発表した。
千葉県南房総市は3月12日、同市が委託する復興対策地域利用型クーポン運用管理業務にて誤送信による個人情報の流出が発生したと発表した。


