
2026.10.11(日)
- 注目検索ワード


●セキュリティに興味・関心を抱く専門学校生を発掘し、力を発揮してもらう場に

経済産業省は3月17日、アクセンチュア株式会社に運用・保守業務を委託している産業保安システムにおける手続情報の表示不備について発表した。
住友不動産株式会社は3月27日、「住友不動産のふれあい+S」システムへの第三者によるアクセスについて発表した。
警視庁および警察庁は、「家庭用ルーターの不正利用に関する注意喚起」を発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月29日、OpenSSLにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
経済産業省は、「サイバーセキュリティ経営ガイドライン」を改訂し、「Ver3.0」として公開した。
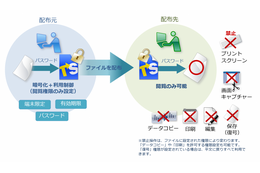
株式会社ティエスエスリンクは3月27日、企業ファイルの情報漏えい対策ソフト「トランセーファー BASIC Ver.4.2」を同日に発売すると発表した。最新版となる Ver.4.2 では、Adobe Acrobat Reader、Adobe Acrobat バージョン 2023 に対応している。
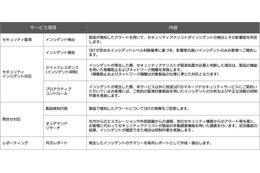
SBテクノロジー株式会社は3月27日、「VMware Carbon Black」に対応したマネージドセキュリティサービス「MSS for EDR(VMware Carbon Black)」を同日から提供すると発表した。
Blackhat USA 2022において「IAM The One Who Knocks」というタイトルのセミナーがあった。ドラマのセリフにかけたタイトルだが、IAMはIdentity and Access Managementのことだ。つまり、クラウドサービスにおける認証アカウントのことを指す。
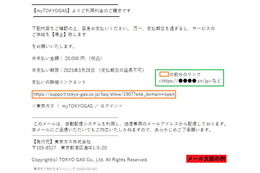
ィッシング対策協議会は、東京ガスおよび東京電力を騙るフィッシングの報告を受けているとして、2つの注意喚起を発表した。二大生活重要インフラのフィッシング報告が重なった状況となっている。
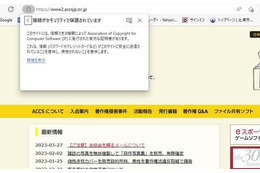
一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。
株式会社サイバーエージェントは3月24日、同社の主席エンジニアによる対談「『免役』のようなセキュリティチームを作りたい」を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月22日、3月7日に公開した制御システム(ICS)セキュリティ自己評価ツール「J-CLICS攻撃経路対策編」について、ブログで解説している。
仕事柄、セキュリティ企業の社長や技術者、研究者、広報担当者などに、取材・インタビュー・打ち合わせ・ヒアリング・セミナーや講演受講、あるいは記者会見参加などで 20 年近く話を聞いており、どう少なく見積もってもその数は 1,500 名を超えると思う。
公益財団法人福岡県暴力追放運動推進センターは3月23日、同センターでの架空料金請求詐欺未遂被害の発生について発表した。
株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。
GMO サイバーセキュリティ by イエラエ株式会社は3月27日、「GMO サイバー攻撃 ネット de 診断」を同日から提供すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月27日、baserCMS における任意のファイルをアップロードされる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
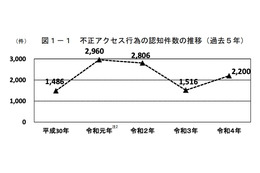
総務省と経済産業省、警察庁の3省庁は3月16日、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況について発表した。
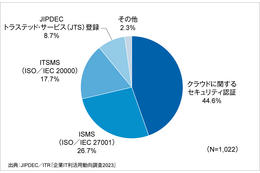
一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社アイ・ティ・アール(ITR)は3月16日、2023年1月に共同で実施した「企業IT利活用動向調査2023」の一部結果を速報として発表した。
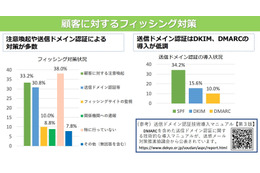
警察庁は3月、サイバー犯罪被害に係る企業・団体を対象としたアンケート調査結果と対策を発表した。
一般社団法人日本コンピュータセキュリティインシデント対応チーム協議会(日本シーサート協議会)は3月22日、インシデント対応訓練演習ワーキンググループが作成した「サイバー攻撃演習/訓練実施マニュアル」と解説ビデオを公開した。

長野県塩尻市、ネットワンシステムズ株式会社、ネットアップ合同会社、ワンビ株式会社、データ適正消去実行証明協議会(ADEC)は3月17日、総務省のガイドラインに準じた暗号化鍵消去プロセスの実証実験で正常な運用を確認したと発表した。
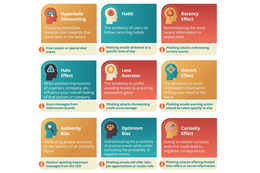
KnowBe4 Japan 合同会社は3月17日、最新ホワイトペーパー「9 Cognitive Biases Hackers Exploit the Most(ハッカーが最も悪用する9つの認知バイアス)」の日本語訳を発表した。
プルーフポイントのリサーチャーは、2021 年初頭から、ロシア政府を後ろ盾に持つと考えられる TA499 による悪質な電子メールの攻撃キャンペーンを追跡してきました。
3 月 20 日月曜日、大手出版 4 社はニューヨークの裁判所に対し、非営利団体のインターネットアーカイブが運営するオンラインライブラリーを閉鎖し、同団体に損害賠償責任を求める著作権侵害訴訟について略式判決を認めるよう要請した。

デジタル庁は3月24日、確定申告における郵送通知の複数発送について発表した。
富山県は3月16日、令和4(2022)年度行政監査結果について発表した。

古河電池株式会社は3月16日、栃木県日光市の今市事業所の社員のパソコンがEmotetに感染し、個人情報等のデータが流出した可能性があると発表した。
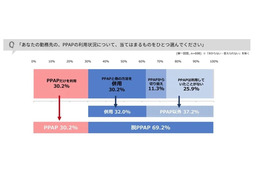
サイバーソリューションズ株式会社は3月16日、「企業のメールセキュリティへの取り組みに関するアンケート調査」の結果を発表した。
IPAおよびJPCERT/CCは3月24日、エレコム製法人向けアクセスポイント管理ツール WAB-MAT によって登録される Windows サービスの実行ファイルパスが引用符で囲まれていない脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月23日、OpenSSLのX.509ポリシー制限の検証における過剰なリソース消費の問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月23日、Apache Tomcatにおける保護されていない認証情報の送信の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
「セキュリティのお仕事」への AI活用はどの程度現実的と言えるだろうか。まだまだ専門的な知見を持ったエンジニアにはかなわないと思われるが、徐々に、AI や ML技術を活用したセキュリティソリューションが登場している。

公立大学法人会津大学は3月15日、メール誤送信による個人情報漏えいについて発表した。

株式会社放送映画製作所は3月15日、同社が運用するサーバへのランサムウェアによる被害及び情報流出の可能性について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月16日、同社の高度解析部 金子孟司氏が所属するSECCON CTF運営チームが「サイバーセキュリティに関する総務大臣奨励賞」を受賞したと発表した。
独立行政法人情報処理推進機構(IPA)と経済産業省は3月16日、「ECサイト構築・運用セキュリティガイドライン」を公開した。

警察庁は3月16日、令和4(2022)年におけるサイバー空間をめぐる脅威の情勢等について発表した。
東日本電信電話株式会社(NTT東日本)と西日本電信電話株式会社(NTT西日本)は3月22日、固定電話サービスにおける特殊詐欺犯罪の防止に向けた取り組みについて発表した。
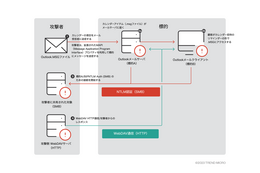
トレンドマイクロ株式会社は3月22日、Outlookに存在する特権昇格/認証バイパスの深刻な脆弱性「CVE-2023-23397」について、対処すべき内容と注意事項を発表した。
病院は、故意であると断定はできないが当該医師の過失責任は重大であるとし、出勤停止 2 か月間の懲戒処分を行ったが、本人が依願退職した。
株式会社三京商会は2月20日、同社が運営するファッション取り扱い「三京商会 公式ショップ」への不正アクセスによるカード情報と個人情報の漏えいについて発表した。分割した画像ファイルで報告を行っている。

株式会社ビーグリーは2月23日、同社が運営するコミック配信サービス「まんが王国」にて、同社システムの障害に起因する顧客のメールアドレスが流出した可能性について、調査結果を発表した。
県営ゴルフ場の運営を受託する東証スタンダード上場企業の株式会社ウッドフレンズは2月21日、同社コーポレートサイトへの不正アクセスによる個人情報漏えいの可能性について発表した。分割した画像ファイルで報告を行っている。
2020 年 5 月、Blackbaud はランサムウェアに感染し、黙って犯人に支払いを済ませたが、同年 7 月までセキュリティ侵害について顧客に知らせなかった。
株式会社ゴールドウインは3月20日、同社のグループ会社である株式会社ゴールドウイントレーディングが運営する「ゴールドウインファミリーセール」の会員情報管理システムでの一部情報流出の可能性について発表した。
株式会社ラウンドワンは2月27日、第三者からの不正アクセスによる同社ホームページの改ざんについて発表した。
東海大学は2月22日、同学教員所有のノートパソコンとUSBメモリの盗難被害について発表した。
成蹊大学は3月3日、同学教員によるノートパソコンとUSBメモリの紛失について発表した。
Androidで見つかったスクリーンショット編集機能の脆弱性が、Windows 11の純正スクリーンショットツールにもあることが分かりました。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月20日、EmoCheck v2.4.0 のリリースを発表した。
警察庁は3月16日、急激に拡大するEmotet感染への対処について発表した。
以前は便利に使われていたメール自動転送機能は、テクノロジーの進化の中で、現在では、より良い代替手段が提供されるようになっているのです。もしかしたら、もはや必要ないかもしれません。
2023 年 1 月に Adobe 社の Acrobat Reader DC をはじめとする PDF 閲覧ソフトウェアに、遠隔コード実行が可能となる脆弱性が公開されています。
岩崎通信機株式会社は3月17日、同社及びグループ会社の一部で利用している富士通株式会社のFENICSインターネットサービスへの不正アクセスについて発表した。
株式会社文化放送は2月23日、同社が運営する「A&G ショップ」での個人情報漏えいについて発表した。
突板・建材メーカーの北三株式会社は3月10日、同社を装ったなりすましメールへの注意喚起を発表した。
株式会社アイ工務店は3月13日、同社に資料請求等を行った顧客情報の不正持ち出しについて発表した。画像ファイルで報告を行っている。
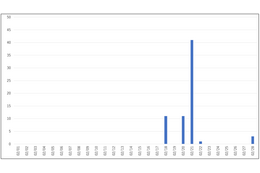
三井物産セキュアディレクション株式会社(MBSD)は3月17日、Joomla!の脆弱性(CVE-2023-23752)を狙った攻撃について、同社ブログで発表した。影響を受けるシステムは以下の通り。
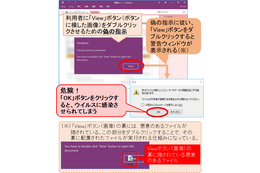
独立行政法人情報処理推進機構(IPA)は3月7日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。
株式会社日本レジストリサービス(JPRS)は3月17日、Windows DNSサーバーの脆弱性情報が公開されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、TP-Link 製 T2600G-28SQ における脆弱な SSH ホスト鍵使用について「Japan Vulnerability Notes(JVN)」で発表した。


