
2026.10.11(日)
- 注目検索ワード

最後にペネトレーションテストをやる側と、ユーザー企業として発注する側で、何かこういうところに気をつけるといいポイントがあれば最後にまとめとしていただけないでしょうか。
四国放送株式会社は3月4日、徳島県内の統一地方選挙の取材でのメール誤送信について発表した。
公益社団法人広島県環境保全センターは2月24日、同センターの浄化槽システム開発を委託する業者での個人情報を含むノートパソコンの紛失について発表した。
国立大学法人金沢大学は3月6日、同学職員による個人情報を含むUSBメモリの紛失について発表した。
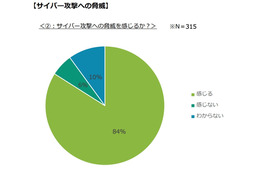
一般社団法人医療ISACは3月15日、健診施設に対するセキュリティアンケート調査結果をレポートとして発表した。
株式会社ラックは3月14日、「サイバーセキュリティ仕事ファイル 2 ~みんなが知らない仕事のいろいろ~」を公開した。

GMOサイバーセキュリティ byイエラエ株式会社は3月14日、「空飛ぶクルマ」の実証飛行への協力を発表した。
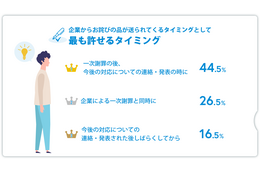
株式会社クオカードは3月7日、「企業の個人情報漏洩に対する謝罪の実態調査」を実施し、その結果を発表した。
Active Directoryはアクセス制御や認証にもかかわるシステムのため、攻撃者に狙われやすい存在である。そのためAcitive Directoryに関する脆弱性は、研究者やセキュリティ担当者、なにより攻撃者にとって目が離せない関心事でもある。
株式会社ディー・エヌ・エー(DeNA)は3月14日、同社のDeNA新卒採用公式Twitter アカウント(@DeNA_shinsotsu)の乗っ取り被害について発表した。
株式会社テツゲンは3月9日、同社社員を装ったなりすましメールへの注意喚起を発表した。
株式会社PR TIMESは3月8日、同社が運営するプレスリリース配信サービス「PR TIMES」での不適切なプレスリリース配信について発表した。
物流サービスを行う沼尻産業株式会社は3月12日、同社ファイルサーバのランサムウェア感染による情報流出の可能性について発表した。
内閣官房内閣サイバーセキュリティセンター(NISC)、警察庁、総務省、経済産業省は3月8日、「サイバー攻撃被害に係る情報の共有・公表ガイダンス(案)」に対する意見募集の結果と「サイバー攻撃被害に係る情報の共有・公表ガイダンス」を発表した。
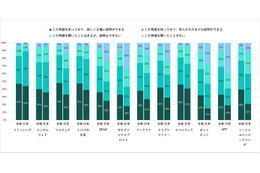
株式会社カスペルスキーは3月7日、経営幹部とITセキュリティ担当者のコミュニケーション問題について調査を実施し、結果を発表した。
Acronis の最高情報セキュリティ責任者(CISO)は、同社システムへの侵入と思われる事態にも泰然自若の姿勢で、影響を受けたのは、盗まれた認証情報を使われた顧客 1 名だけであり、他のデータはすべて安全であると断言した。
京セラ株式会社は3月10日、同社が利用するサービスへの不正アクセスについて発表した。
東京海上日動火災保険株式会社と東京海上日動あんしん生命保険株式会社は3月8日、両社からの送信メールデータの流出の可能性について発表した。
大阪府和泉市は3月6日、誤送信による個人情報流出について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月13日、Android アプリ「Wolt ウォルト:フードデリバリー/出前」に外部サービスの API キーがハードコードされている問題についてJVNで発表した。
ギットハブ・ジャパン合同会社は3月9日、米国時間2月28日にGitHub上のすべてのパブリックリポジトリでの Secret scanning アラートの提供を開始したと発表した。
株式会社リチェルカセキュリティは3月8日、サイバーセキュリティ技術者向けトレーニングの一般提供の開始を発表した。
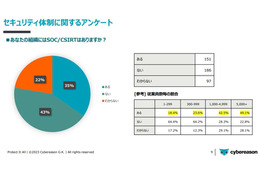
サイバーリーズン合同会社は3月2日、「セキュリティ対策に関する調査結果レポート」を発表した。

正面からクラウドシフト時代のセキュリティ対策について向かい合わなければならない現在、NECソリューションイノベータがこの 3 年間現場で試行錯誤を繰り返しながら磨き上げてきた、セキュリティ対策の最適解が示される予定だ。
暗号化チャットサービスの Signal(シグナル)は、英国政府がオンライン安全法案を前進させる場合、英国でのサービス運営を停止すると言う。

石巻地区広域行政事務組合は3月9日、同組合庁内ネットワークサーバのコンピューターウイルス感染について発表した。

国立大学法人新潟大学は3月9日、個人情報を含むUSBメモリの紛失について発表した。

こういったサイバー攻撃は過去1年以上にわたり受け続けており、今回が初めてではないとのこと。もしリーク情報が出回る際は、拡散などを控えるよう呼びかけています。
株式会社セキュアヴェイルは3月7日、ウェビナー「ゲートウェイの防御が疎かになっていませんか?2022年の事件事故から考えるセキュリティ運用の在り方」を4月19日に開催すると発表した。

トレンドマイクロは「一度漏えいした情報は一生悪用される:ソーシャルメディアにおける生体情報漏えいが将来に及ぼす影響」と題する記事を公開した。

イベントや展示会などを訪れると、セキュリティベンダーが作った様々なノベルティやグッズを目にするが、その出来を分けるのは自分で使いたいものを作っているかどうかという一点にかかっていると思う。
会社の方針というかポリシーのひとつに「お客様を超越する」っていうのがあったんですよ。「期待を絶対的に超える」っていう。
株式会社LogStareは3月6日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョン 2.3.4のリリースを発表した。
デジタル庁、総務省、経済産業省は3月8日、「電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)」(案)に係る意見募集について発表した。
独立行政法人情報処理推進機構(IPA)は3月9日、Fortinet 製 FortiOS および FortiProxy の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
フィッシング対策協議会は3月9日、リクルートID をかたるフィッシングへの注意喚起を発表した。

株式会社オーディオテクニカは3月7日、不正アクセスによる情報漏えいの可能性について発表した。
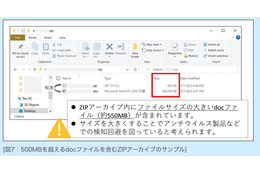
独立行政法人情報処理推進機構(IPA)は3月8日、Emotetの攻撃メールの配信が3月7日から再開されたことを観測したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月8日、セイコーエプソン製プリンタおよびネットワークインターフェイス製品の Web Config における複数の脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月7日、バッファロー製ネットワーク機器における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
IPAおよびJPCERT/CCは、The Apache Software FoundationからApache HTTP Server 2.4系における複数の脆弱性に対応するアップデートが公開されたとして、「JVN」で発表した。

ヘルプデスクサービス「PrimeDesk」を提供する SCSKサービスウェアにとっても事態が変化している。セキュリティ専門企業でないのにも関わらず、業務の過程で、さまざまなセキュリティ課題に遭遇し対処を求められる機会が増加の一途を辿っているという。

3 月は中国で全人代が開催されます。軍備増強と併せ、サイバー面では AI に関連した発言があるかもしれませんので、本大会は要注目です。

日本原燃株式会社は3月3日、同社グループ会社の六ケ所げんねん企画株式会社のパソコンに不正アクセスがあり、顧客の個人情報が漏えいした可能性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月6日、PostgreSQL 拡張モジュール pg_ivm における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
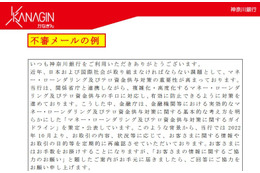
フィッシング対策協議会は、神奈川銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。標的となった神奈川銀行も注意喚起を発表している。
WP_Labは3月6日、脆弱性情報サイト「【2023年最新・随時更新】WordPress脆弱性情報まとめ(プラグイン・コア・テーマ)」を公開した。
小さい子どもからお年寄りまで、パッと見ただけでなんとなくサイバーを理解して、親しみを持ってもらえるような絵本を作りたい。右脳で即座に理解できる、視覚に訴えることができるイラストを作りたい。長い間、そう考えていました。
情報収集や脅威インテリジェンスで注目を集めているのが OSINT と呼ばれる公開情報ベースのインテリジェンス手法だ。基本的には合法であり誰でもできる。
株式会社プラチナスタイルは3月2日、同社が運営する「PARTY DRESS STYLE」への不正アクセスによる個人情報漏えいについて発表した。
株式会社オリエンタルランドは3月1日、東京ディズニーリゾートを装ったフィッシングメールへの注意喚起を発表した。
国立研究開発法人量子科学技術研究開発機構は3月1日、メールの誤送信による個人情報の漏えいについて発表した。
個人情報保護委員会は2月22日、尼崎市USBメモリ紛失事案に対する個人情報の保護に関する法律に基づく行政上の対応について発表した。
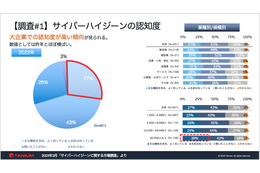
タニウム合同会社は3月3日、国内におけるサイバーハイジーン市場調査の結果を発表した。
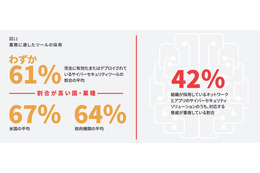
Fastly株式会社は3月6日、サイバーセキュリティに関するグローバル調査「火に油を注ぐ対策:複雑化により負担が増すサイバーセキュリティ戦略」を発表した。
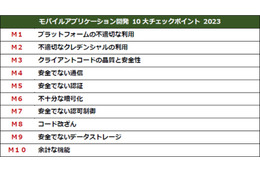
JSSEC技術部会 マルウェア対策WGは、「モバイルアプリケーション開発 10大チェックポイント 2023」(JSSEC Mobile Top10 2023)を発表した。
一般社団法人セキュリティ・キャンプ協議会は3月2日、「セキュリティ・ミニキャンプ in 大阪 2023」(3月24日開催)の一般講座のオンライン視聴参加者を募集すると発表した。

これは単に謙虚なのか、あるいはベンダー側からの何らかの要望か。詳しい事情までは聞きそびれたが、そもそもこの会社には、各種バズワードに乗っかる企業風土が端から無い、それどころか小馬鹿にしている風すらあることも理由のひとつではないかと推測する。
2023 年 1 月に、Microsoft Windows OS に、任意のファイルの削除が可能となる脆弱性が報告されています。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月27日、ウェブブラウザの権限機構におけるセキュリティ上の問題について「Japan Vulnerability Notes(JVN)」で発表した。
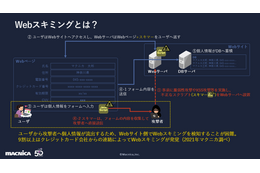
株式会社マクニカセキュリティ研究センターは2月21日、ペイメントアプリケーションの改ざん(Webスキミング)に関する概説と対策手法について、同センターブログで発表した。掛谷 勇治氏が執筆している。
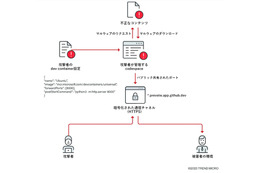
トレンドマイクロは、「GitHub Codespacesの機能がマルウェアの配布に不正使用されるリスク」と題する記事を公開した。
JC3は、同センターが収集した偽ショッピングサイトの情報をScamAdviserに提供を開始。ScamAdviserはウェブサイトの危険性を確認できる「SAGICHECK」を公開した。


