
2026.10.11(日)
- 注目検索ワード


個人情報保護委員会(PPC)は、行政機関等に向けた「個人情報の適正な取扱いのための研修資料」を公開した。
JPAAWG 5th General Meetingにおける毎年恒例パネル系 3 つの目玉プログラム、「フィッシングサイトを落とさナイト」、「現場発!メールサービスを支える運用者の集い」、「Open Round Table」をレポートする。
いいとは必ずしも言えないシナリオはですね、まず「ペンテストを実施する側が勝手に決めたシナリオ」、もうひとつが「顧客の環境、ユーザー環境に即していないシナリオ」この二つは良くないシナリオと言えるんじゃないかと思っています。

株式会社トマトは2月28日、同社が運営する生地・布の通販サイト「トマトオンラインショップ」に第三者からの不正アクセスがあり、顧客のカード情報が漏えいした可能性が判明したと発表した。

IPAセキュリティセンターは、2022年下半期(7月~12月)の「コンピュータウイルス・不正アクセスの届出事例」を発表した。

ナノオプト・メディアは、情報セキュリティに関する専門イベント「Security Days Spring 2023」を東京(3月7日(火)~3月10日(金))および大阪(3月16日(木))で開催すると発表した。

株式会社デージーネットは3月1日、2023年1月18日から1月20日に開催の「Japan IT Week【関西】」で実施した『PPAP対策の導入状況』に関するアンケートの統計結果を発表した。

日本電気株式会社(NEC)は2月28日、セキュリティソフトウェア「軽量プログラム改ざん検知」の対象をコンテナ内プログラムへ拡げた新製品を4月より提供すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、IT 資産管理ツール「SS1」および「らくらくPCクラウド」における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社TwoFiveは2月27日、2022年9月から12月にかけて国内のフィッシングサイトについて多角的に調査を行った結果を「フィッシングトレンド」として発表した。

東邦化学工業株式会社は2月28日、同社サーバへの不正アクセスについて発表した。
インフィニア株式会社は2月22日、同社が運営するあっとほぉーむカフェでのメイド、キャストに対する誹謗中傷や性的発言・モラルハラスメントへの取り締まりを強化すると発表した。

国立大学法人室蘭工業大学は2月27日、不正アクセスによる個人情報の漏えいについて発表した。

オアシス珈琲有限会社は2月28日、同社が運営する「「きれいなコーヒー」の通販|オアシス珈琲」への不正アクセスによる個人情報漏えいについて発表した。

福井県越前市は2月24日、3月25日に開催する越前たけふ駅駅舎見学会&レールウォークの参加応募フォームで個人情報が閲覧できる状態になっていたと発表した。

神戸大学付属図書館は2月27日、OPAC検索の不具合について発表した。

日本大学は2月20日、同学教員の個人所有のノートパソコンとUSBメモリのフランス パリでの盗難被害について発表した。

内閣府は2023年2月28日、2022年度(令和4年度)「青少年のインターネット利用環境実態調査」の結果(速報)を公表した。10歳以上の小中高校生は約4時間41分、低年齢層も2時間を超え、いずれも前年度より12~17分増加した。全年齢を通じて動画視聴が多い。
総務省 関東総合通信局は、サイバーセキュリティ月間関連行事として2月24日に「2022年度関東サイバーセキュリティセミナー」が開催されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、Trend Micro Apex OneおよびTrend Micro Apex One SaaSにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、トレンドマイクロ製ウイルスバスター クラウドにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
総務省は2月28日、「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。
Microsoftは現地時間2月24日、対象外のデバイスにWindows 11のアップグレードが提供されたと発表した。

国立大学法人大分大学は2月28日、外部機関へ提出したデータについて、黒塗りした個人情報が判読できる状態であったと発表した。
神奈川県住宅供給公社は2月27日、不正アクセスによる一部情報流出の可能性について発表した。
富士通株式会社は2月20日、同社が2022年12月23日に公表したFENICSインターネットサービスにおける外部への不正通信について、調査結果を発表した。
会計事務所向けの情報サービスを行う東証プライム上場企業の株式会社TKCは2月20日、同社が2022年12月23日に公表したTKC会員事務所向けに提供するメールサービスへの不正アクセスについて、続報を発表した。

理美容・化粧品事業などを行うタカラベルモント株式会社は2月20日、同社が提供するSALONPOS LinQサービスの通信データが外部流出した可能性について発表した。

積水ハウス株式会社は2月24日、一部のメールデータが流出した可能性について発表した。
IPAおよびJPCERT/CCは、オープンソースのフレームワークである「web2py」にオープンリダイレクトの脆弱性の脆弱性が存在するとして、「JVN」で発表した。
IPAおよびJPCERT/CCは、イーシーキューブが提供する「EC-CUBE」に複数のクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
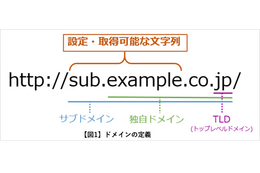
デジタルアーツ株式会社は2月28日、2022年下半期に収集した国内外のフィッシングサイトURLのドメインを集計したレポートを公開した。

株式会社LogStareは2月22日、AWS Network Firewallに特化したログ分析テンプレートをマネージド・セキュリティ・プラットフォーム「LogStare」に搭載したと発表した。
一見唐突にも思えたこの方向転換の原点となる事実を発見し、人間中心のセキュリティという新しいコンセプトを強く推進したのがライアンだったという。「ピープル セントリック セキュリティ」の概念はどのように生まれ、会社の新しい旗印となっていったのか。話を聞いた。

2023 年 2 月 11 日土曜日から 12 日日曜日にかけて SECCON2022電脳会議が浅草橋ヒューリックホール&カンファレンスにて実施された。当日は天候にも恵まれ約 300 名の参加者が訪れた。
2023 年 1 月に、sudoedit に、権限昇格が可能となる脆弱性が公開されています。

『コール オブ デューティ モダン・ウォーフェア2』や『コール オブ デューティ ウォーゾーン』の他、『オーバーウォッチ』にもチートツールが販売されていました。
関税局は、同局を騙るショートメッセージが確認されているとして注意喚起を行った。

静岡銀行は、同行を騙った不審な電子メールが不特定多数の顧客へ送信されていることが確認されていることから、重要なお知らせとして「当行を騙った不審な電子メールについて」を発表し、注意喚起を行っている。

早稲田大学総合研究機構 次世代ジャーナリズム・メディア研究所は2月22日、報告書「偽情報のリスクアセスメント:日本のオンラインニュース市場(Disinformation Risk Assessment : The Online News Market in Japan)」を発表した。


